
 #1

 intel/device-modeling-language
Domain-specific language for writing fast functional device models for virtual platforms. Compiles DML to C with API calls tailored for the Intel…

 extv/podroid
一个无需root权限的Android应用,可在其上启动Alpine Linux系统:运行容器(Podman/Docker/LXC)以及GUI桌面应用。
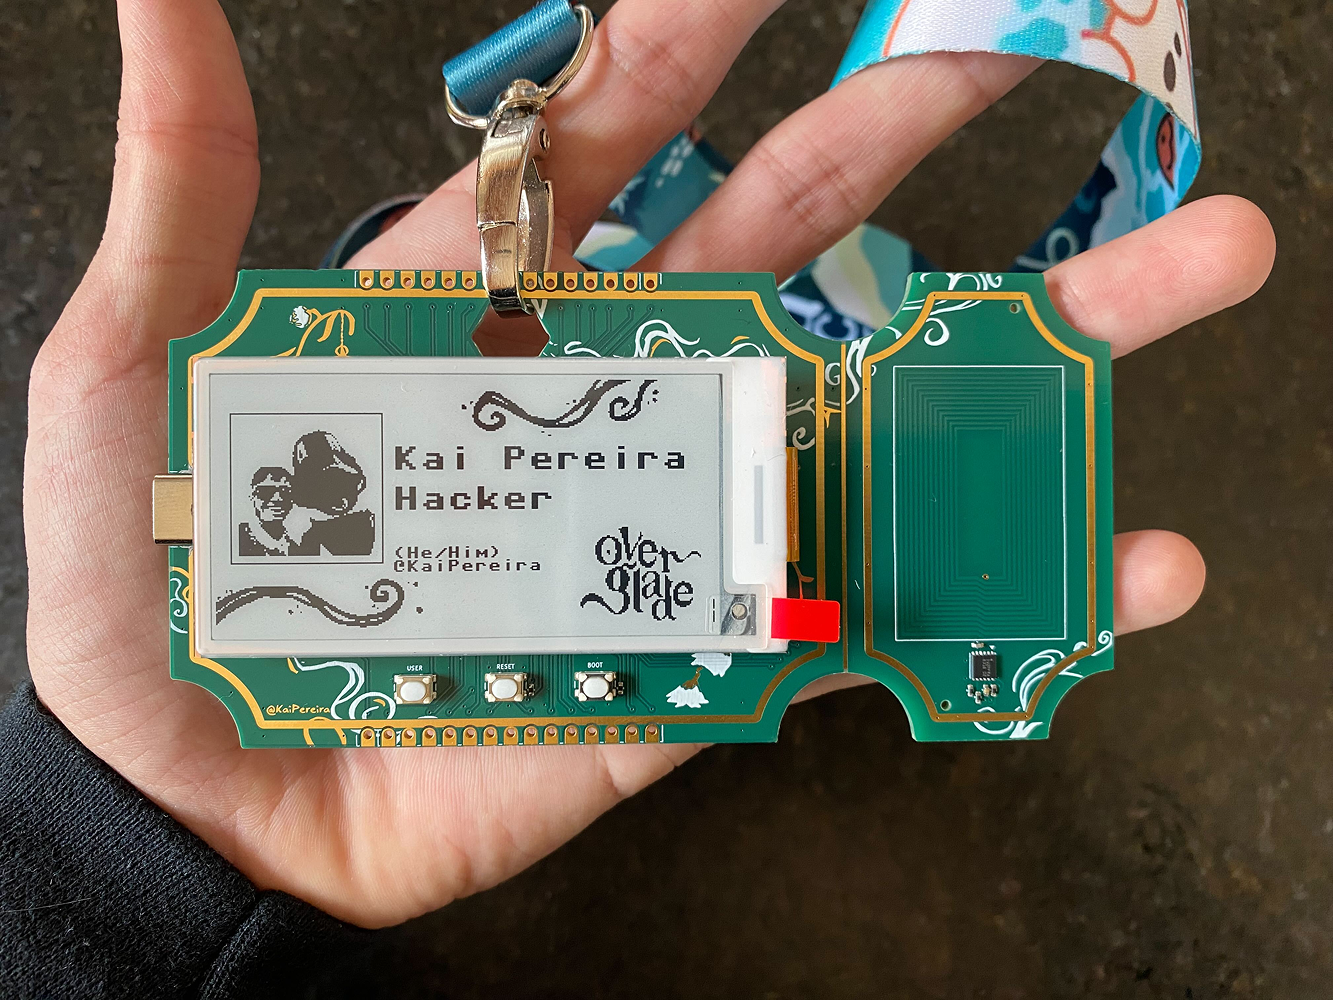 kaipereira/overglade-badges
NFC黑客马拉松徽章,用于新加坡的Overglade游戏创作马拉松!
 scorpion-security-labs/cve-2020-12124
针对 CVE-2020-12124 的概念验证漏洞利用,目标为 Wavlink AC1200 路由器,演示了 CGI 接口中未经身份验证的命令注入和栈缓冲区溢出漏洞。
 aureliusivaninvenioptl/ubl-itel-s23
为 Itel S23 (S665L) / Unisoc T606 解锁 Bootloader,使用 CVE-2022-38694
 alexandre-bartel/cve-2019-12594
这是针对 CVE-2019-12594 的概念验证代码,该漏洞存在于 DOSBox 0.74-2 中。
 adikso/cve-2024-5633
CVE-2024-5633 的 PoC
 abizchi/cve-2018-9995_dvr_credentials
针对CVE-2018-9995的Python漏洞利用,通过绕过易受攻击的Web界面上的认证来检索暴露的DVR凭据。
 0xfml/cve-2023-30765
CVE-2023-30765 / ZDI-23-905 - Delta Electronics Infrasuite Device Master 权限提升
 0xbbdd/cve-2022-46152
CVE-2022-46152: `cleanup_shm_refs' 函数中的数组索引验证不当
 ajaymt6/ultramangaia
一个小米路由器 R3G(版本直至...)中存在一个登录绕过漏洞(CVE-2019-18371)和一个命令注入漏洞(CVE-2019-18370)。
 234329a423853/cve-2021-4045
CVE-2021-4045 CVE-2021-4045 是一个命令注入漏洞,允许在 TP-Link Tapo c200 网络摄像头上执行远程代码。由于设备主二进制文件之一 uhttpd 对用户输入检查不足,该漏洞影响 1.1.16 Build 211209 Rel. 37726N…
 0xicf/panelshock
施耐德电气 Magelis 人机界面资源消耗漏洞 [ICSA-16-308-02, CVE-2016-8367, CVE-2016-8374]
 choudai/gpon-loader
针对GPON家庭网关设备(CVE-2018-10562)的远程代码执行(带载荷)漏洞利用加载器,使用Python编写。
 chrisl0tus/cve-2023-34924
针对H3C Magic B1STW路由器SetAPInfoById函数中缓冲区溢出漏洞的概念验证利用,可导致Web服务崩溃并可能获取Shell访问权限。
 redfox-security/digisol-dg-gr1321-s-improper-access-control-cve-2024-4231
CVE-2024-4231 的漏洞利用程序,该漏洞是 Digisol DG-GR1321 路由器中的不当访问控制漏洞,允许未经授权访问敏感功能。









