#1
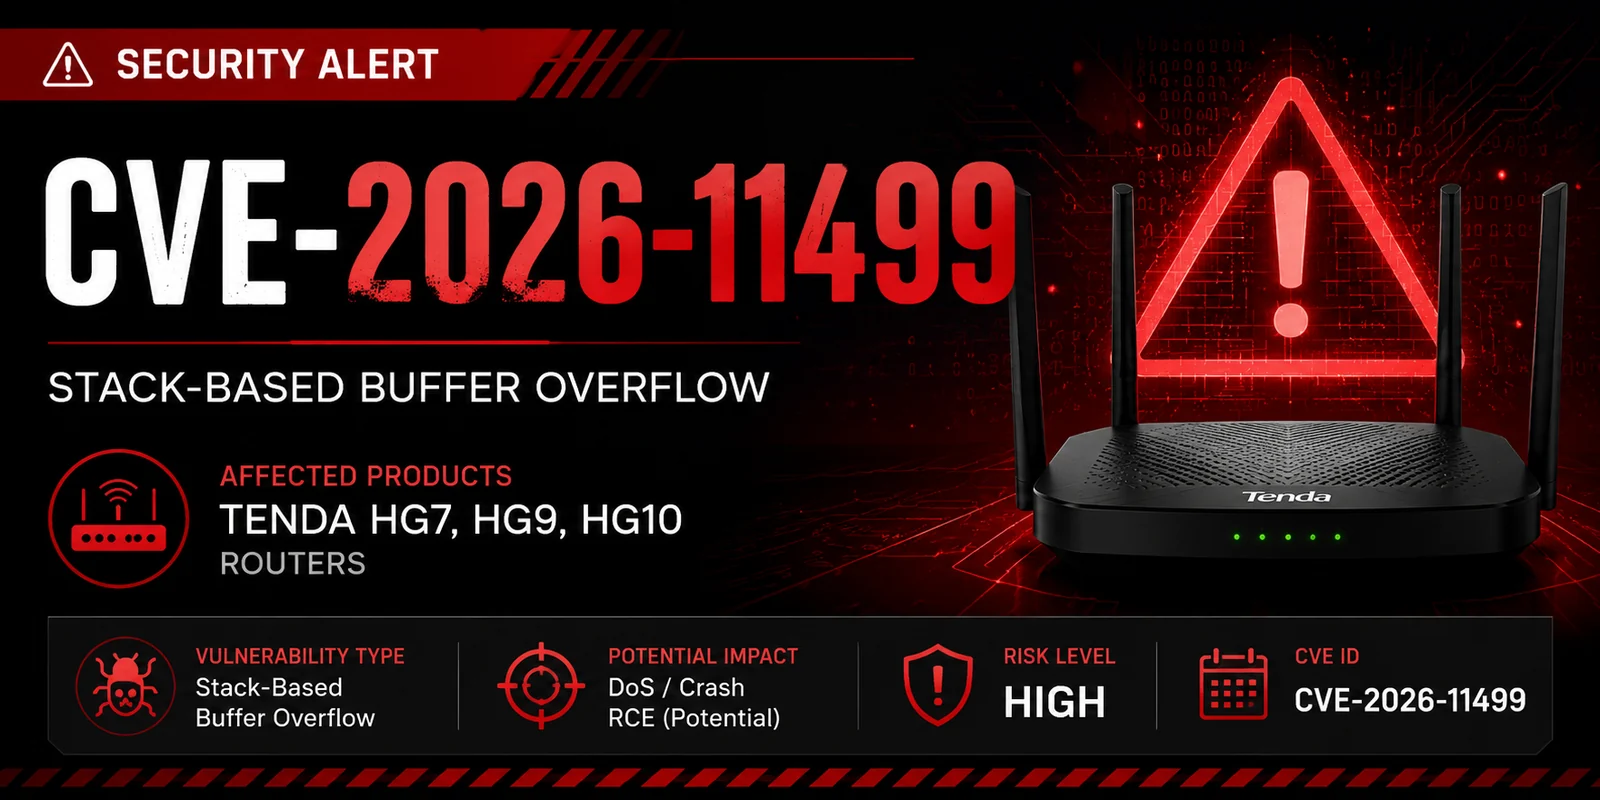
 ashrafzaryouh/cve-2026-11499
CVE-2026-11499 的公告与技术分析,该漏洞是 Tenda HG7、HG9 和 HG10 路由器中基于栈的缓冲区溢出(CWE-121),内容涵盖影响、受影响型号和缓解措施。
 ivica00/bionz-x-research
BIONZ X 洁净室执行环境、硬件契约与固件研究。项目 Discord:
 d7ead/cve-2026-116487
NXP Semiconductors USB 中间件 <2.13.0 在 USB_DeviceCdcRndisSetCommand() 中存在越界读取漏洞,该函数信任主机提供的信息缓冲区偏移量(informationBufferOffset)。
 d7ead/cve-2026-116488
NXP Semiconductors USB 中间件 <2.13.0 在主机音频、视频和 CDC 类驱动程序中存在堆缓冲区溢出漏洞,这些驱动程序信任设备提供的 bNumEndpoints 和 bLength 值。
 gabrielunknown/intelbras_1200_bypass
Intelbras RF 1200 / RG 1200 — 认证绕过(CVE-2026-117083)漏洞利用 PoC。
 cushz/cve-2026-118238
针对 Tenda W18E AP httpd diagnose 模块中未认证 root OS 命令注入的漏洞验证程序,包含自验证漏洞利用脚本和 QEMU MIPS 仿真测试环境。
 gotr00t0day/cve-2026-123158
针对 CVE-2026-123158 的 Python PoC:利用在未使用 PAM 的 musl libc 系统上存在的 OpenSSH 密码认证绕过漏洞,在 Alpine 目标上获取 shell 访问权限。
 bishopfox/icsscanner
一款面向 ICS/OT 协议的安全优先漏洞扫描器。
 emirmrkaljevic/iotaudit
一条命令即可审计你自己的智能家居设备:它们向何处回传数据、明文传输还是 TLS、开放端口、A-F 评级,以及本地 HTML/PDF 报告。CLI + MCP 服务器,无需云端。
 carterlasalle/cve-2026-122051
针对 CVE-2026-122051 的 Python PoC 驱动程序,该漏洞是 Edimax BR-6208AC 的 /goform/mp 处理程序中一个预认证命令注入漏洞,附带固件仿真配方、批量发现和 shell 访问。
 googlesky/cve-2026-114550
Podman 实验环境与 PoC,复现 libwebsockets MQTT PUBACK 越界写入漏洞(ZDI-CAN-31039),包含恶意 broker、ASan 测试矩阵以及堆 unlink/控制流劫持原语。
 fixedbyreboot/cve-2026-124002-poc
针对 Copeland/Dixell XWEB EVO 中五个预认证 CVE 的 Python PoC:通过 .lua 汇聚点实现操作系统命令注入、setuid-root wlua 提权、硬编码主密码以及未认证配置写入,并附带 Docker 实验环境重建。
 ashrafzaryouh/cve-2026-12485
针对 CVE-2026-12485 的公告与安全检测工具,该漏洞是 GeoVision GV-I/O Box 4E DVRSearch 中一个未经身份验证的栈缓冲区溢出 RCE,并提供检测与缓解指导。
 llcforge/cve-2026-126978
用于 Philips Hue Bridge HomeKit HAP 漏洞的 Python PoC 和 TLV8 模糊测试器:预认证 SRP publicKey 堆溢出(CVE-2026-126978)和 ChaCha20 长度下溢(CVE-2026-126979)。
 googlesky/cve-2026-129351
复现 CVE-2026-129351,这是 TRENDnet TEW-657BRM mini_httpd 中的一个预认证越界写入漏洞,在 qemu 下运行经哈希校验的 MIPS 固件,并附带 PoC 和边界垫片差分对比。
 googlesky/cve-2026-129352
TRENDnet TEW-657BRM 1.00.1 upgrade_flash.cgi:将 multipart 首行通过 strncpy 复制到 128 字节的栈帧缓冲区(ra +192),未检查分隔符 -> 任意大小导致 SIGSEGV。经哈希校验的 CGI 在 qemu-mips…
 googlesky/cve-2026-129353
针对 CVE-2026-129353 的漏洞验证(PoC)与 QEMU-mipsel 实验环境,该漏洞是 D-Link DIR-600L 的 authentication.cgi 中一个无需认证即可触发的栈溢出,并附有崩溃与保存返回地址(saved-RA)控制的证据。