
 #1
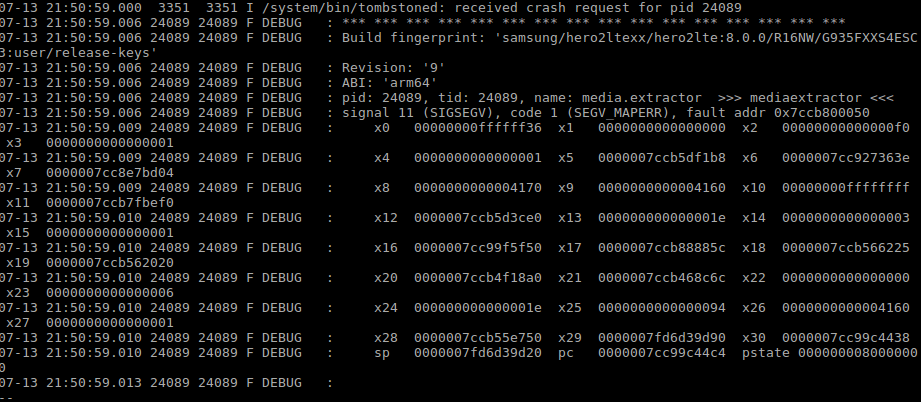
 crackercat/cve-2019-2107
CVE-2019-2107
 safety-research/red-teaming-auto-mode
用于红队测试AI自动模式监控器的研究代码,包括模拟评估、模糊测试,以及针对Claude Code和Codex guardian的监控器实现。
 szymonh/zephyr_cve-2021-3625
CVE-2021-3625 - Zephyr 的示例漏洞利用
 zenzue/cve-2024-38063-poc
IPv6网络中潜在的内存损坏漏洞。
 4minx/cve-2026-14266
CVE-2026-14266 - 适用于 7-Zip 的 XZ 堆缓冲区溢出 PoC 生成器
 hex0punk/cont-flood-poc
CVE-2023-45288的PoC,延续洪水漏洞
 hycqaq/logitech-g-cloud-ghostlock-cve-2026-43499
罗技云掌机 · GhostLock CVE-2026-43499 root 尝试
 v4ltonn/cve-2026-42530
针对 CVE-2026-42530 的扫描器 PoC -- nginx 1.31.0-1.31.1 HTTP/3 QPACK 编码器流释放后使用(CVSS 9.2)
 jeromeyoung/cve-2021-40154
用于测试LPC55S69和K82系列中BootROM漏洞的POC
 bbaranoff/cve-2023-4863
CVE-2023-4863 的概念验证漏洞利用,这是 libwebp 中的堆缓冲区溢出,演示了崩溃触发和带有 AddressSanitizer 的复现步骤。
 infiniteloopers/cve-2019-2107
CVE-2019-2107的概念验证漏洞利用,演示通过特制HEVC视频在Android媒体框架上实现远程代码执行。包含崩溃分析和payload开发指导。
 se1ims/pixelsmash
CVE-2026-8461 的概念验证与实验测试框架,该漏洞是 FFmpeg MagicYUV 解码器中的越界写入,附带载荷生成器和 Qt 演示播放器。
 segfault-it/cve-2022-41352
cve-2022-41352 poc
 mohammadalimehri/cve-2021-44790-lab
基于 Docker 的 Apache mod_lua 实验环境,附带一个 Python PoC,用于复现 CVE-2021-44790 multipart 边界缓冲区溢出漏洞,供本地防御测试与研究使用。
 abhinavagarwal07/abhinavagarwal07.github.io
RingWraith:CVE-2026-33150 与 CVE-2026-33179 — libfuse io_uring 中的释放后使用与空指针解引用
 futureslab/binvariants
基于寄存器级不变量引导的模糊测试框架,针对闭源二进制程序,利用可能的不变量违反来发现二进制可执行文件中的崩溃和缺陷。









