#1

 adityabhatt3010/cve-2025-8088-winrar-zero-day-path-traversal
关于揭秘、修补和保障 WinRAR CVE-2025-8088 安全的趣味演练,融合了黑客的实操视角。
 adityabhatt3010/cve-2025-61882-oracle-e-business-suite-pre-auth-rce-exploit
Oracle E-Business Suite(版本 12.2.3 - 12.2.14)中存在一个严重的预认证远程代码执行(RCE)漏洞,攻击者可通过恶意 HTTP 请求完全控制易受攻击的服务器——该漏洞现已在野外被积极利用。
 jacobpimental/nanocore_extractor
从编译的AutoIT脚本中提取nanocore样本
 eddyflores100-lang/taikotalent-phishing-iocs
taikotalent.xyz 假冒 Taiko 招聘人员活动的 IoC、攻击链与检测方法,该活动通过“粘贴到终端”的“反机器人”手法投递自删除 Bash 木马。截至 2026-10-09,载荷仍处于活跃状态。
 corelight/zeek-xor-exe-plugin
Zeek 插件,用于检测和解密 XOR 加密的 EXE 文件
 christophe.duvernois/usb-spy
在块和文件级别拦截并分析USB大容量存储流量,模拟USB设备,并支持自定义Python桩代码,用于安全研究、取证和TOCTOU漏洞测试。
 clark-prog/blackout-public
Blackout — 官方Blackout公共FAFO仓库。
 matank001/asclepius
Asclepius 通过恢复文件并主动测试其可恢复性来验证备份完整性。它不依赖元数据,而是尝试解析真实的文件格式(文档、图片、归档、配置文件),以确认备份确实可以被读取。
 msedek/btrfs_fixes
针对严重 extent tree 损坏的自定义 BTRFS 修复工具,当 btrfs check --repair 失败(段错误、循环或死锁)时使用。
 crussella0129/tricorne
一个专注于渗透测试和紫帽工具的Fedora改装版
 bedazzlinghex/memory-analysis
包含用于在内存中执行恶意软件和取证分析的工具
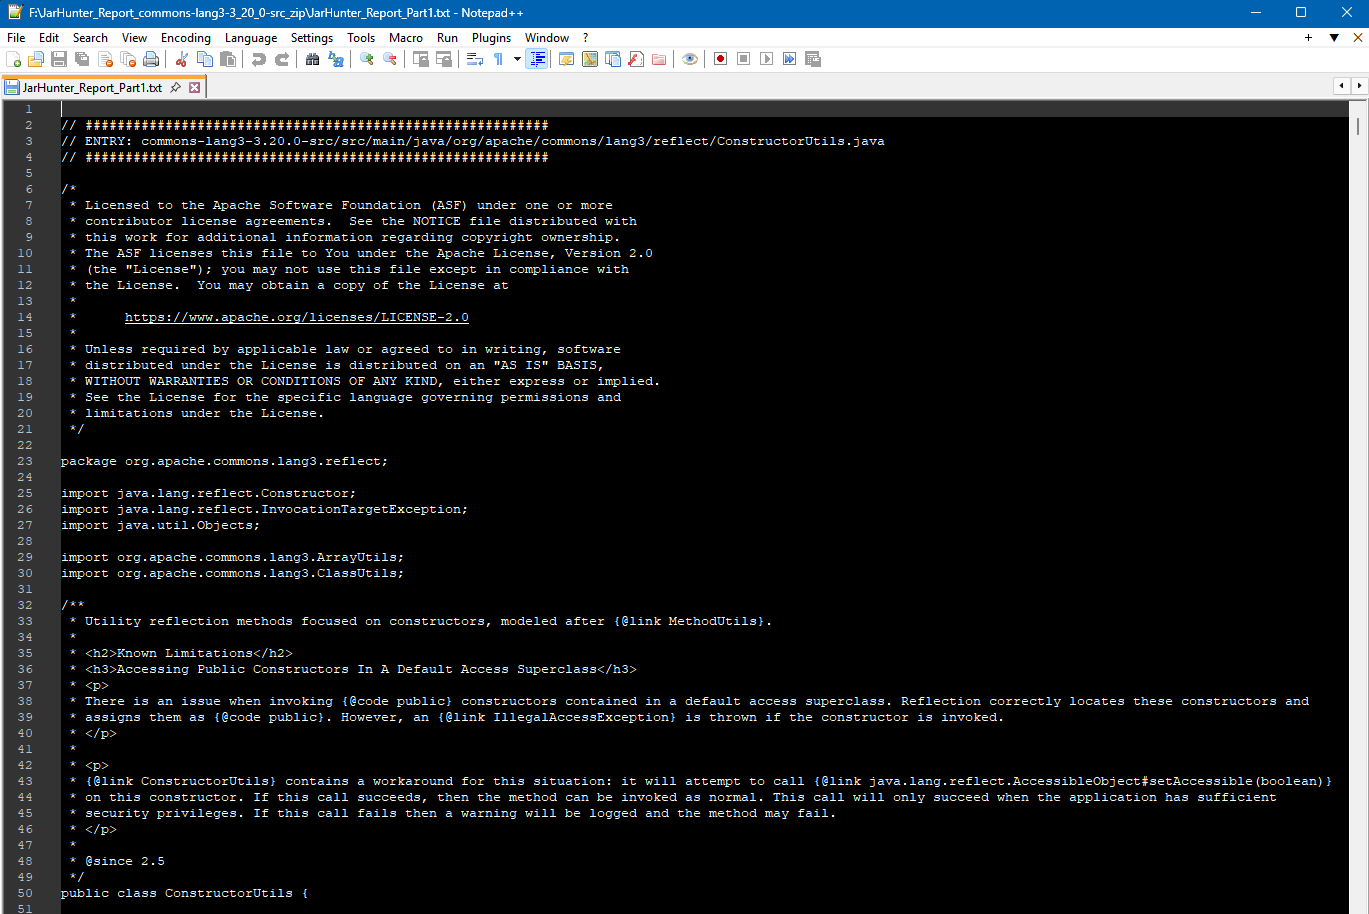 prophetcraft/jarhunter
JAR 分析工具,用于探索、搜索和从大型 JAR 文件中提取特定类,支持字节码搜索、多选提取以及反编译的 Java 源码导出。
 fabriziosalmi/tanstack-compromise-checker
用于检测TanStack npm供应链攻击指标的Shell脚本 (CVE-2026-45321 / GHSA-g7cv-rxg3-hmpx)
 vaelwolf/cve-2022-1388
-- 仅供教育用途 -- CVE-2022-1388 的概念验证 RCE,并为蓝队和红队添加了一些附加功能
 ernos/browser-xpi-malware-scanner
一个全面的浏览器扩展(.xpi)恶意软件扫描器,检查许多常见恶意软件技巧,如:凭据窃取者混淆策略、隐写术、base64载荷、zip技巧、远程代码执行、多语言技巧、元数据技巧,旨在为分析人员提供需要更深入分析的信息。