#1

 lawiet47/autoresponder
自动响应任务通过Carbon Black Response API:文件/注册表删除、进程终止、传感器隔离、二进制文件收集和THOR APT扫描。
 pstirparo/machofile
machofile 是一个用于解析 Mach-O 二进制文件的模块
 ncsc-nl/citrix-2025
数字取证与事件响应工具,利用 YARA 规则扫描 Citrix NetScaler 核心转储、磁盘镜像和在线主机,以发现受入侵迹象。

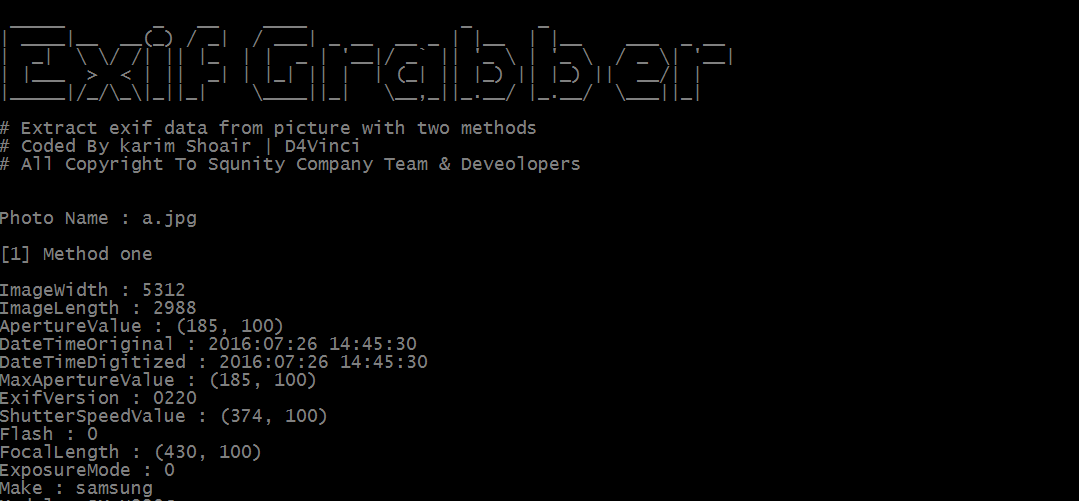 d4vinci/exif-grabber
一个用于通过两种方法从图片中提取EXIF数据的Python工具

 canyie/transitionplayer
CVE-2026-0091,利用Android窗口管理中的问题,从adb在Launcher进程中执行任意代码。
 nextronsystems/iocs
来自 Nextron 威胁研究团队的分析与研究所得的入侵指标

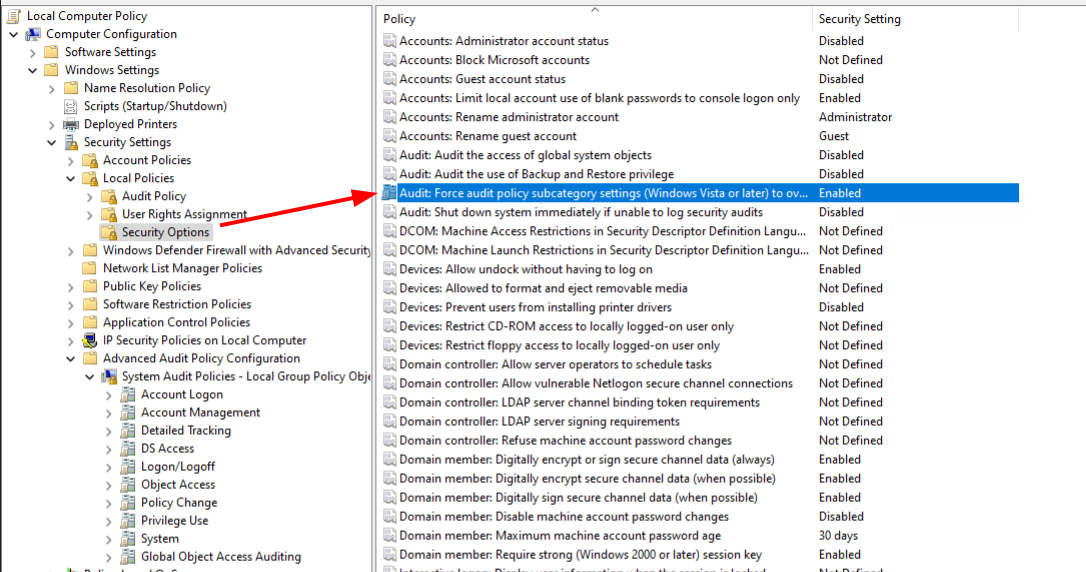 nextronsystems/evtx-baseline
一个托管示例良性软件(goodware)evtx日志的仓库,其中包含示例软件安装和基本用户交互。
 ifpdz/cve-2025-24104
技术文章:CVE-2025-24104——通过备份恢复中的符号链接验证绕过实现iOS沙箱逃逸,从而在沙箱外读取任意文件。
 cloudflare/filterforge
用于解析BPF过滤器并基于这些过滤器构建数据包的工具。
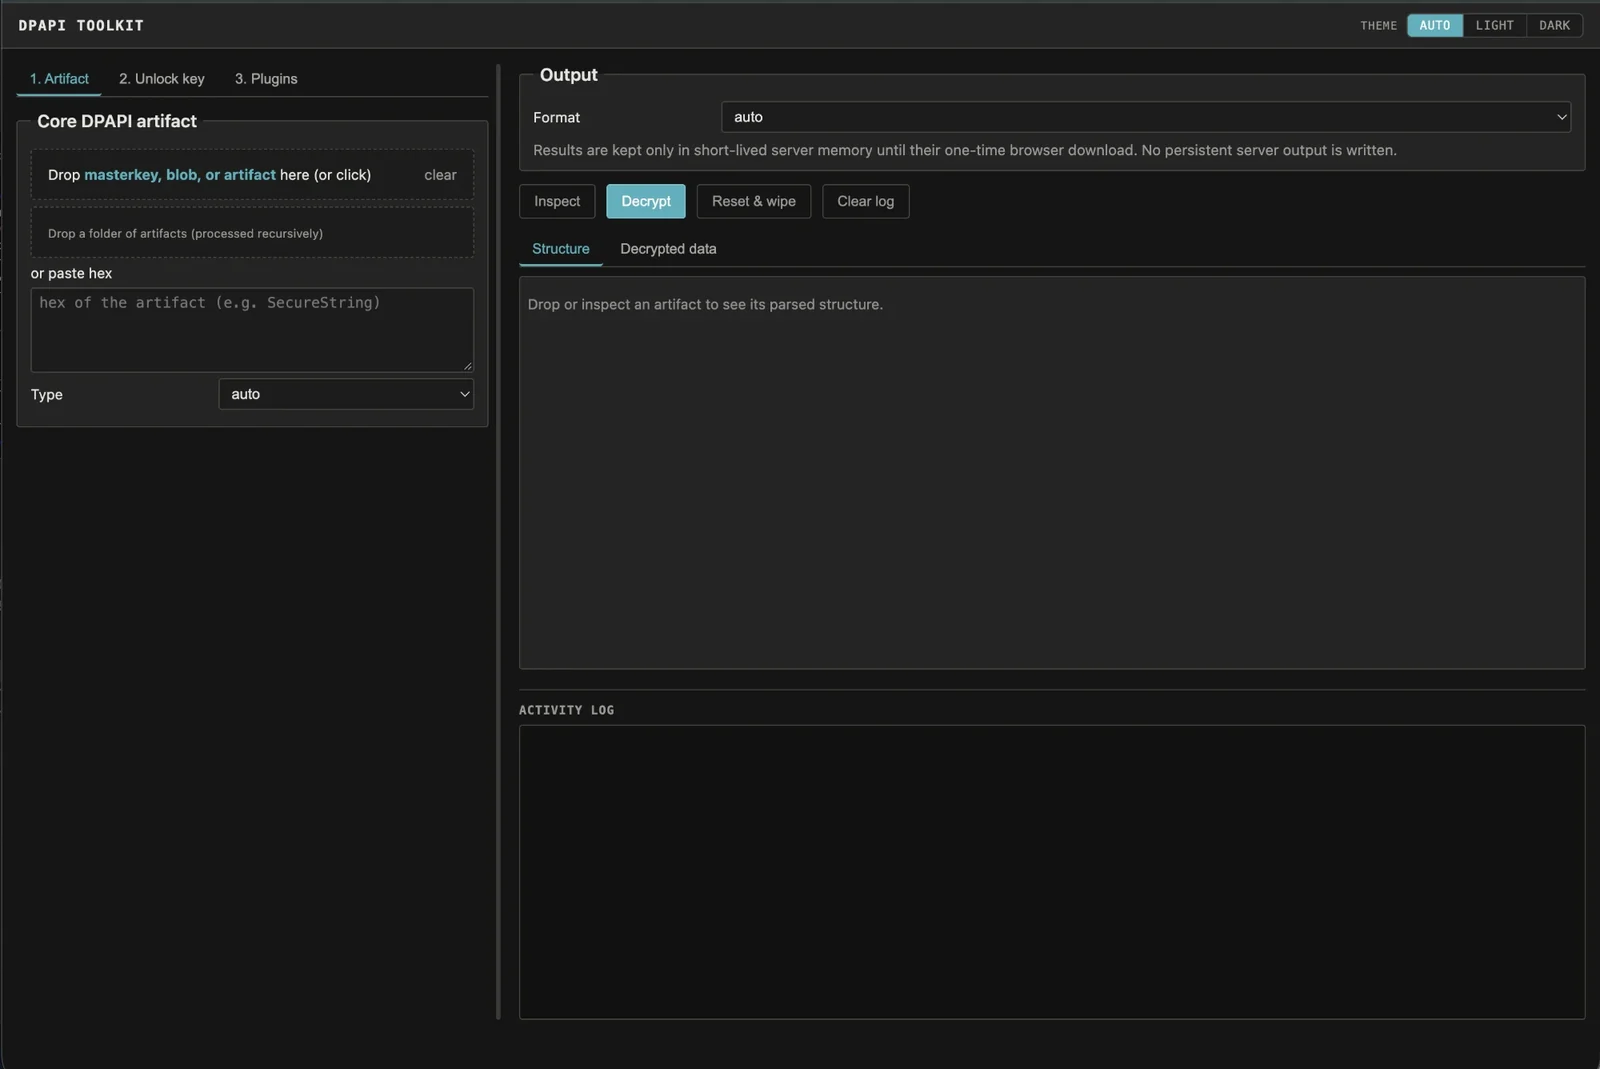 crypt0p3g/dpapi-toolkit
将任意 Windows DPAPI 工件拖入,它会识别格式及其所需的精确主密钥,然后在你提供密钥后进行解密。支持离线使用,提供 CLI 和 Web UI。
 0xsp-srd/aether
Windows 内存取证与威胁狩猎工具,它扫描活动进程内存,查找恶意模式、注入技术以及反射加载的 .NET 程序集,使用多层置信度模型来减少误报。
 lethal-forensics/macos-collector
macos-collector - 面向 DFIR 的 macOS 取证痕迹自动化收集工具