#1
 santoku/santoku-linux
适用于移动安全、恶意软件分析和取证的 Linux 发行版
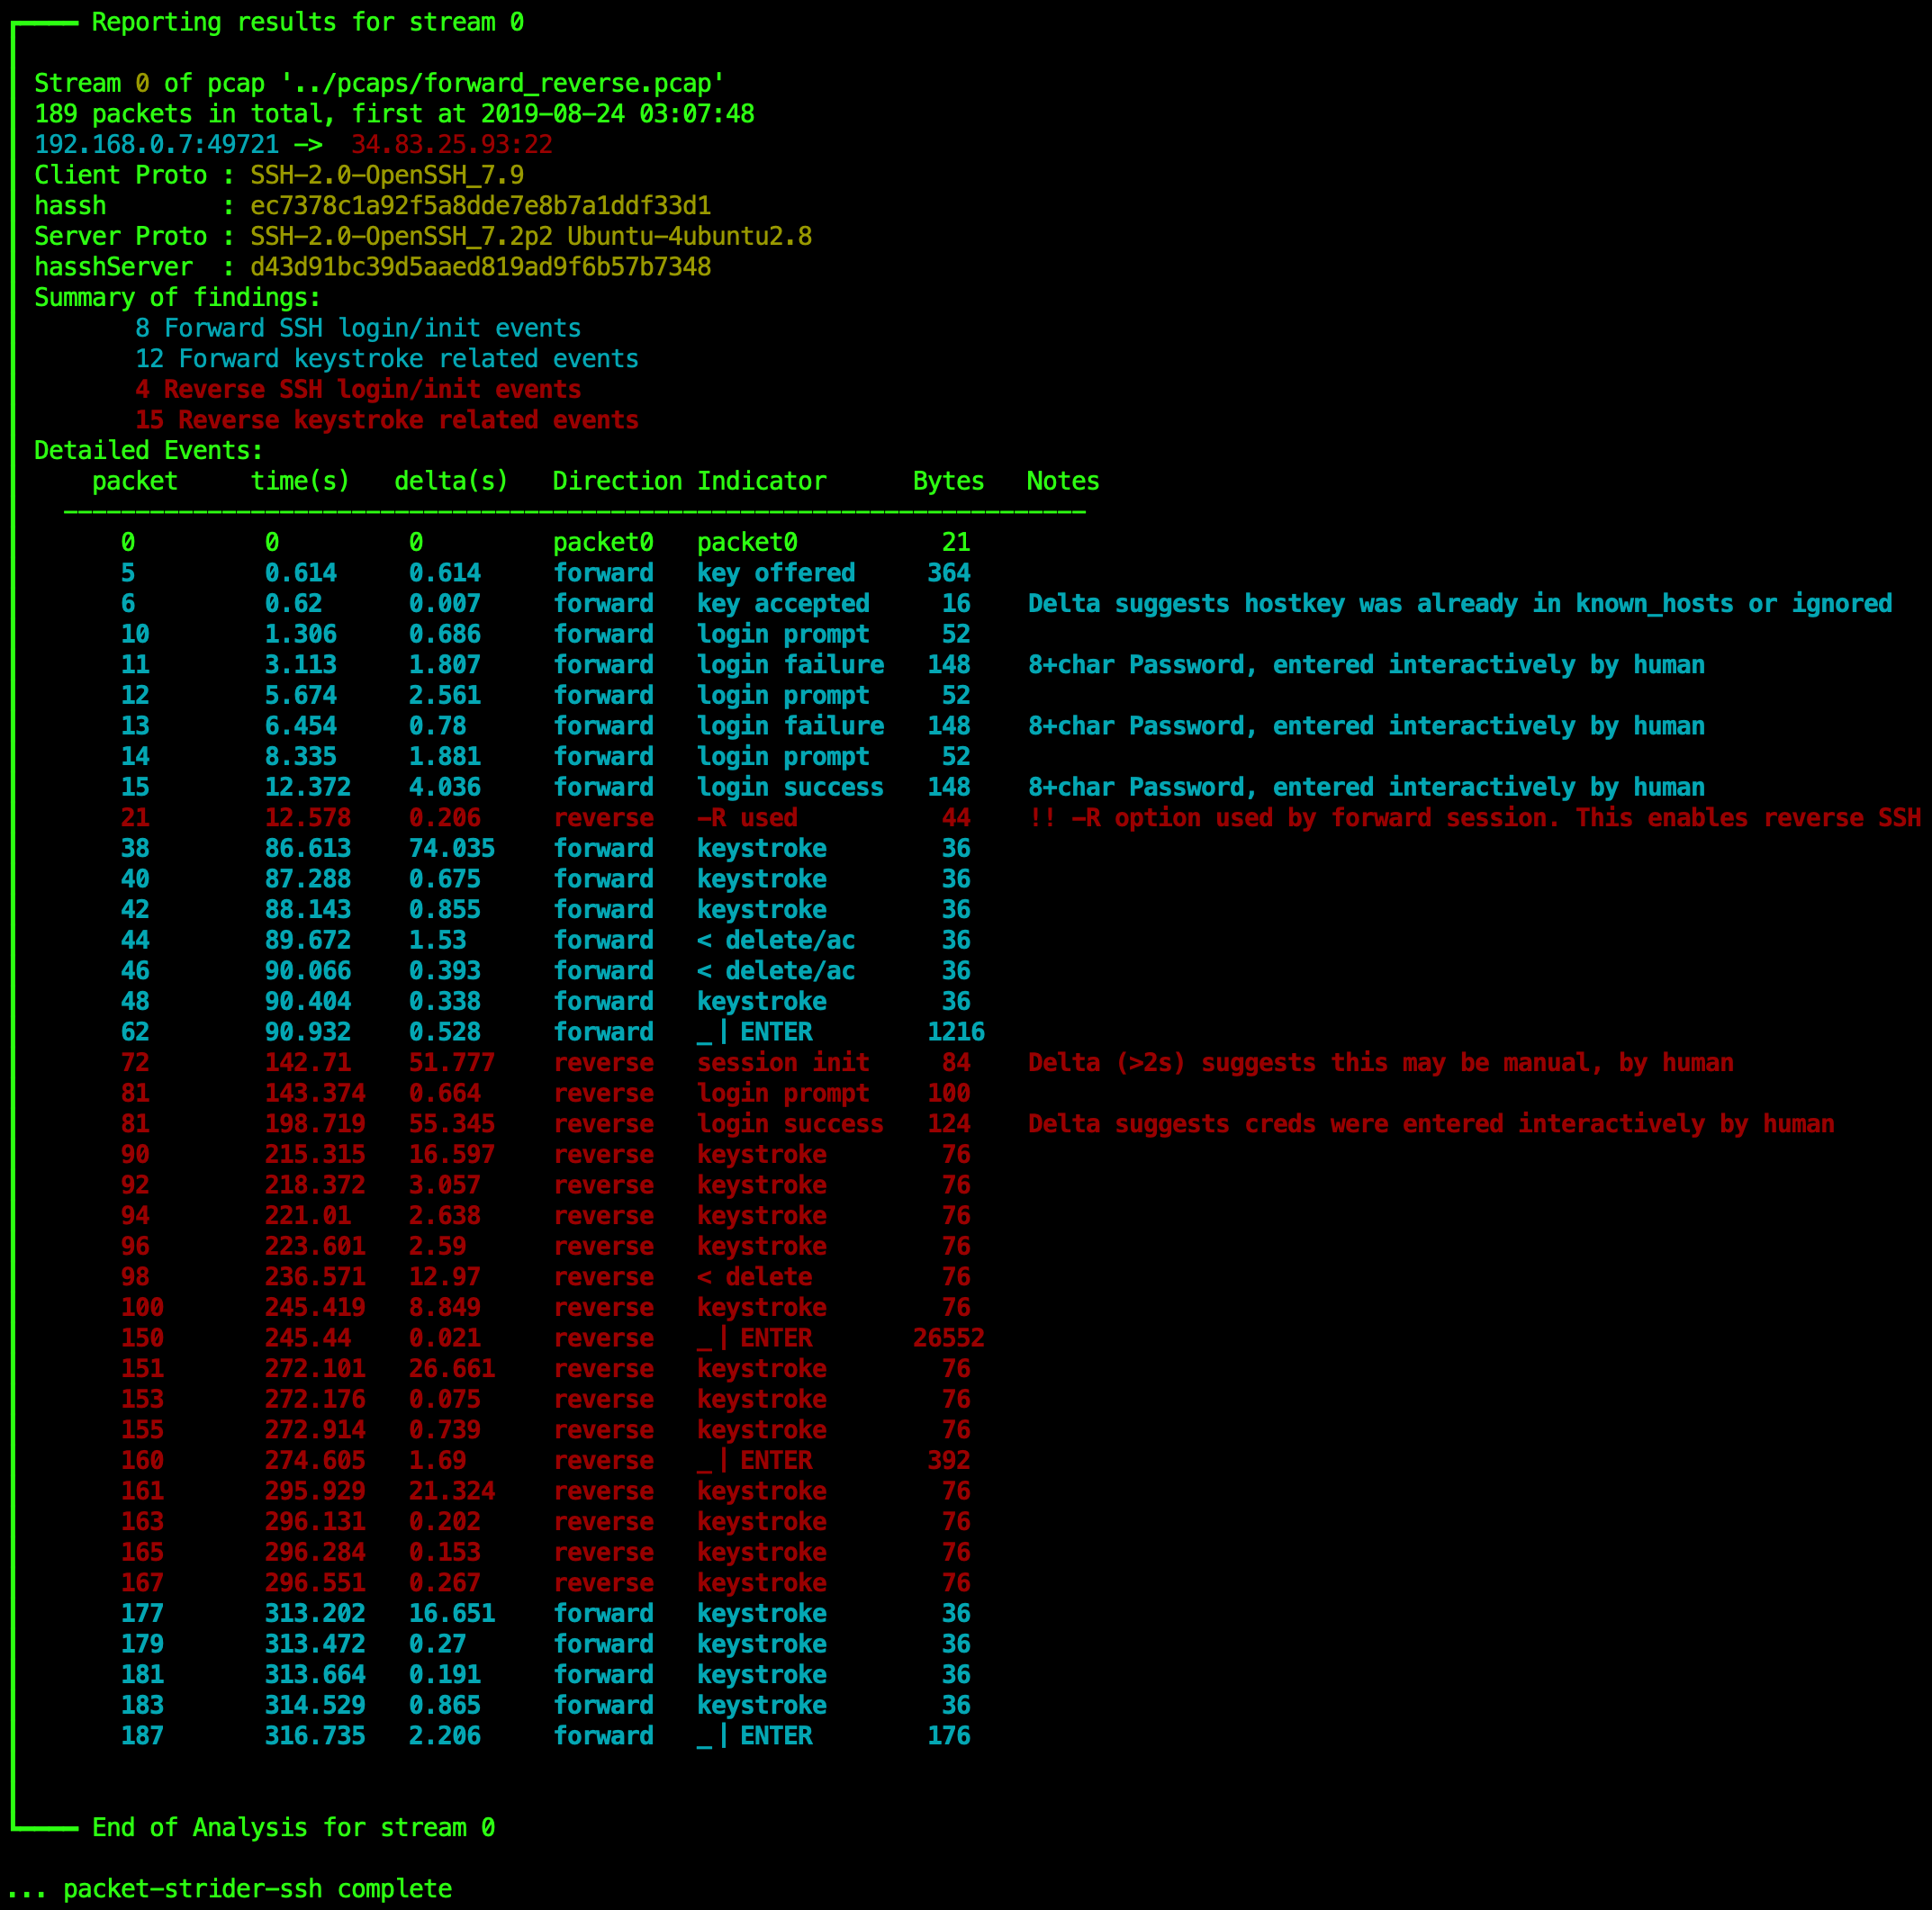 benjeems/packetstrider
一个用于SSH的网络数据包取证工具
 korczis/foremost
文件雕刻工具,通过可配置规则匹配文件头、文件尾和内部结构,从磁盘镜像和原始驱动器中恢复已删除的文件。
 dwmetz/cyberpipe
一个易于使用的PowerShell脚本,用于收集内存和磁盘取证以进行DFIR调查。
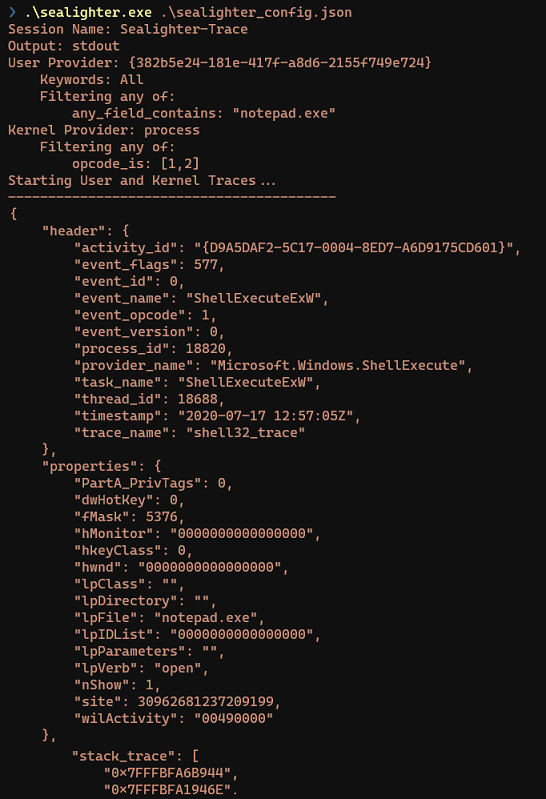 pathtofile/sealighter
用于安全研究的ETW和WPP跟踪工具。订阅多个提供程序,自动将事件解析为JSON,并支持高级过滤、缓冲以及输出到stdout、文件或Windows事件日志以供SIEM摄取。
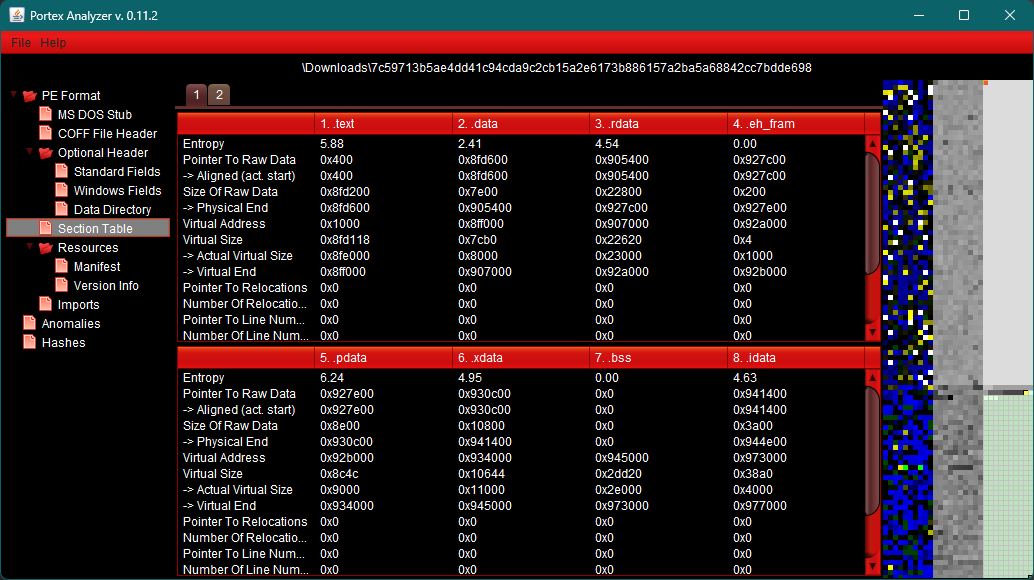 struppigel/portexanalyzergui
Graphical interface for PortEx, a Portable Executable and Malware Analysis Library
 sims718718/unifiedthreathunting
为安全团队记录了一套结构化、可重复的威胁狩猎方法论,涵盖触发条件、SMART假设、可行性门禁、范围界定、狩猎计划和结果报告。
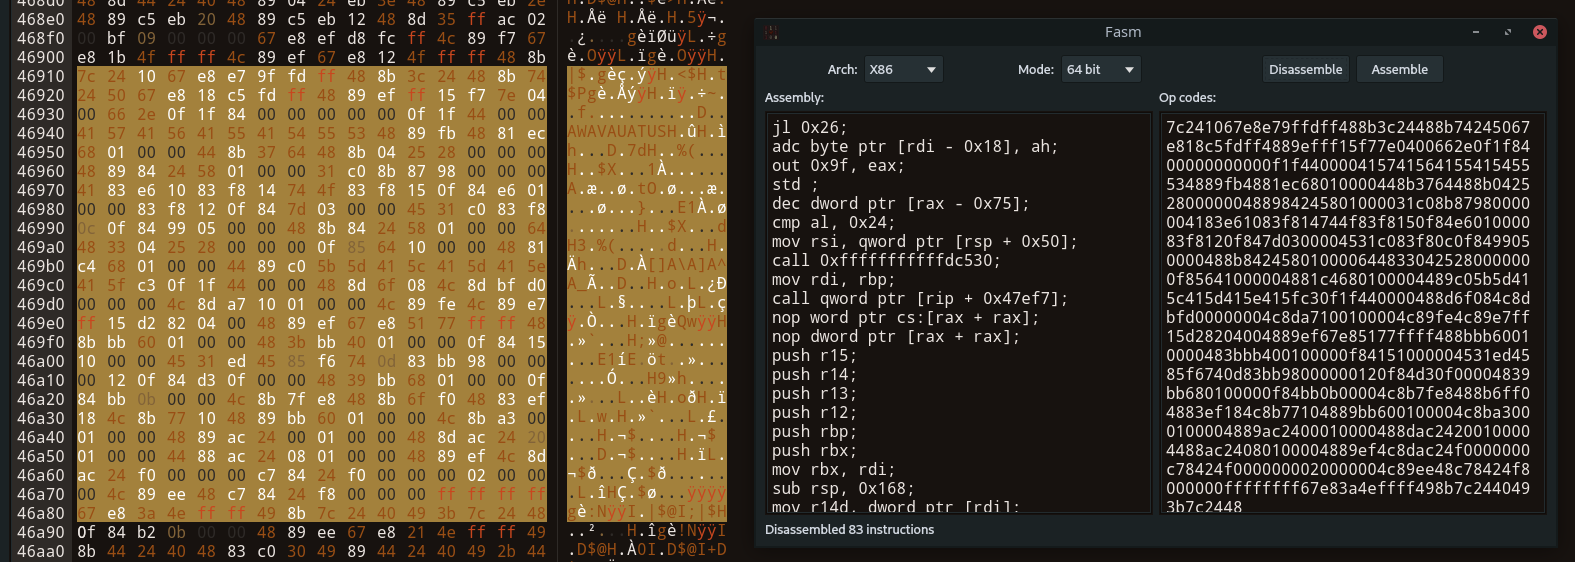 echo-devim/fhex
一个全功能十六进制编辑器,兼容 Linux/Windows/MacOS
 withsecurelabs/linuxcatscale
Incident Response 采集及处理脚本,附带自动化报告脚本
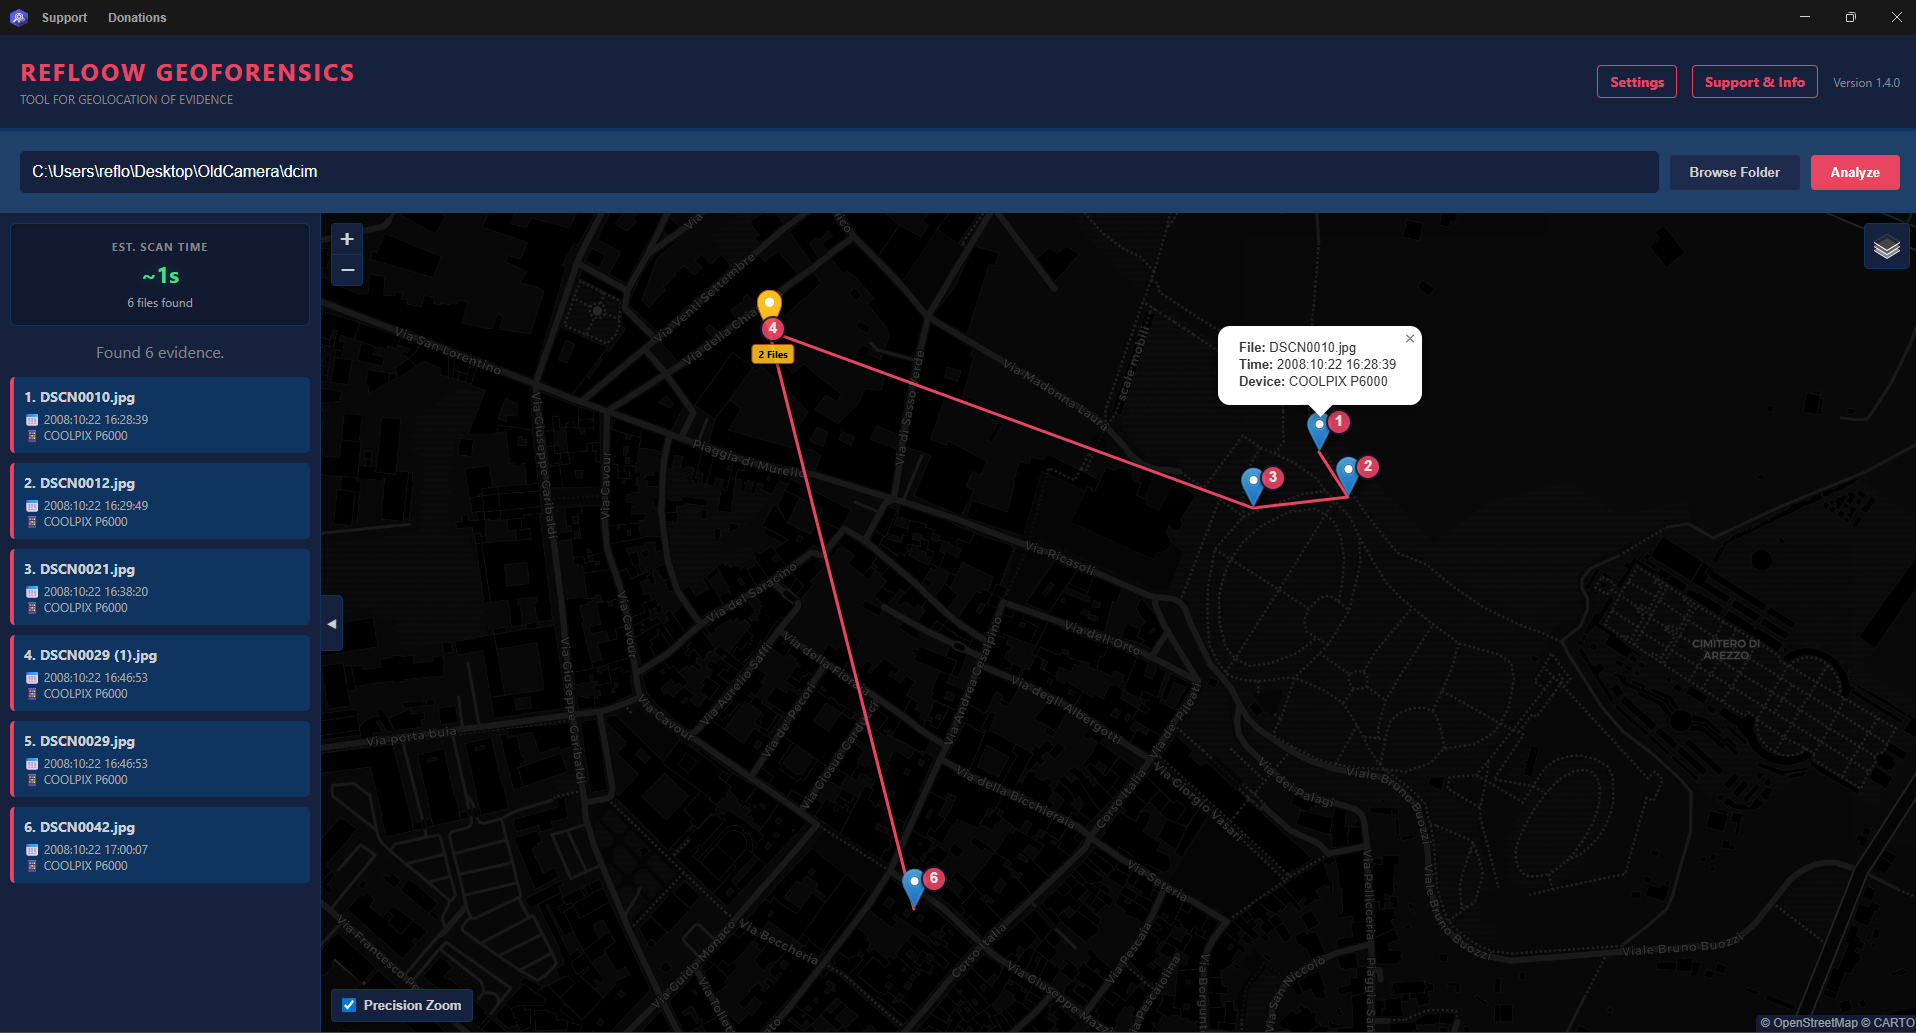 refloow/refloow-geo-forensics
❤️ 免费批量图像与视频地理定位数字取证工具。自动提取EXIF数据,在地图上可视化GPS坐标,为OSINT重建事件时间线。
 guardicore/ipcdump
基于BPF的Linux IPC跟踪器,用于管道、信号、Unix套接字、回环和伪终端,支持元数据和内容捕获、过滤以及JSON输出。
 joshuakasa/van-gonography
将您任意类型的文件🕵️♂️隐藏到您选择的图片中,利用隐写术实现。
 marcog3/whatsdump
从任何非root的Android设备(支持Android 7+)中提取WhatsApp私钥