
Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
取证分析 — 第 11 页 | Kitploit
分类

取证分析

数字取证、证据收集、时间线分析和事件调查工具。

Kitploit 推荐

精选工具

10 已选择
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3k5个月前
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2k3天前
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3k11天前
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2k2小时37分前
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4k11天前
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2k10小时36分前
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4k8天前
mvt preview#8

mvt

GitHubmvt-project/mvt
15.5k3天前
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
2303天前
avml preview#10

avml

GitHubmicrosoft/avml
1.1k3天前
最新相关性最受欢迎最近更新
931 结果
gdid-reversal preview

gdid-reversal

GitHubsmtimesiwndr/gdid-reversal

对微软全局设备标识符(GDID)的逆向工程分析,揭示了其作为服务器分配的MSA设备PUID的生成方式、在注册表中的存储位置,以及通过互联设备平台进行传输的机制,并提供了可复现的取证方法论。

reverse-engineeringforensicsprivacy+1
7063个月前
CTFs preview

CTFs

GitHubadamkadaban/ctfs

CTF 速查表 + 我参与过的部分安全 CTF 赛事的 Writeups/文件

osintreverse-engineeringforensics+9
84711个月前
RecuperaBit preview

RecuperaBit

GitHublazza/recuperabit

用于法医文件系统重建的工具。

disk-forensicsforensicsdata-recovery+1
6242个月前
dfir-orc preview

dfir-orc

GitHubdfir-orc/dfir-orc

面向运行 Microsoft Windows 系统的取证工件收集工具
defensive-toolsforensicsinformation-gathering+2
44522天前
LinuxForensics preview

LinuxForensics

GitHubashemery/linuxforensics

与 Linux 取证相关的一切

forensicsdigital-forensicseducation+3
7263年前
sift preview

sift

GitHubteamdfir/sift

SIFT

disk-forensicsmemory-forensicsforensics+3
5502年前
Labtainers preview

Labtainers

GitHubmfthomps/labtainers

Labtainers:一个基于Docker的网络实验室框架

vulnerability-analysisforensicsweb-security+9
31027天前
forensictools preview

forensictools

GitHubcristianzsh/forensictools

取证工具合集

disk-forensicsmemory-forensicsnetwork-forensics+7
7012个月前
hashdeep preview

hashdeep

GitHubjessek/hashdeep

跨平台哈希工具集,用于计算消息摘要(MD5,SHA-1,SHA-256,Tiger,Whirlpool),支持递归目录遍历和文件完整性审计功能。
hash-analysisforensicsdata-recovery+1
7869年前
chepy preview

chepy

GitHubsecurisec/chepy

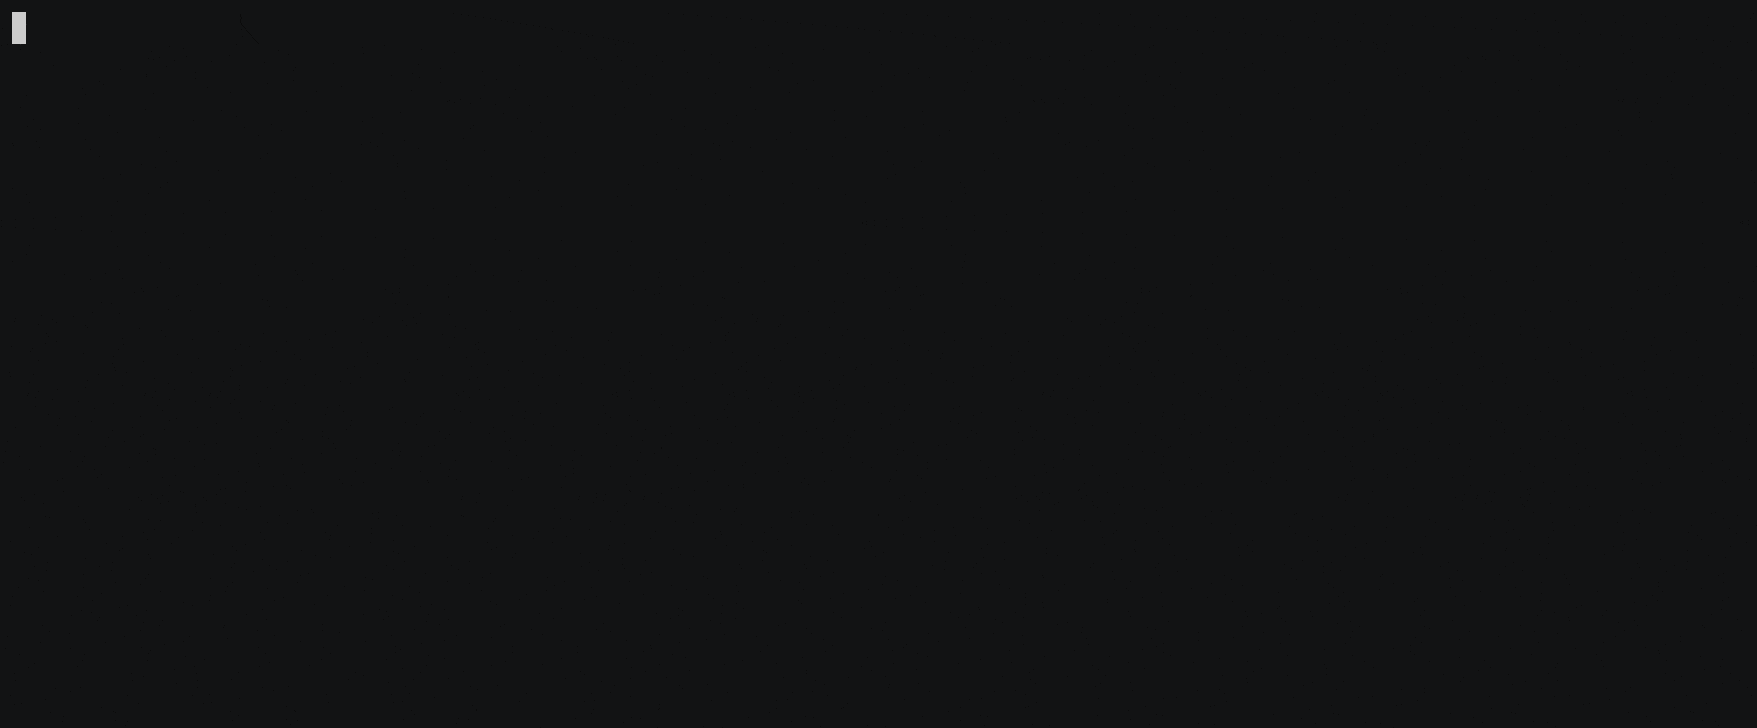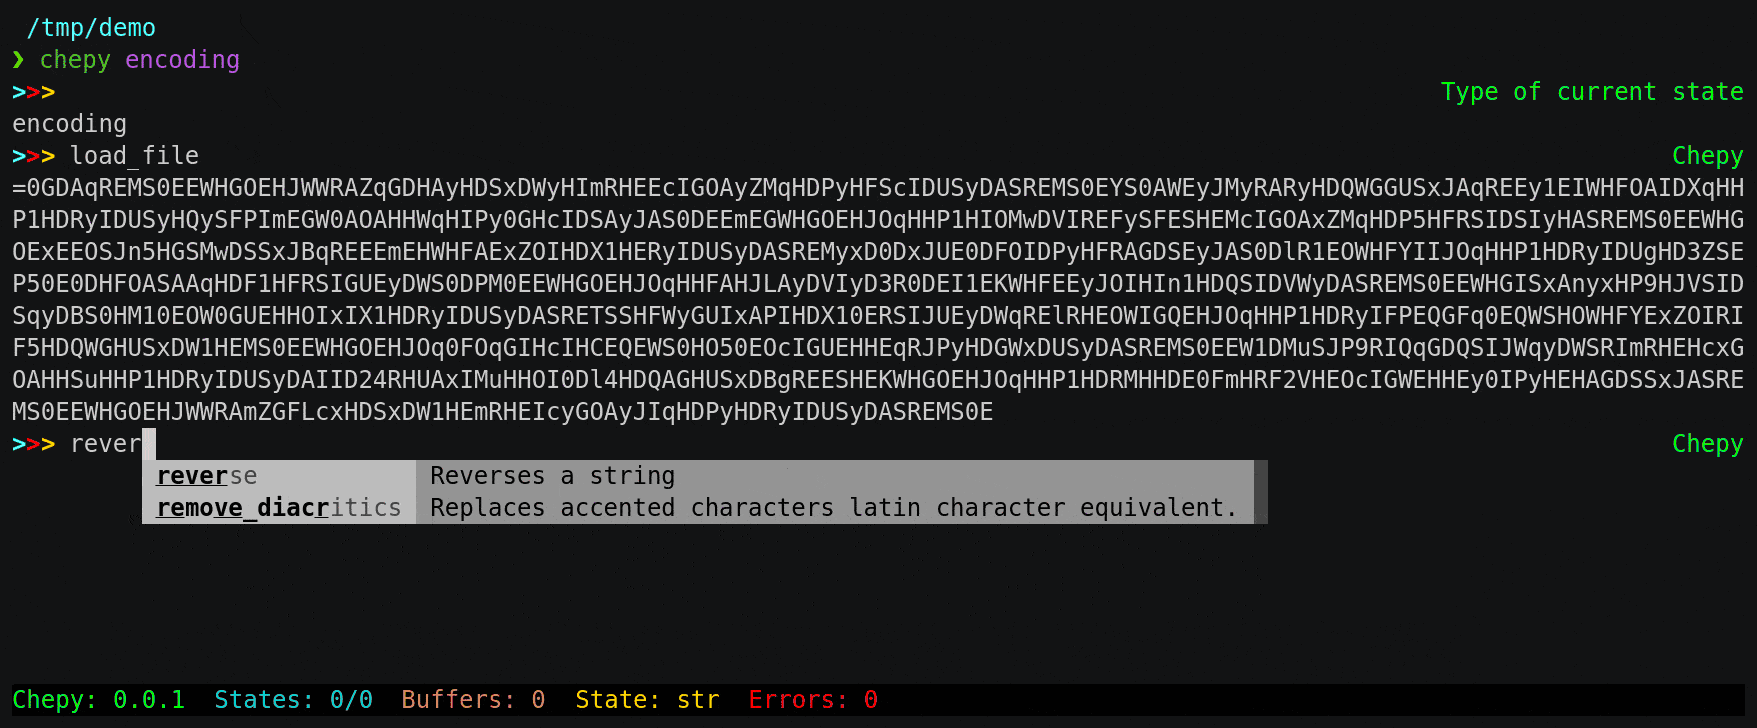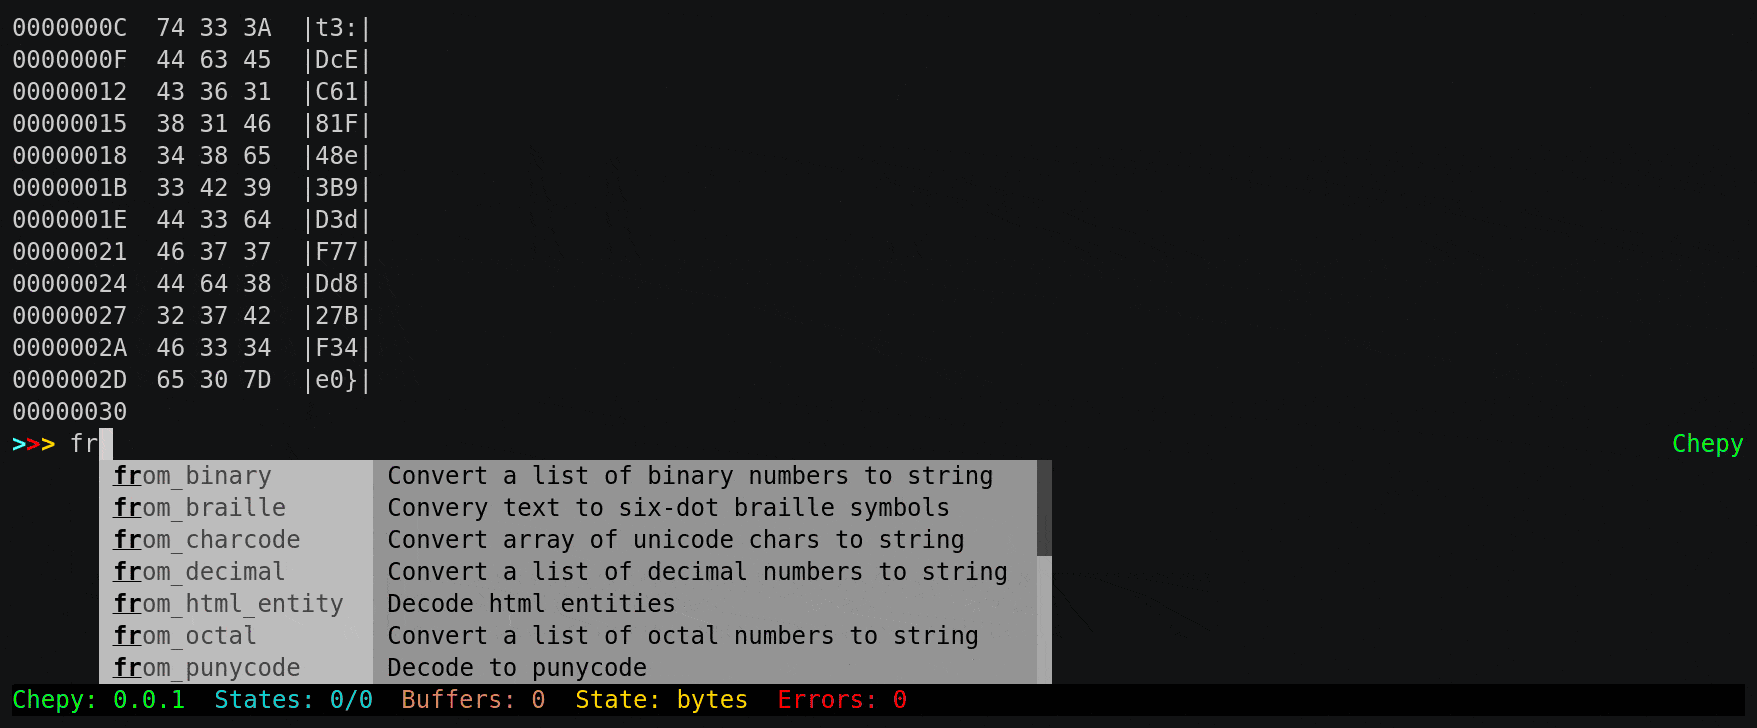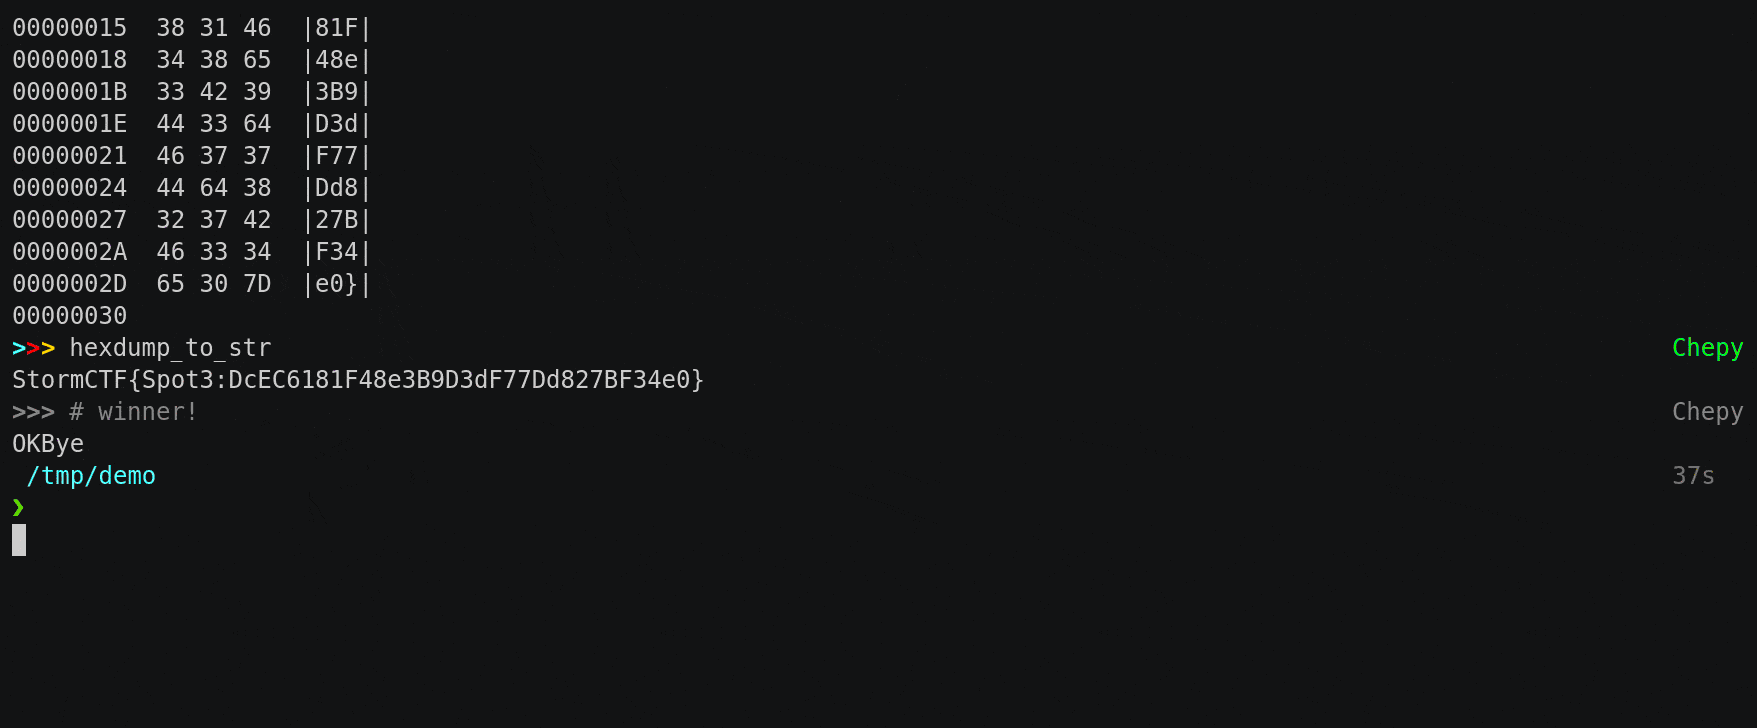
Chepy 是 CyberChef 工具在 Python 库/命令行下的对应实现。

forensicsmalware-analysiscryptography+2
1.0k5个月前
DumpBrowserSecrets preview

DumpBrowserSecrets

GitHubmaldev-academy/dumpbrowsersecrets

从现代Chromium和Gecko内核浏览器(Chrome、Microsoft Edge、Firefox、Opera、Opera GX和Vivaldi)中提取浏览器存储的数据,如刷新令牌、Cookie、已保存的凭证、信用卡信息、自动填充条目、浏览历史记录和书签。

password-crackingencryption-decryption-toolsmemory-forensics+8
7984个月前
libewf preview

libewf

GitHublibyal/libewf

用于取证 EWF 镜像处理的 C 库和命令行工具包:可获取、导出、校验、恢复和挂载 EnCase 与 SMART 格式的证据文件。
disk-forensicsforensicsdata-recovery+1
31811天前
LaZagneForensic preview

LaZagneForensic

GitHubalessandroz/lazagneforensic

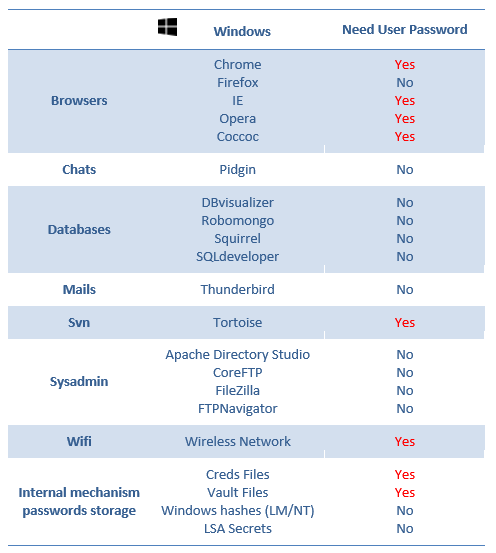
从转储文件中解密 Windows 密码
password-crackingencryption-decryption-toolsforensics+1
5203年前
CyberRange preview

CyberRange

GitHubsecdevops-cuse/cyberrange

开源AWS网络靶场

penetration-testing-frameworksvulnerability-scannersexploit-frameworks+6
4976年前
so-crates preview

so-crates

GitHubdougburks/so-crates

SO-CRATES: Security Onion 容器化快速分析,用于处理威胁、恶意与可疑行为!
packet-sniffing-analysiscontainer-securityvulnerability-analysis+8
57117天前
box-js preview

box-js

GitHubcapacitorset/box-js

用于研究 JavaScript 恶意软件的工具。

ioc-managementdynamic-analysis-sandboxingforensics+1
6723个月前
Incident-Response-Powershell preview

Incident-Response-Powershell

GitHubbert-janp/incident-response-powershell

基于PowerShell的事件响应工具包,收集25+个取证工件(进程、网络连接、注册表、浏览器历史),并导出CSV用于SIEM集成。支持Defender for Endpoint的实时响应。

disk-forensicsioc-managementmemory-forensics+6
8074个月前
routeros-scanner preview

routeros-scanner

GitHubmicrosoft/routeros-scanner

用于扫描 RouterOS(Mikrotik)取证痕迹和漏洞的工具。

embedded-systems-securityvulnerability-scannersiot-security+8
9852年前
上一页1…101112…52下一页