#1
 struppigel/portex
Java library to analyse Portable Executable files with a special focus on malware analysis and PE malformation robustness
 juanceresa/sift-kg
将任何文档集合转化为知识图谱。通过LLM提取实体和关系,经你审批去重。映射领域,发现隐藏关联,跨文档识别模式——为你和你的AI代理沉淀并累积的知识。全部在命令行中完成。
 wmal/linux-kodachi
强化版基于Debian的隐私操作系统,预集成匿名栈(Tor、VPN、DNSCrypt)、反取证工具、SOC安全中心,以及用于渗透测试、取证和应急响应的独立安全二进制文件。
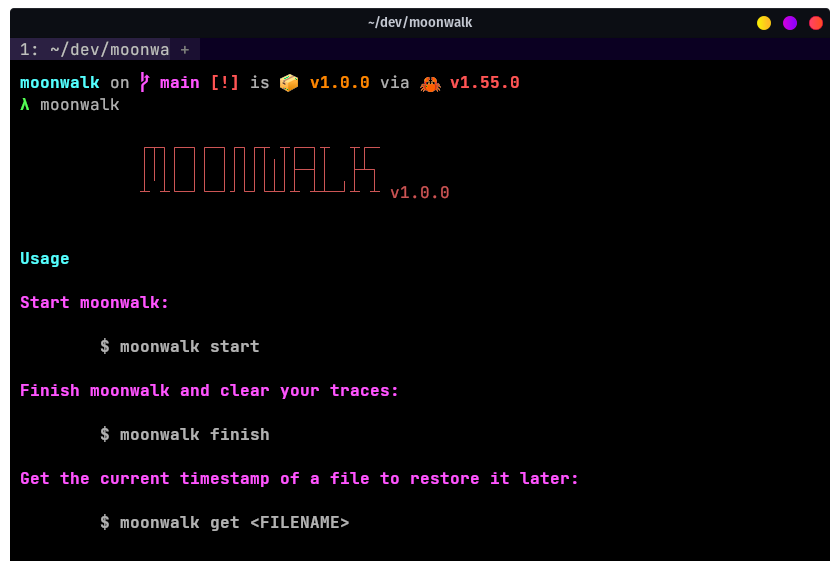 mufeedvh/moonwalk
在 Linux 利用过程中通过不在系统日志和文件系统时间戳上留下任何痕迹来隐藏你的踪迹。
 andrewrathbun/dfirartifactmuseum
该仓库的目标是归档各种操作系统所有版本的工件(artifacts),并按类型进行分类。这将有助于工件验证流程,同时提高对可能已不再容易获取的工件的访问能力。
 idaholab/malcolm
Malcolm 是一套功能强大且易于部署的网络流量分析工具套件,用于处理完整的数据包捕获产物(PCAP 文件)、Zeek 日志和 Suricata 告警。
 nowsecure/fsmon
适用于 Linux/Android iOS/macOS 的文件系统监控工具
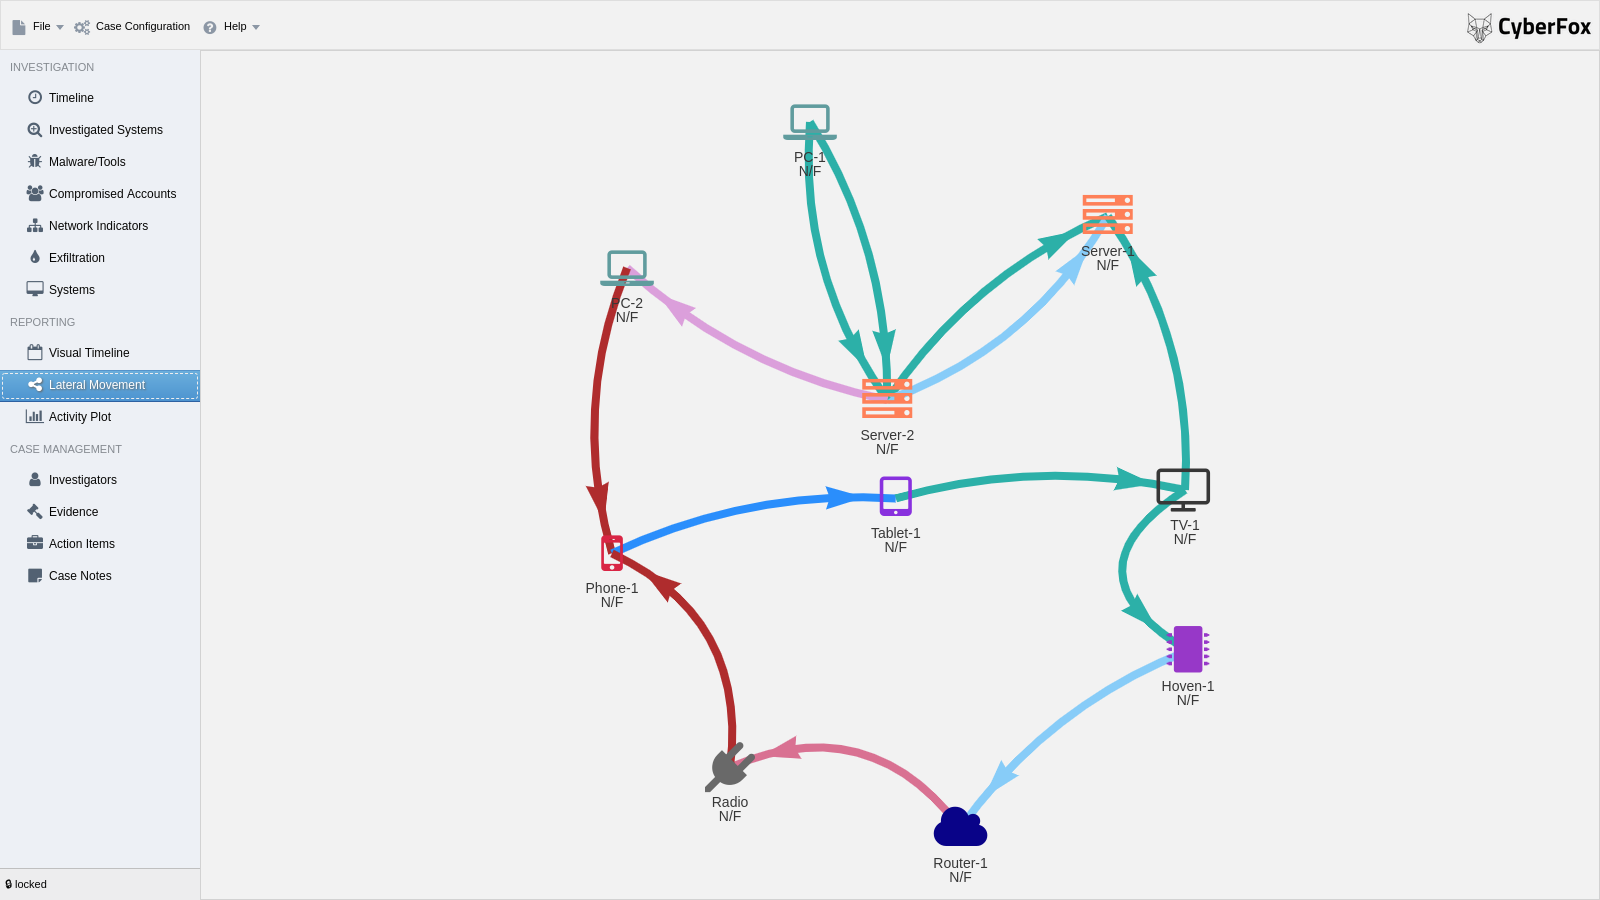 cyb3rfox/aurora-incident-response
事件响应文档编制,化繁为简。由事件响应者,为事件响应者打造。
 felixweyne/imaginaryc2
Imaginary C2 是一个 Python 工具,旨在帮助进行恶意软件的行为(网络)分析。Imaginary C2 托管一个 HTTP 服务器,捕获针对选择性选择的域名/IP 的 HTTP 请求。此外,该工具旨在简化重放捕获的命令与控制响应/提供的恶意载荷的过程。
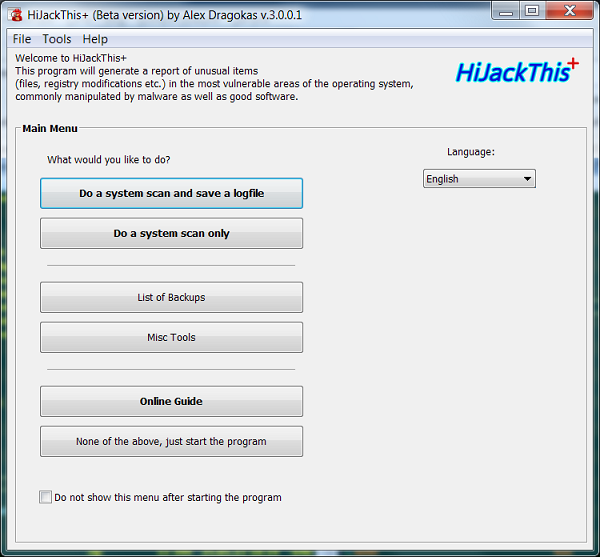 dragokas/hijackthis
一款免费工具,用于查找恶意软件、广告软件及其他安全威胁。
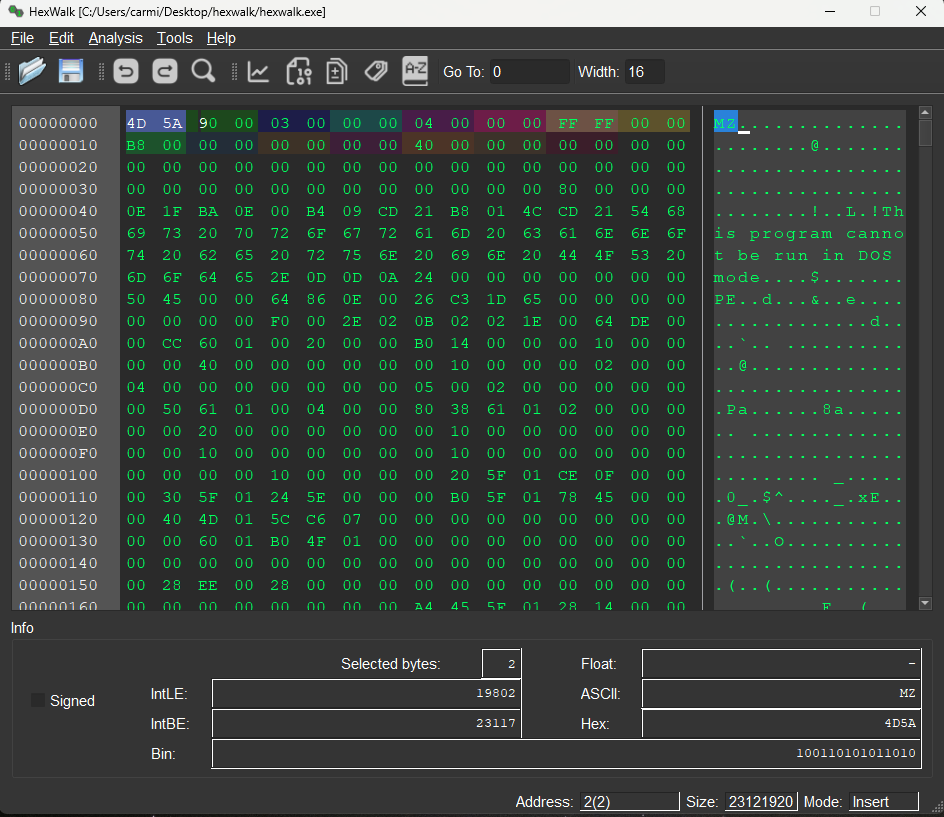 gcarmix/hexwalk
兼容 Linux/Windows/MacOS 的十六进制查看器/编辑器/分析器