#1
 asarr22/root-my-galaxy-s938b
KSU 安装程序,适用于受支持的 Samsung Galaxy 固件,利用 CVE-2026-43499
 lr-m/icseeu
这是一套针对使用 iCSee 应用的摄像头的工具/PoC/漏洞利用集。是的——它可以运行 NES 游戏!
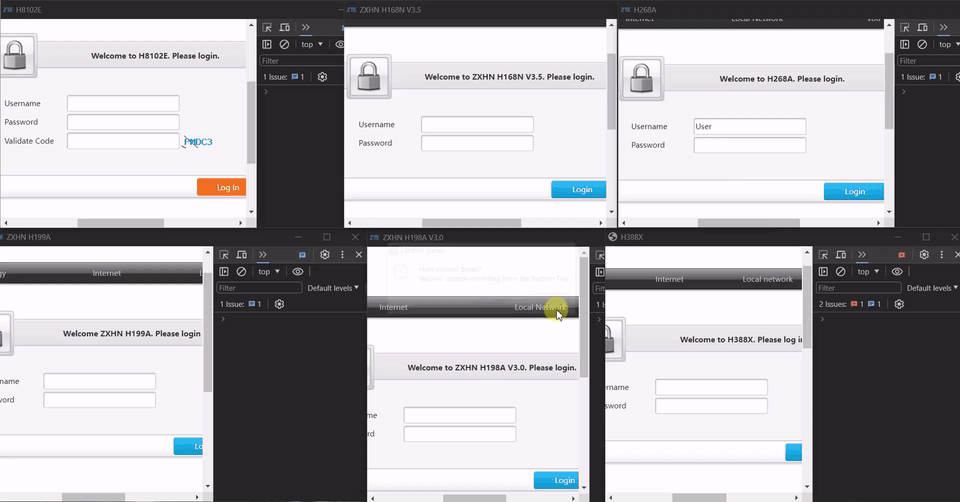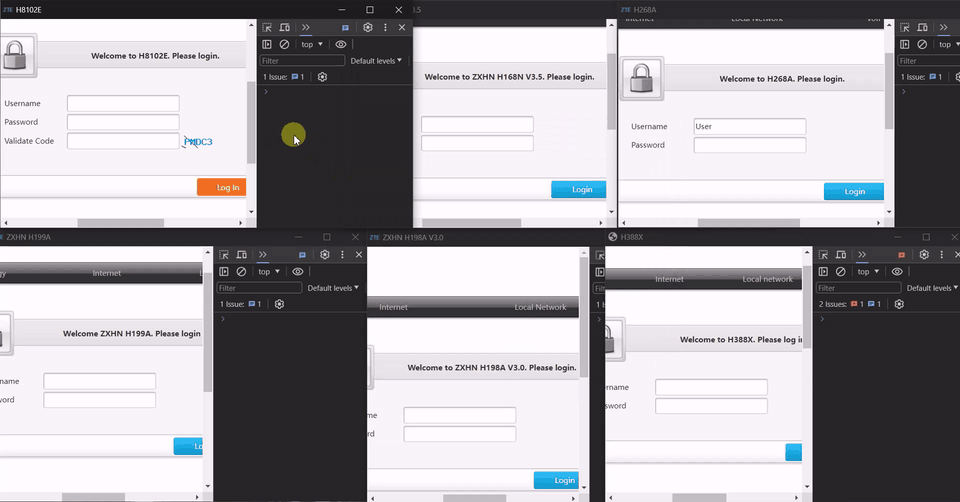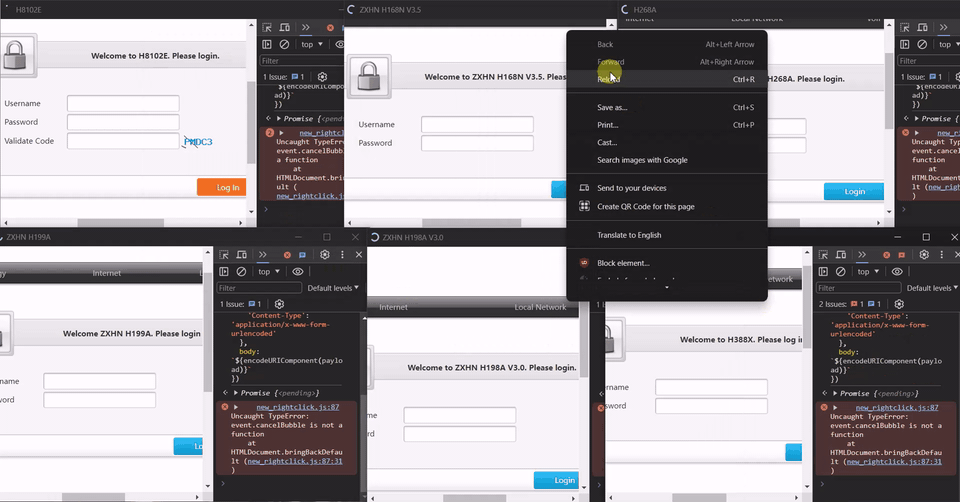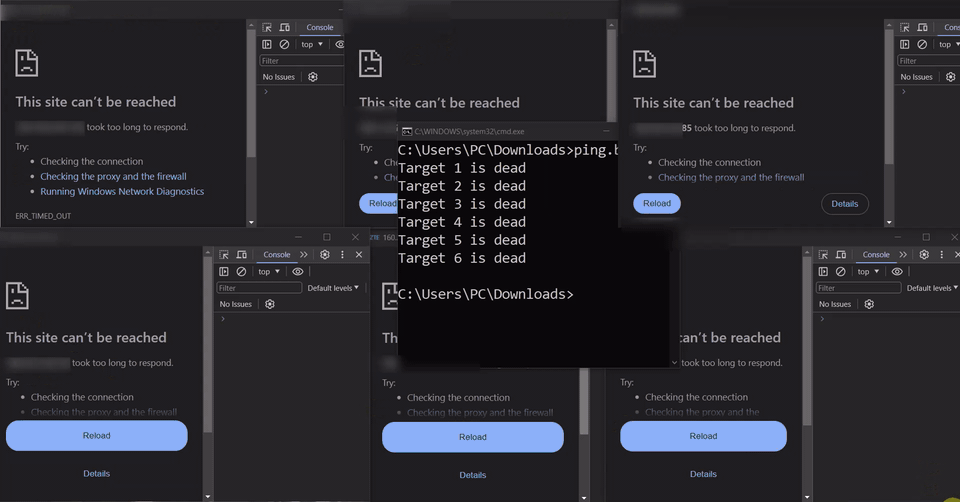 minanagehsalalma/cve-2026-34473-unauthenticated-dos-zte-routers
CVE-2026-34473 技术详解:一个影响 17 款以上中兴路由器型号的未认证拒绝服务漏洞。
 themalwareguardian/cve-2022-34301
演示了通过 Eurosoft 签名的 UEFI Shell(esdiags.efi)绕过 CVE-2022-34301 Secure Boot,使用 mm 命令将 gSecurity2 置空并加载未签名的 UEFI 应用程序。
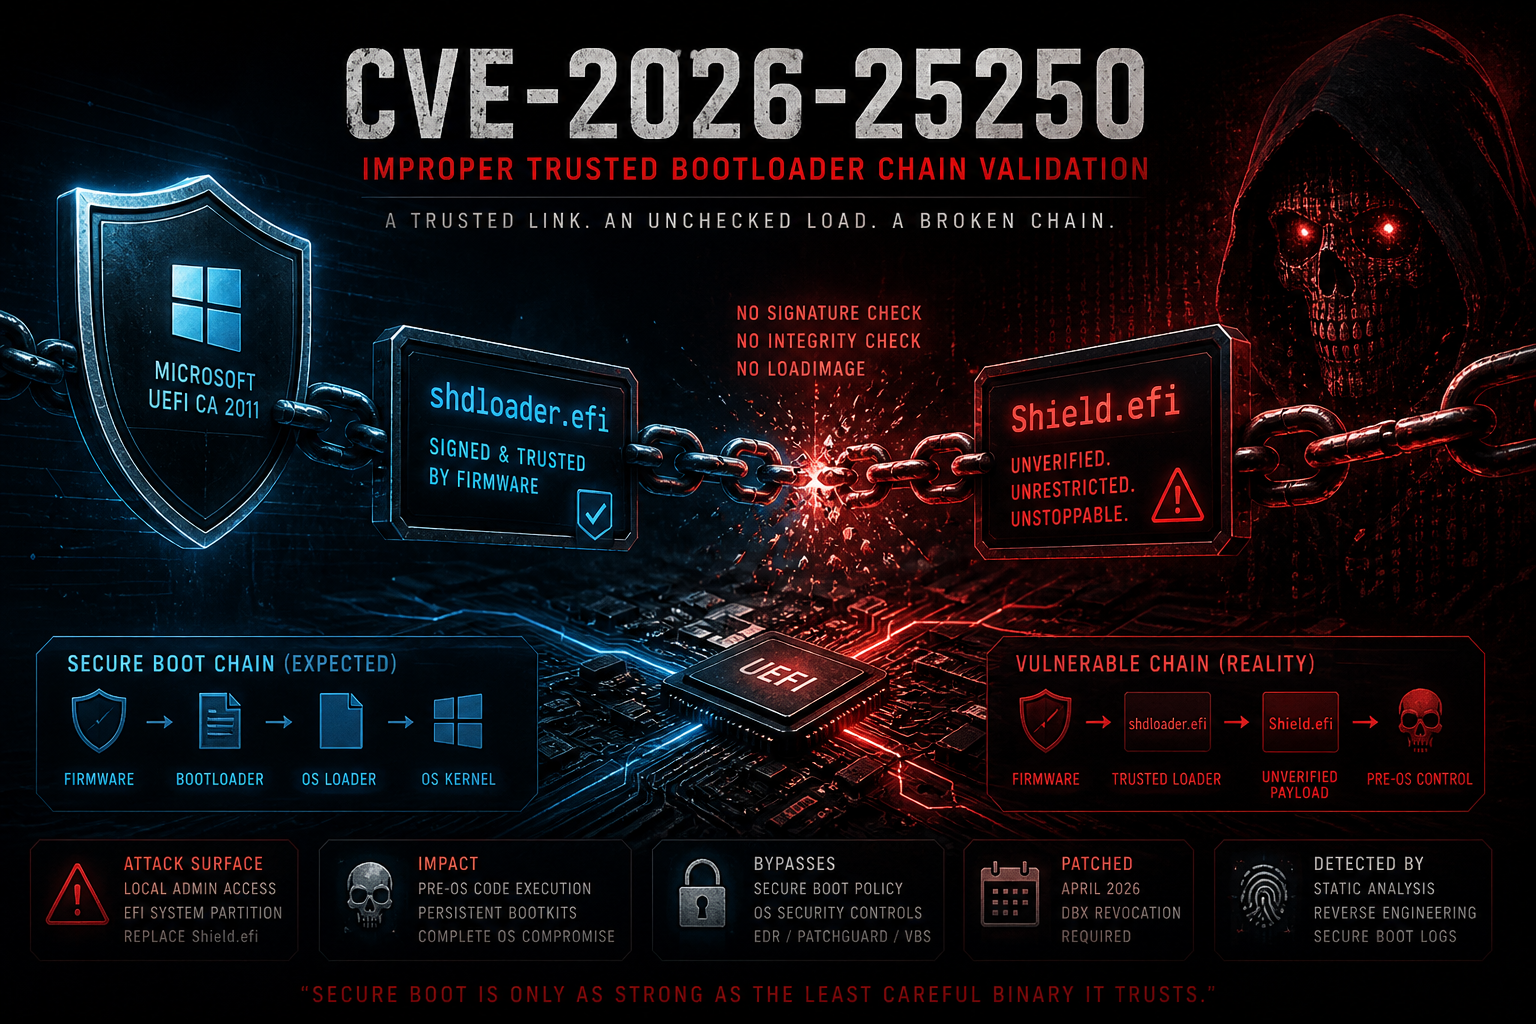 themalwareguardian/cve-2026-25250
CVE-2026-25250 的分析与利用,这是 Horizon DataSys Reboot Restore 中的一个 Secure Boot 绕过漏洞,其中 shdloader.efi 在未经验证的情况下加载 Shield.efi。
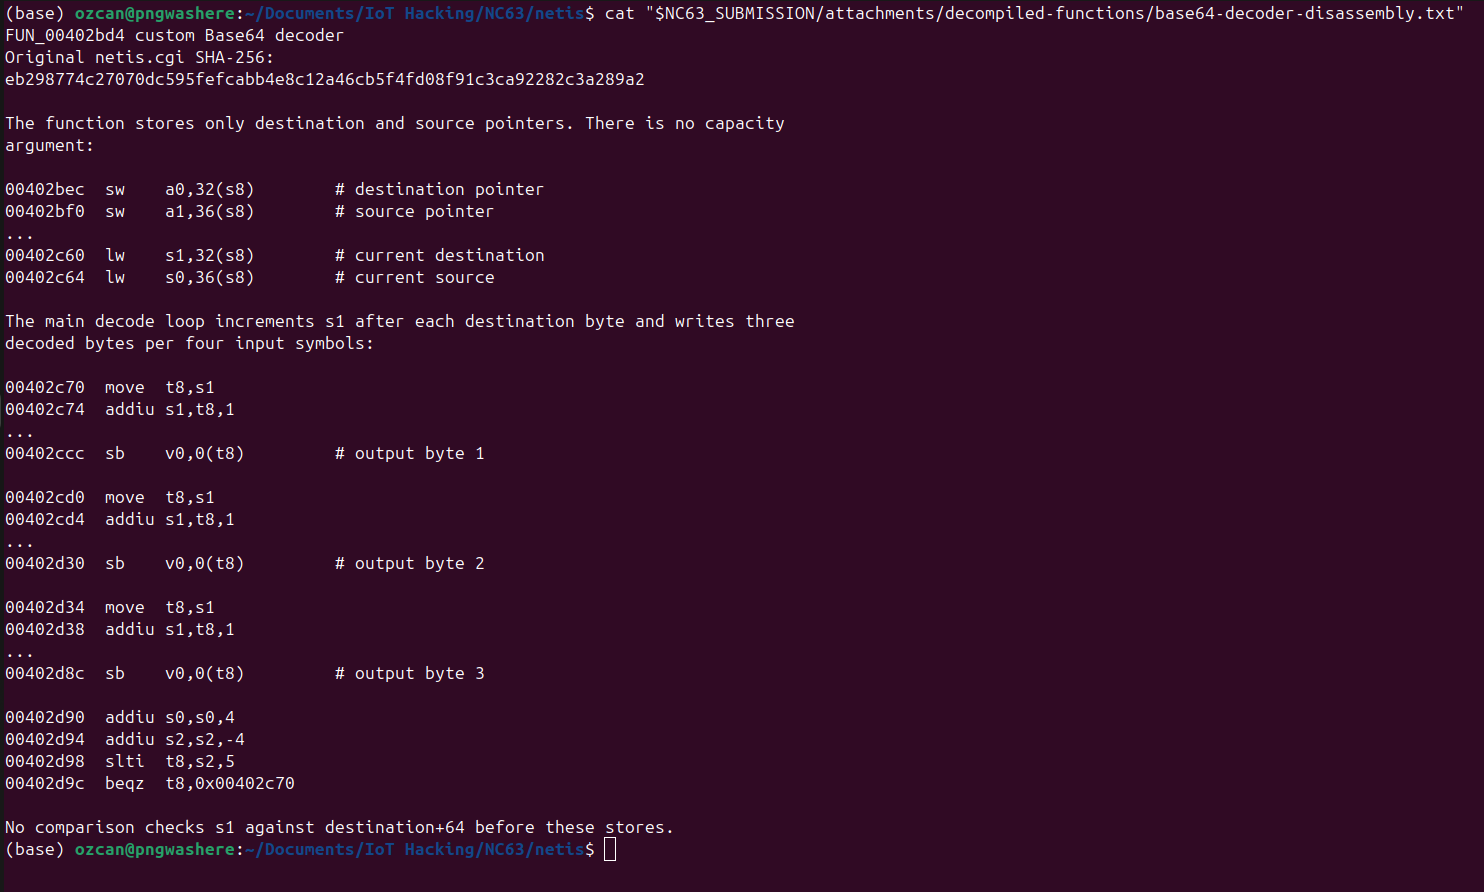 ozcanpng/cve-2026-76070
Original research and PoC for a pre-auth Base64-decoded password stack buffer overflow in Netis NC63 login.cgi
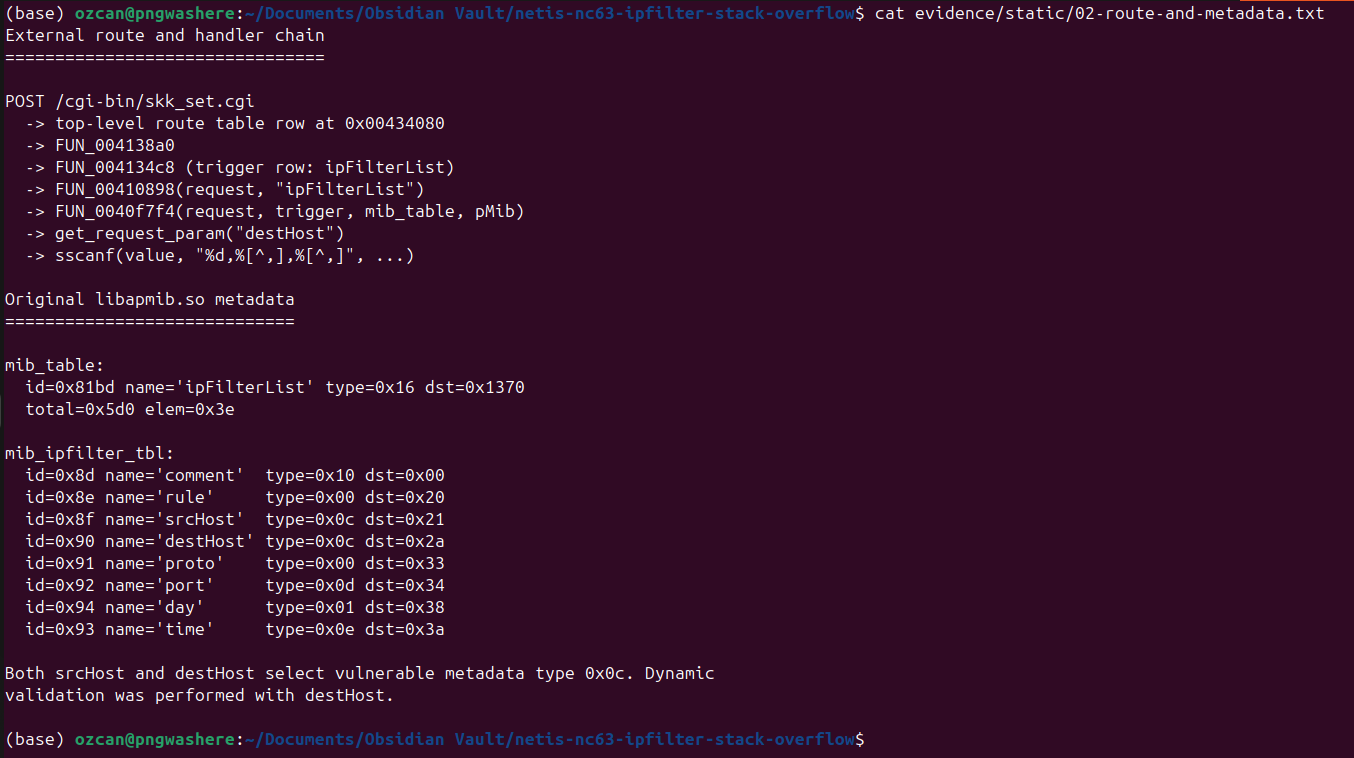 ozcanpng/cve-2026-76071
Original research and PoC for a pre-auth stack buffer overflow via unbounded sscanf scanset in the Netis NC63 ipFilterList handler
 ret5et/watchguard_webui_unpacker
Watchguard Sysa-dl 文件格式
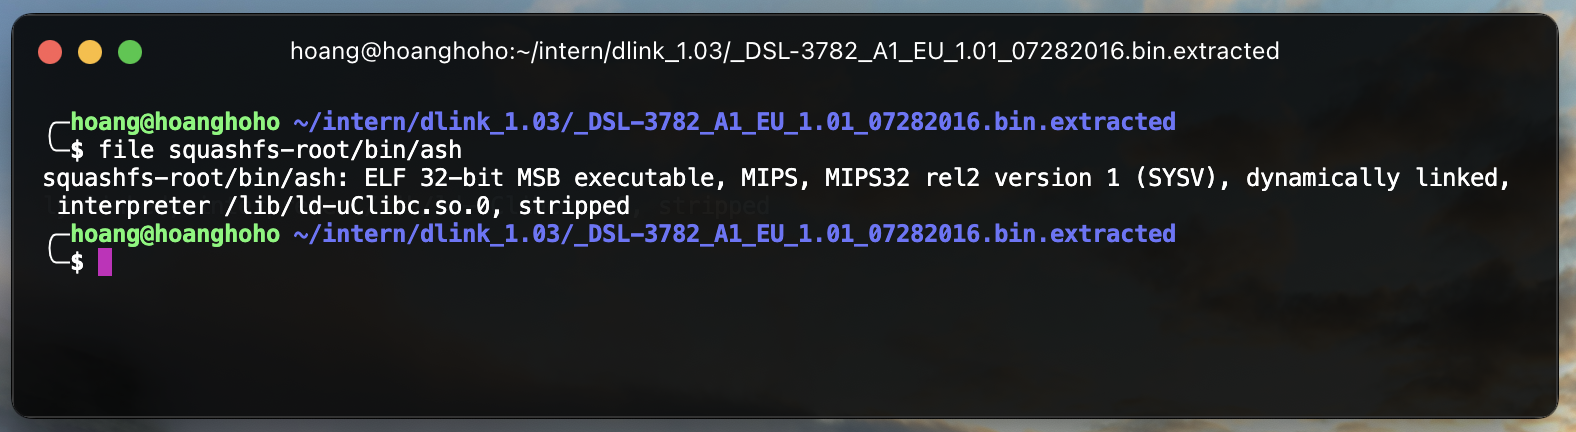 hoangrealer/cve-2023-27216
新手固件黑客方法
 tobss8/gigabyte-h510m-k-v2-bios-smm-reverse-engineering-cve-2025-7026-7027-7028-7029-research
对技嘉 H510M K V2(`H510MKV2.F3`)BIOS 镜像的静态逆向工程:对 PI 规范 SMM Core 内存分配器进行完整的 UEFI 固件卷提取分析,并针对性地搜寻技嘉/Binarly 于 2025 年披露的四个 SMM 内存损坏漏洞(CVE-2025-7026…
 squirre17/cve-2019-8985
CVE–2019–8985 Netis WF2411 远程代码执行(RCE)
 voltaireyoung/cve-2024-31719----ami-aptio-5-vulnerability
演示了 AMI Aptio 5 NvLock 模块中的本地访问控制绕过,允许修改包括管理员密码在内的 NVRAM 变量,并附有概念验证视频。
 0xbekoo/cve-2026-8863
UEFI 安全启动 shim 受 CVE-2026-8863 影响的哈希值和 shim 版本
 mr-zapi/cve-2024-54085
CVE 2024-54085 的 PoC
 fwnavy/rmasmoke
RMASmoke主仓库。CVE-2025-1122
 victorique-123/cve-2023-38829-netis-wf2409e_report
对NETIS WF2409E路由器进行的一次完整硬件安全分析研究。通过对设备进行拆解分析、调试接口识别、固件提取等工作,记录了硬件分析的全过程、漏洞细节以及相应的安全建议,希望能帮助提高物联网设备的安全性。
 hunt-benito/the-same-key-opens-every-box-cve-2026-71960-hard-coded-jwt-secret-in-cudy-wr3000-mesh-mqtt
PoC 工具包,可解包路由器固件、解密设备机密、伪造 JWT 令牌,并利用 CVE-2026-71960/71961 接管 Cudy WR3000 网状 MQTT 代理。