#1
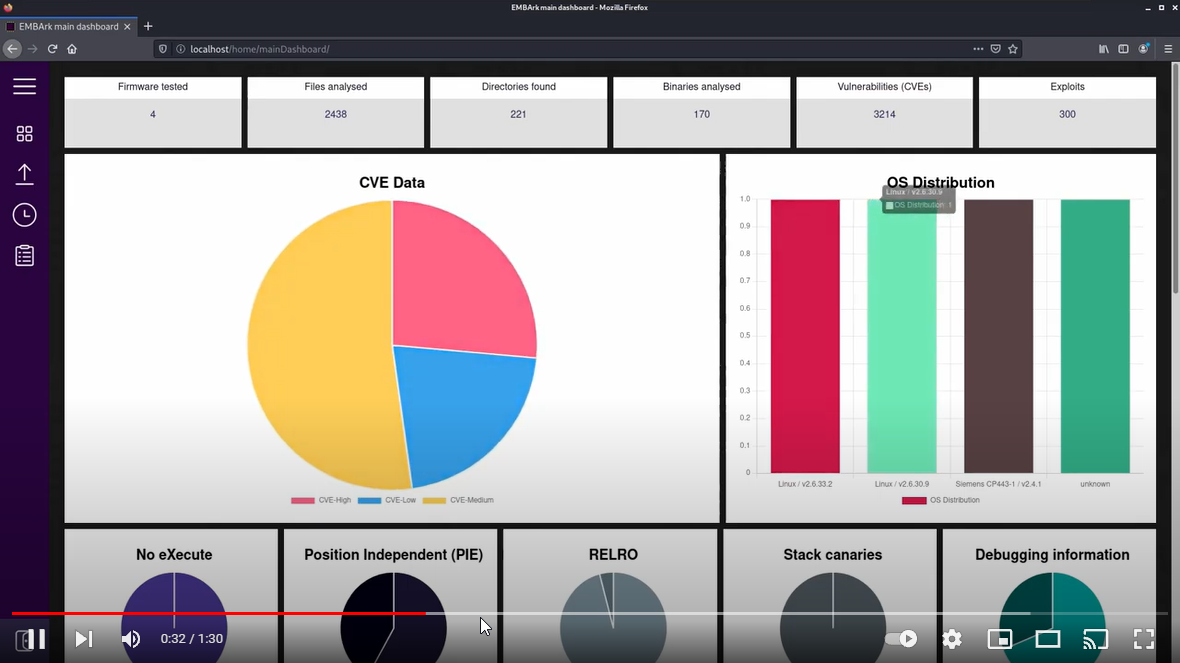
固件提取、解包、仿真、漏洞发现和二进制分析工具。
Kitploit 推荐
 minanagehsalalma/cve-2026-6837-zyxel-export-cgi-command-injection
CVE-2026-6837(影响 Zyxel export-cgi 的 PKCS#12 导出处理)的公开分析文章、PoC 与仿真材料。
 zedeldi/cve-2025-47827
CVE-2025-47827 的 PoC 和漏洞报告。
 ozcanpng/cve-2026-73673
针对 CVE-2026-73673(Netis NC63 路由器中的一个未认证固件更新漏洞)的非破坏性 PoC 与技术文档,包含复现步骤和证据工件。
 ejfkdev/reyee_decrypt
Decrypt Ruijie ReyeeOS firmware (v1/v2) and encrypted config backups; recover plaintext passwords
 innotecsystem/device-reversing
此仓库包含设备逆向分析的 write-up。
 badnack/d_link_880_bug
针对D-Link 880固件的CVE-2017-14948
 adrihd/shiningappmask-reverseengineering
Shining App Mask 的逆向工程
 jm00nj/hpe-aruba-aos8-vulnerabilities
ArubaOS 8.13.2.0 预认证攻击面研究。XXE+SSRF、ICMP 反射、缓冲区过度读取、硬编码凭据——均已提交至 HPE Bugcrowd,标记为 N/A。未发布任何修复。
 watchtowrlabs/ivantiinitrddecryptor
一款用于解密 Ivanti 设备 initrd 镜像的工具,通过逆向工程内核的 bzImage 来定位并使用其中嵌入的 AES 密钥。
 umbertodellamonica/linksys-wrt54gl-exploitation
从焊接到Shell:Linksys WRT54GL路由器的完整硬件利用(CVE-2022-43973)
 minanagehsalalma/cve-2021-21735-zte-zxhn-h168n-admin-compromise
CVE-2021-21735 漏洞分析:ZTE ZXHN H168N V3.5 向导页面信息泄露、固件路由缺陷,以及从暴露的 PPPoE/WLAN 数据到完全管理员权限入侵的完整路径。
 d6fault/cve-2026-95675
Python PoC,利用 CVE-2026-95675,这是 D-Link DAP-1360 RevB 固件中一个未认证的 root 命令注入漏洞,通过硬编码认证绕过和 formSystemCheck 处理程序实现。
 heapframe/seetong-ts81xxd3x-rce
CVE-2026-100886 | 未认证远程代码执行工具包。
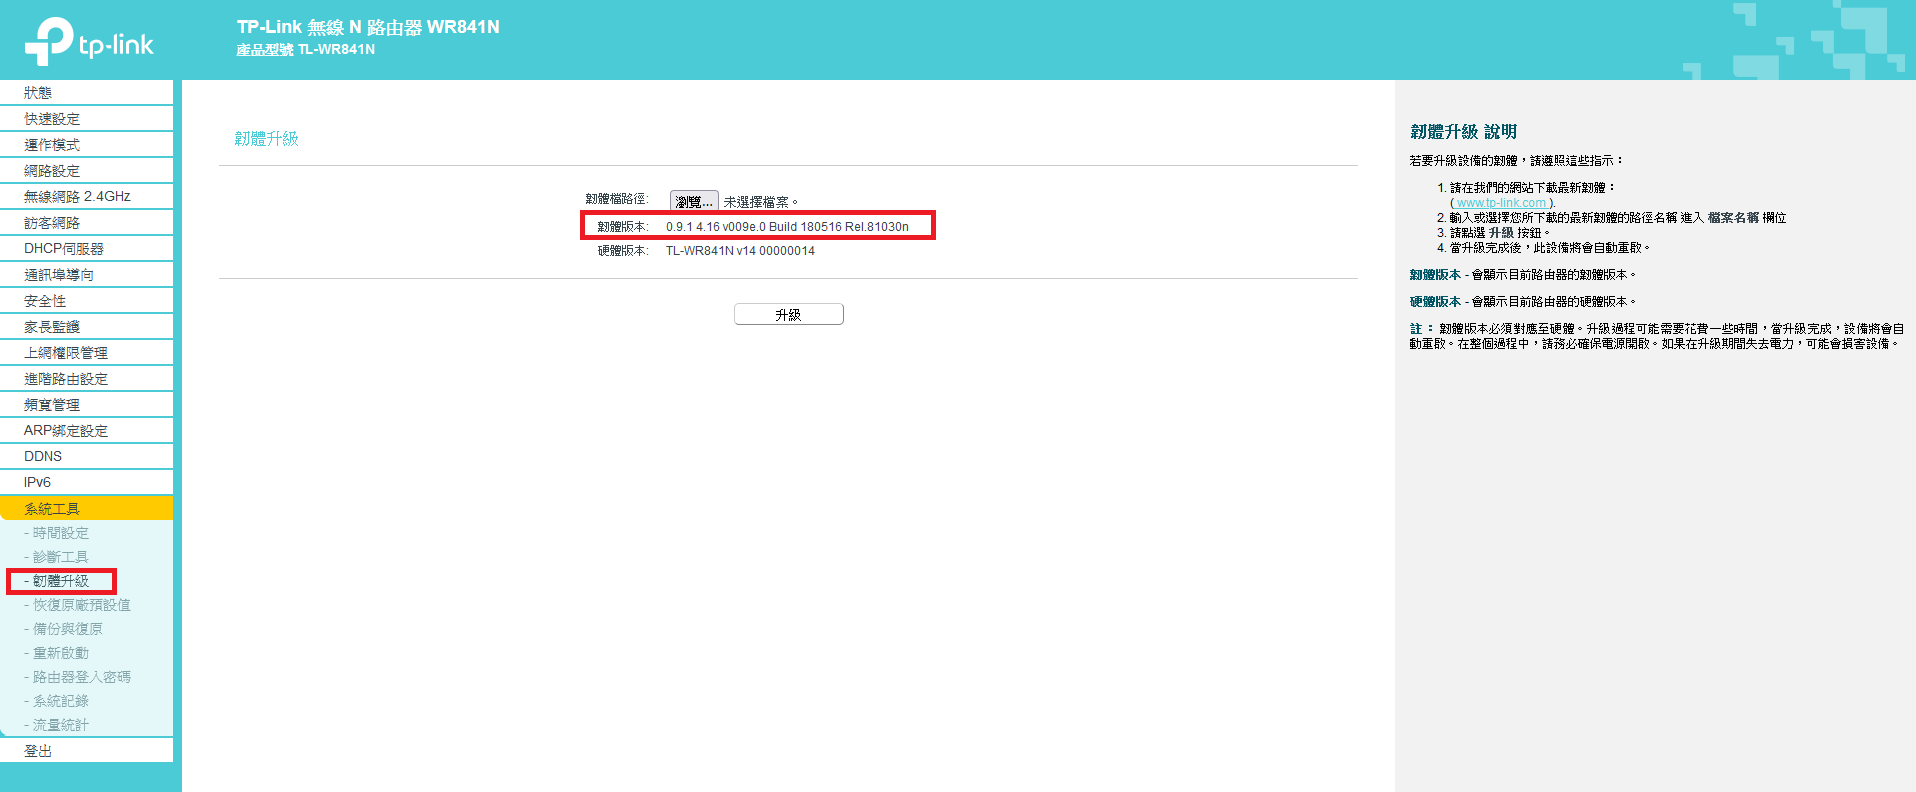 drmnsamoliu/cve-2019-17147_practice_material
这个仓库包含易受 CVE-2019-17147 影响的固件版本的闪存分区转储,以及一些可用于降级和调试你的 WR841N 路由器的实用二进制文件。
 4d000/tenda-f3-v4
用于利用 Tenda F3 V3/V4 路由器上 CVE-2020-35391 漏洞的 Python 脚本,可未经授权下载配置、闪存和系统日志文件。
 infobyte/nec_aterm_tools
从NEC Aterm路由器固件镜像和QR码中提取硬件随机密钥,以生成有效密码,从而获得shell访问权限。
 killvxk/cve-2021-3972
CVE-2021-3972 的概念验证漏洞利用,演示了通过 UEFI 固件变量操作来禁用安全启动并更改传统启动设置。
 jaarden/cve-2024-22894
概念验证漏洞利用,针对CVE-2024-22894,演示从Alpha Innotec/Novelan热泵固件中提取3DES加密的root密码,从而能够通过SSH访问易受攻击的物联网设备。