
 #1
固件提取、解包、仿真、漏洞发现和二进制分析工具。
Kitploit 推荐
 ilgobbo00/cve-2023-6241-pixel7_adaptation
从 Google Pixel 8 改编用于 Google Pixel 7 的 CVE-2023-6241,取自 securitylab/SecurityExploits/Android/Mali/CVE_2023_6241
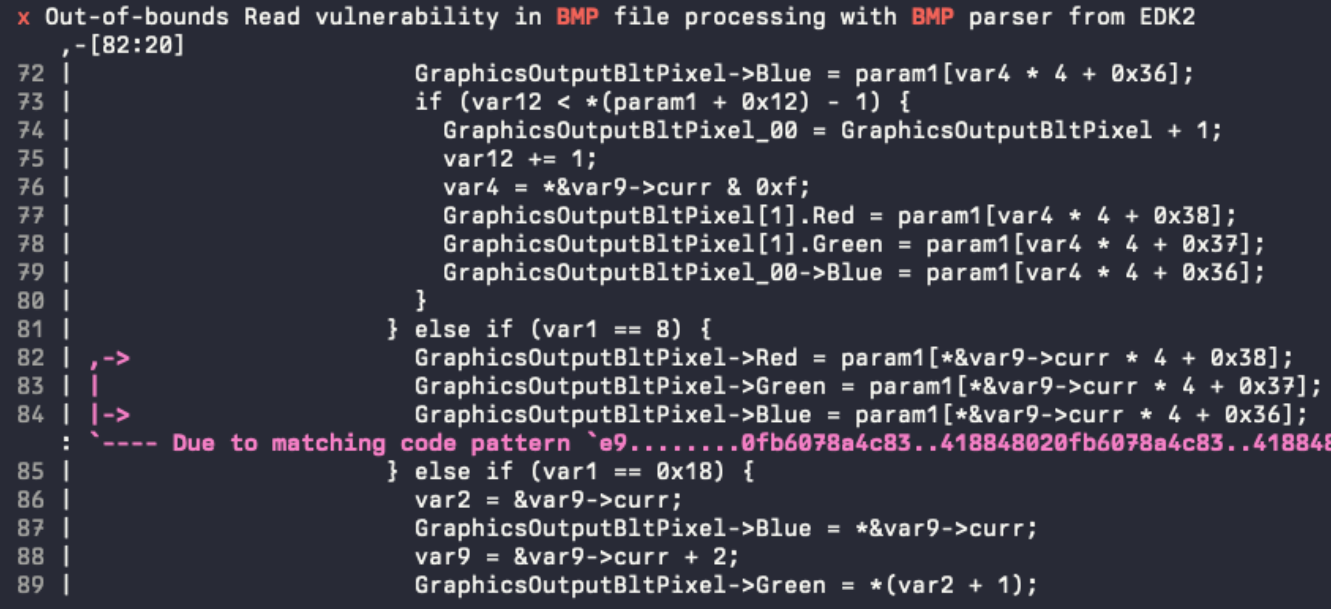 pr0me/xtride
基于N-gram的二进制类型恢复工具,从反编译代码中恢复结构和函数签名,具有高吞吐量和可操作的置信度分数,适用于自动化流水线。
 velteyn/unbattletech
BattleTech:新月之鹰的起源 逆向工程
 otsmr/internet-of-vulnerable-things
我关于“脆弱物联网”主题的小型学期论文结果,以及针对CVE-2022-48194的漏洞利用。
 synacktiv/synodecrypt
一个用于解密所有 Synology 加密压缩包(SPK、PAT 等)的工具
 wzy114514sb/pwnage24mtk
适用于MTK设备的证书利用。MTK证书验证过程中存在逻辑缺陷。类似于CVE-2023-20696。
 rva3/cve-2026-40003
CVE-2026-40003 的漏洞利用程序,针对 ZXIC/Sanechips ZX297520V3 SoC BootROM 中的任意内存写入漏洞,可通过 USB 下载模式实现代码执行。
 spiralbl0ck/blacklotus-analysis-stage2-bootkit-rootkit-stage
Z2A-BlackLotus 挑战赛第 2 阶段 bootkit-rootkit 分析
 mathse/meltdown-spectre-bios-list
一份针对 CVE-2017-5715、CVE-2017-5753 和 CVE-2017-5754 的 BIOS/固件修复列表
 hydrausb3/wch-ch56x-lib
面向基于 WCH CH56x 的开发板的库,包含经过测试的 USB3/USB2/HSPI/SerDes 驱动、日志记录和延迟中断。
 synacktiv/canon-tools
用于解密佳能打印机固件的工具
 finngineering/apxutil
一个用于操作 Schneider Electric PLC 存档文件的工具
 vvirei333/abrake27
iOS 27 kernelcache 逆向工程:SEP 调度映射、AMFI 差异、Ghidra 工作流
 wrongbaud/spidump
用于通过逻辑分析仪捕获重建 SPI flash 镜像的工具
 libratbag/ratbag-toolbox
随机逆向工程知识与工具
 wack0/batondrop_armv7
针对 armv7 (MSM8960) 的 baton drop (CVE-2022-21894) 实现








