#1
 redzrush101/zte-blade-v40-vita-unlock
Unlocking the ZTE Blade V40 Vita (P606F02 / Unisoc UMS9230 / UFS) bootloader via CVE-2022-38694 - Linux scripts, the FBE post-unlock hang fix, and…

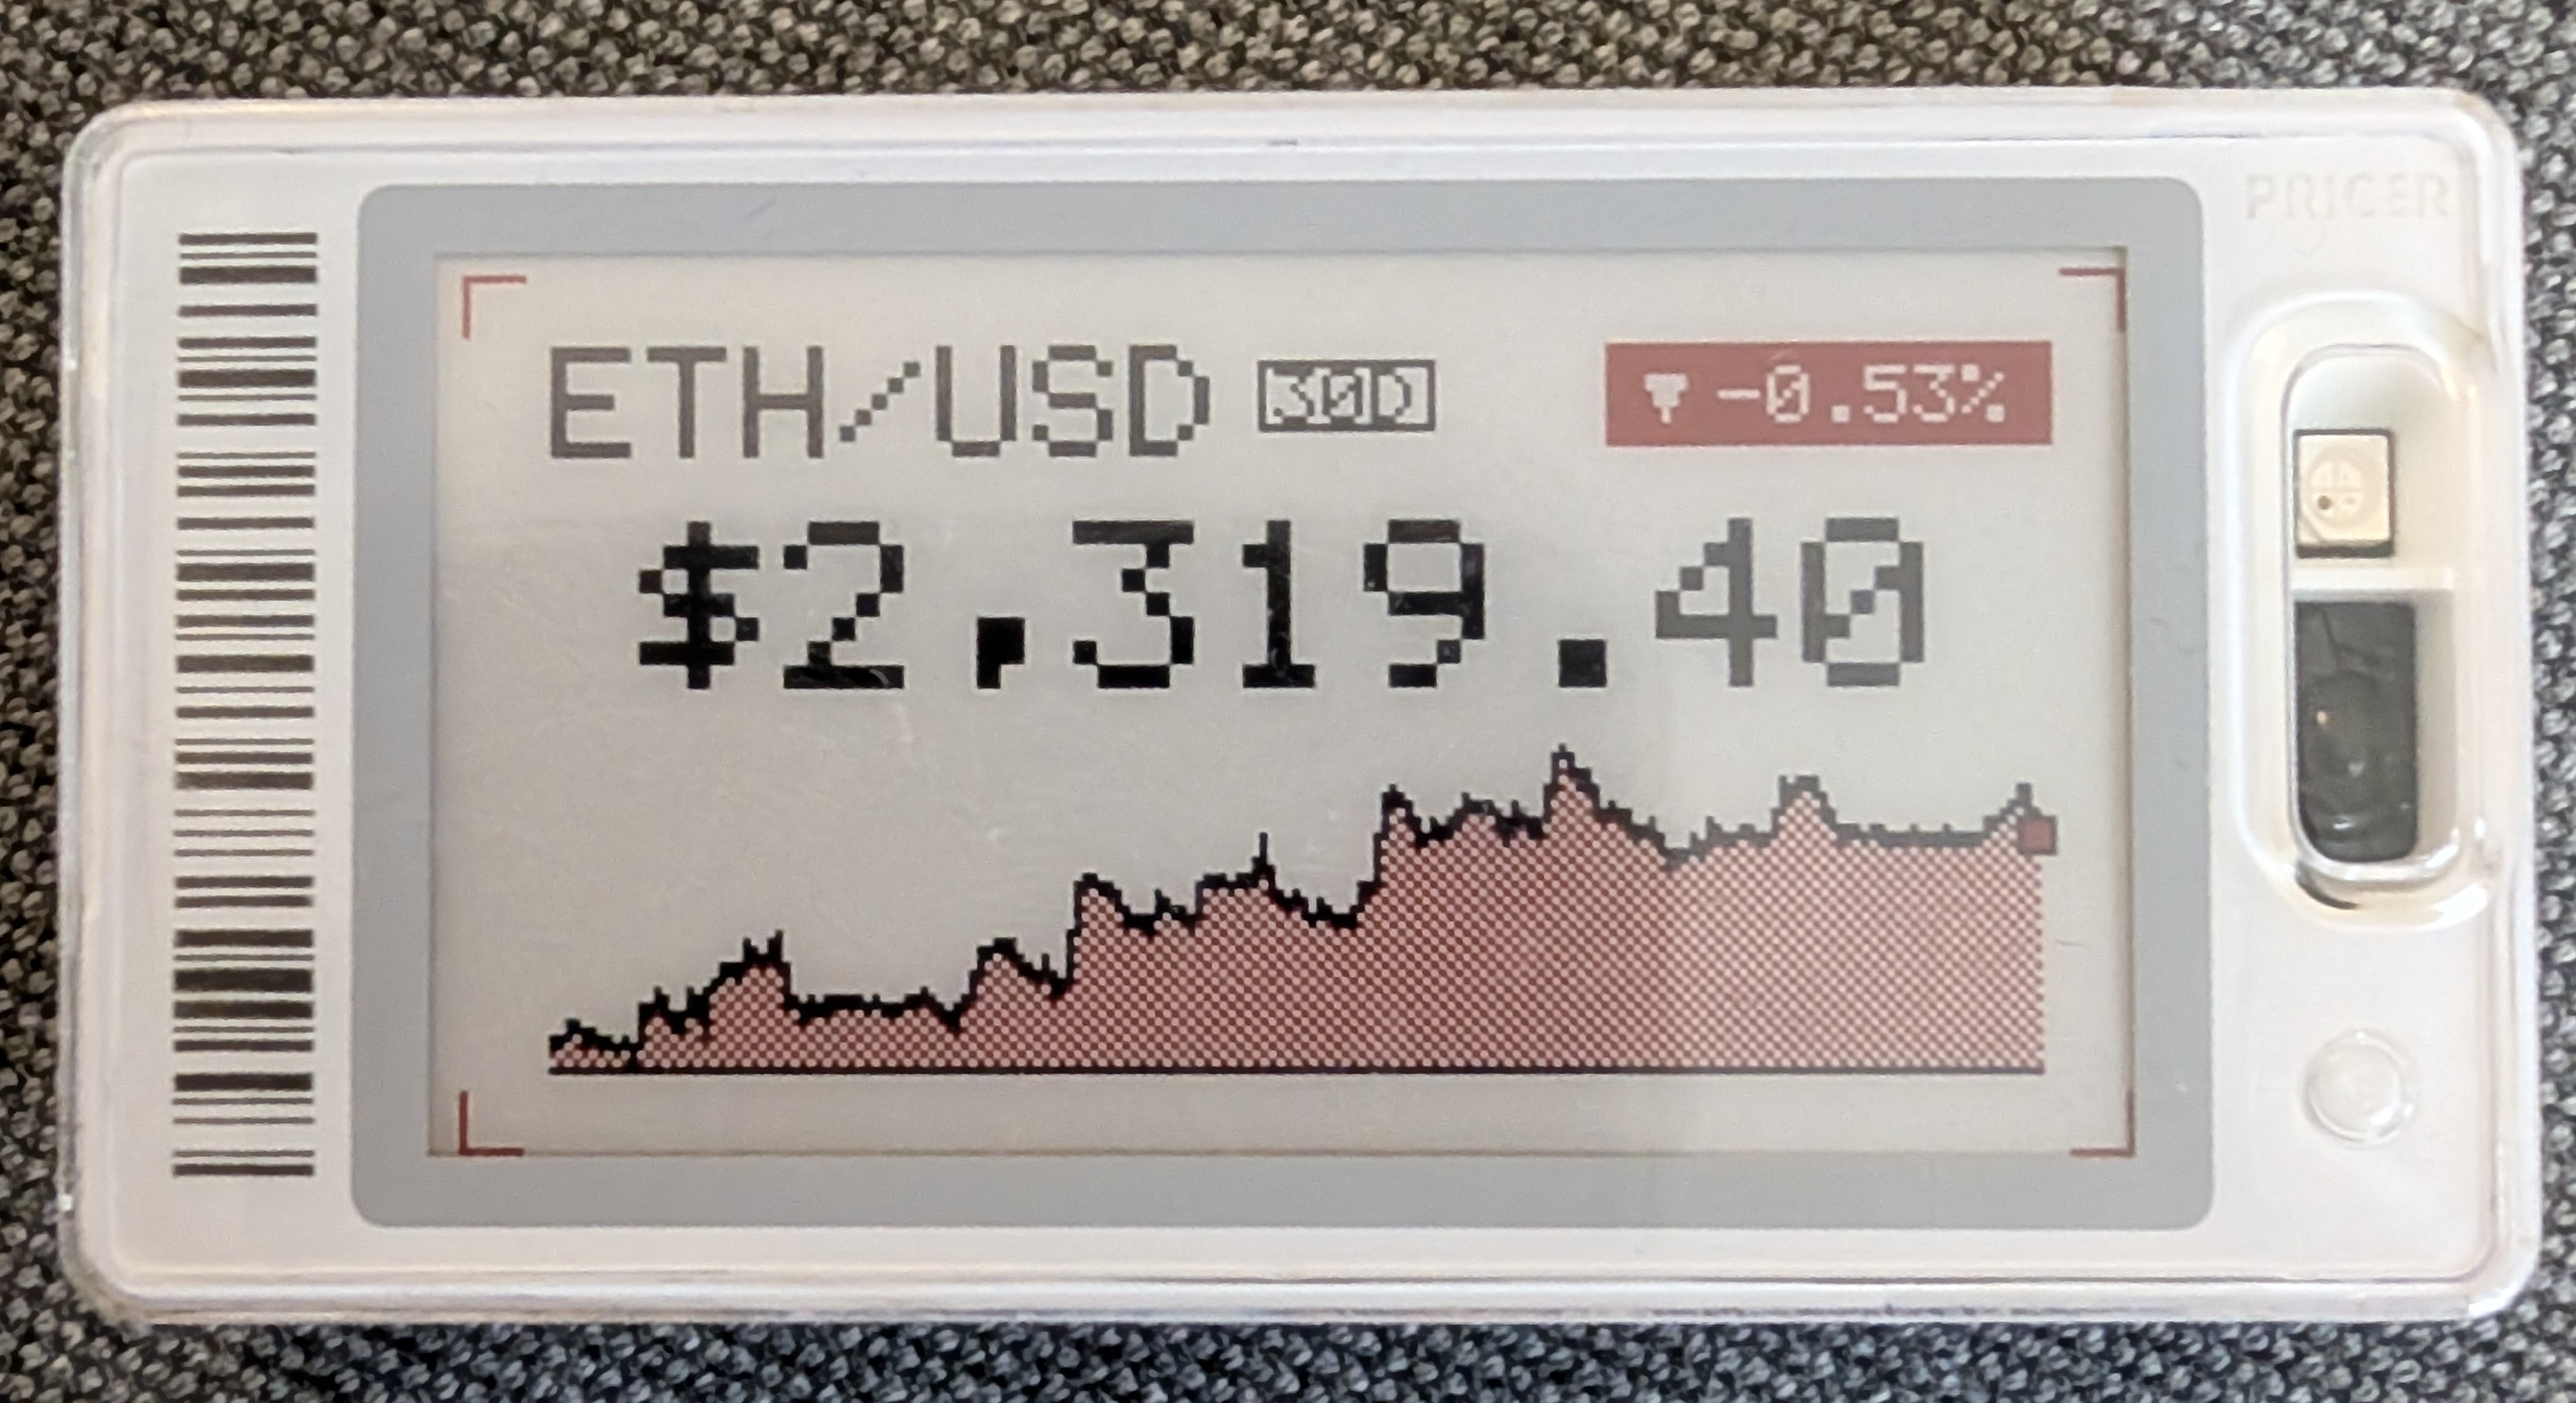 i12bp8/tagtinker
Flipper Zero 应用程序,用于红外电子货架标签(ESL)协议研究,支持自定义图像传输、NFC 标签扫描以及基于 Web 的图像准备工具,适用于物联网安全教育。
 openocd-org/openocd
官方OpenOCD只读镜像(不接受拉取请求)
 snyi001/cve-2026-79551-tenda
Tenda Technology Co., Ltd NVR_4H:CH3 v2.1.V27.5.58.6 被发现包含硬编码加密密钥。
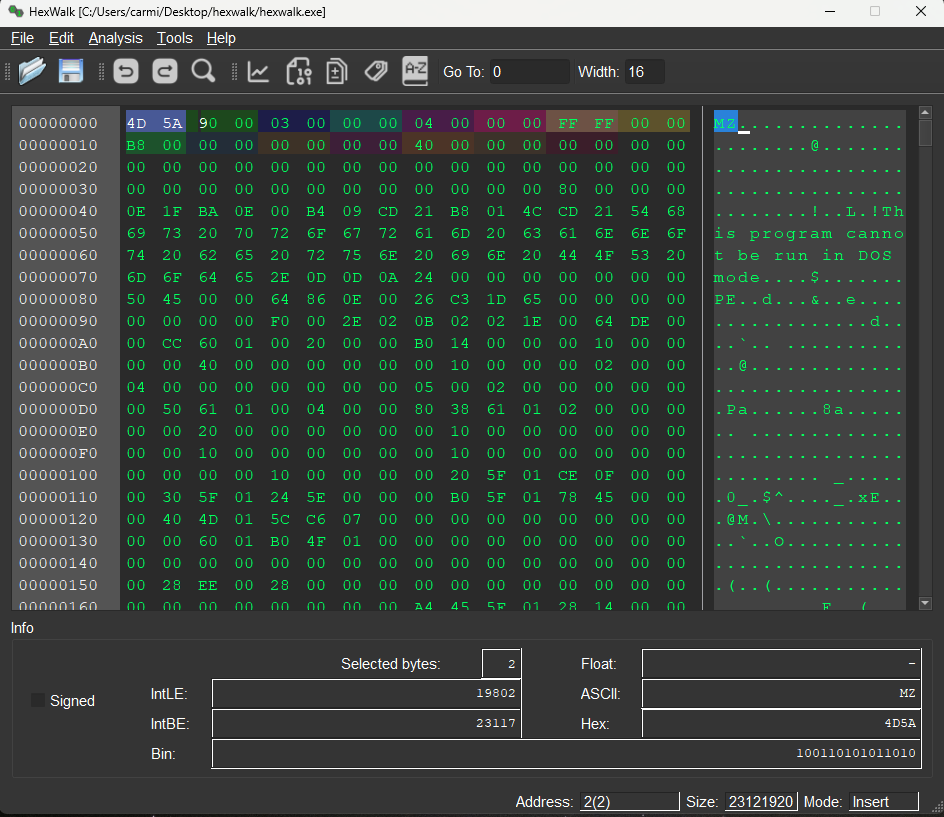 gcarmix/hexwalk
兼容 Linux/Windows/MacOS 的十六进制查看器/编辑器/分析器
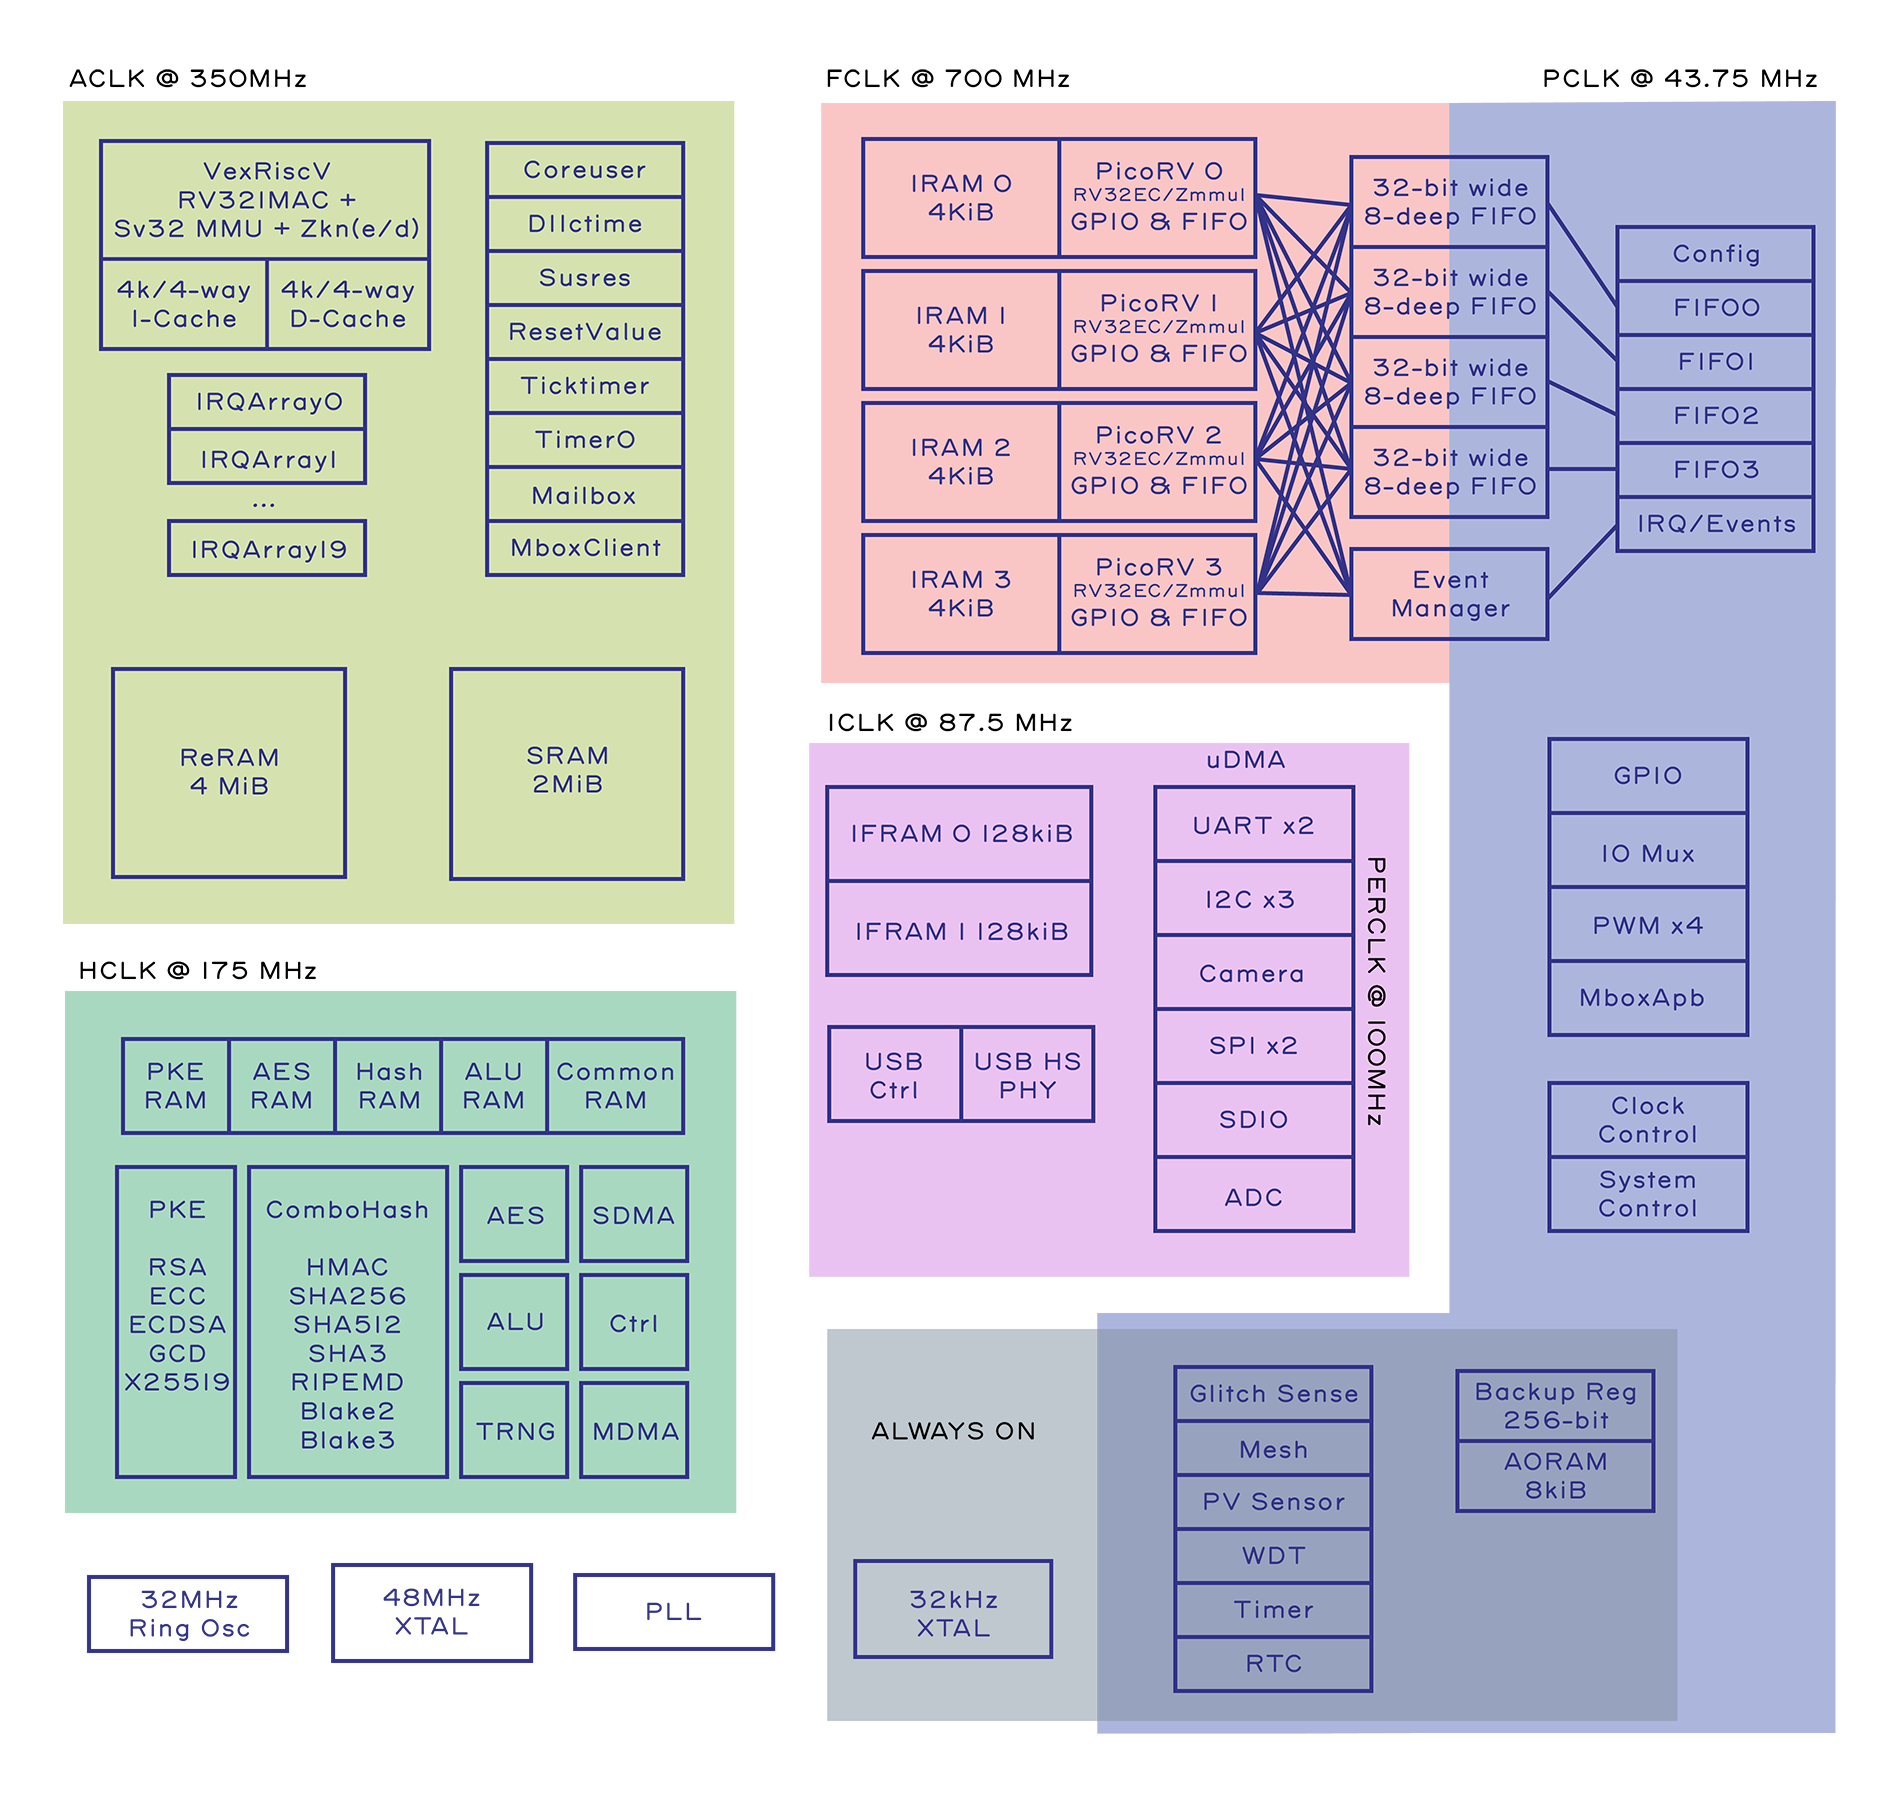 baochip/baochip-1x
开源硅RTL和仿真工具,用于Baochip 1x SoC,包含VexRiscv CPU、基于Verilator的验证以及硬件开发和调试文档。
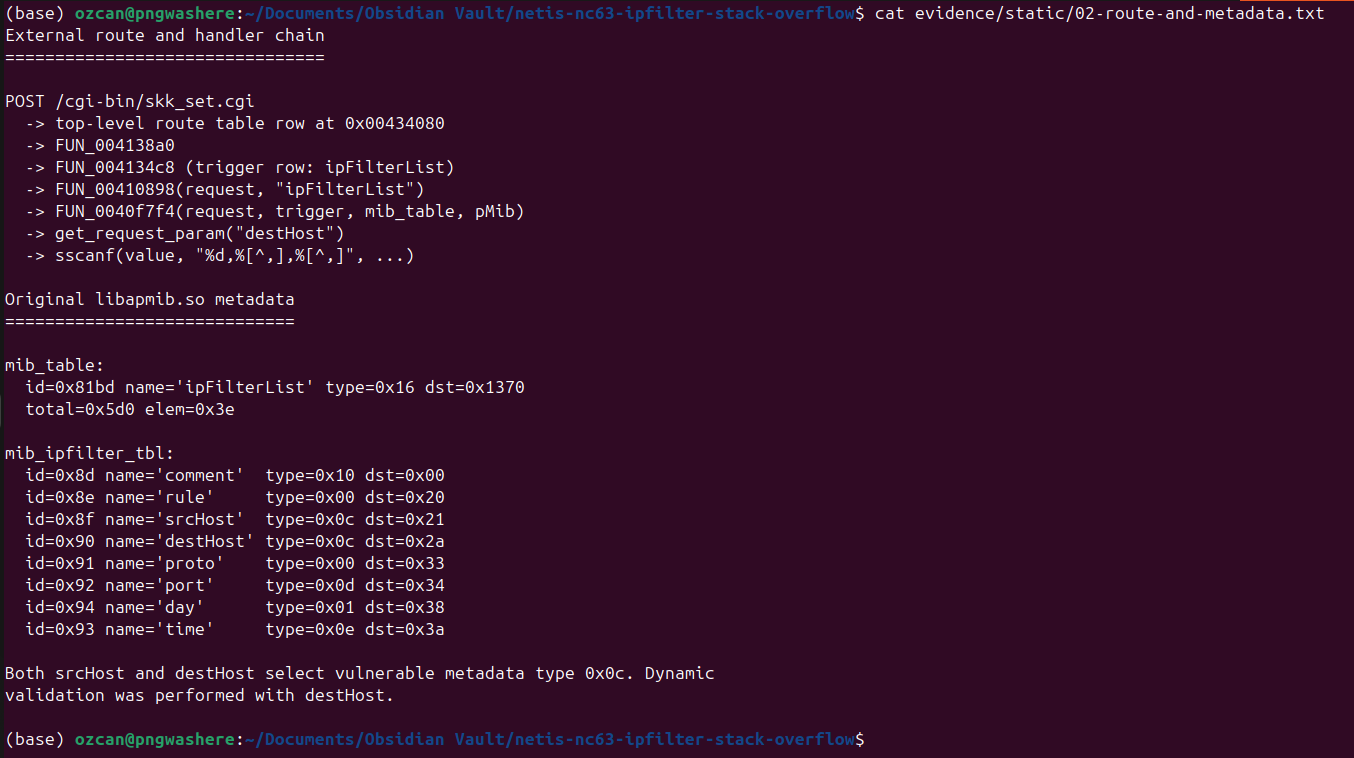 ozcanpng/cve-2026-76071
针对 Netis NC63 ipFilterList 处理程序中通过无界 sscanf 扫描集触发的预认证栈缓冲区溢出漏洞的原创研究与 PoC
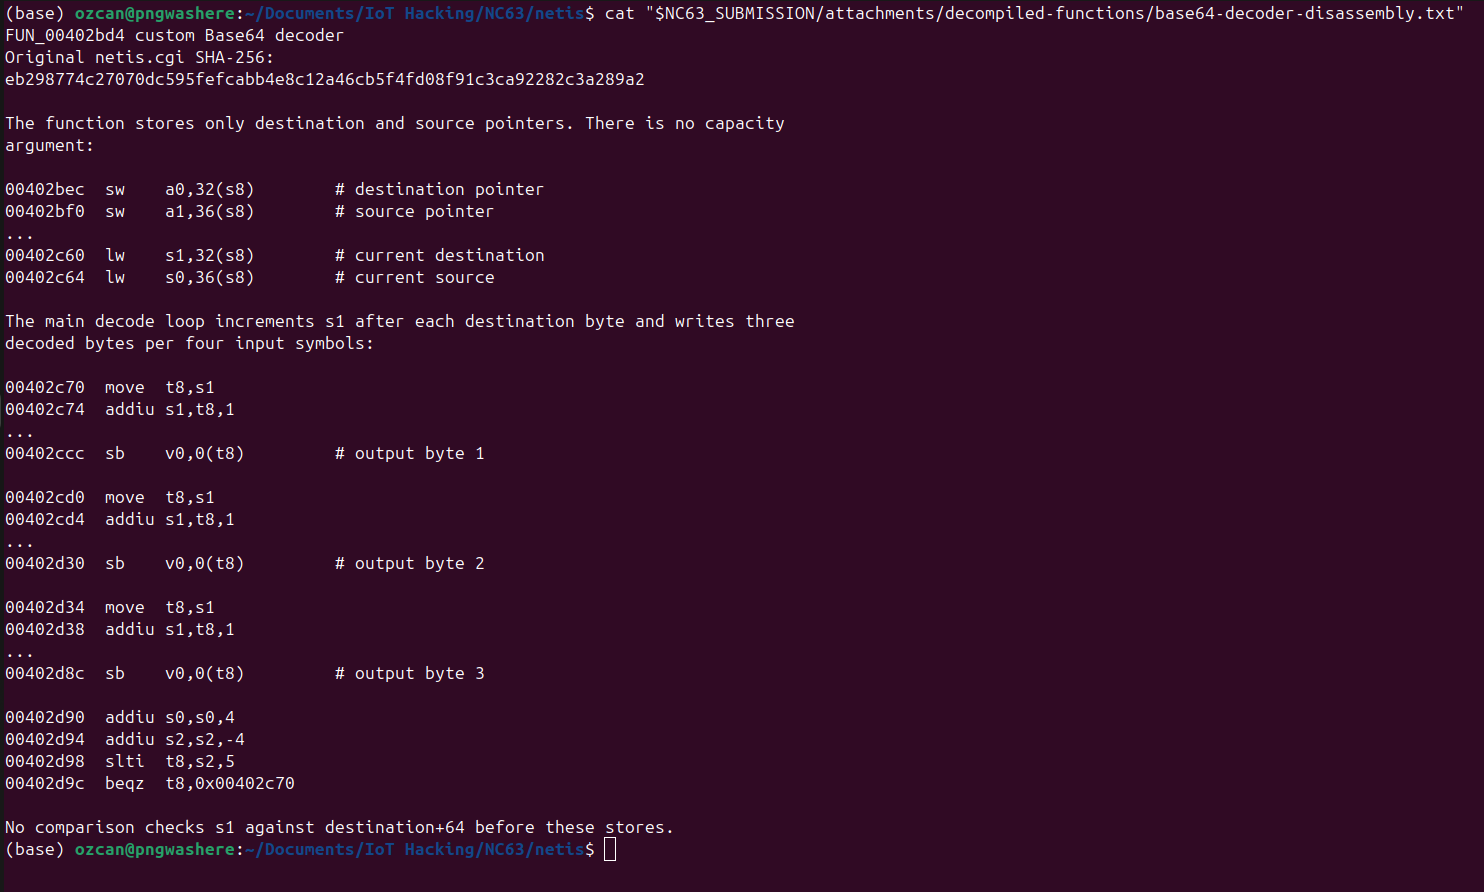 ozcanpng/cve-2026-76070
针对 Netis NC63 login.cgi 中预认证 Base64 解码密码栈缓冲区溢出的原创研究与 PoC
 pixel-props/build.prop
用于构建自己的 system.prop 的 Bash 脚本
 daniel224455/katana
让我们劫持我们的启动链 - CVE-2021-30327
 themalwareguardian/cve-2022-34302
演示 CVE-2022-34302,一种通过 New Horizon Datasys 签名的引导加载程序实现的 Secure Boot 绕过,该引导加载程序内置的自定义 PE/COFF 加载器可执行未签名的 UEFI 应用程序。
 themalwareguardian/cve-2022-34303
演示了 CVE-2022-34303 Secure Boot 绕过,通过 CryptoPro 签名的 UEFI Shell,使用 mm 命令将 gSecurity2 置空并加载未签名的 UEFI 应用程序。
 themalwareguardian/cve-2022-34301
演示了通过 Eurosoft 签名的 UEFI Shell(esdiags.efi)绕过 CVE-2022-34301 Secure Boot,使用 mm 命令将 gSecurity2 置空并加载未签名的 UEFI 应用程序。
 themalwareguardian/uefi-security-research-howyar-sysreturn-netcopy
针对 CVE-2024-7344 的 Howyar SysReturn NetCopy 事后分析——逆向工程笔记、存在漏洞的二进制文件、与厂商的通信记录,以及针对 CVE-2026-79298(通过 BOOTia32.efi 中的 RxPE 自定义 PE 加载器绕过 IA-32…
 themalwareguardian/cve-2026-79298
研究仓库,记录了 CVE-2026-79298,即 Howyar SysReturn 的 IA-32 启动路径中不完整的 UEFI 安全启动绕过修复,并包含逆向工程和 PoC 材料。