#1
 velteyn/unbattletech
BattleTech:新月之鹰的起源 逆向工程
 yasindce1998/barzakh
Ring -4 到 Ring 0:攻防固件研究平台。我们先构建 bootkit,然后再捕获它们。闭环。对硅片零信任。
 wxxsfxyzm/ghostlock-galaxy
Root your Galaxy using CVE-2026-43499
 microsoft/secureboot_objects
Microsoft 策划的安全启动对象(KeK、Db、Dbx)仓库,适用于固件和运行时,支持透明的吊销更新和平台级启动安全。
 grammatech/ddisasm
基于Datalog的反汇编器,可从ELF/PE二进制文件生成可重新组装的汇编代码,并利用GTIRB中间表示支持跨x86、ARM和MIPS架构的二进制分析与重写。
 kraxel/virt-firmware
用于解码、检查及修改 UEFI 固件卷和变量存储的工具包。支持安全启动证书注册、PE 二进制签名分析以及虚拟化环境中的 EFI 变量管理。
 orbitcurve/firmware-reverse-engineering
Agent 技能,用于固件提取、静态分析、Ghidra 逆向工程、仿真和安全报告,已打包供 Claude Code 和 Codex 使用。
 theopolis/uefi-firmware-parser
解析BIOS/Intel ME/UEFI固件相关结构:Volumes、FileSystems、Files等
 grecandrei/ida-pro-mcp
Local-first, deterministic MCP server for IDA Pro/Home: 109 strict-schema reverse-engineering operations, evidence-backed findings, and policy-gated…
 rehints/efixplorer
IDA插件和加载器,用于UEFI固件分析及逆向工程自动化

 geo-tp/esp32-bit-pirate
一款通晓所有协议、带 Web 版 CLI 的硬件黑客工具
 tangrs/cve-2026-1668-poc
CVE-2026-1668 的概念验证漏洞利用。
 allthingsida/idasql
用 IDA Pro 进行 Vibe 逆向工程:通过实时虚拟表在 SQL 中操作 IDA 的接口。别被表象迷惑!:)
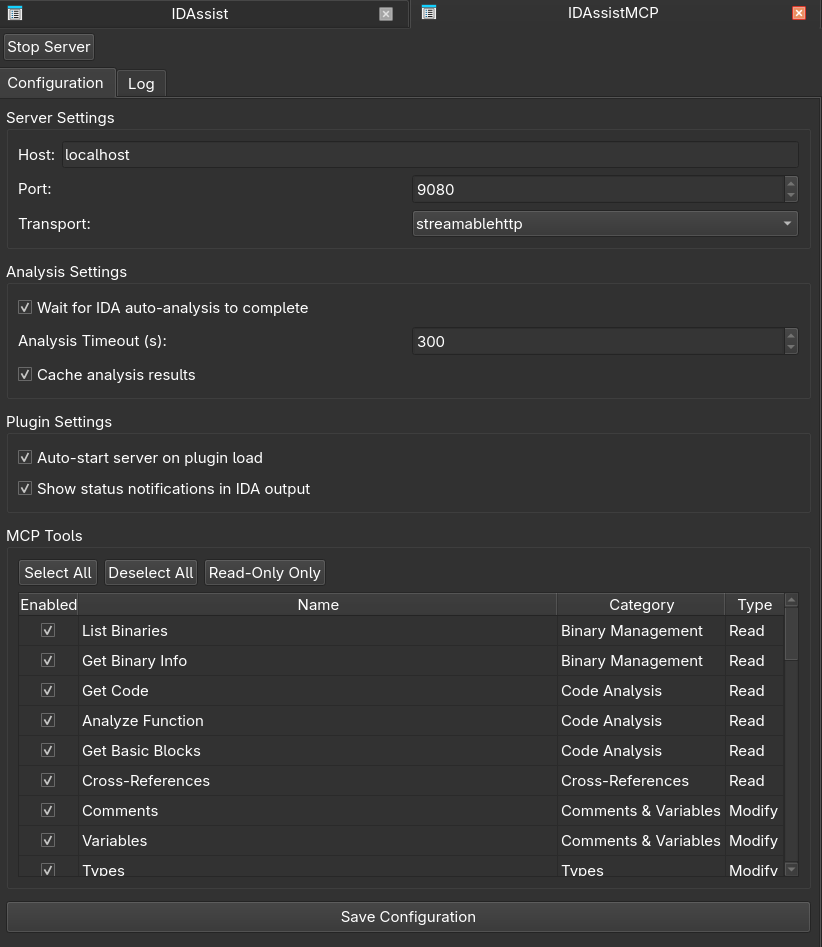 symgraph/idassistmcp
IDA Pro 的独立 MCP 服务器插件。
 renode/renode
用于开发、测试和调试未经修改软件的多节点嵌入式与物联网系统开源仿真框架,支持ARM、RISC-V、x86等多种架构。
 clearbluejar/pyghidra-mcp
Python 命令行 Ghidra MCP