#1
 justinsteven/cve-2020-10759-poc
CVE-2020-10759(fwupd签名验证绕过)的概念证明
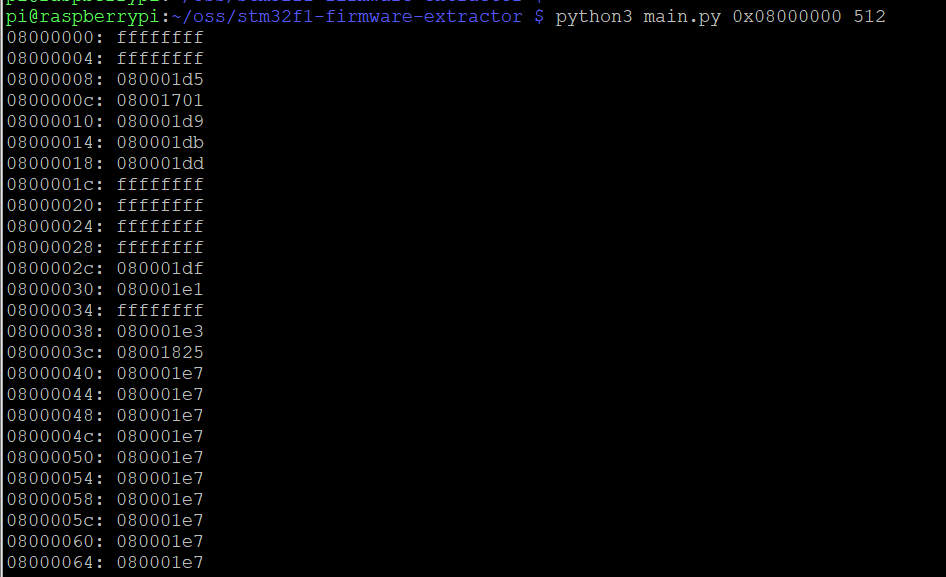 wuxx/cve-2020-8004
针对CVE-2020-8004的利用工具,目标为STM32F1微控制器,通过OpenOCD和Python脚本实现固件提取,以绕过读取保护。
 spiralbl0ck/bios-stuff-related-programming
最终目标:使用BIOS网络栈的BIOS rootkit和rshell
 hessandrew/cve-2020-0557_intel-sa-00338
https://www.intel.com/content/www/us/en/security-center/advisory/intel-sa-00338.html
 scriptingxss/iotgoat
IoTGoat 是一个基于 OpenWrt 的故意设计存在漏洞的固件。
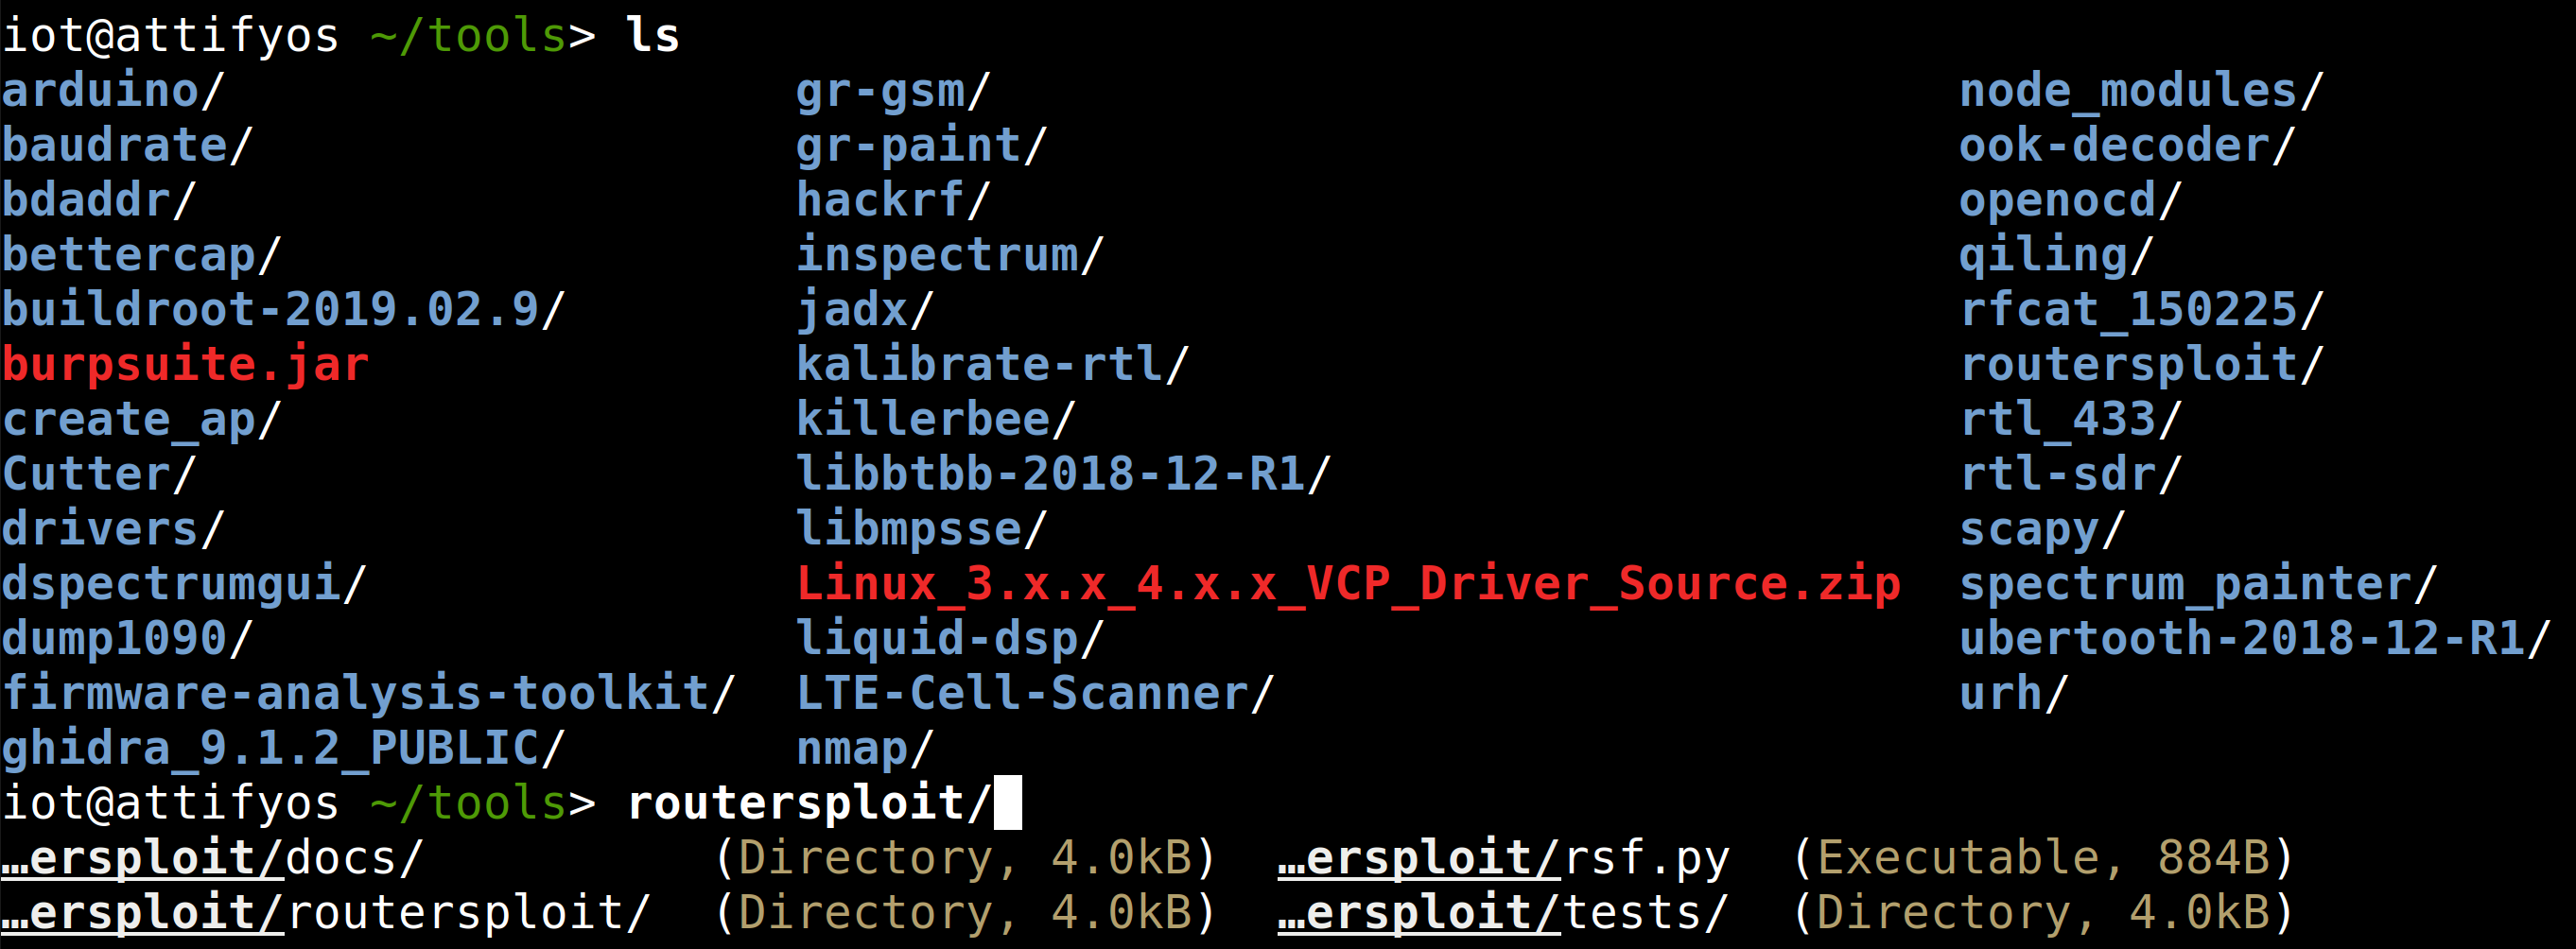 adi0x90/attifyos
Attify OS - 用于渗透测试物联网设备的发行版
 innotecsystem/device-reversing
此仓库包含设备逆向分析的 write-up。
 superkhung/luadec-tplink
修改版 luadec,用于反编译 TP-Link Archer C7 的 LUA 固件。
 elbertavares/routers-exploit
用于 TP-Link 路由器的概念验证漏洞利用程序,包括远程命令执行和身份验证绕过漏洞。
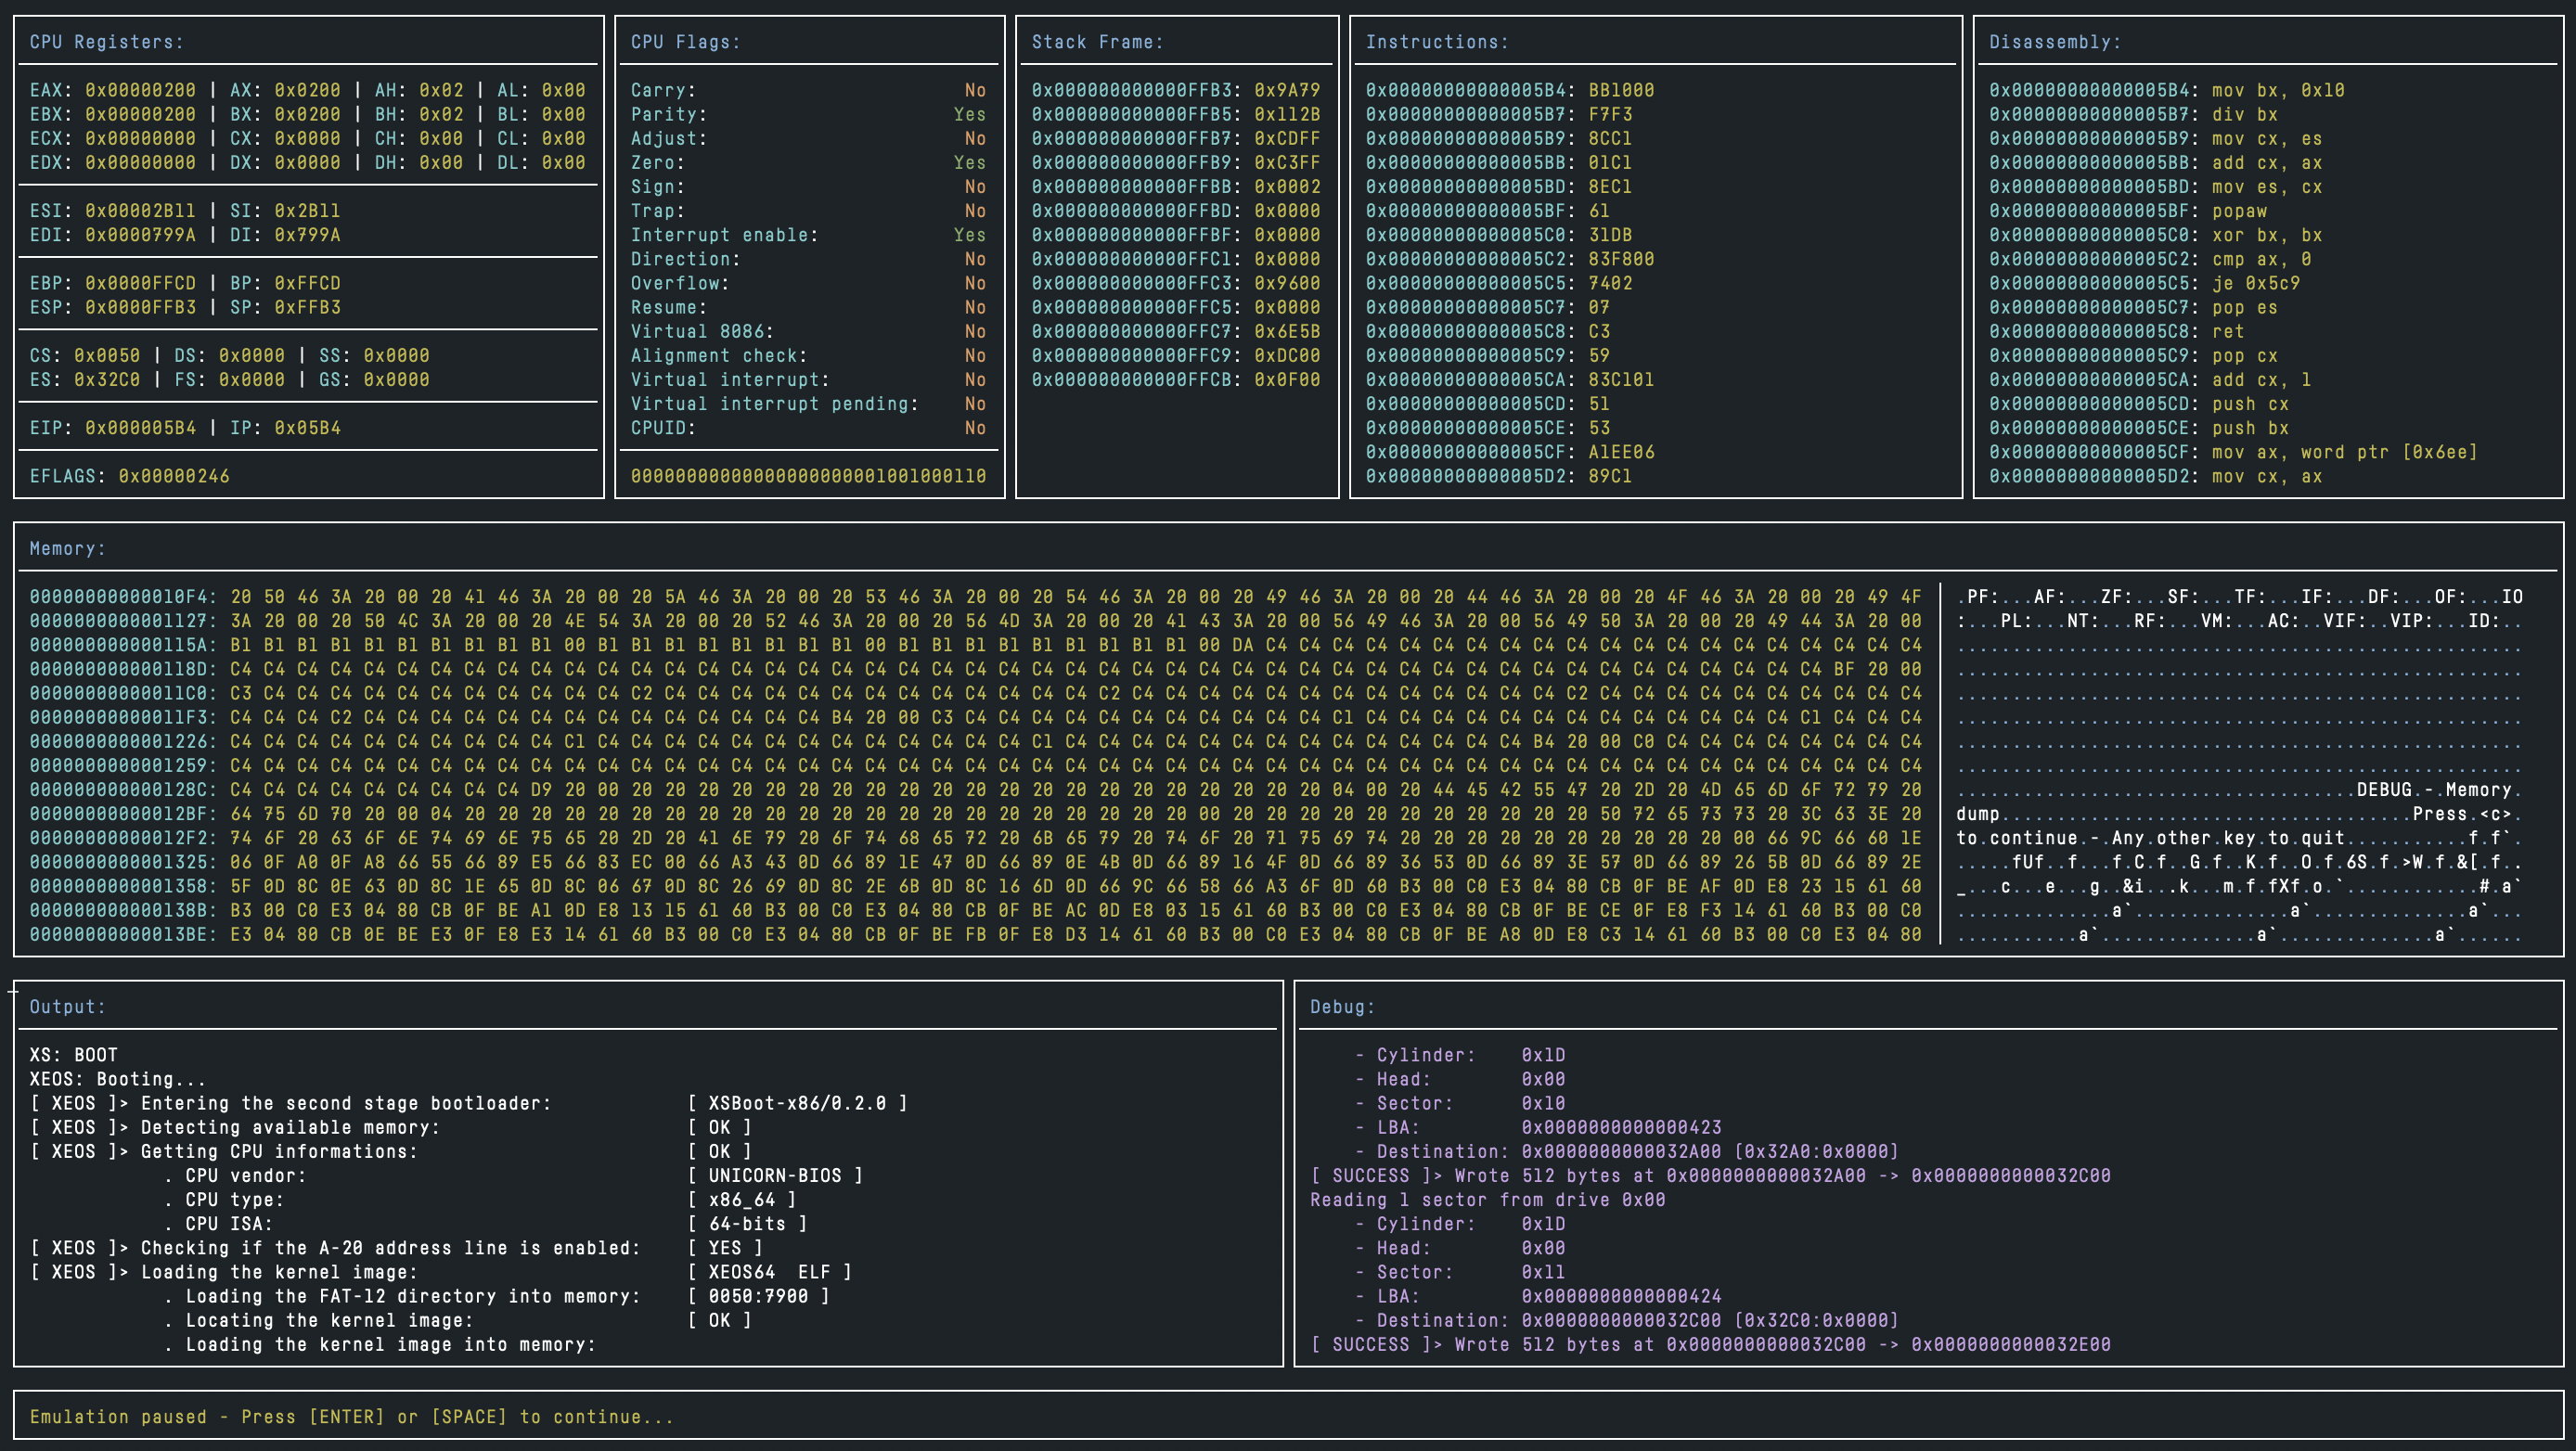 macmade/unicorn-bios
基于Unicorn Engine的基础BIOS模拟器。
 nevercodecorrect/lede-17.01.3
Version-contains-cve-2019-12272
 oscardagrach/cve-2019-5700
CVE-2019-5700
 badnack/d_link_880_bug
针对D-Link 880固件的CVE-2017-14948
 synacktiv/yealink_tools
用于提取 Yealink VOIP 升级文件的逆向工程脚本
 jiansiting/cve-2019-10915
针对CVE-2019-10915的概念验证漏洞利用,目标是西门子TIA Administrator中的身份验证绕过漏洞,可通过暴露的Node.js WebSocket实现远程命令执行。