#1
 manucuf/cve202015808
针对STM32F4 Discovery开发板上的CVE-2020-15808漏洞利用的概念验证
 myasnik/hardware-hacking-cheatsheet
硬件黑客速查表
 seemoo-lab/polypyus
一款仅二进制固件历史分析工具,通过从相似二进制中提取已知函数来学习定位原始二进制中的函数,从而无需反汇编即可实现快速函数匹配,适用于嵌入式固件分析。
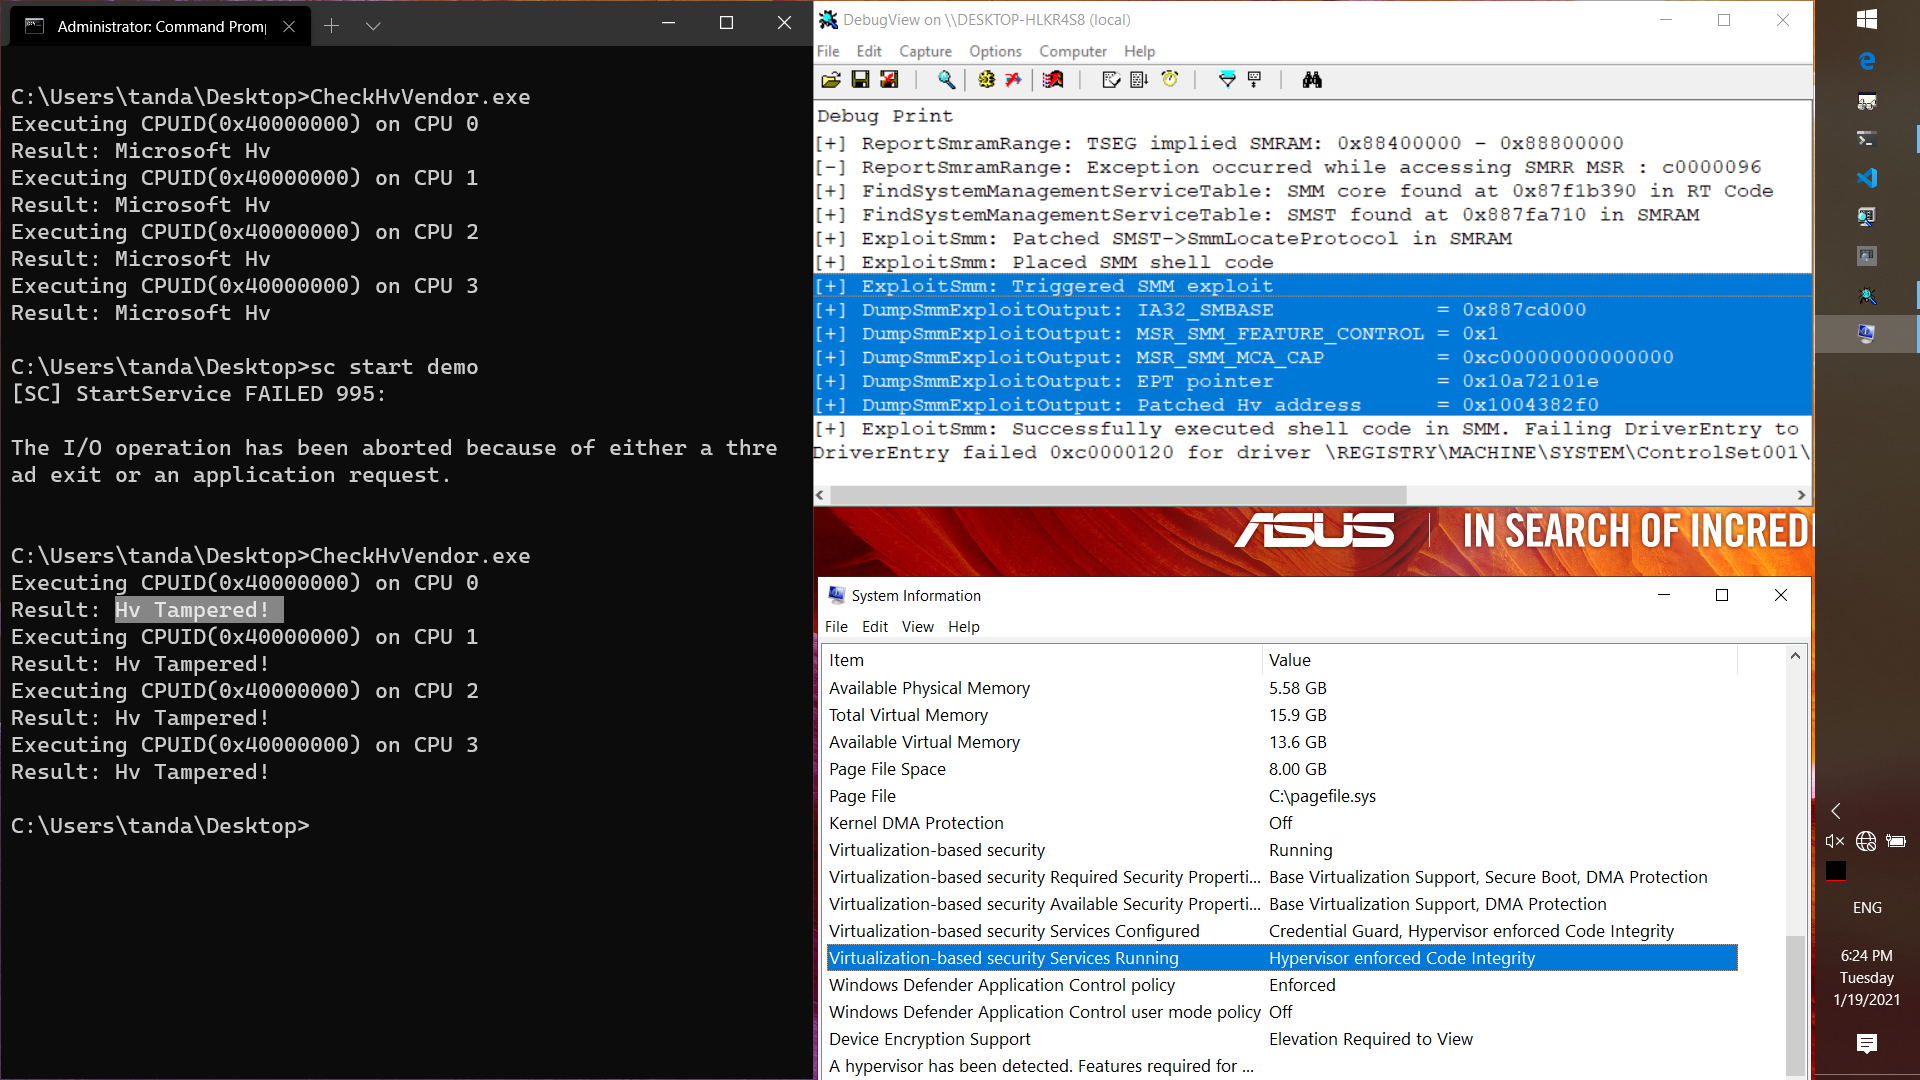 tandasat/smmexploit
关于CVE-2021-26943的报告和漏洞利用,这是ASUS UX360CA BIOS版本303中的内核到SMM本地权限提升漏洞。
 hdm/juniper-cve-2015-7755
关于 CVE-2015-7755 和 CVE-2015-7756 在 Juniper ScreenOS 中的分析笔记、二进制文件及相关信息
 nccgroup/tpmgenie
TPM Genie 是一个用于独立可信平台模块的 I2C 总线中间件。
 nahueldsanchez/blogpost_cve-2018-19987-analysis
该仓库包含一篇博客文章,内容是我对 CVE-2018-19987 的分析,这是一个影响多款 D-Link 路由器的认证后操作系统命令注入漏洞。
 kkamagui/napper-for-tpm
针对CVE-2018-6622的TPM漏洞检查工具。该工具将在Black Hat Asia 2019和Black Hat Europe 2019上发布。
 jas502n/010-editor-template
面向 010 Editor 的二进制模板仓库,提供 .bt 脚本,用于解析可执行文件、文件系统镜像、注册表配置单元以及 200 多种格式的取证工件。
 scriptingxss/embedos
EmbedOS - 嵌入式安全测试虚拟机
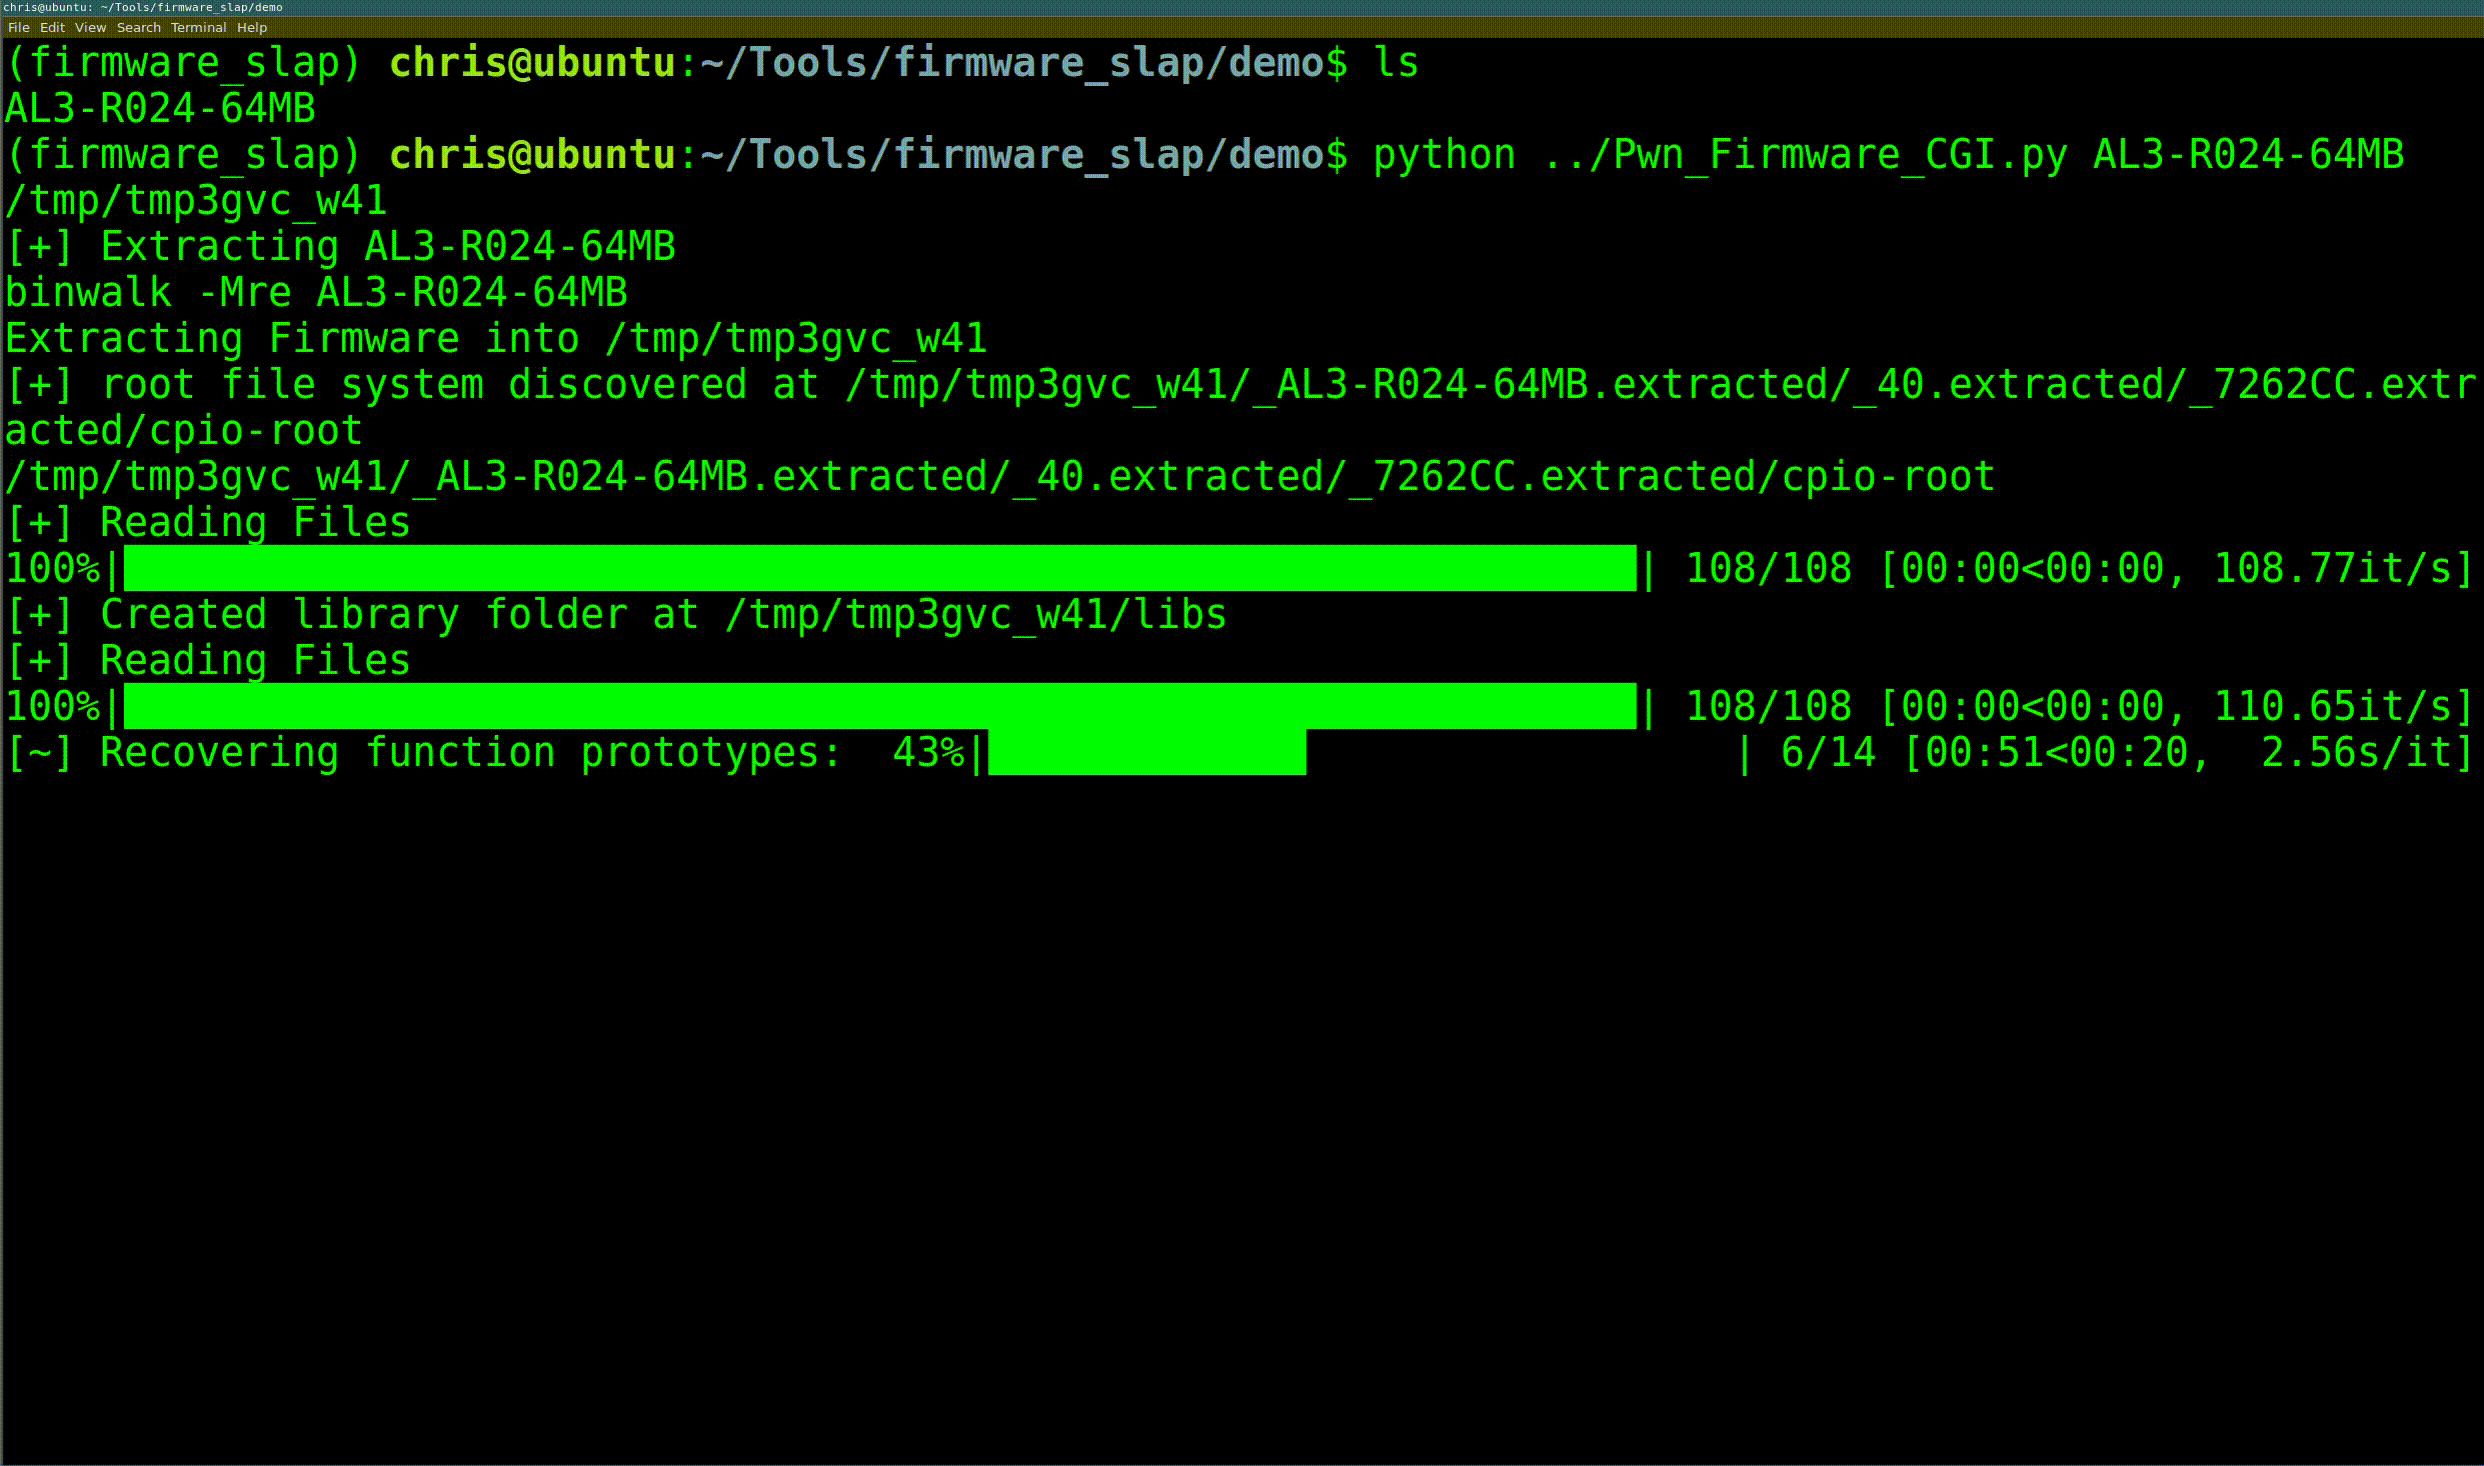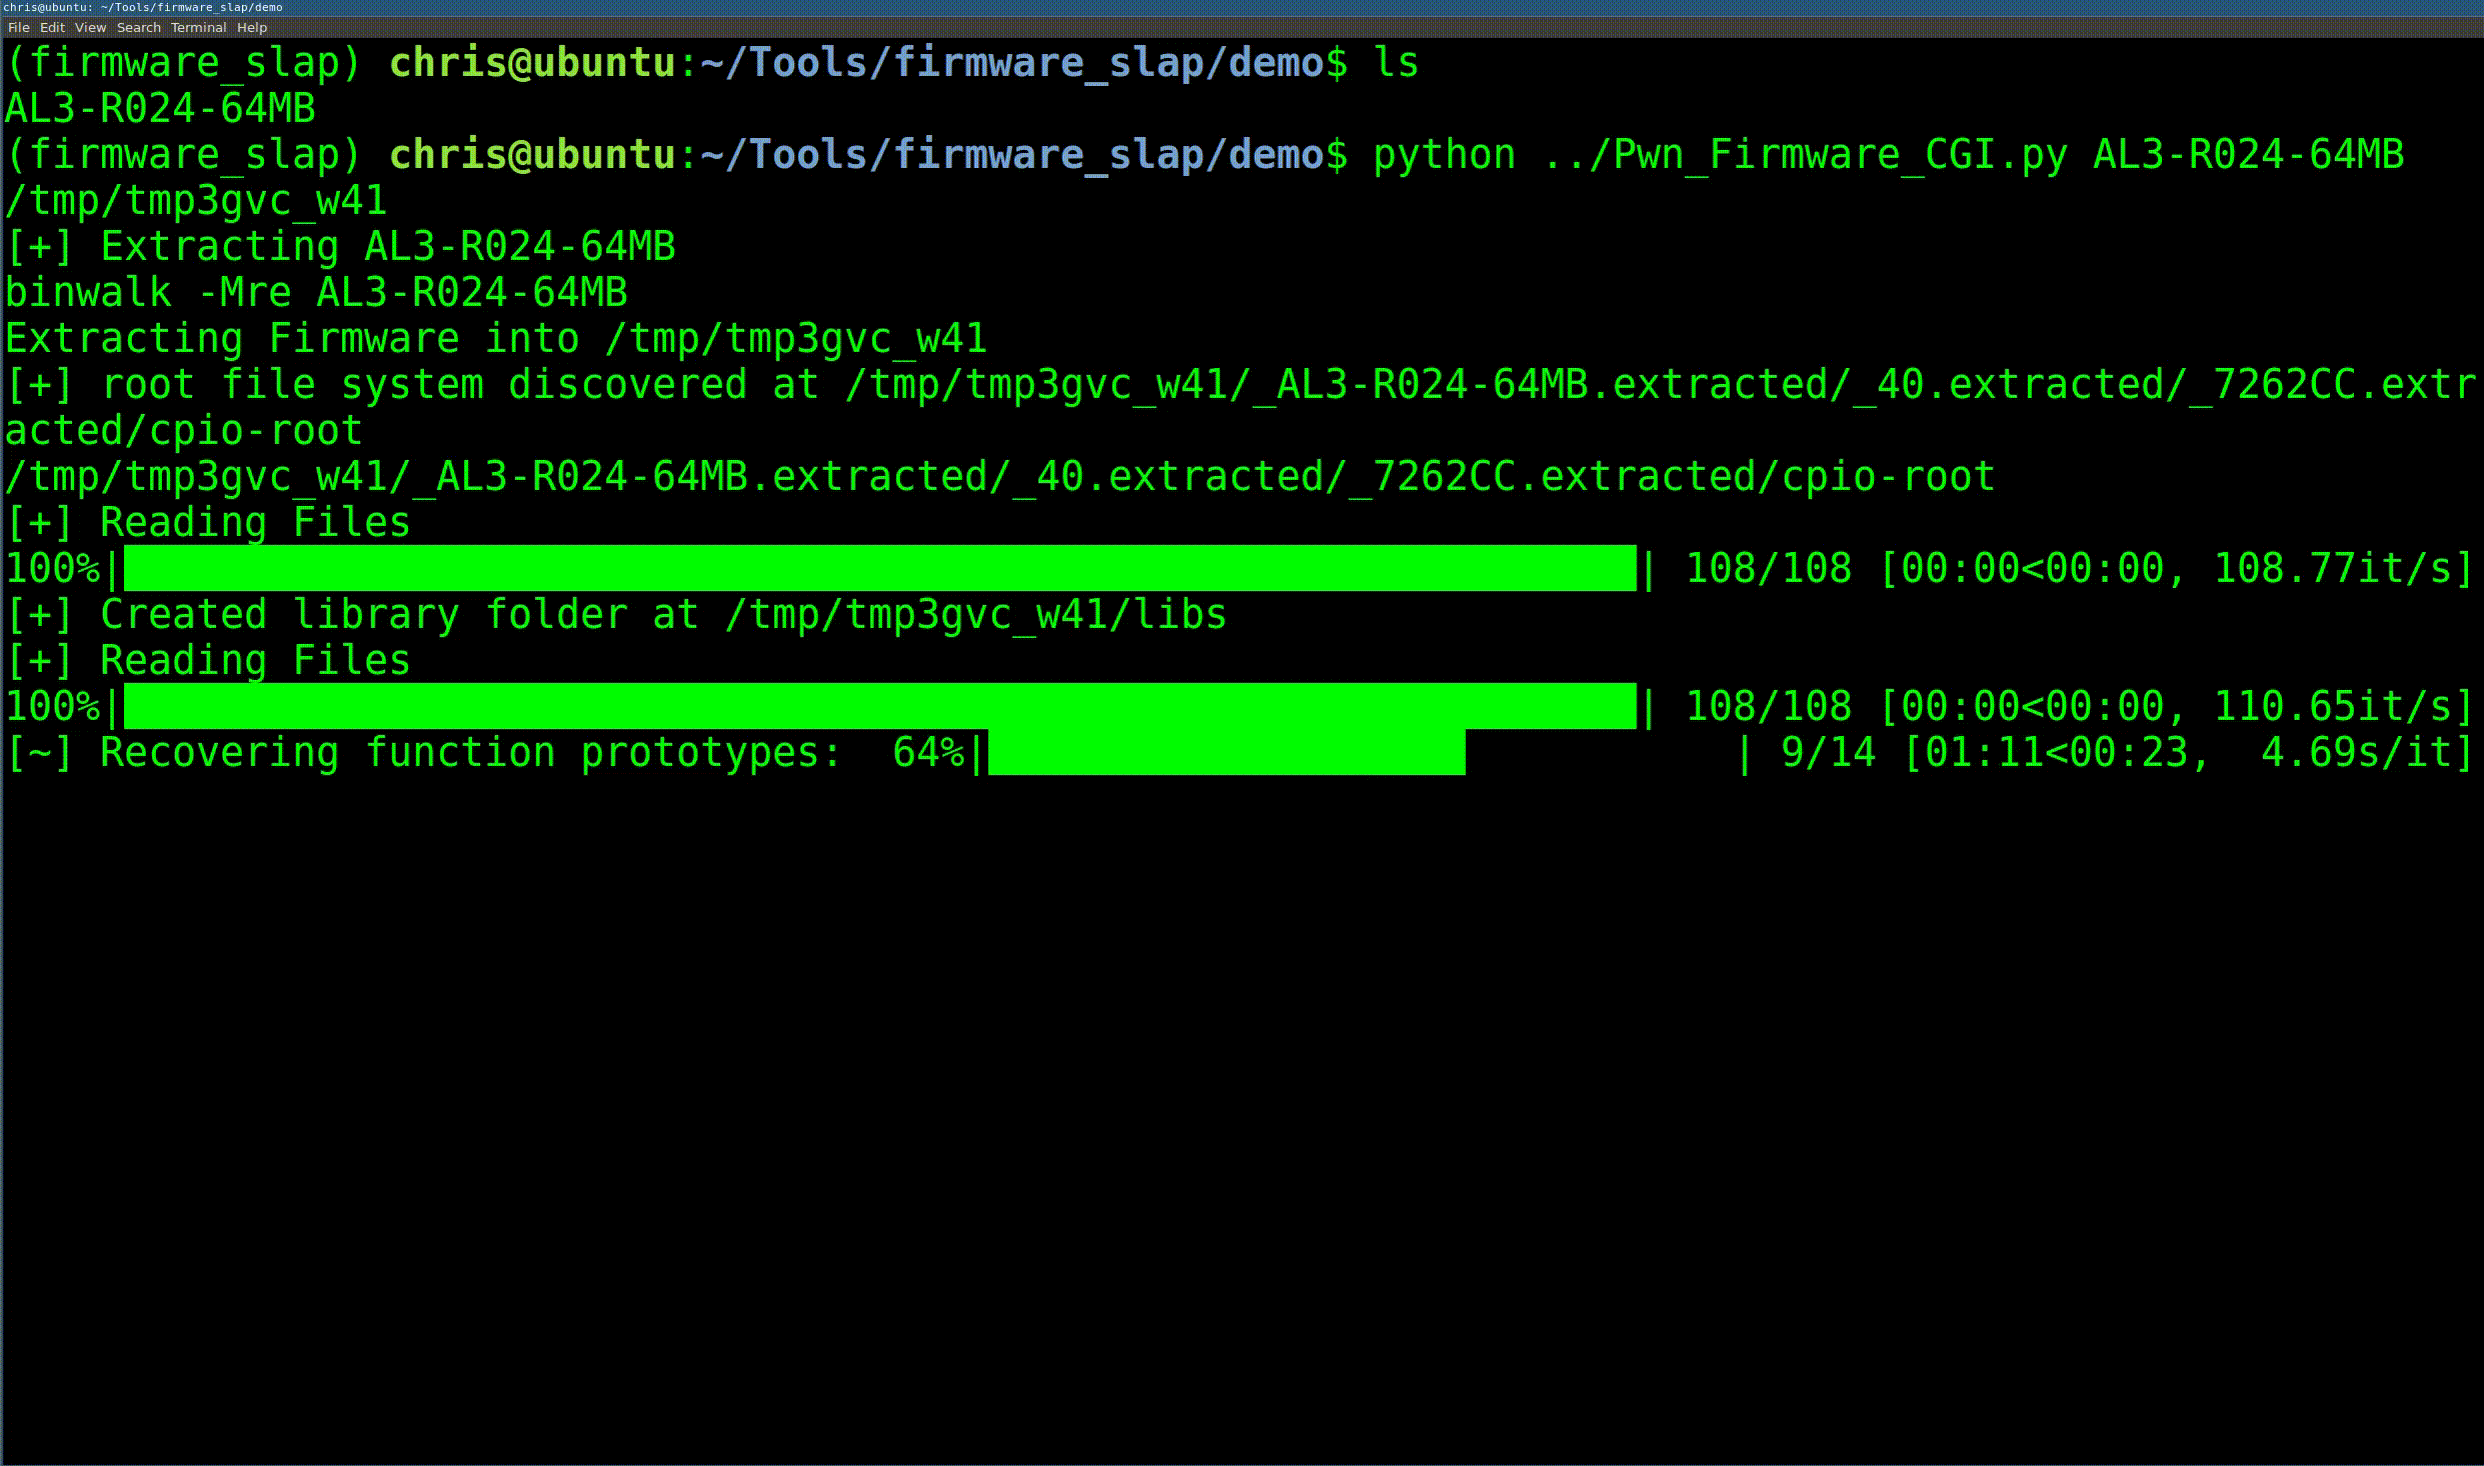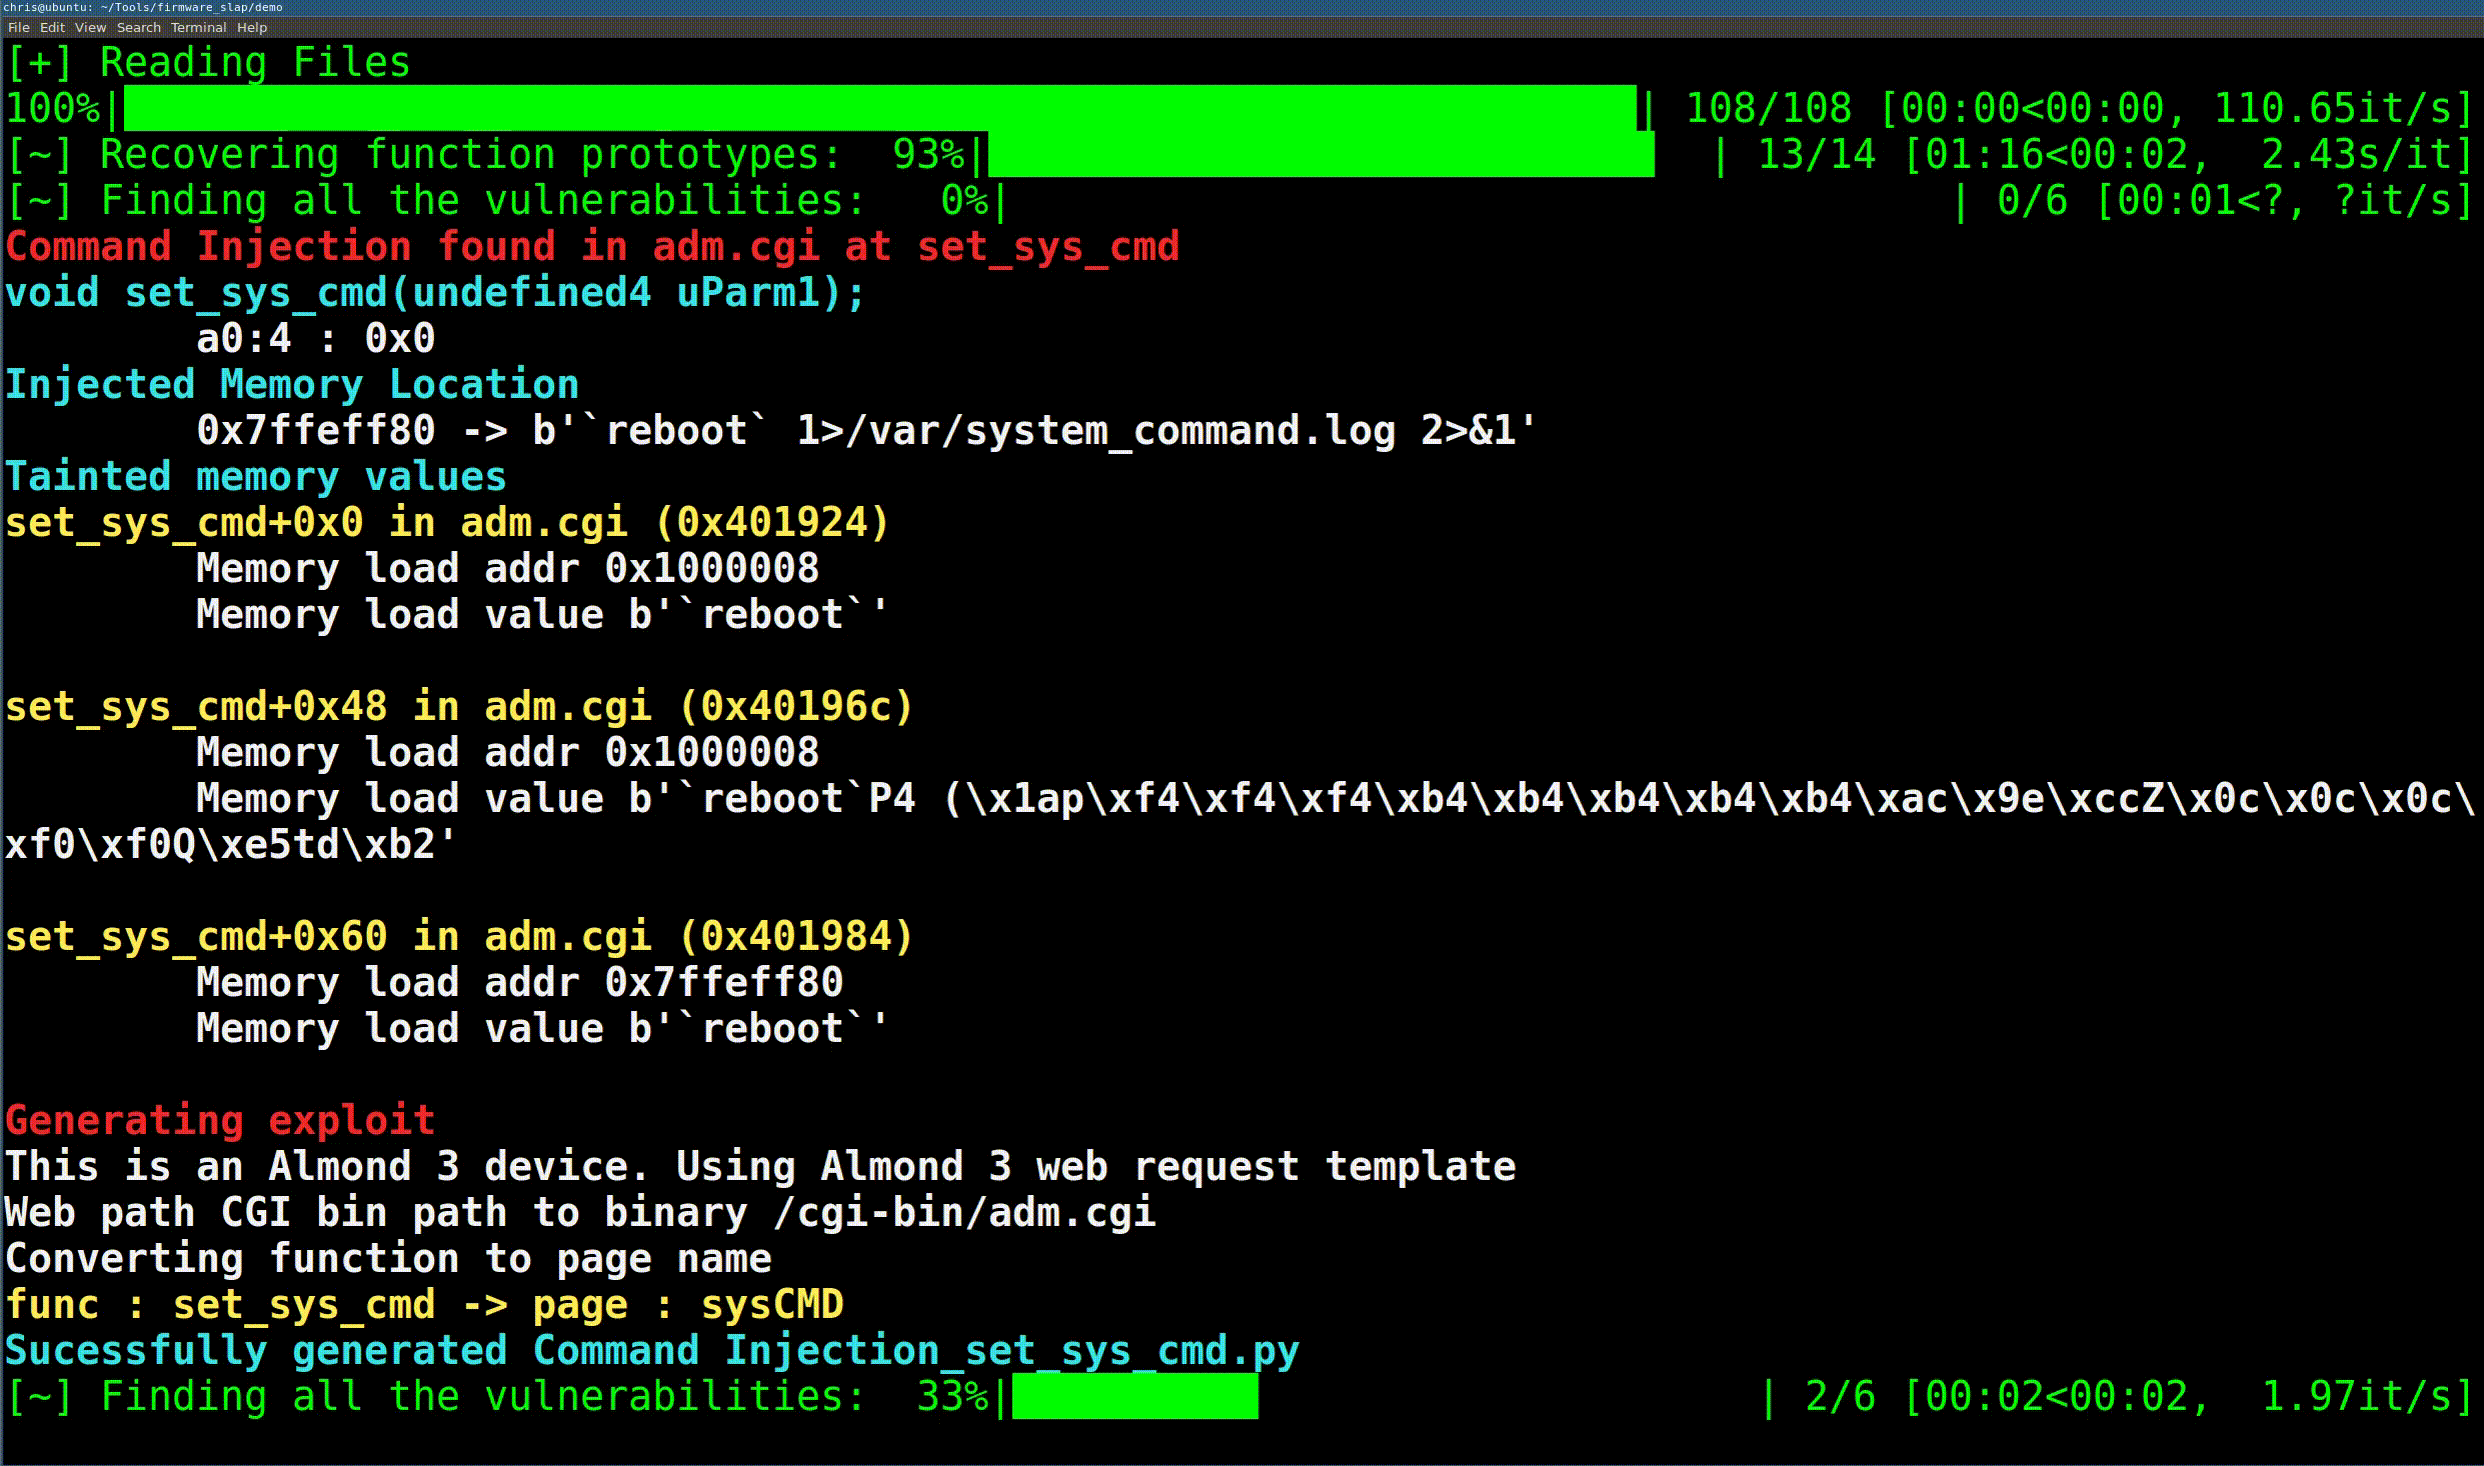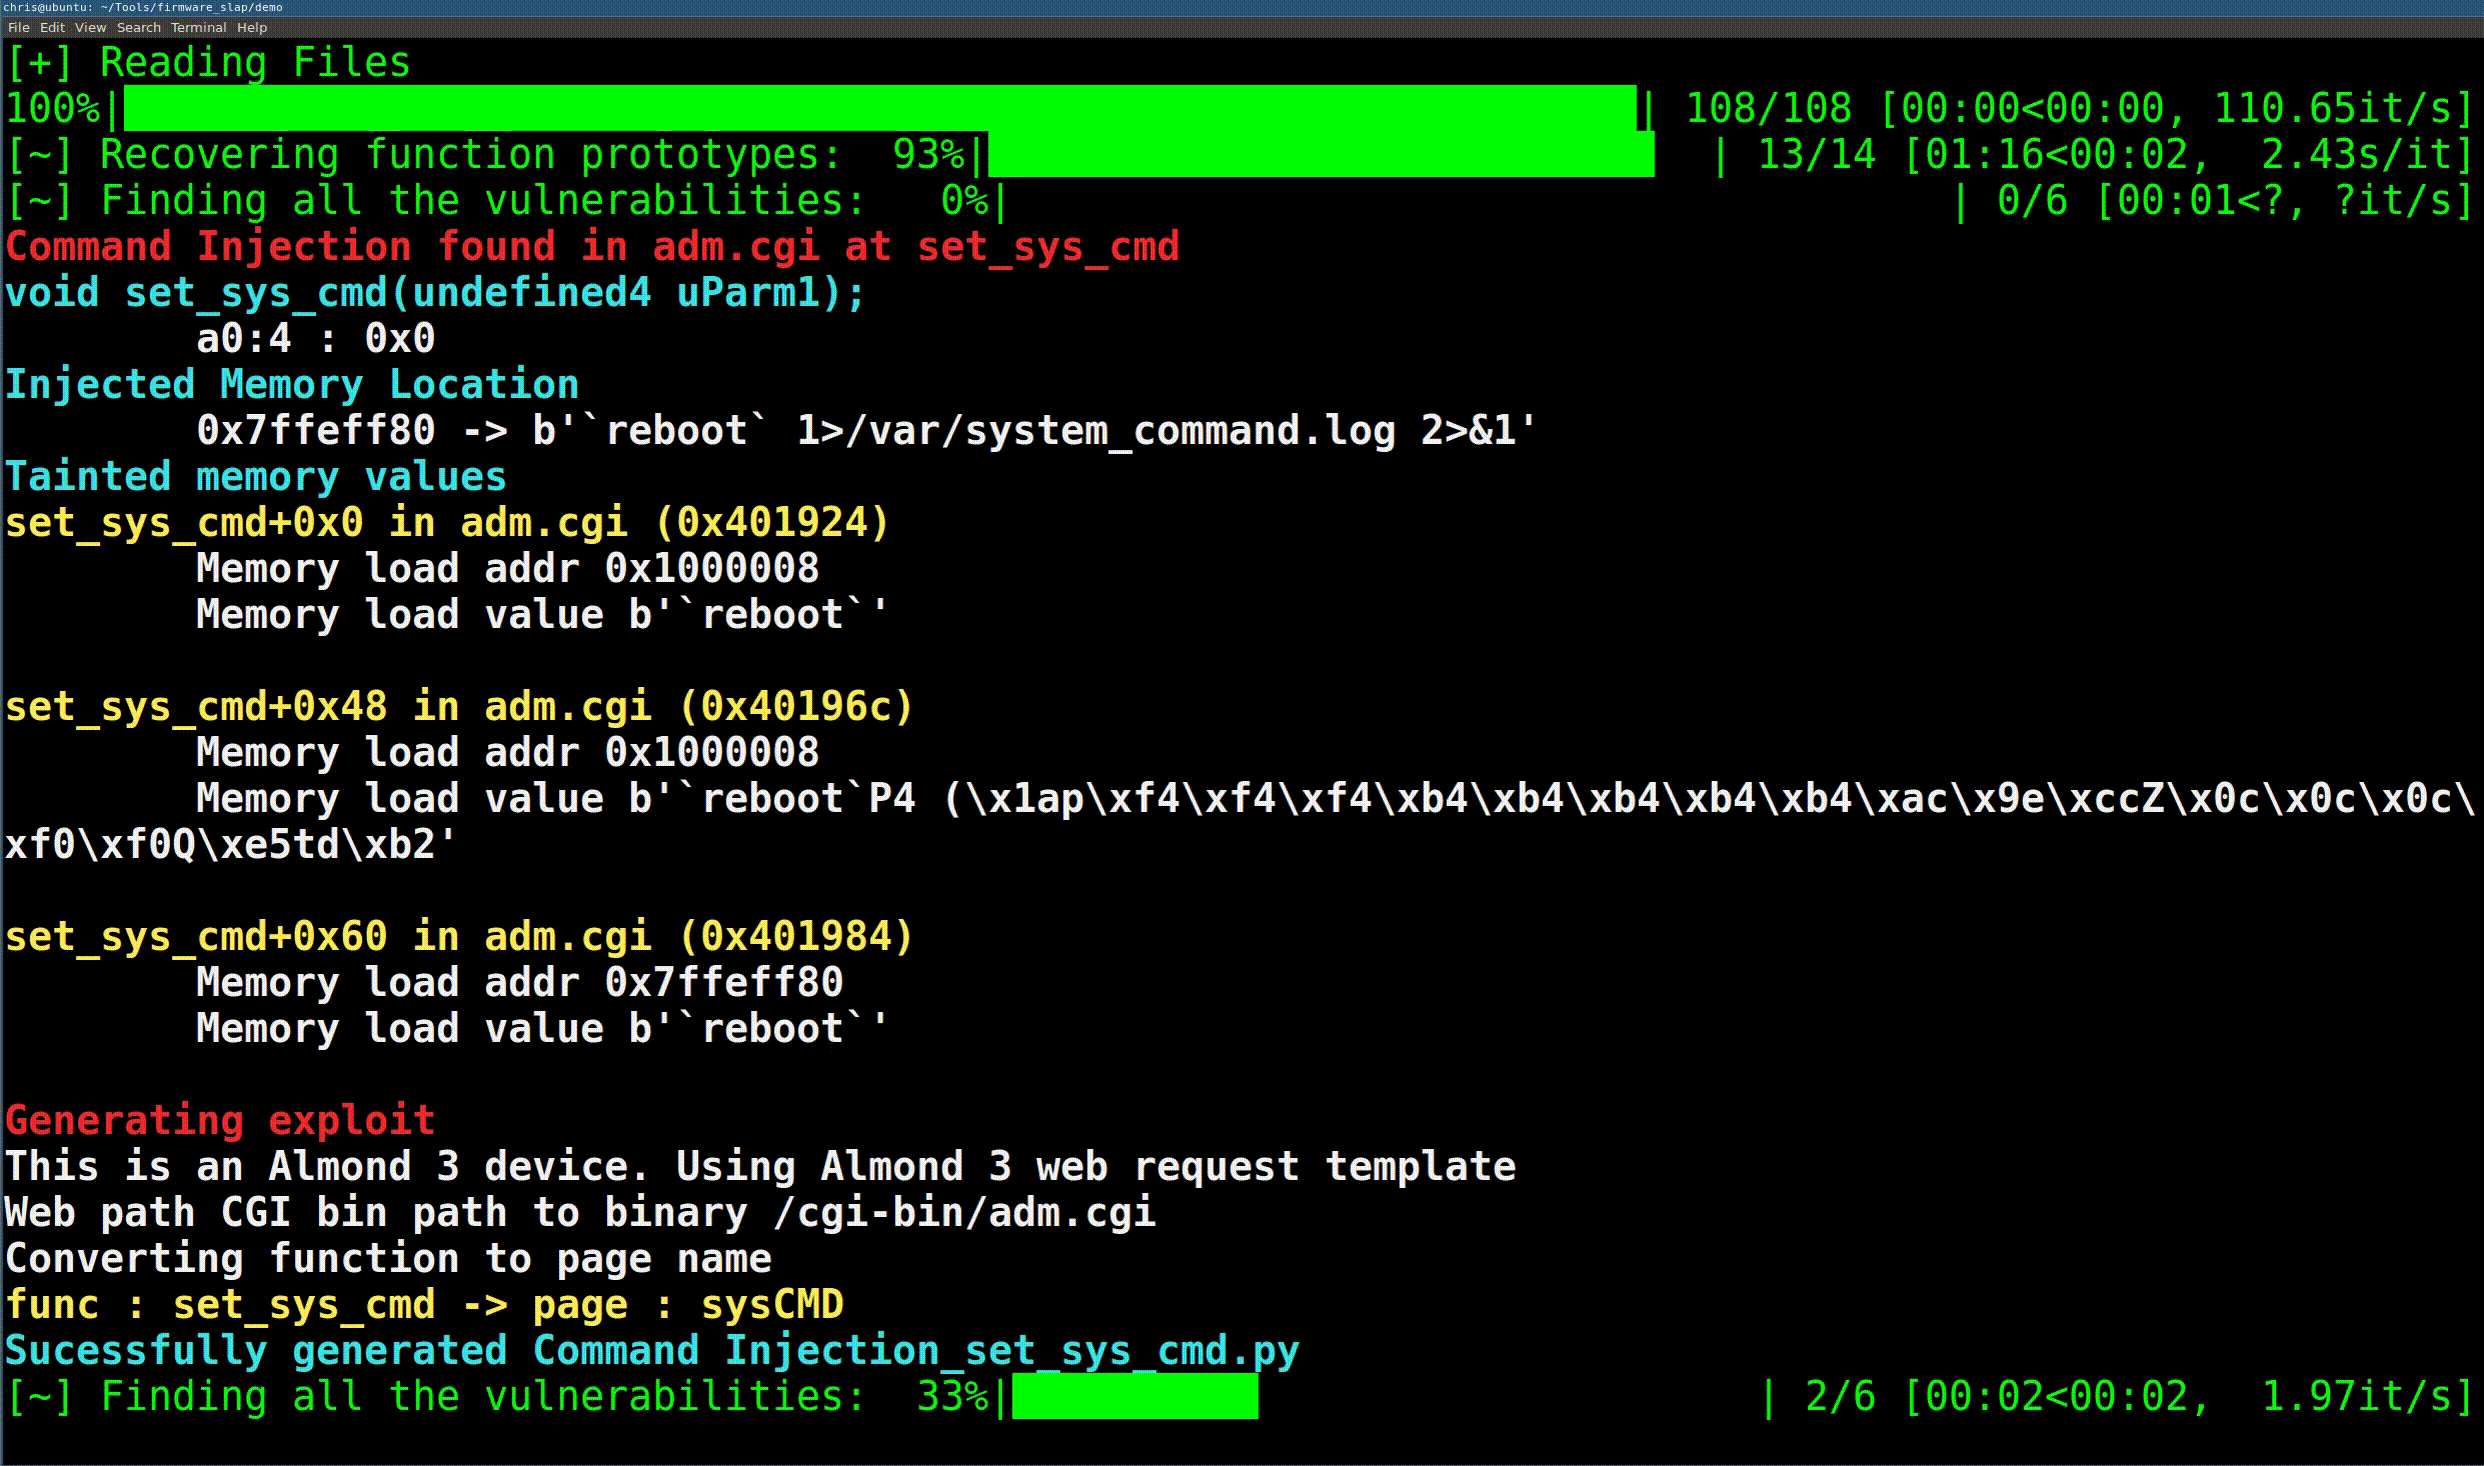 christhecoolhut/firmware_slap
通过混合执行分析和函数聚类发现固件中的漏洞。
 zb3/tiandy-research
该仓库包含了我2020年8月对Tiandy的IPC/NVR固件进行的研究结果。我发现了两处漏洞,可被用来远程恢复管理员密码并获取设备的root访问权限。
 fans0n-fan/treck20-related
针对 CVE-2020-11896 Treck TCP/IP 协议栈的 PoC 与设备资产调查
 eclypsium/boothole
针对BootHole漏洞(CVE-2020-10713)的检测脚本和缓解资源,包括用于审计EFI系统分区中已撤销签名可执行文件的PowerShell和Bash工具。
 certcc/trommel
TROMMEL:筛选嵌入式设备文件,以识别潜在的可疑漏洞指标
 synacktiv/shannon-dbg
Shannon Baseband 的调试器
 ptresearch/inteltxe-poc
Intel 管理引擎 JTAG 概念验证