#1
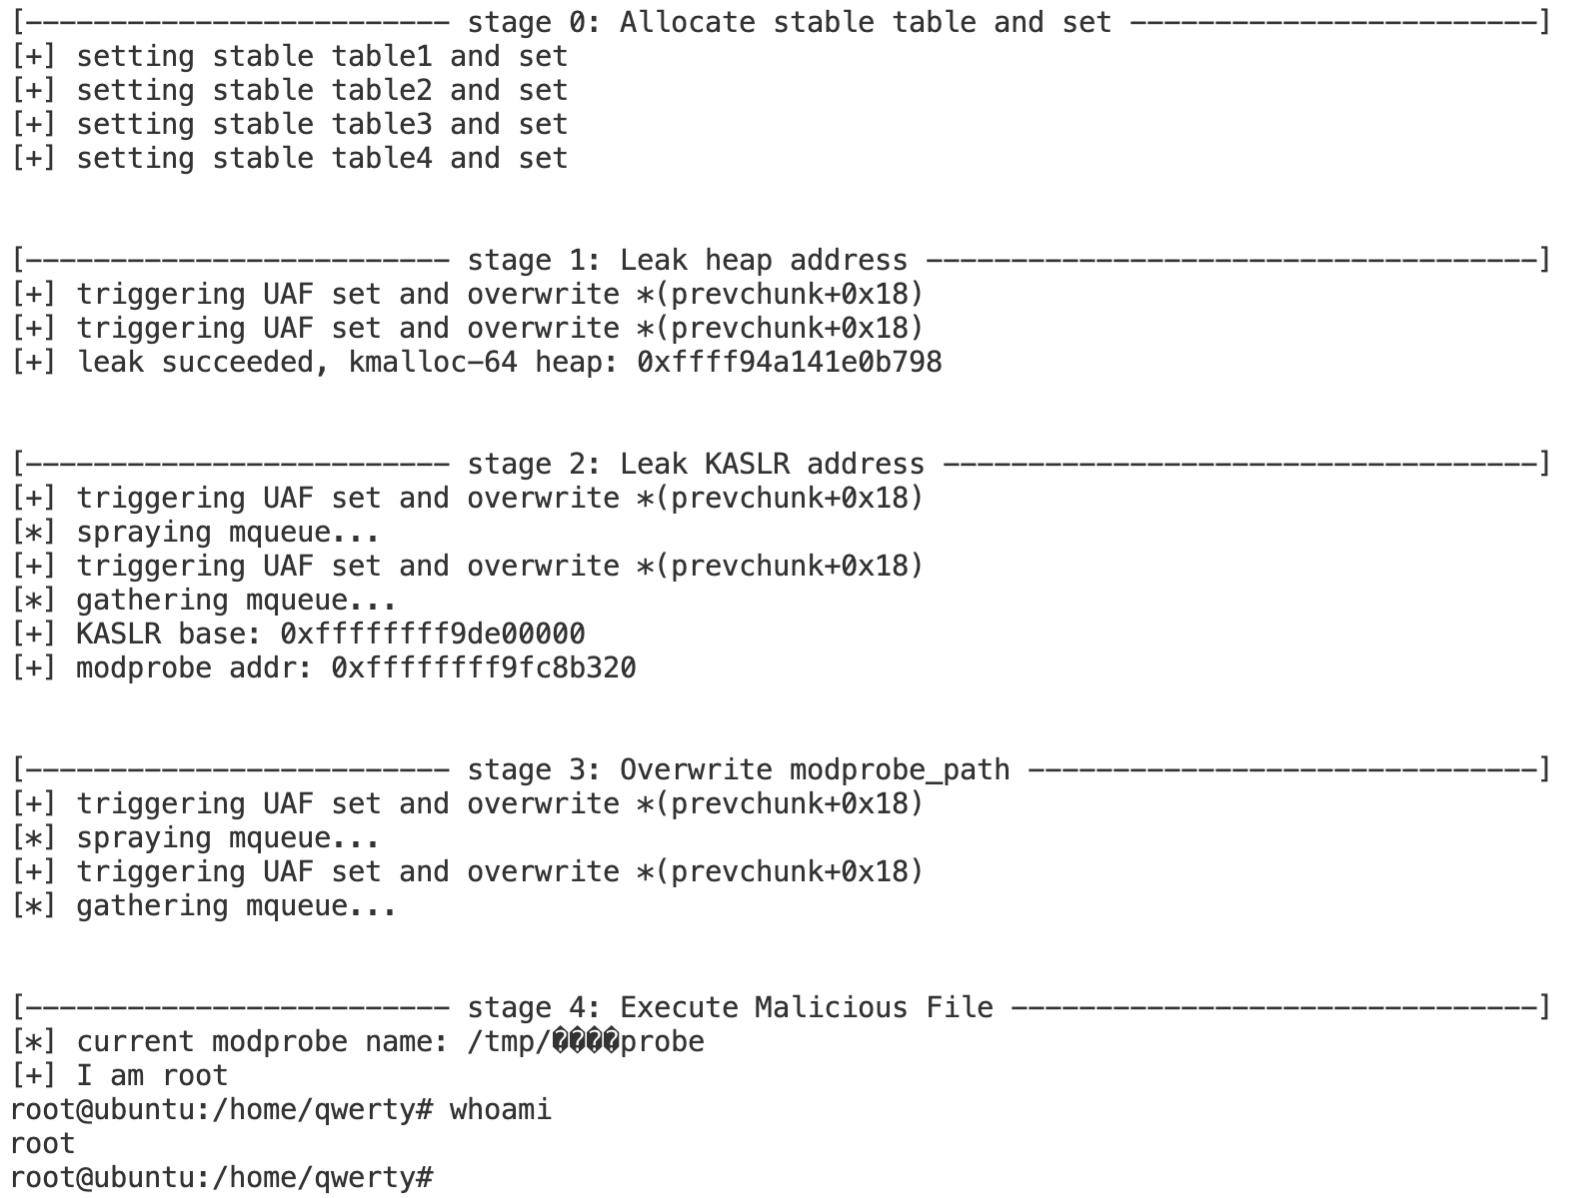
 theori-io/cve-2022-32250-exploit
Linux内核本地提权利用CVE-2022-32250,利用NFT_STATEFUL_EXPR中的释放后使用漏洞,在受影响的Ubuntu系统上获取root访问权限。
 shadow0ps/cve-2021-21974
CVE-2021-21974 VMWare ESXi RCE漏洞利用的POC
 hellsender01/llmmap
针对集成LLM的应用程序的自动化提示注入测试框架,采用双LLM架构。
 nvisosecurity/pycobalthound
pyCobaltHound 是一个针对 Cobalt Strike 的 Aggressor 脚本扩展,旨在实现 Cobalt Strike 与 Bloodhound 之间的深度集成。
 absholi7ly/poc-cve-2025-24813
该仓库包含一个用于利用 **CVE-2025-24813** 的自动化概念验证(PoC)脚本,这是 Apache Tomcat 中的一个远程代码执行(RCE)漏洞。该漏洞允许攻击者向服务器上传恶意的序列化负载,在满足特定条件时通过反序列化实现任意代码执行。
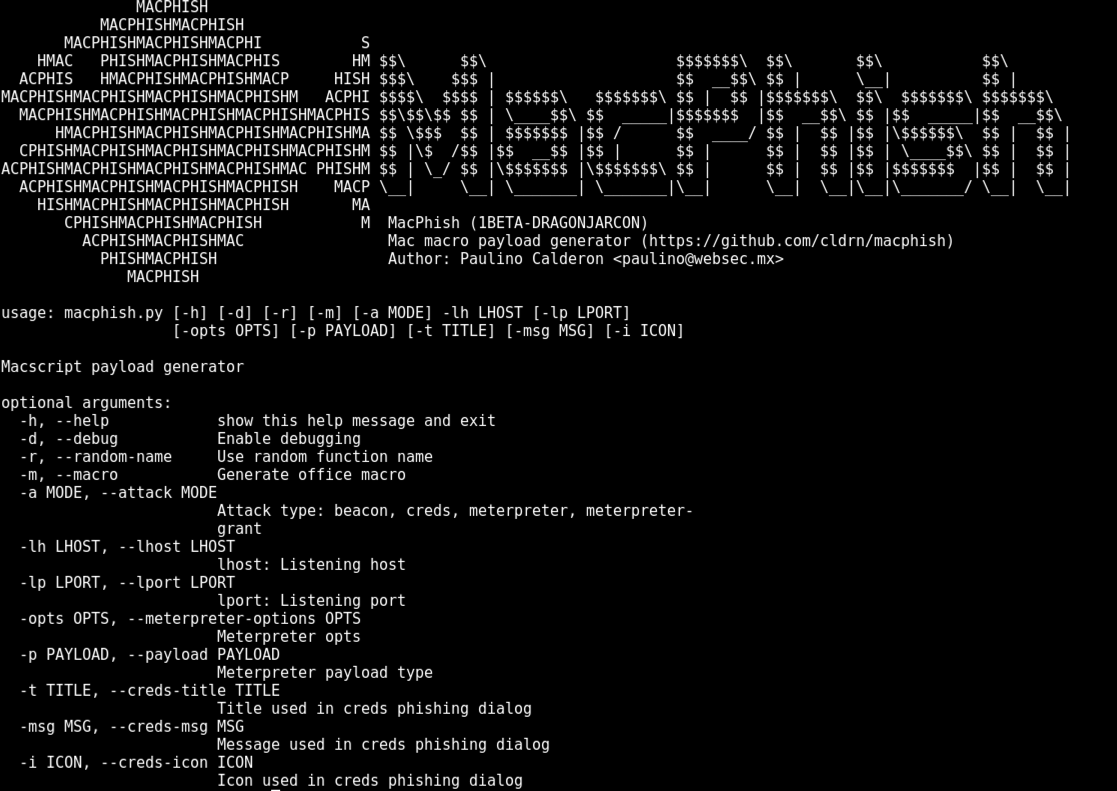 cldrn/macphish
生成恶意的 Mac Office 宏,包含 beacon、凭据窃取和 meterpreter 载荷,用于 macOS 上的钓鱼和利用测试。
 monsieurpale/rsa-backdoor
使用SETUP生成后门化的RSA密钥
 pyn3rd/cve-2019-0232
Apache Tomcat 在 Windows 上的远程代码执行
 threedr3am/tomcat-cluster-session-sync-exp
tomcat使用了自带session同步功能时,不安全的配置(没有使用EncryptInterceptor)导致存在的反序列化漏洞,通过精心构造的数据包, 可以对使用了tomcat自带session同步功能的服务器进行攻击。PS:这个不是CVE-2020-9484,9484是session持久化的洞…
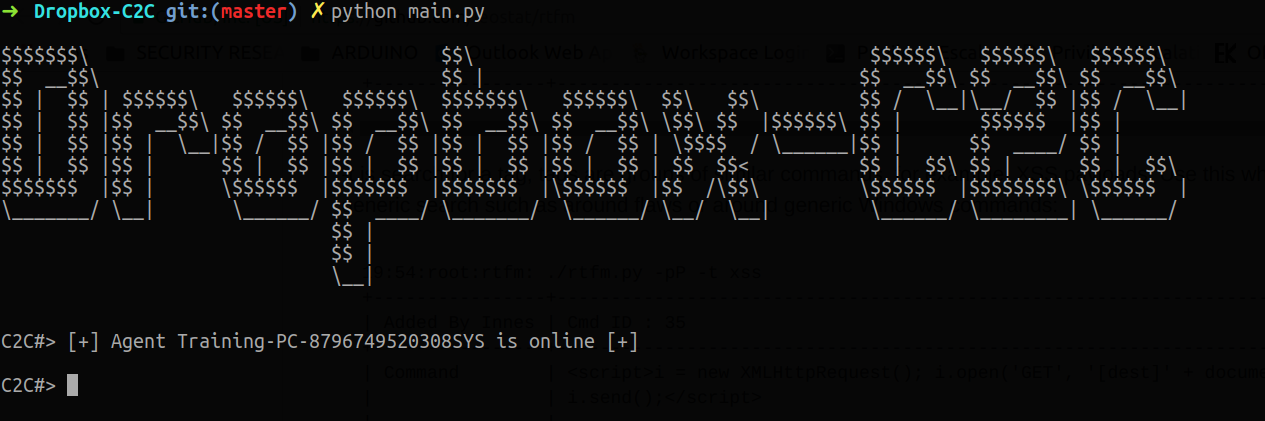 0x09al/dropboxc2c
DropboxC2C 是一个后渗透代理,利用 Dropbox 基础设施进行命令与控制(C2)操作。
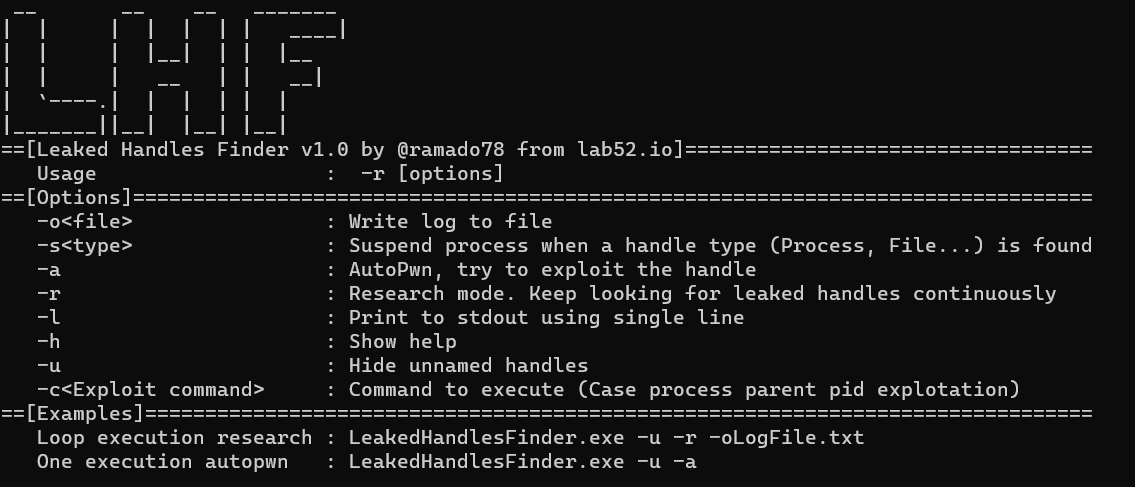 lab52io/leakedhandlesfinder
泄漏的Windows进程句柄识别工具
 sofianehamlaoui/pentest-bookmarkz
供渗透测试人员使用的实用链接合集
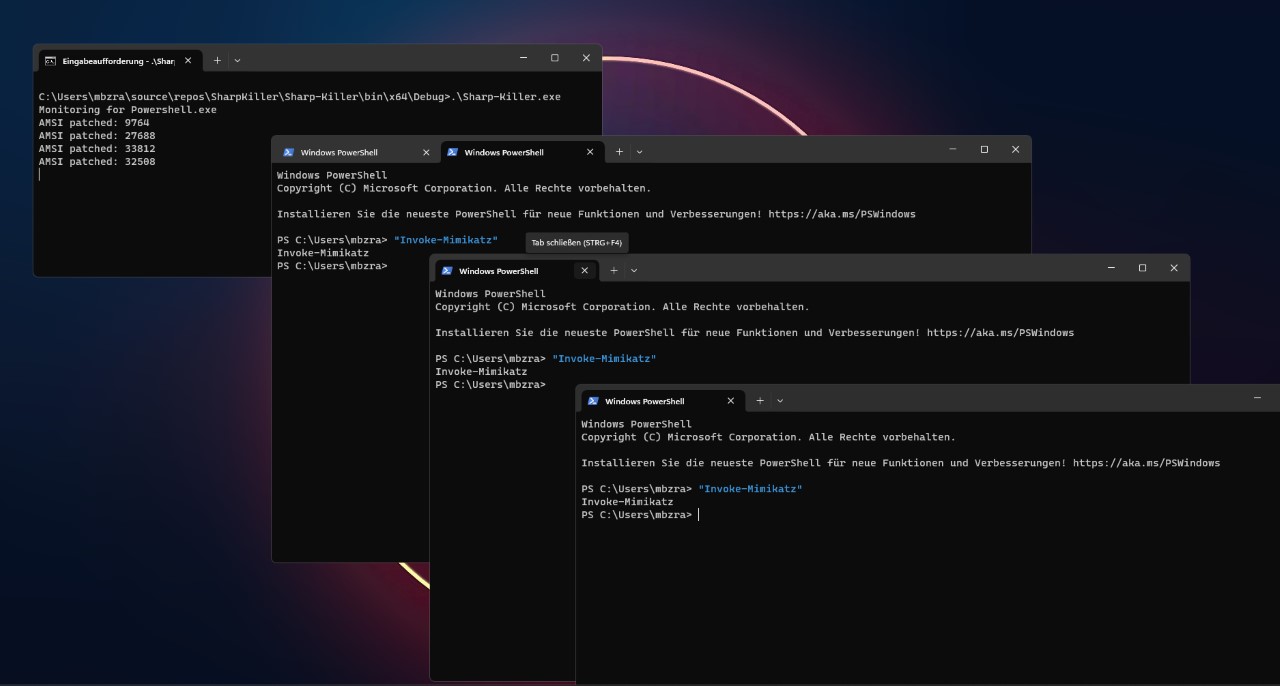 s1lkys/sharpkiller
由 @ZeroMemoryEx 实现的永久性AMSI绕过,已移植到 .NET Framework 4.8
 zerodayevil/cve-2026-54121-certighost
针对 CVE-2026-54121(Certighost)的概念验证模块,通过恶意 LDAP/SMB 监听器利用 AD CS 注册验证,以冒充域控制器并通过 PKINIT 进行权限提升。
 jonatan1024/clrinject
将C#可执行文件或DLL程序集注入到另一个进程的每个CLR运行时和AppDomain中。