#1
 scorpioneslabs/dvs
D(COM) V(ulnerability) S(canner) 又名 Devious swiss army knife - 使用 DCOM 对象进行横向移动
 soledad208/cve-2018-10933
CVE-2018-10933 非常简单的 POC
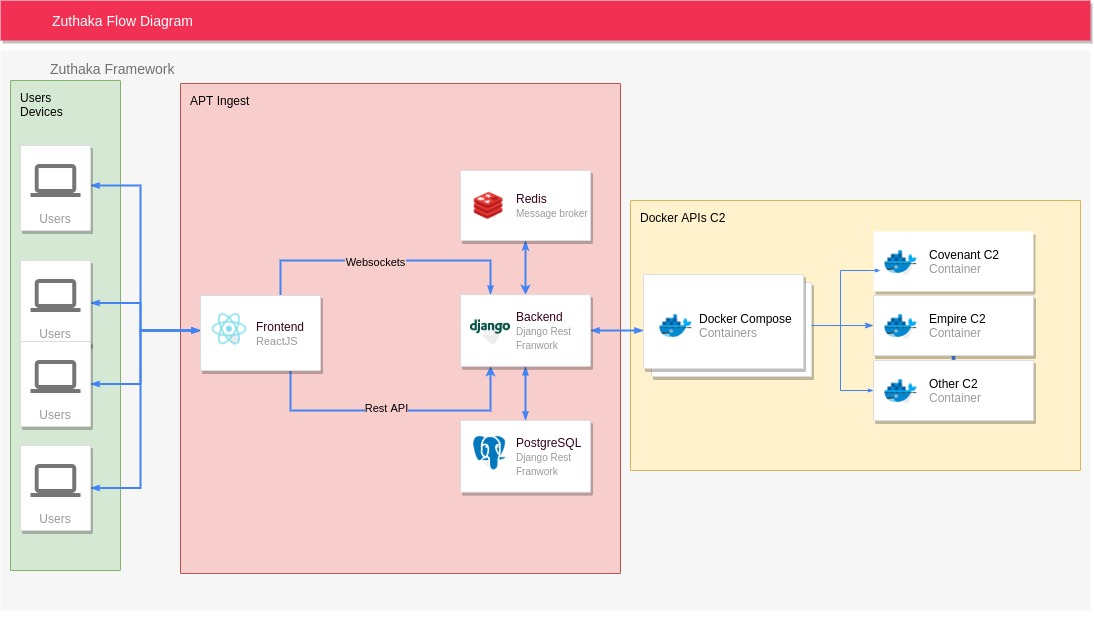 pucarasec/zuthaka
开源C2集成框架,提供统一Web界面,用于在红队行动中管理多个命令与控制实例、监听器、代理及后渗透模块。
 amberwolfcyber/nachovpn
一个美味但恶意的 SSL-VPN 服务器 🌮
 vlad902/hacking-team-windows-kernel-lpe
来自Hacking Team泄露的0day漏洞利用,由Eugene Ching/Qavar编写。
 lyrebirds/sagemcom-fast-3890-exploit
Sagemcom F@ST 3890 电缆调制解调器的漏洞利用程序,利用 Cable Haunt 漏洞,通过基于 WebSocket 的缓冲区溢出和 ROP 链实现远程代码执行。
 r00t-3xp10it/msf-auxiliarys
我的 Metasploit 辅助后渗透模块集合
 blacksnufkin/ghostdriver
又一个利用 BYOVD 的杀毒软件杀手工具
 synacktiv/php_filter_chains_oracle_exploit
一个用于利用易受 PHP filter chain 基于错误的预言机攻击影响的参数的 CLI。
 paranoidninja/brute-ratel-c4-community-kit
该仓库包含用于 Brute Ratel C4 (https://bruteratel.com/) 的脚本、配置及已弃用的载荷加载器。
 n4kedturtle/persistbof
一个用于自动化红队常见持久化任务的BOF
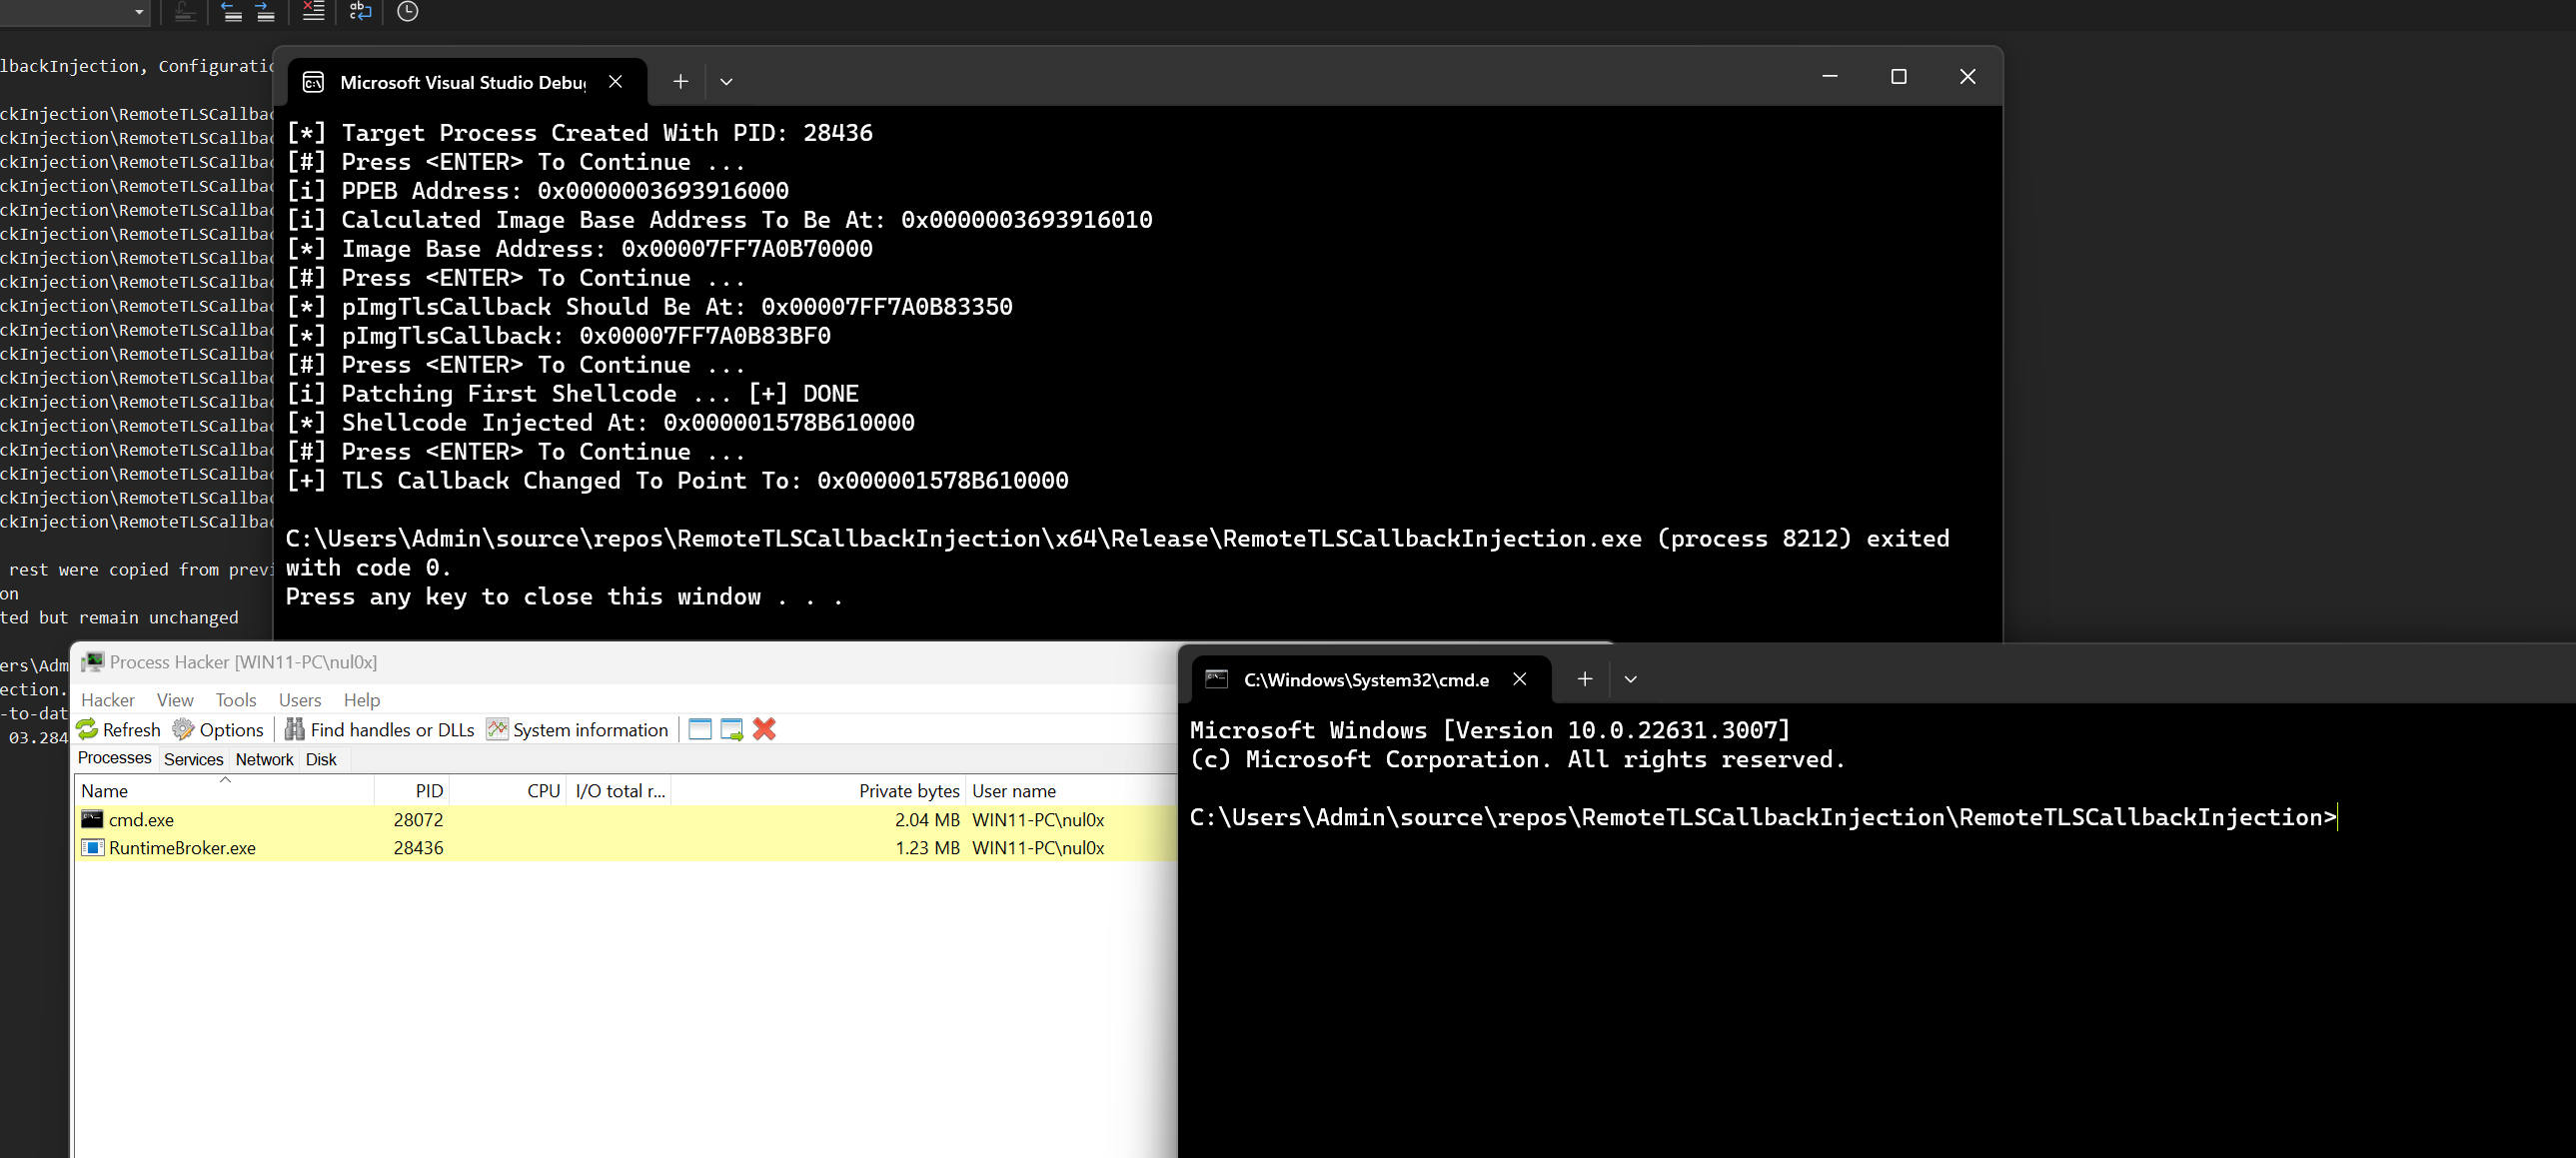 maldev-academy/remotetlscallbackinjection
利用TLS回调在远程进程中执行payload,而不生成任何线程
 strategic-automation/violin
Hermes 的智能体渗透测试配置文件:31 个 playbook,涵盖授权侦察、Web/访问控制攻击、安全漏洞利用验证,以及带防护门的基于证据的报告。
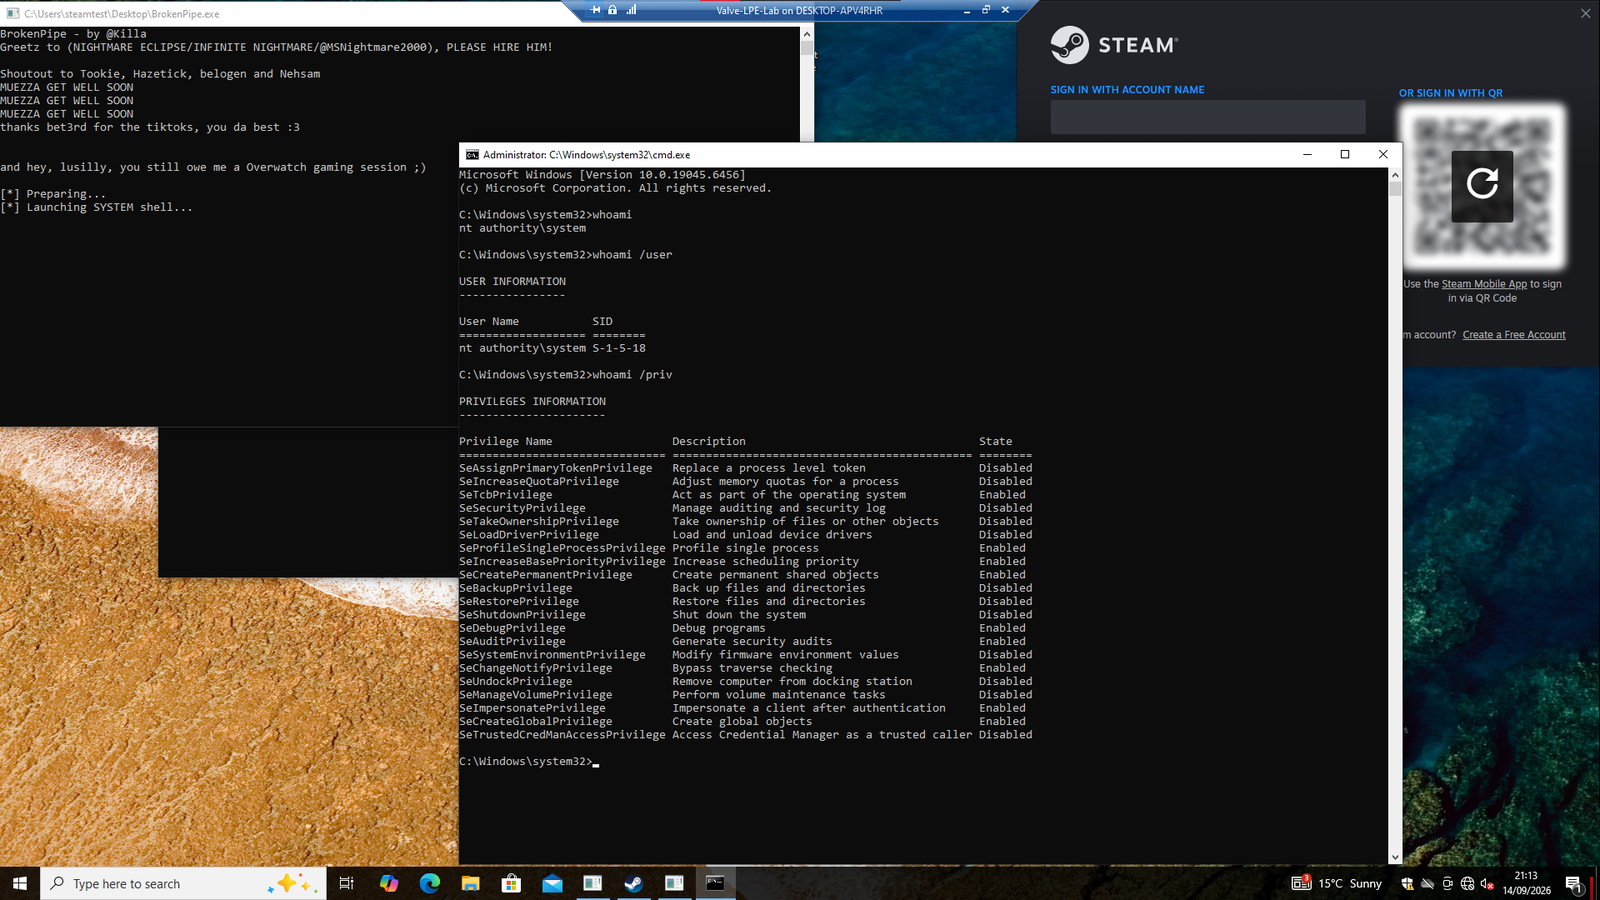 killaboi/brokenpipe
Steam 客户端服务本地权限提升漏洞