
 #1

 gl4ssesbo1/nebula
Nebula是一个云C2框架,目前提供对AWS的侦察、枚举、利用、后利用功能,但仍在努力支持测试其他云提供商和DevOps组件。
 robiot/rustcat
Rustcat(rcat) - 现代端口监听器与反向Shell
 mcw0/dahuaconsole
Dahua Console,访问大华设备中的内部调试控制台和/或其他已研究的功能。欢迎为此项目做出贡献。
 nonamecoder/cve-2022-27254
概念验证,演示针对本田遥控无钥匙进入系统的RF重放攻击(CVE-2022-27254),使用HackRF One和GNU Radio进行信号捕获和再传输。
 projectzeroindia/cve-2019-19781
针对Citrix Application Delivery Controller和Citrix Gateway的远程代码执行漏洞利用 [ CVE-2019-19781 ]

 opsxcq/exploit-cve-2017-7494
SambaCry 漏洞利用与易受攻击的容器 (CVE-2017-7494)


 gbonacini/cve-2016-5195
CVE-2016-5195 (Dirty COW) 漏洞利用,通过修改 /etc/passwd 来提升权限,并在存在漏洞的 Linux 内核上生成一个 root shell。

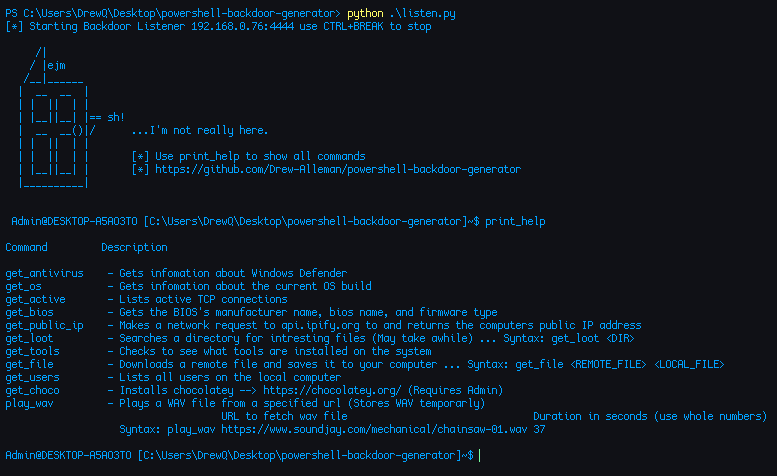 drew-alleman/powershell-backdoor-generator
用PowerShell编写并通过Python混淆的反向后门。它为流行的黑客设备(如Flipper Zero和Hak5 USB Rubber Ducky)生成有效载荷,并在每次构建后更改其签名以帮助规避AV。
 fullhunt/spring4shell-scan
一款完全自动化、可靠且精准的扫描器,用于发现 Spring4Shell 和 Spring Cloud 远程代码执行漏洞。
 random-robbie/cve-2020-0688
cve-2020-0688
 koczkatamas/cve-2016-0051
EoP(Win7)与 BSoD(Win10)针对 CVE-2016-0051(MS-016)的 PoC
 kh4sh3i/cve-2025-32463
在 Linux 中通过 Sudo chroot 实现本地权限提升至 Root










