
 #1

 wyatu/cve-2018-20250
针对 https://research.checkpoint.com/extracting-code-execution-from-winrar 的 exp
 shutdownrepo/targetedkerberoast
用于Kerberoasting的Python脚本,具有针对性的ACL滥用:在没有SPN的用户上设置临时SPN,提取Kerberos哈希,然后移除SPN。支持NTLM、Kerberos和传递哈希认证。
 andresriancho/nimbostratus
用于指纹识别和利用Amazon云基础设施的工具

 psyb0t/piraterf
PIrateRF 可将您的树莓派 Zero W 转变为便携式射频信号发生器,并自带 WiFi 热点。通过浏览器控制从 FM 广播到数字模式的一切——随时随地破解空中电波!📡⚡
 k8gege/cve-2019-0708
3389远程桌面代码执行漏洞CVE-2019-0708批量检测工具(Rdpscan Bluekeep Check)
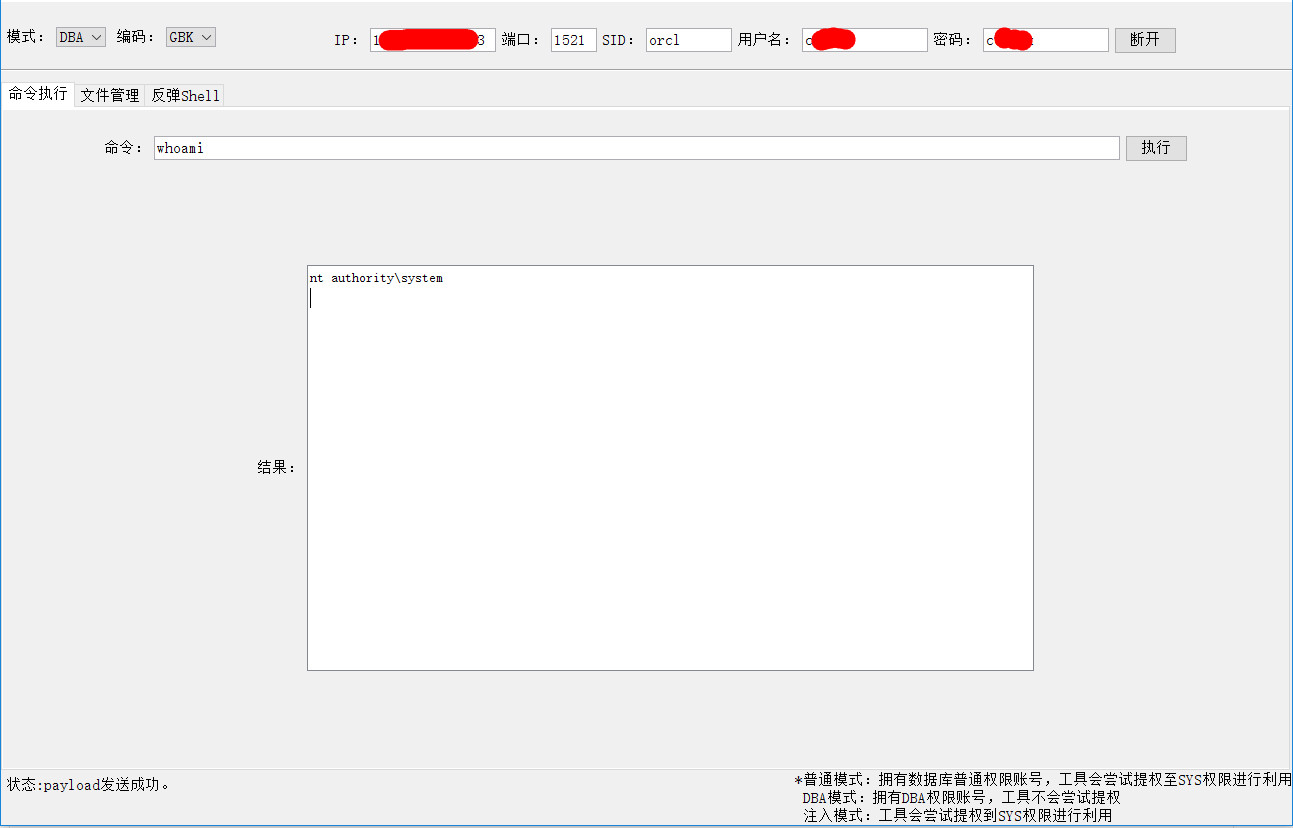
 blacknbunny/cve-2018-10933
CVE-2018-10933(LibSSH 认证绕过)漏洞利用工具,可对易受攻击的 SSH 服务器进行未经身份验证的 Shell 访问,并集成版本检测与 Shodan 搜索功能。
 chvancooten/nimplant
一个用 Nim(和 Rust)编写的轻量级第一阶段 C2 植入体。
 markakd/cve-2022-2588
CVE-2022-2588的漏洞利用
 vdohney/keepass-password-dumper
CVE-2023-32784的原始PoC
 arno0x/embedinhtml
将任意文件嵌入并隐藏到HTML文件中
 vah13/extracttvpasswords
使用 Frida 从 TeamViewer 内存中提取密码的工具
 valdikss/super-uefiinsecureboot-disk
Super UEFIinSecureBoot Disk: 启动任何操作系统或.efi文件,无需禁用UEFI安全启动
 zgzhang/cve-2024-6387-poc
OpenSSH服务器(sshd)中的信号处理程序竞态条件
 vxcrypt0r/voidgate
一种可用于绕过 AV/EDR 内存扫描器的技术。该技术可通过即时解密单个加密的汇编指令,来隐藏已知且已被检测的 shellcode(例如 msfvenom 生成的),从而使内存扫描器对该特定内存页面失效。
 samdenty/injectify
轻松对网站执行高级MiTM攻击 💉









