
 #1
 robertdavidgraham/rdpscan
一个用于检测CVE-2019-0708 "BlueKeep"漏洞的快速扫描器。
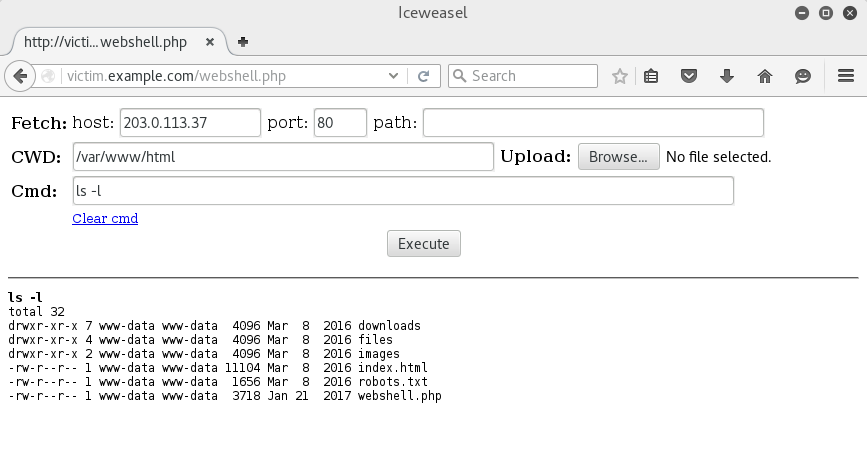 whitewinterwolf/wwwolf-php-webshell
WhiteWinterWolf 的 PHP Web Shell
 jas502n/0day-security-software-vulnerability-analysis-technology
0day安全_软件漏洞分析技术
 arialdomartini/morris-worm
Morris 蠕虫的反编译源代码
 byt3bl33d3r/itwasalladream
一个 PrintNightmare (CVE-2021-34527) Python 扫描器。扫描整个子网中易受 PrintNightmare RCE 攻击的主机。
 safebreach-labs/poolparty
一组利用Windows线程池的完全不可检测的进程注入技术
 yuriicrimson/exploitgsm
针对 6.4 - 6.5 内核的漏洞利用,以及另一个针对 5.15 - 6.5 的漏洞利用
 vulncheck-oss/go-exploit
基于Go的漏洞利用开发框架,内置了目标验证、版本扫描、利用和后门(C2)等多个阶段。支持多种载荷、协议助手,并与Metasploit等工具集成。
 j-jaeyoung/bad-epoll
针对 CVE-2026-46242 的 Linux 内核权限提升漏洞利用程序,该漏洞是 epoll 中的竞争条件释放后使用(use-after-free)漏洞,可在台式机、服务器和 Android 设备上以 99% 的可靠性获取 root 权限。

 dreadlocked/drupalgeddon2
针对 Drupal v7.x + v8.x 的漏洞利用程序 (Drupalgeddon 2 / CVE-2018-7600 / SA-CORE-2018-002)
 mwsrc/betterandrorat
安卓远程访问木马
 mandiant/gopacket
Impacket 的完整 Go 移植版——63 个 CLI 工具和 24 个库,用于 Windows 和 Active Directory 协议攻击,编译为单个无依赖的二进制文件。
 xdnice/pcshare
PCShare是一款强大的远程控制软件,可以监视目标机器屏幕、注册表、文件系统等。

 mgeeky/threadstackspoofer
Thread Stack Spoofing - 一种高级内存中规避技术的概念验证,能够更好地隐藏注入的shellcode的内存分配,以躲避扫描器和分析师。










