#1
 nccgroup/redsnarf
RedSnarf 是一款用于 Windows 环境的渗透测试 / 红队工具
 0xinfection/tidos-framework
进攻性手动Web应用程序渗透测试框架。
 hakluke/weaponised-xss-payloads
XSS 载荷,旨在将 alert(1) 升级为 P1
 christophetd/log4shell-vulnerable-app
易受 Log4Shell (CVE-2021-44228) 攻击的 Spring Boot Web 应用程序。
 xairy/vmware-exploitation
VMware逃逸利用相关链接合集
 dirkjanm/cve-2020-1472
Zerologon 的 PoC - 全部研究功劳归功于 Secura 的 Tom Tervoort
 nhas/reverse_ssh
基于SSH的反向Shell管理工具,原生支持SCP/SFTP、多种传输协议、Windows DLL生成以及无文件执行,适用于红队行动。
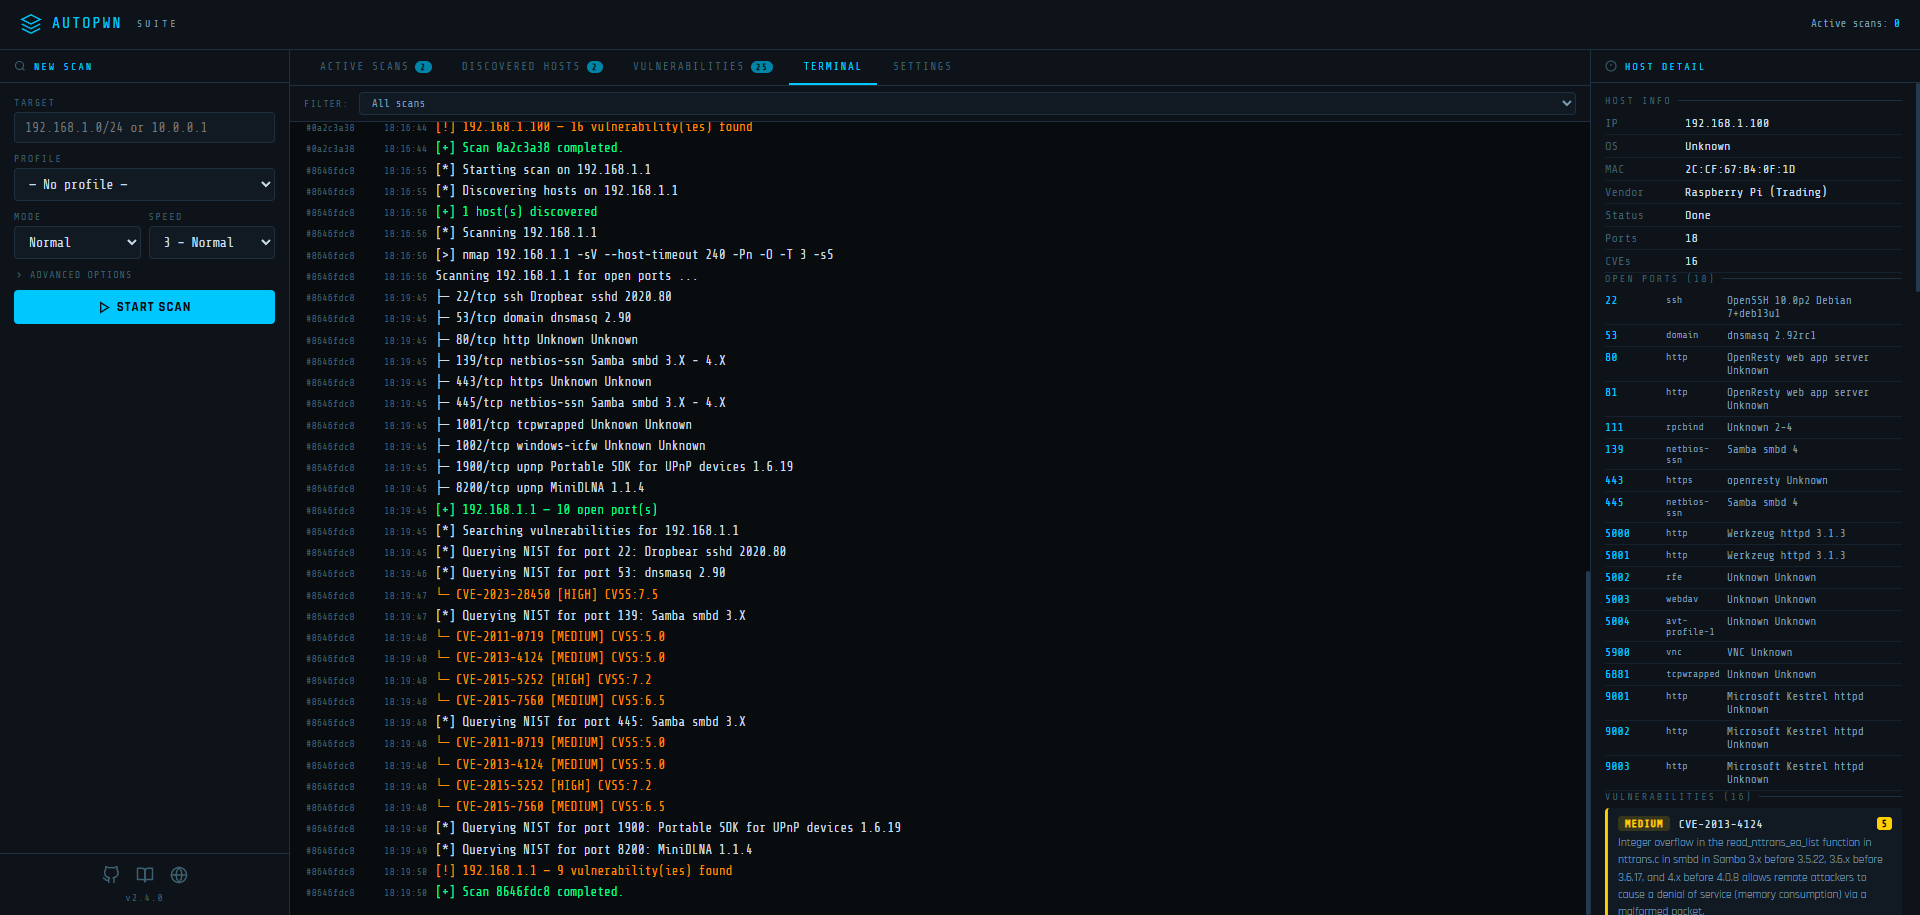 gamehunterkaan/autopwn-suite
AutoPWN Suite 是一个用于自动扫描漏洞和利用系统的项目。
 bohops/ultimatewdacbypasslist
一个集中收录此前已记录的 WDAC 绕过技术的资源
 harishsg993010/damn-vulnerable-mcp-server
该受攻击的 MCP 服务器
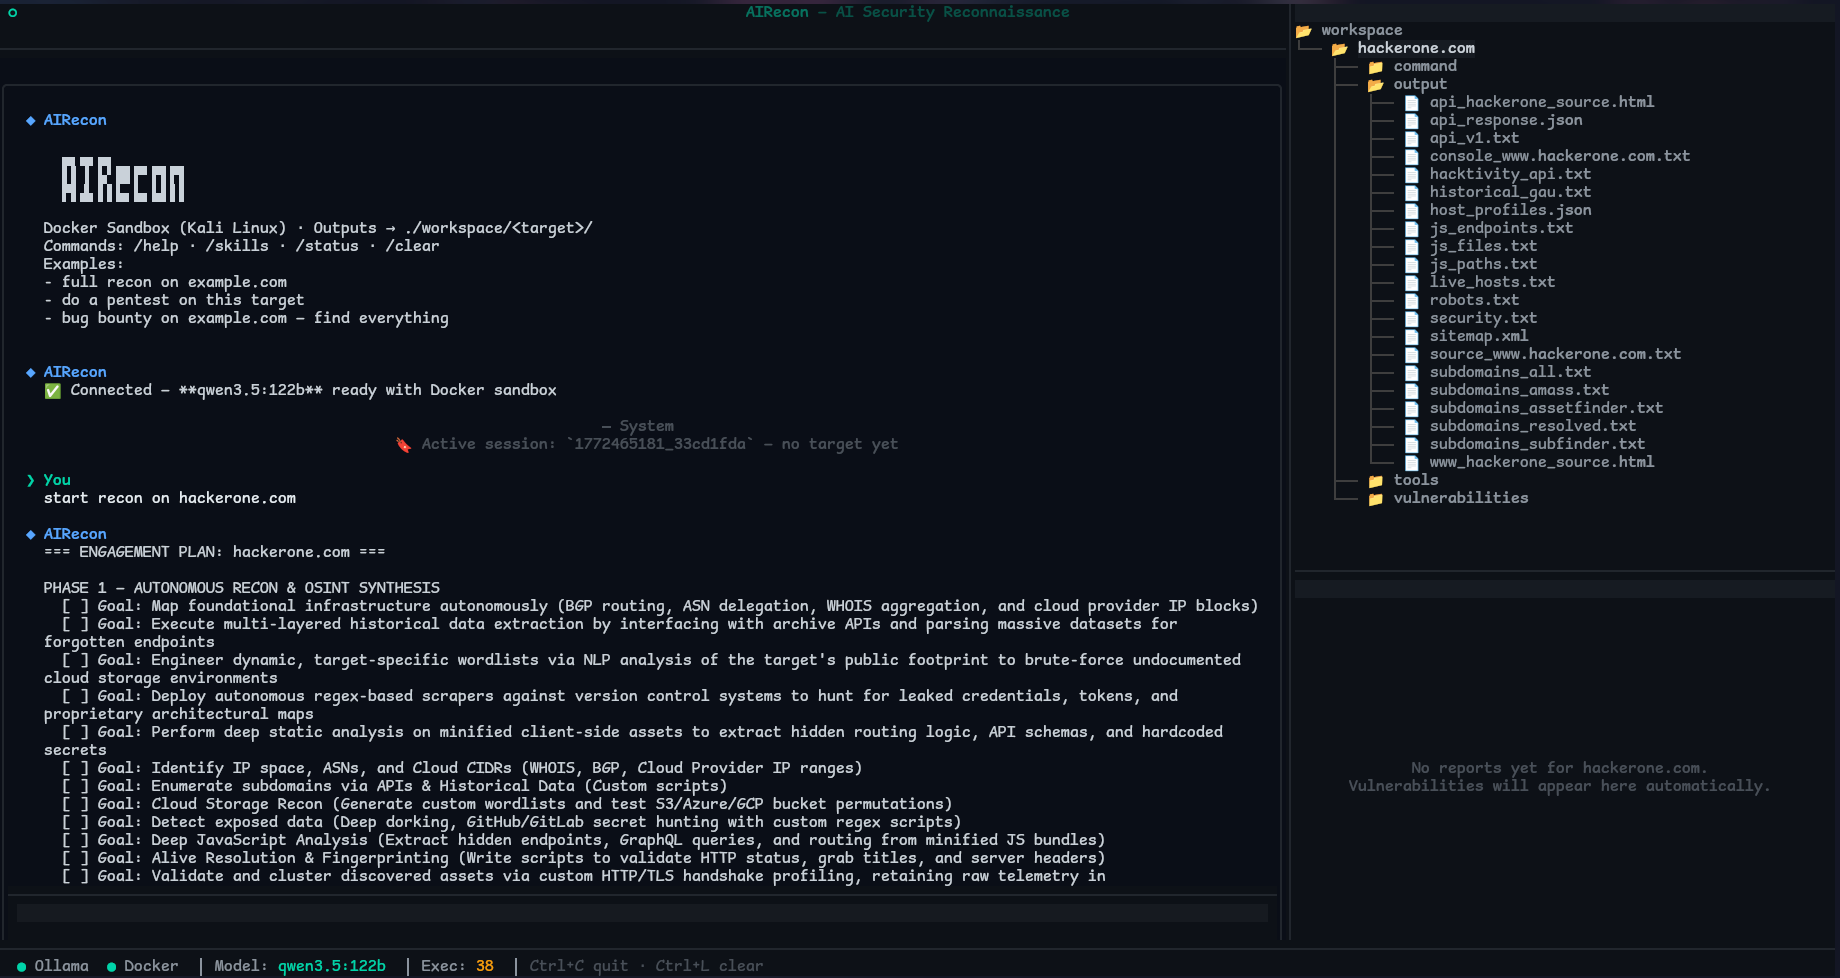 pikpikcu/airecon
AIRecon 是一个自主网络安全代理,它将自托管的 大型语言模型(Ollama)与 Kali Linux Docker 沙箱以及 Textual TUI 相结合。它旨在自动化安全评估、渗透测试和漏洞赏金侦察——无需任何 API 密钥或云依赖。

 reconmap/reconmap
Reconmap is a collaboration-first security operations platform for infosec teams and MSSPs, enabling end‑to‑end engagement management, from…
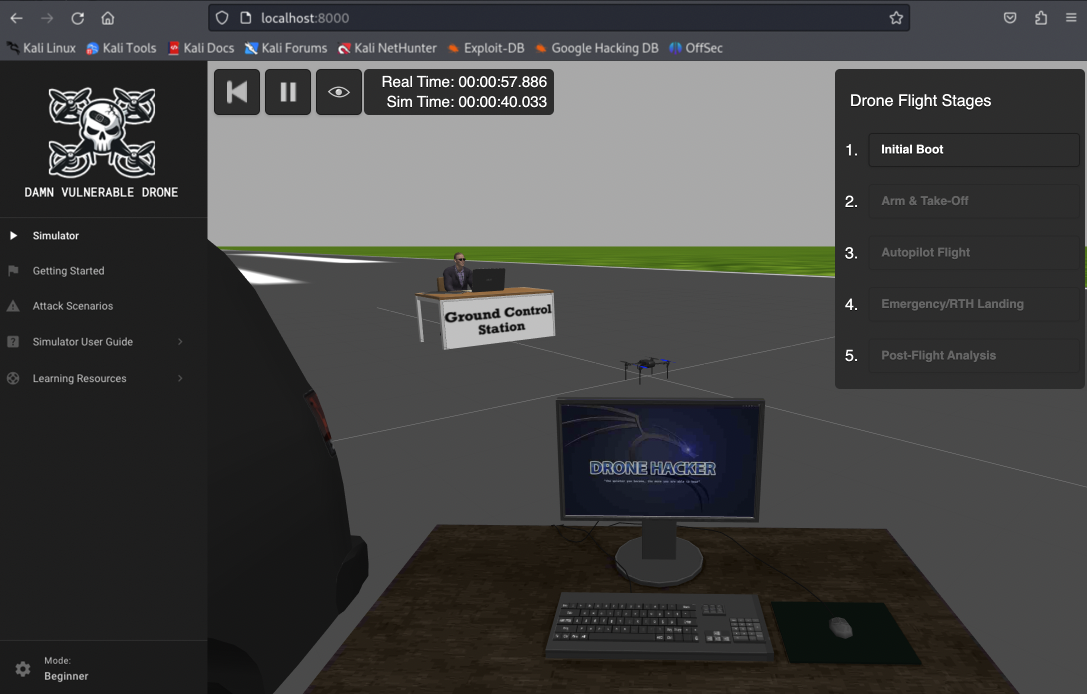 nicholasaleks/damn-vulnerable-drone
Damn Vulnerable Drone 是一个基于流行 ArduPilot/MAVLink 架构的故意存在漏洞的无人机破解模拟器,提供了逼真的环境,用于进行动手实践的无人机破解训练。
 egebalci/sgn
用于攻击性安全载荷的多态二进制编码器。利用基于LFSR的反馈回路、垃圾指令注入和多轮迭代混淆对shellcode进行编码,以规避静态检测。
 notselwyn/cve-2024-1086
针对 CVE-2024-1086 的通用本地权限提升概念验证漏洞利用程序,适用于 v5.14 至 v6.6 之间的大多数 Linux 内核,包括 Debian、Ubuntu 和 KernelCTF。在 KernelCTF 镜像中的成功率为 99.4%。