#1
 squirre17/cve-2021-4034
polkit-pkexec 本地权限提升漏洞
 jesrat/make_me_root
针对 CVE-2021-4034(PwnKit)的概念验证漏洞利用程序,这是 polkit 的 pkexec 中的一个本地权限提升漏洞,可在存在漏洞的 Linux 系统上实现权限提升。
 hywz36/cve-2020-14645-code
Java 反序列化漏洞利用工具(CVE-2020-14645),针对 WebLogic T3 协议,通过构造的载荷实现远程代码执行。
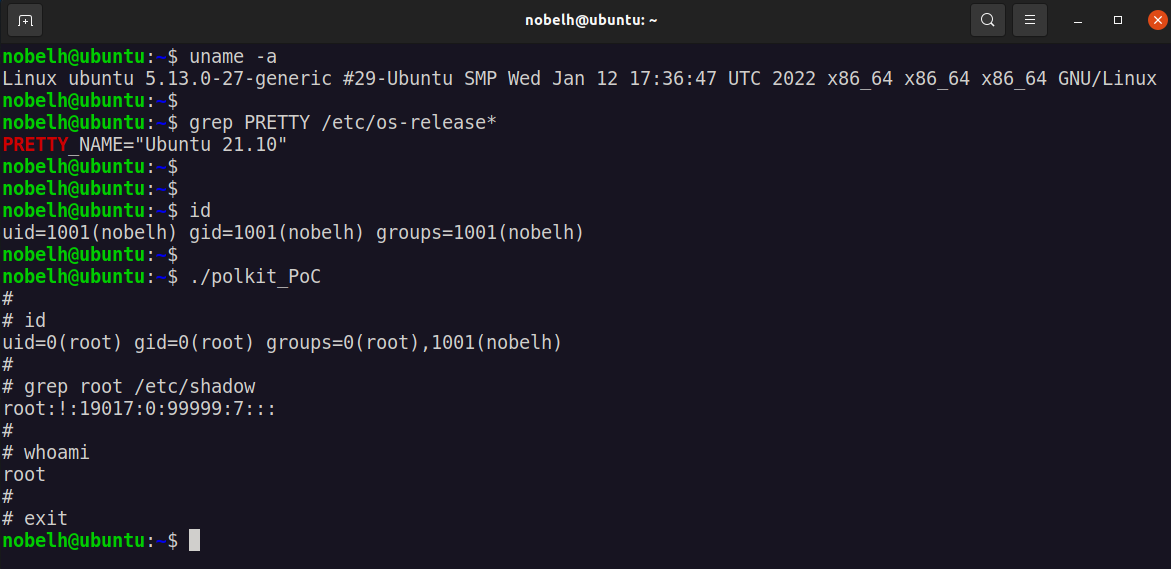 itmarcin2211/polkit-s-pkexec-cve-2021-4034
CVE-2021-4034(PwnKit)的概念验证漏洞利用,演示了 Polkit 的 pkexec 中的本地权限提升,包括修补说明。
 pengalaman-1t/cve-2021-4034
# CVE-2021-4034(PwnKit)漏洞利用程序 该漏洞利用程序针对 CVE-2021-4034(PwnKit),可通过 polkit pkexec 漏洞提供 root shell。包含源代码和构建说明。
 cspshivam/cve-2021-4034
CVE-2021-4034(pwnkit)的漏洞利用程序,针对 pkexec,提供适用于 x86_64 系统的预编译二进制文件,以实现本地权限提升。
 an0n7os/cve-2021-4034
CVE-2021-4034 的漏洞利用程序,这是一个 polkit pkexec 权限提升漏洞,可在易受攻击的 Linux 系统上提供 root shell。
 certologists/modified-cve-2024-37081-poc
VMware vCenter CVE-2024-37081 的概念验证,经过修改以增强安全测试和漏洞验证的可用性。
 cinnamon1212/modified-cve-2020-10915-msfmodule
这不是原始漏洞利用代码。这是一个针对 THM 机器的审计版本。
 ducanh2oo3/vulnerability-research-cve-2017-0144
LAB: 基于SMB协议漏洞的Windows操作系统攻击
 johanmv/explotacion-vsftpd-nmap_laboratorio_1
网络安全技术实验室,使用 Nmap 进行网络侦察,并通过 Metasploit Framework 利用 CVE-2011-2523(vsftpd 2.3.4)漏洞。学术项目,旨在展示漏洞分析、渗透测试工具使用及技术报告撰写方面的技能。
 vanshuk-bhagat/apache-http-server-vulnerabilities-cve-2021-41773-and-cve-2021-42013
在本项目中,我记录了一个针对Apache HTTP Server漏洞(CVE-2021-41773 和 CVE-2021-42013,涉及路径遍历与远程代码执行(RCE))的详细渗透测试过程。
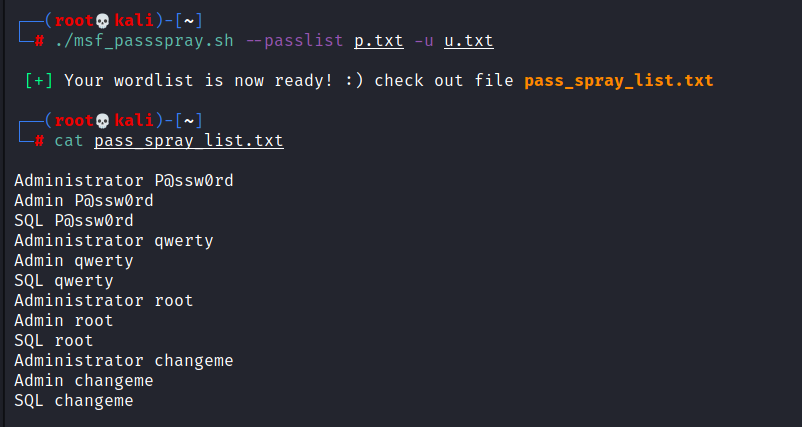 cyb3r-techie/msf_passspray_wordlist_generator
一个实用的工具,用于为Metasploit框架创建自定义字典,以针对受害者域中的各种网络协议(如SMB)执行密码喷洒攻击。
 teelrabbit/polkit-pkexec-exploit-for-linux
CVE-2021-4034 的漏洞利用程序,这是 polkit 的 pkexec 中的一个本地权限提升漏洞,允许非特权用户在 Linux 系统上获取 root 权限。
 0xss0rz/windows_exploit
CVE-2021-1675/CVE-2021-34527 PrintNightmare & CVE-2020-0668
 movvamrocks/pwnkit-cve-2021-4034
CVE-2021-4034(PwnKit)的漏洞利用程序,这是 polkit 的 pkexec 中的一个本地权限提升漏洞,允许非特权用户在默认的 Ubuntu、Debian、Fedora 和 CentOS 安装上获取 root 权限。