
 #1
用于漏洞开发、测试和执行的综合框架。
Kitploit 推荐

 facundomfernandez/pentesting-obioba
黑盒渗透测试:Shellshock (CVE-2014-6271) + Log4Shell (CVE-2021-44228)。提权至 root。执行与技术报告。
 erman-bolukbasi/web-penetration-drupal
对Drupal Web应用程序的渗透测试 — 使用Nmap、Burp Suite和Metasploit利用CVE-2018-7600 (Drupalgeddon 2) | 在BB CyberSec实习
 indiquarks/vsftpd-cve-2011-2523-lab
渗透测试实验室利用VSFTPD 2.3.4后门通过Metasploit框架
 trex1e/copyfail-cve-2026-31431
扩展版 Linux 本地权限提升 PoC,针对 CVE-2026-31431,具备自动内核版本检测与漏洞范围检查功能,适用于授权安全测试。
 mfloresdacunha/cve-2026-31431
CVE-2026-31431 的本地权限提升漏洞利用程序,针对 Linux 内核的 algif_aead,利用 splice 覆盖页缓存并获取 root 权限。附带一个只读检测器。
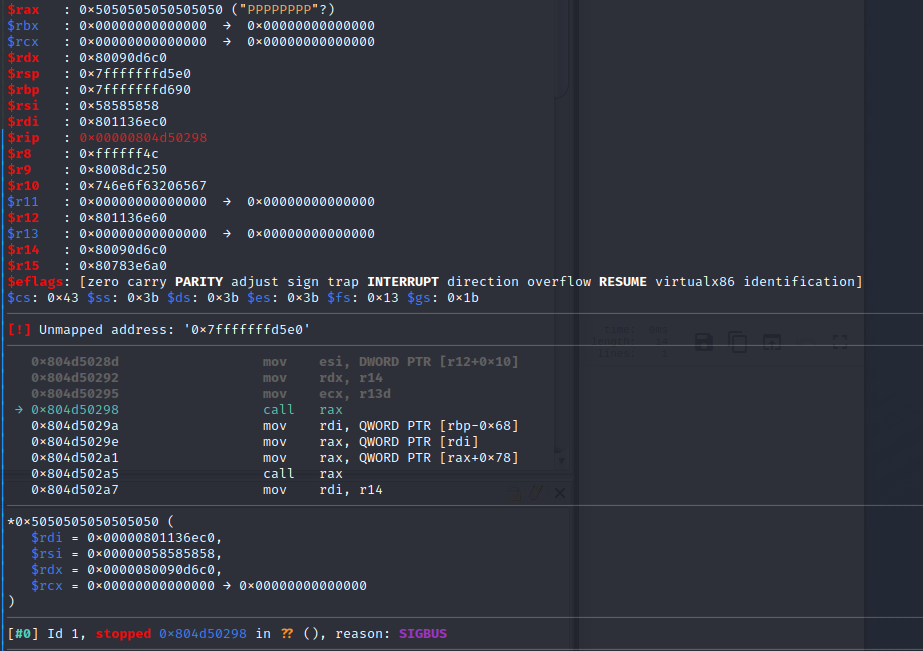 ly1g3/cisco-cve-2023-31488
Cisco Email Security Appliance: 通过邮件实现零点击RCE(以root权限) - 远程代码执行/内存破坏/ROP链
 lucabarile/zdi-can-16318
CVE-2023-32162的漏洞利用和报告
 rakesh143/cve-2019-0808
CVE-2019-0808的概念验证利用程序,这是一个Windows内核权限提升漏洞。演示了利用win32k.sys中的释放后使用漏洞来获取SYSTEM权限。
 dgrobinson0/copyfile_cve-2026-31431
本地提权漏洞利用,针对 CVE-2026-31431,通过 AF_ALG 和 splice 破坏页缓存中的 setuid 二进制文件,从而获取 root shell。
 v-rzh/cve-2021-4034
CVE-2021-4034(PwnKit)的根权限利用程序,它滥用 pkexec 的越界写入,在 Linux 系统上将权限提升至 root。
 sandiyochristan/oo
Bad Spin: Android Binder 权限提升漏洞利用 (CVE-2022-20421)
 mauricelambert/cve-2022-47986
CVE-2022-47986:利用该漏洞的 Python、Ruby、NMAP 和 Metasploit 模块。
 dennisdgr/cve-2026-31431-poc
一个改编版的 copy fail 漏洞利用,使用参数而非将你带入 root shell
 prapul1/vulnhub-dc1-writeup
VulnHub DC-1 boot-to-root — 利用 CVE-2018-7600 (Drupalgeddon2) 实现 RCE,从 settings.php 提取数据库凭据,伪造管理员密码哈希,并通过 SUID find 提权至 root。
 armircetaj/tetragon-dirtyfrag
使用Cilium Tetragon TracingPolicy在运行时阻止DirtyFrag Linux LPE漏洞链(CVE-2026-43284 / CVE-2026-43500)
 dirtyfilthy/gxv3175-remote-code-exec
针对 Grandstream GXV3175 VOIP 电话的远程代码执行。
 darioomatos/cve-2026-31431-copyfail
CVE-2026-31431 的教育性分析,该漏洞为 Linux 内核中通过 AF_ALG AEAD 就地操作实现的本地权限提升,包括技术根因、检测与缓解措施。
 fsn4k3/dahua-dvr-metasploit
用于 CVE-2013-6117(大华 DVR 认证绕过)的改进型 Metasploit 模块








