#1
 leochen-coremind/vmpacker
ARM64 ELF 虚拟机保护系统
 vp777/windows-kernel-exploitation
Windows 内核利用技术与工具,涵盖池溢出利用、段堆元数据滥用,以及用于堆检查的调试脚本。
 dosomder/iovyroot
CVE-2015-1805 root工具
 sslab-gatech/avpass
用于泄露和绕过Android恶意软件检测系统的工具
 reverseclabs/wepwnise
WePWNise 生成架构无关的 VBA 代码,用于 Office 文档或模板,并自动绕过应用程序控制和漏洞缓解软件。
 gl4ssesbo1/nebula
Nebula是一个云C2框架,目前提供对AWS的侦察、枚举、利用、后利用功能,但仍在努力支持测试其他云提供商和DevOps组件。
 bin4ry/unipwn
针对 Unitree 机器人的 BLE 漏洞利用框架:通过硬编码 AES 密钥实施命令注入,可实现远程接管、载荷注入及蠕虫式传播。
 seanheelan/anamnesis-release
用于研究从漏洞报告中自动生成可运行利用的LLM代理的评估框架,能够绕过CFI、影子栈和沙箱等现代安全缓解措施。
 mazen160/shennina
利用AI自动化主机利用
 shiva108/ai-llm-red-team-handbook
AI / LLM 红队实战手册与顾问指南
 rand0m1ze/ezsploit
面向Metasploit的Linux bash脚本自动化
 b4rtik/redpeanut
RedPeanut 是一个用 .Net Core 2 开发的小型 RAT,其代理基于 .Net 3.5 / 4.0。
 cckuailong/pocsploit
一个轻量级、灵活且新颖的开源POC验证框架
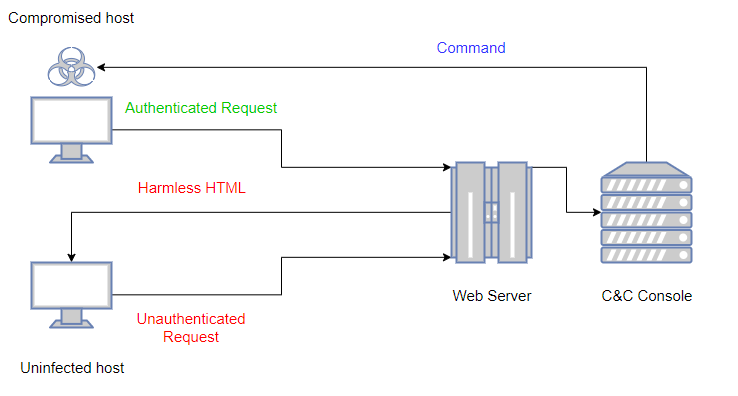 kudaes/lolbits
** 已停止维护 ** C2框架,使用后台智能传输服务(BITS)作为通信协议,并采用直接系统调用 + Dinvoke 来规避EDR用户态钩子。
 mohamednourtn/terminator
终结者 Metasploit 载荷生成器
 boku7/injectamsibypass
Cobalt Strike BOF - 通过代码注入绕过远程进程中的AMSI。
 entysec/hatsploit
模块化渗透测试平台,支持编写、测试和执行漏洞利用代码。