 #1
用于安全加密数据或解密捕获的密文并分析加密方法的工具。
Kitploit 推荐

 enelg52/kittystager
KittyStager 是一个简单的阶段0 C2。它由一台用于托管 shellcode 的 Web 服务器和一个名为 kitten 的植入程序组成。该项目的目的是能够拥有一台 Web 服务器和一些 kitten,并能够将它们与任何 shellcode 结合使用。
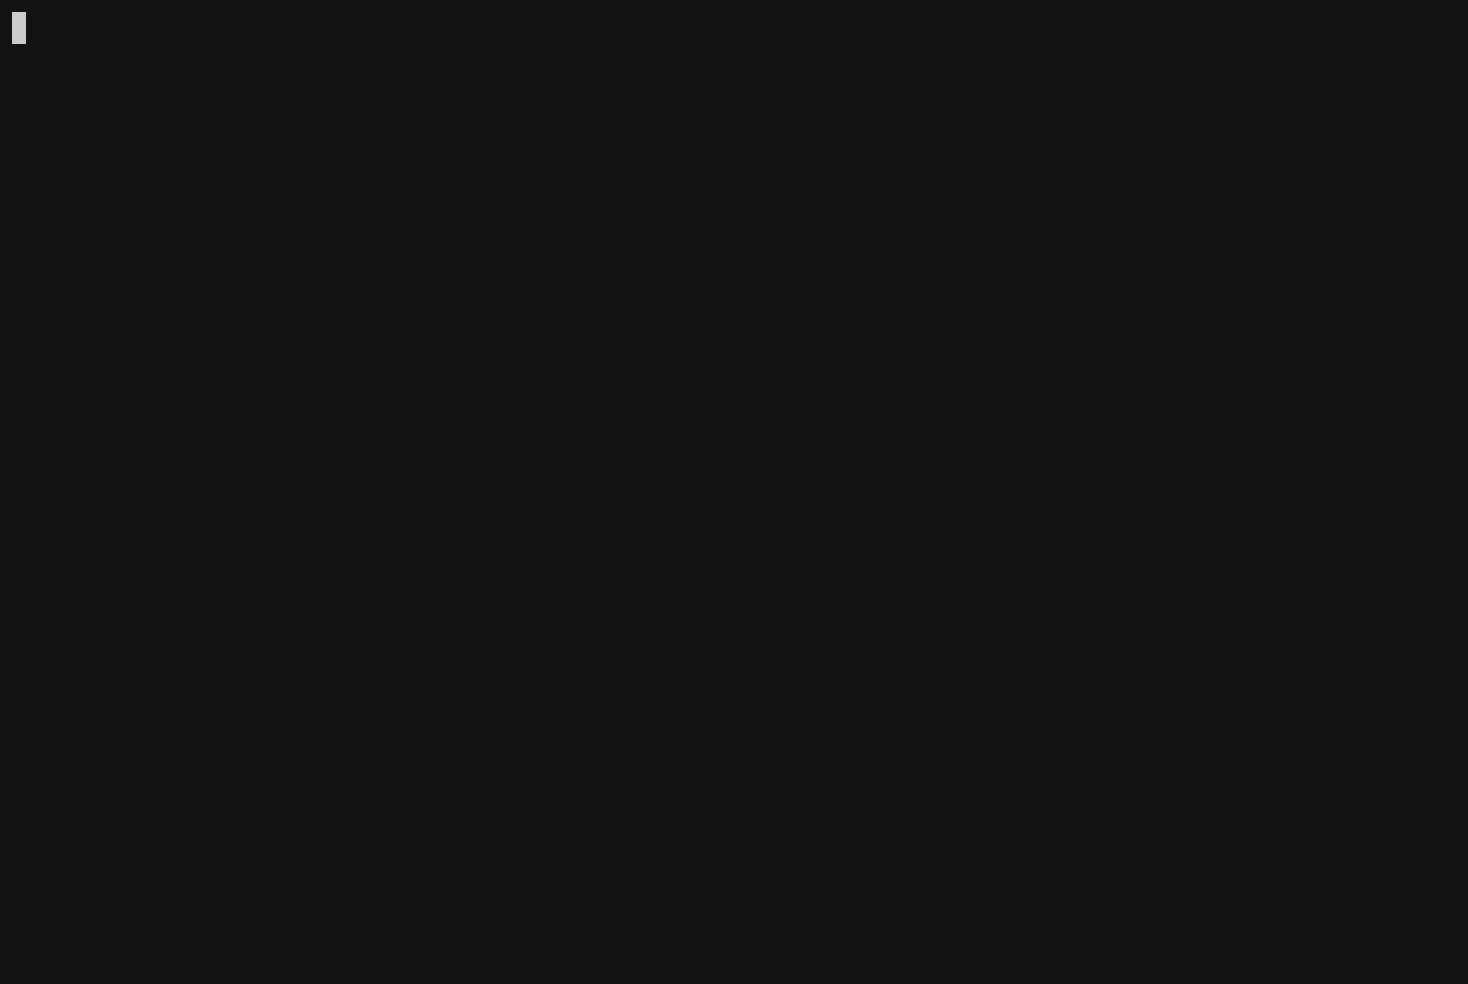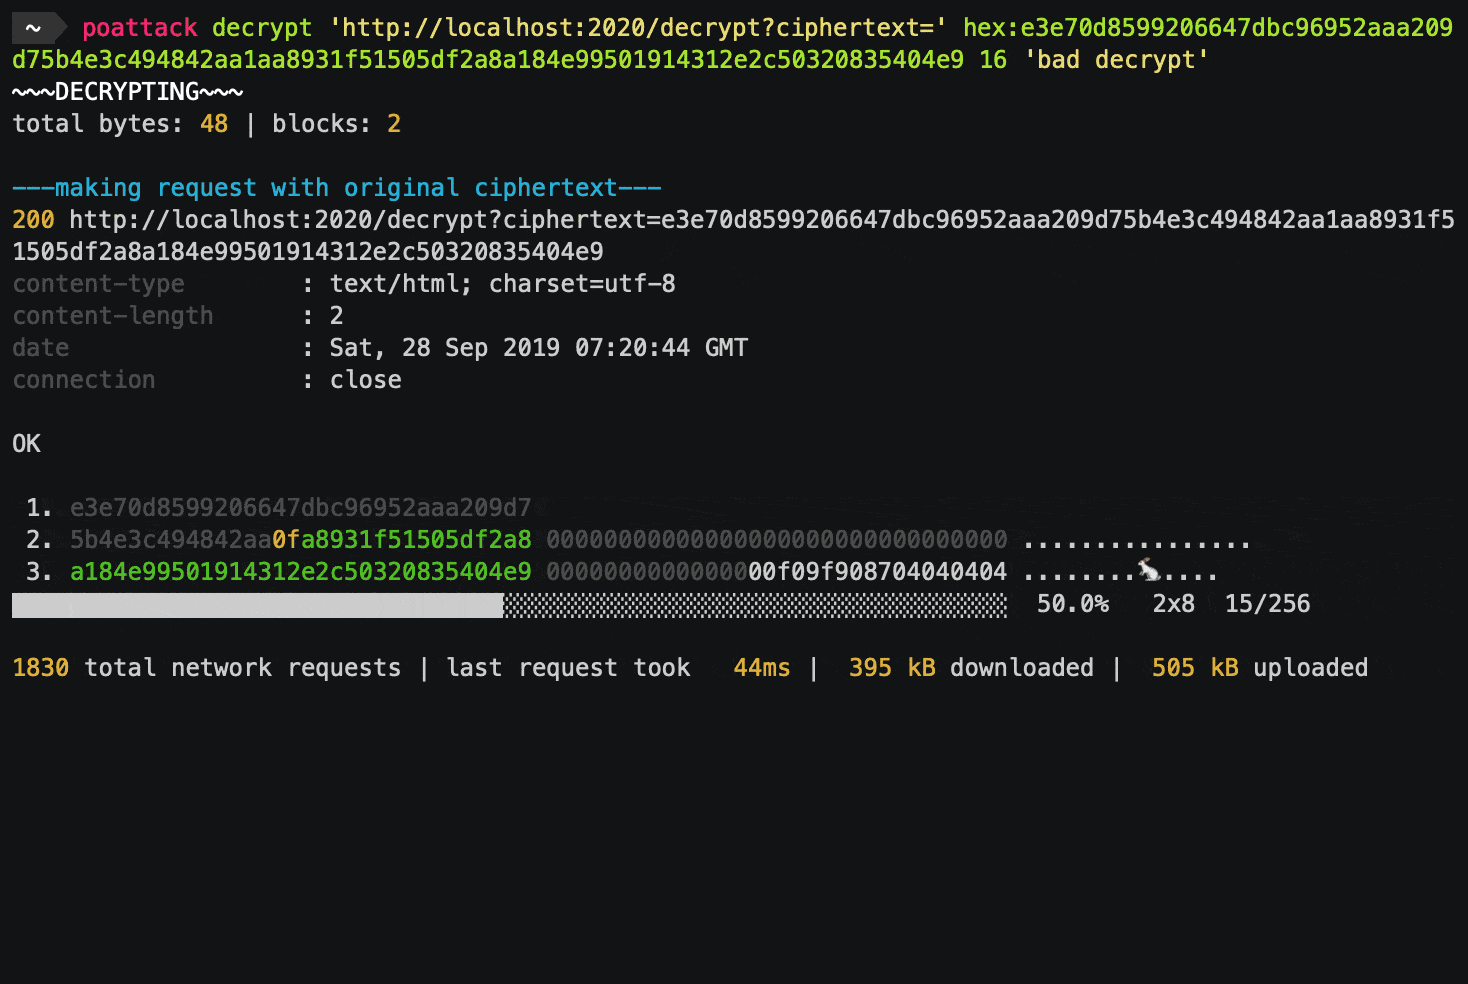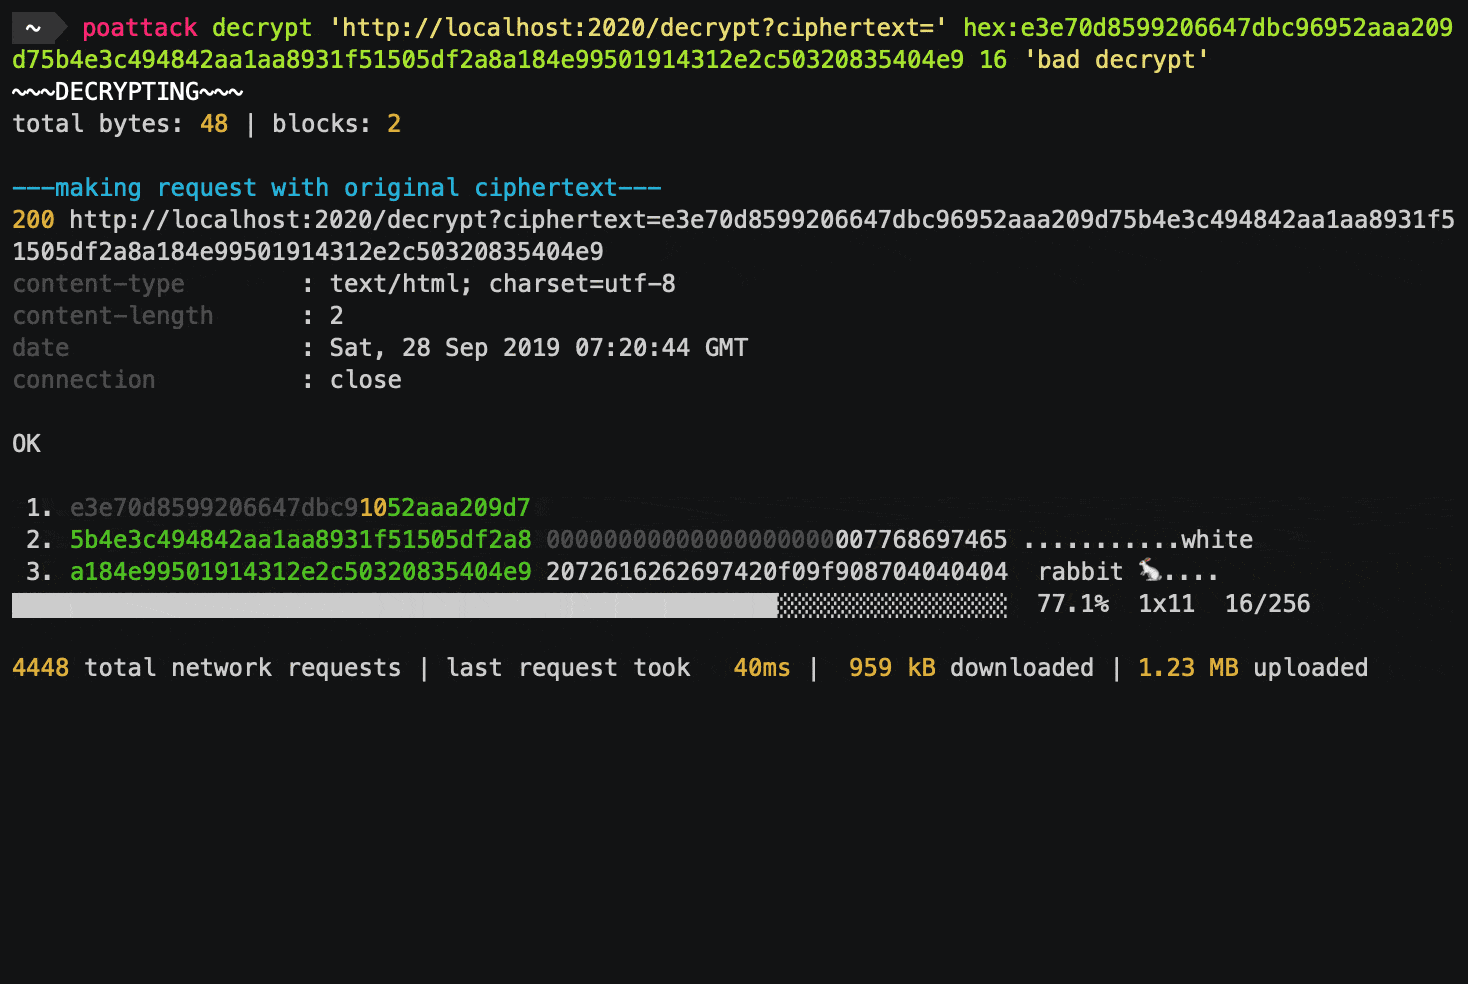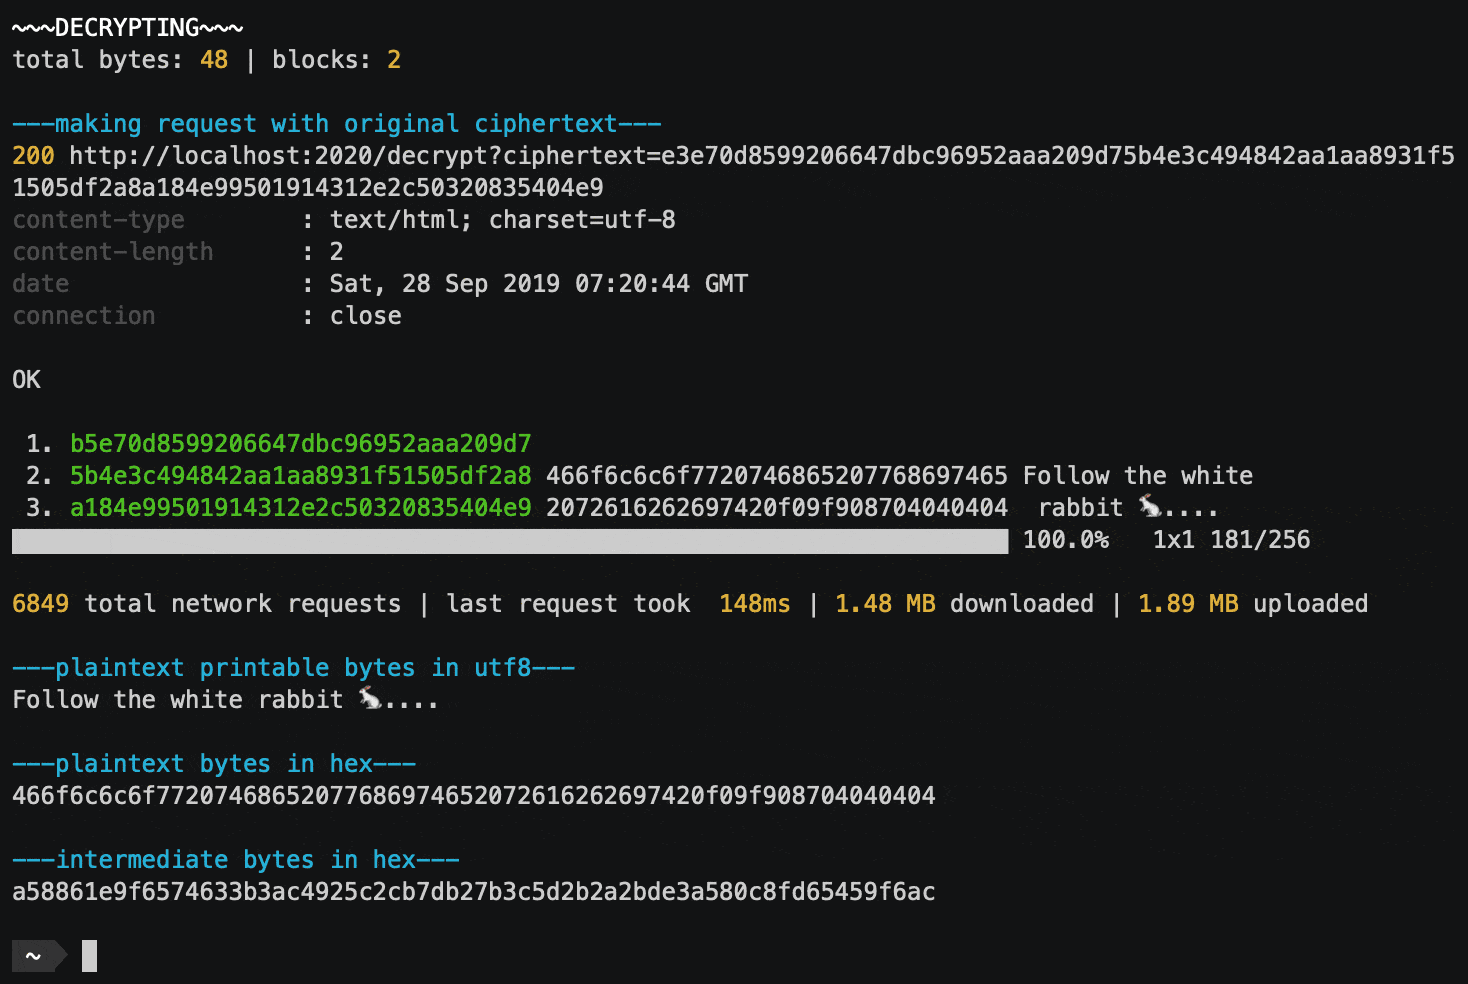 kishanbagaria/padding-oracle-attacker
🔓 CLI工具和库,用于轻松执行填充预言机攻击,支持并发网络请求和优雅的用户界面。
 doudoudedi/hackembedded
该工具用于加密后门、生成shellcode和socks5代理、信息检索以及针对各种架构设备的POC编排
 3xpl01tc0d3r/obfuscator
该程序旨在混淆shellcode。
 captmag/maldev
多个恶意软件工具的创建,包括逃避、枚举和利用。
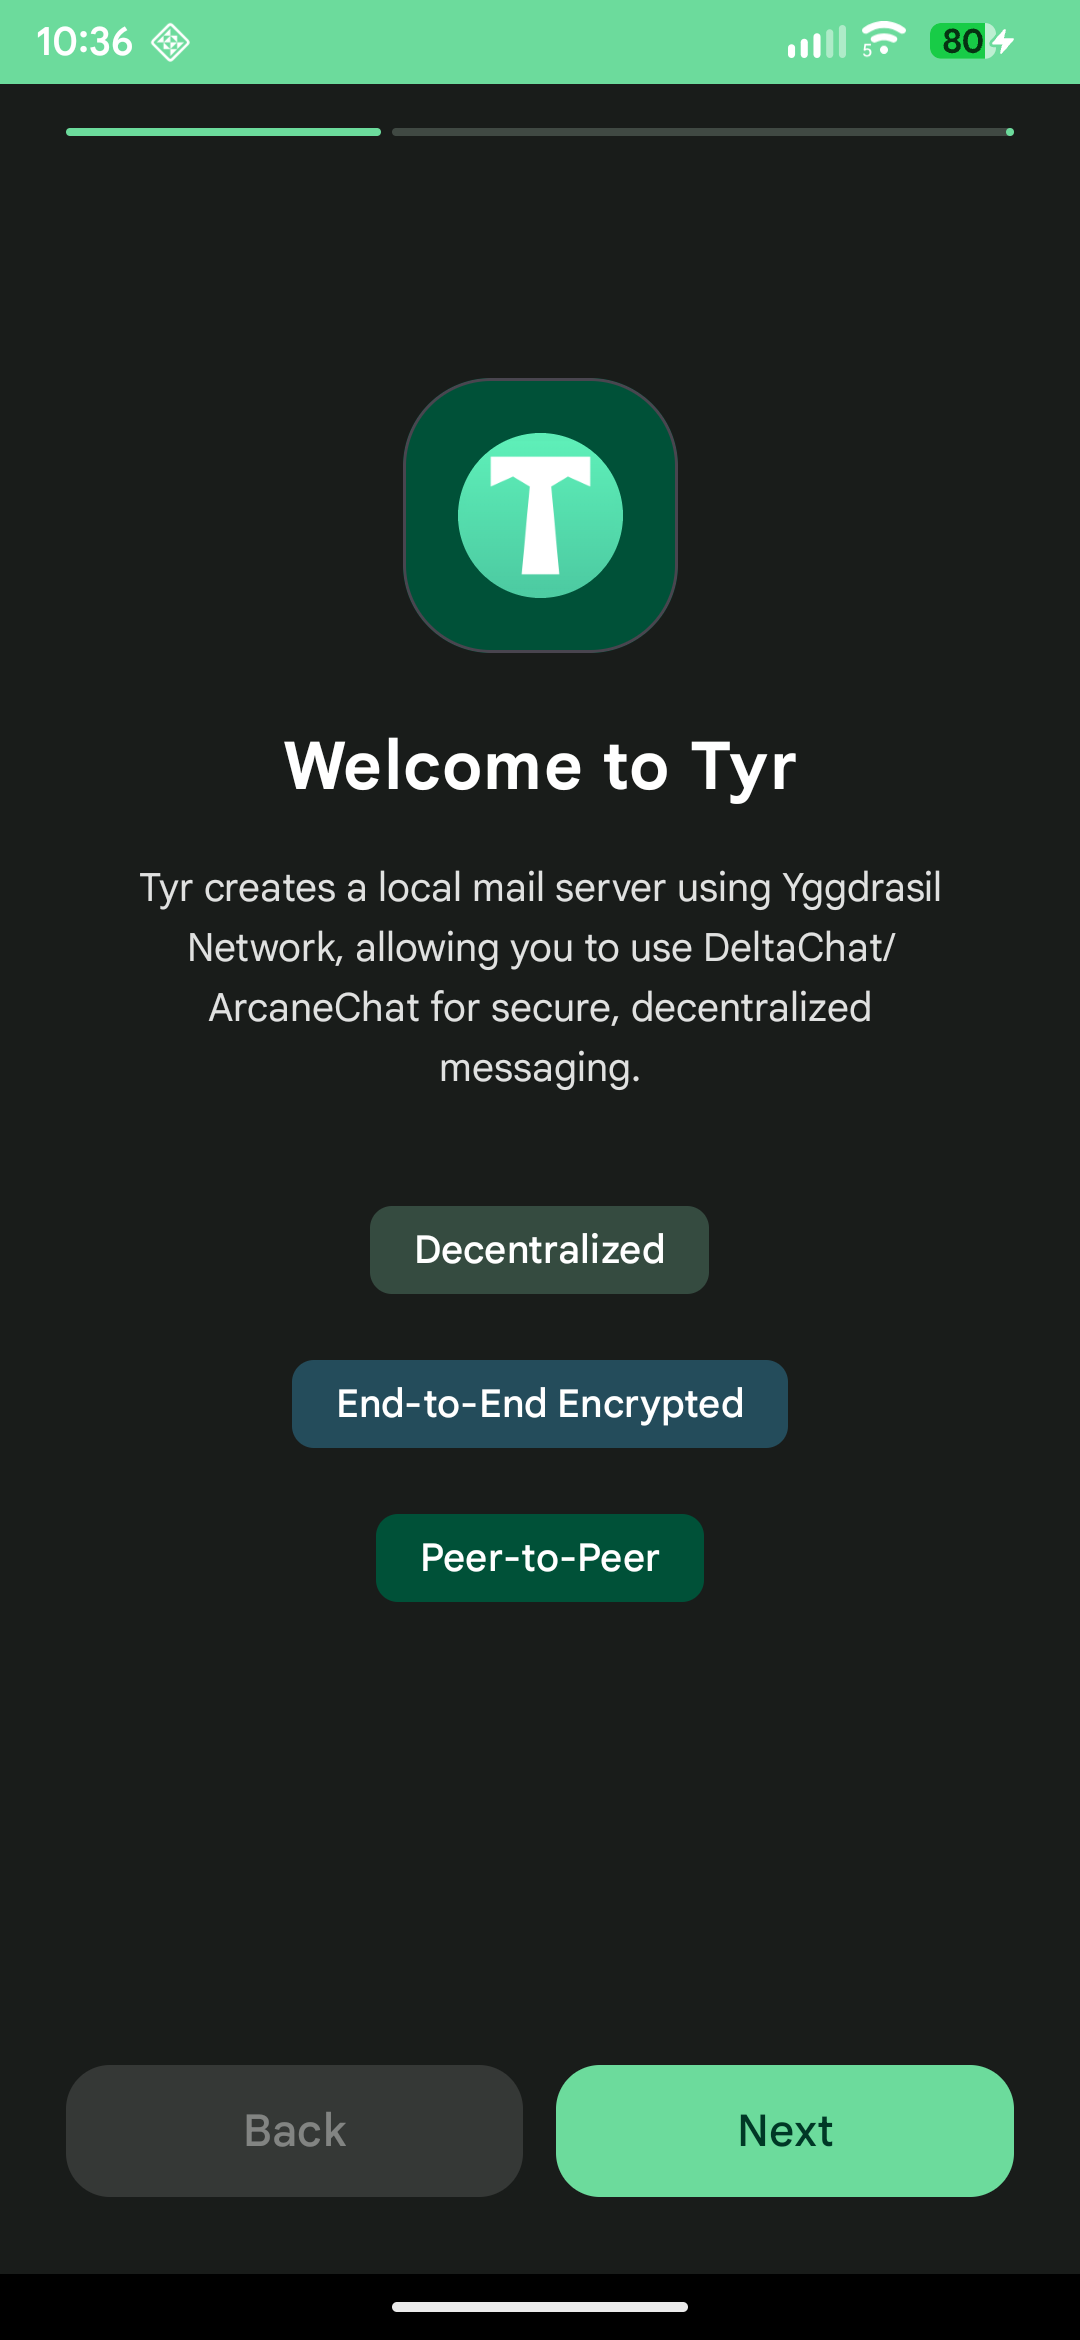 jb-selfcompany/tyr
适用于Android的基于Yggdrasil网络的真正P2P电子邮件
 exaexa/codecrypt
后量子密码学工具(本仓库仅是主仓库的镜像,请勿在此提交问题)
 bao7uo/rau_crypto
Telerik UI for ASP.NET AJAX 文件上传和 .NET 反序列化漏洞利用(CVE-2017-11317、CVE-2017-11357、CVE-2019-18935)
 libssh/libssh-mirror
实现了SSH协议的C库,用于安全远程访问、身份验证和加密通信。包含通过OSS-Fuzz的模糊测试支持,以进行稳健的安全测试。
 r-pufky/wireguard-initramfs
使用 dropbear 通过 wireguard。
 bao7uo/dp_crypto
基于Base64的加密预言机漏洞利用,针对CVE-2017-9248 (Telerik UI for ASP.NET AJAX dialog handler)
 greatscott/enject
enject: 将 .env 机密从 AI 的窥探中隐藏:机密存储在本地加密存储(每个项目)中,并在运行时直接注入应用程序,从不以明文形式接触磁盘。
 aniqfakhrul/sharperner
简单的可执行文件生成器,带有加密的shellcode。
 cobbr/elite
Elite 是 Covenant 项目的客户端组件。Covenant 是一个 .NET 命令与控制(C2)框架,旨在突出 .NET 的攻击面,使攻击性 .NET 战术的运用更加容易,并作为一个面向红队成员的协作式命令与控制平台。
 chithi-dev/chithi
下一代加密文件共享项目
 spyboy-productions/obfuxtreme
基于AST级别的Python混淆引擎,具备AES-256加密、运行时载荷保护和控制流平坦化功能,用于安全研究与防御分析。