#1
 ax-i-om/bitcrook
集中式OSINT调查平台,支持命令行与图形界面,集成了电子邮件泄露检查、域名查询、电话搜索和API密钥支持,用于自动化侦察。
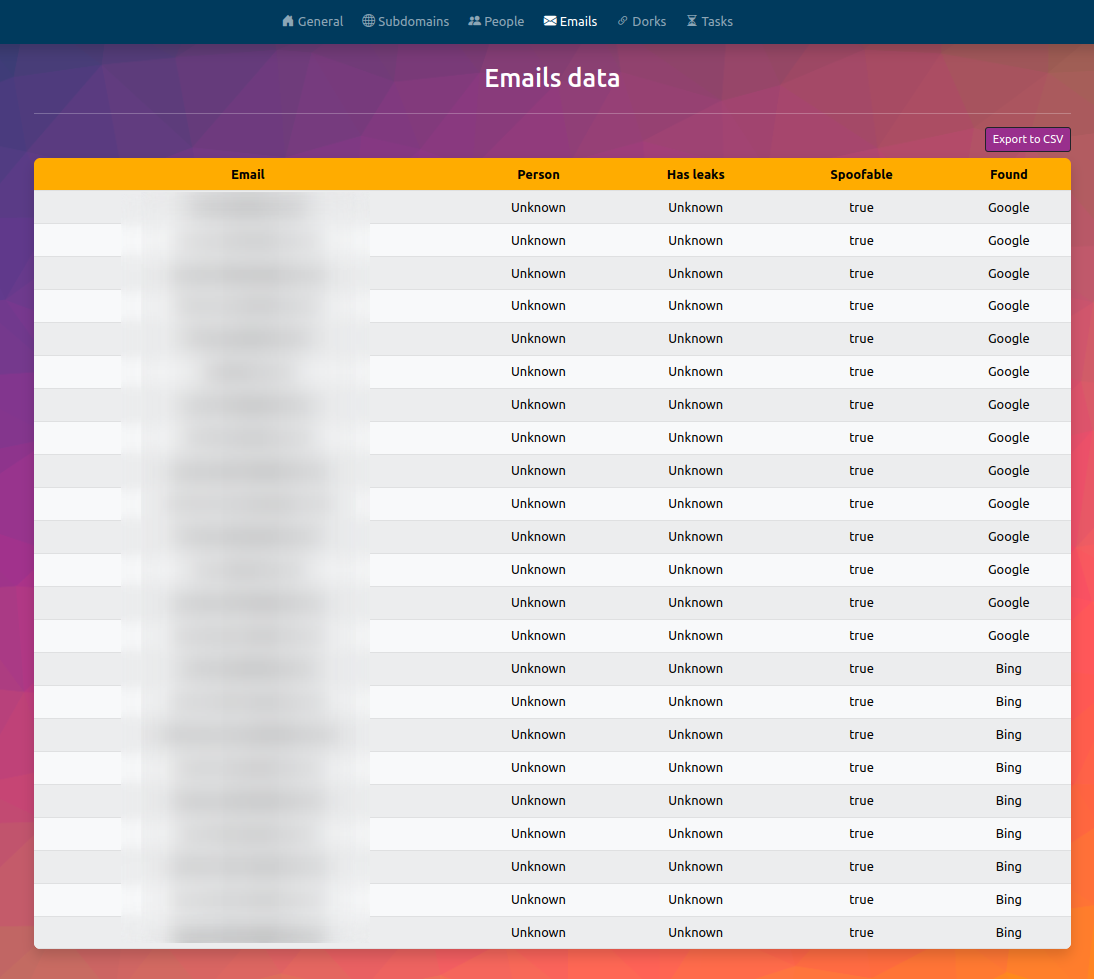 fundacio-i2cat/infohound
InfoHound 是一款 OSINT 工具,用于根据 Web 域名提取大量数据。
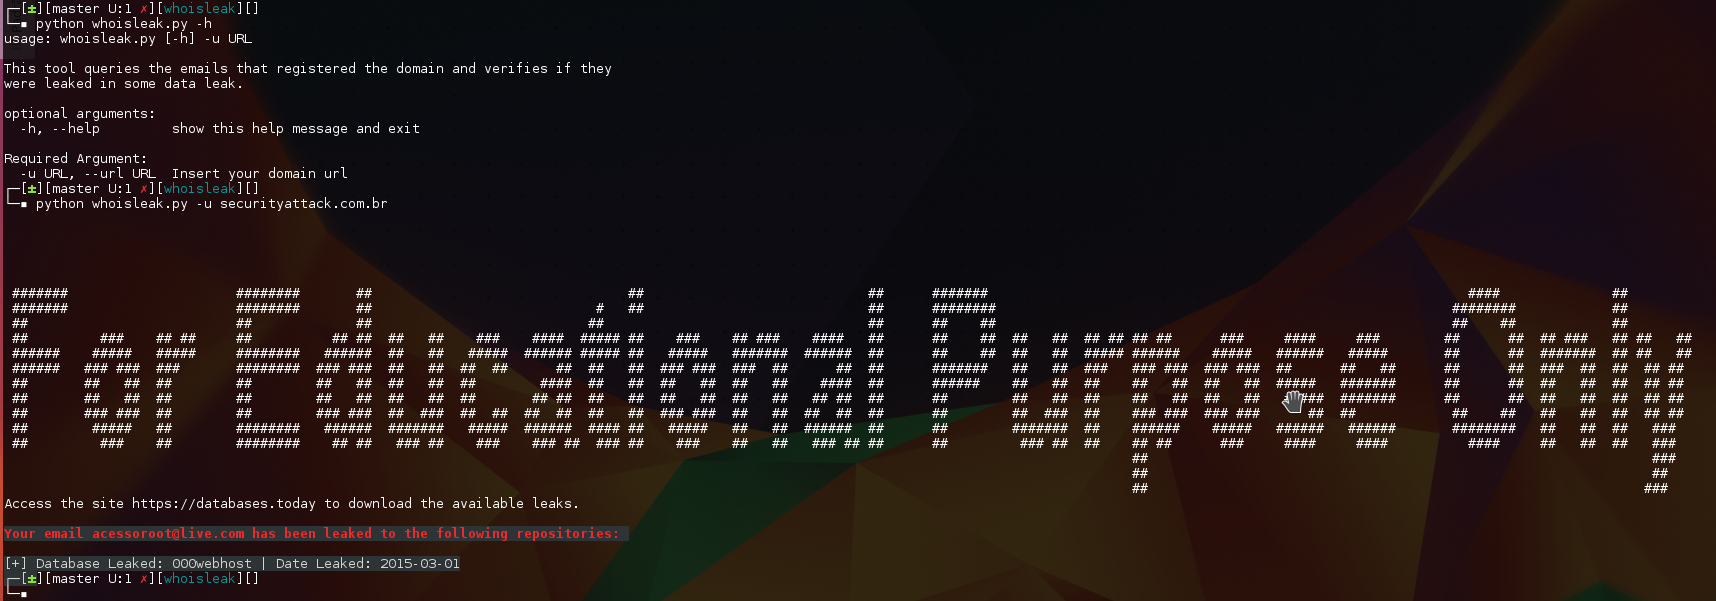 warflop/whoisleak
该工具查询注册该域名的电子邮件地址,并验证它们是否曾在某些数据泄露事件中被泄露。
 emrekybs/draculaos
Dracula OS 是一款专为 OSINT(开源情报)和网络情报任务精心设计的 Linux 操作系统。
 offxec/samurai
基于Bash的电子邮件发现框架,通过Google dork查询、公司名称或域名提取电子邮件地址,用于OSINT侦察。
 quantika14/email-prediction-asterisks
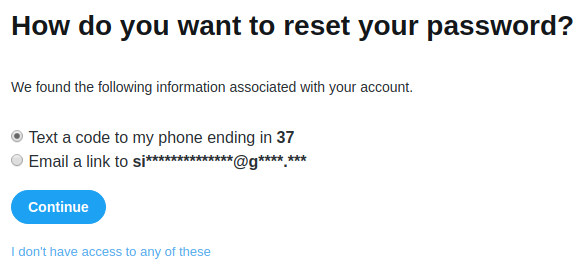
使用 Intelx 泄露数据预测隐藏在星号后的电子邮件,用于 OSINT 调查。自动生成相关电子邮件的 CSV 数据集,供人工分析。
 mouna23/osint-with-llm
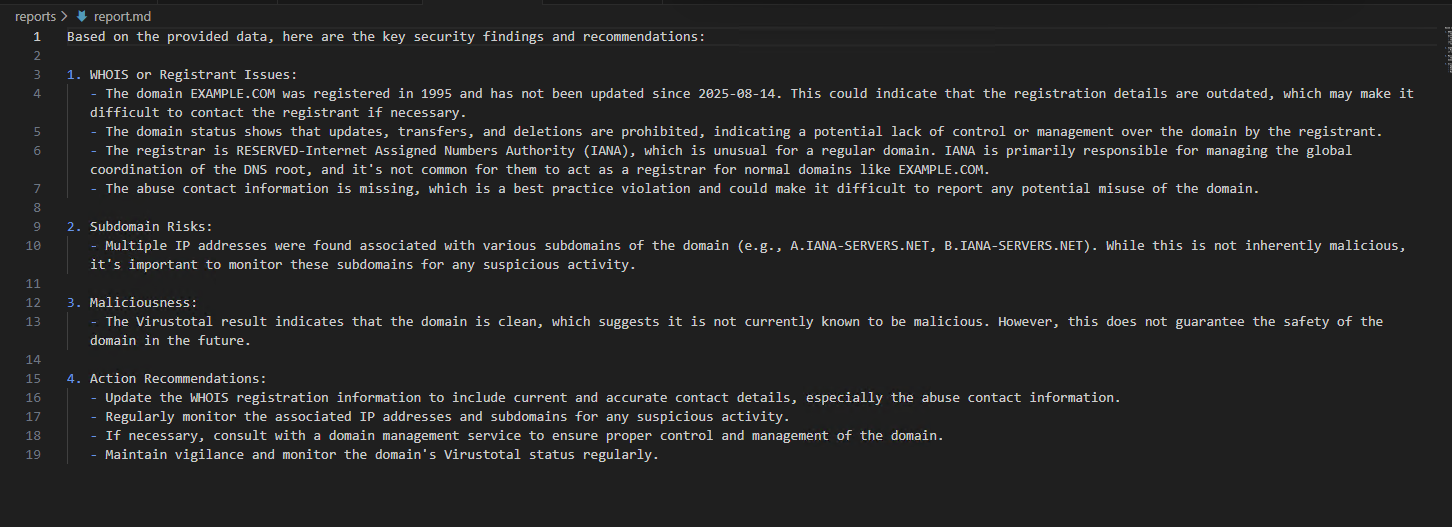
这是一个由本地 LLM(Ollama)驱动的 OSINT 侦察 POC。你可以向它输入邮箱、域名或 IP,它会自动执行多种类型的侦察,然后使用本地 LLM 生成一份清晰易读的报告。
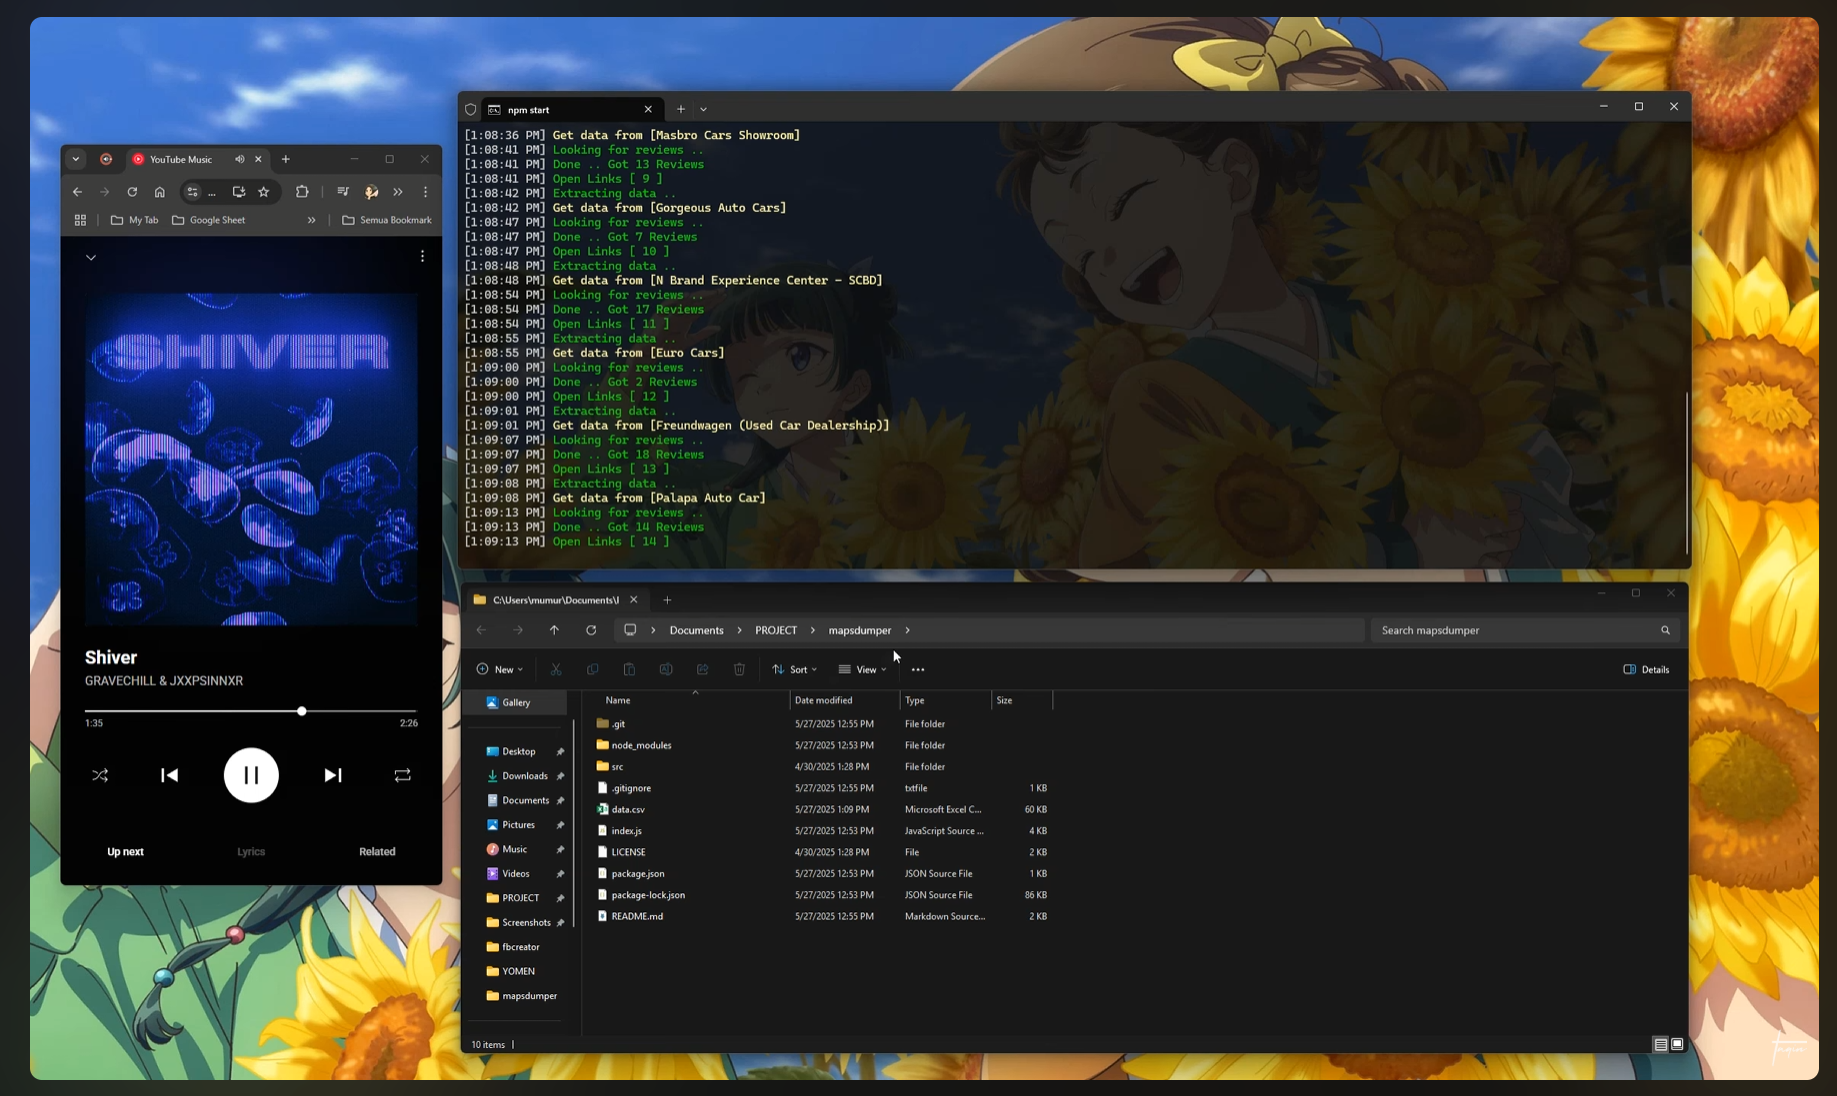 tegal1337/mapsdumper
从 Google Maps 导出地点的详细信息,如电话、电子邮件、网站和评论。
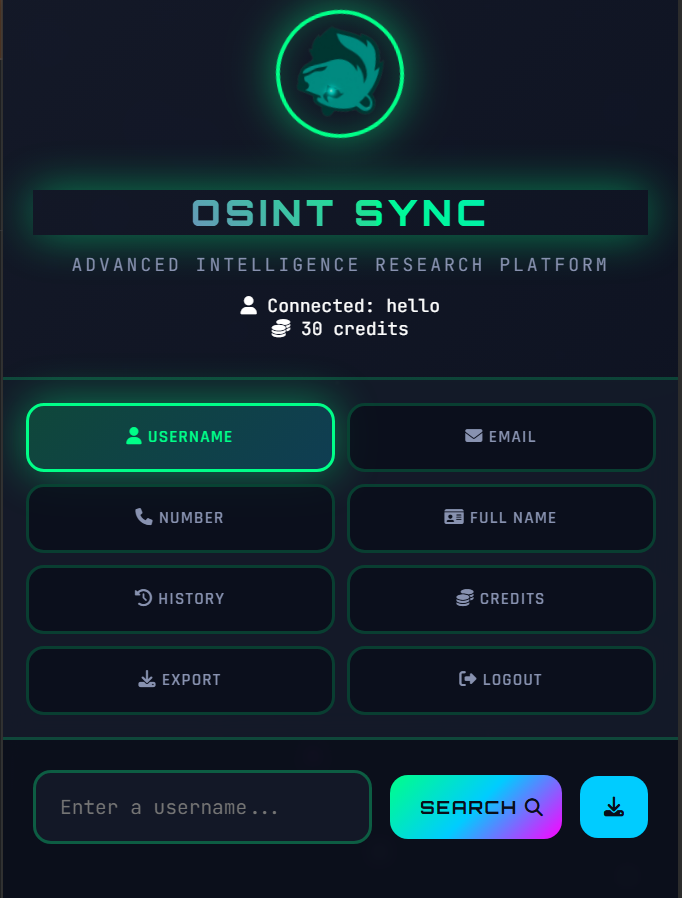 mixaoc/osint-sync
用于OSINT研究的浏览器扩展,支持在20多个平台上搜索用户名、电子邮件和电话号码,并集成了GHunt、IntelX、Epieos和Holehe API的访问。
 n4xh4ck5/pyhunter
通过 Hunter.io(https://hunter.io)API 搜索可能被索引的电子邮件的工具。
 expert21/hermes-osint
Hermes — 一个基于 Docker 的临时性 OSINT 框架,用于测试、试验和安全调查自动化。
 monst3rsec/linkedin-profile-scraper
自动化LinkedIn个人资料爬取工具,用于邮箱去匿名化和OSINT数据收集,通过使用认证会话从LinkedIn个人资料中提取目标邮箱地址。
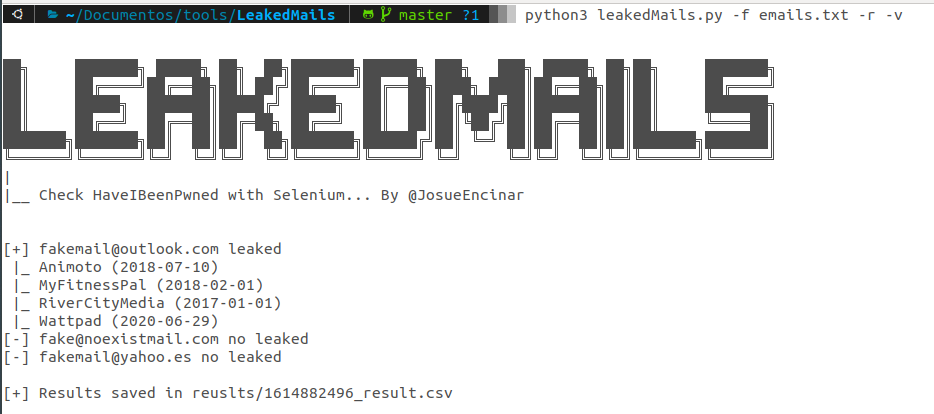 josue87/leakedmails
使用Selenium自动查询HaveIBeenPwned以检测泄露凭据的邮箱泄露检查工具,生成包含被盗账户信息的CSV报告。
 h4k6/cve-2023-2982-poc
WordPress社交登录和注册(Discord,Google,Twitter,LinkedIn)<=7.6.4-绕过身份验证
 elvonferen/osinton
Osinton 是一个使用 SERP API 和 ollama mistral 运行的开源项目。