
 #1

 scriptingxss/embedos
EmbedOS - 嵌入式安全测试虚拟机
 thegejr/springshell
Spring4Shell - Spring Core 远程代码执行 - CVE-2022-22965
 bhavsec/autopentest-ai
Agentic Pentesting MCP 服务器,用于发现、利用和报告 Web 应用程序漏洞。

 nomi-sec/nvd-exploit-list-ja
🔍NVD漏洞利用 & JVN(Japan Vulnerability Notes) 的简要描述
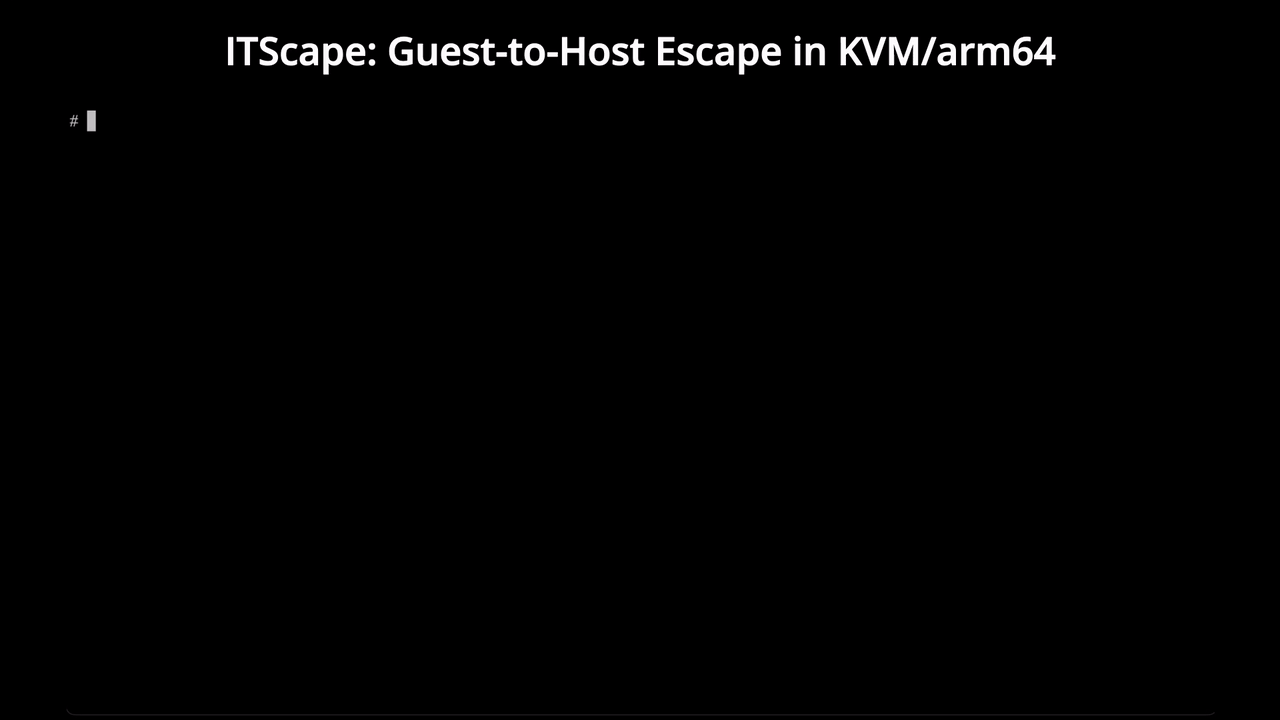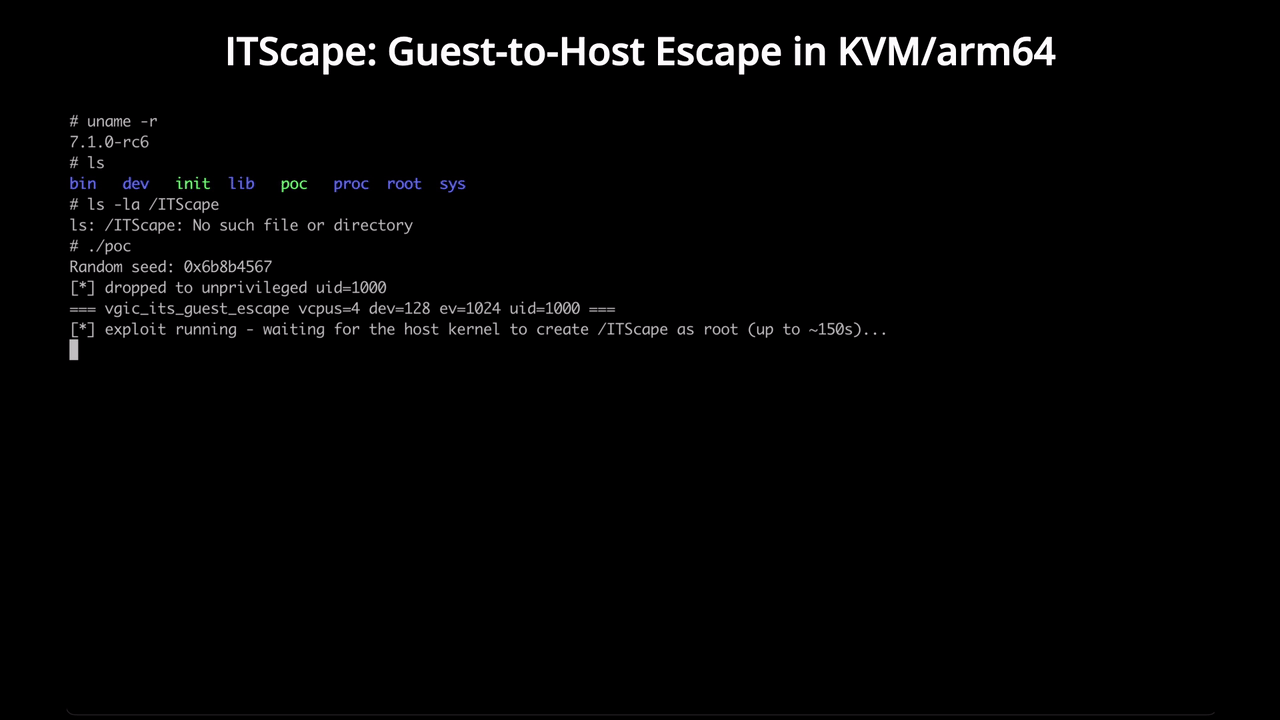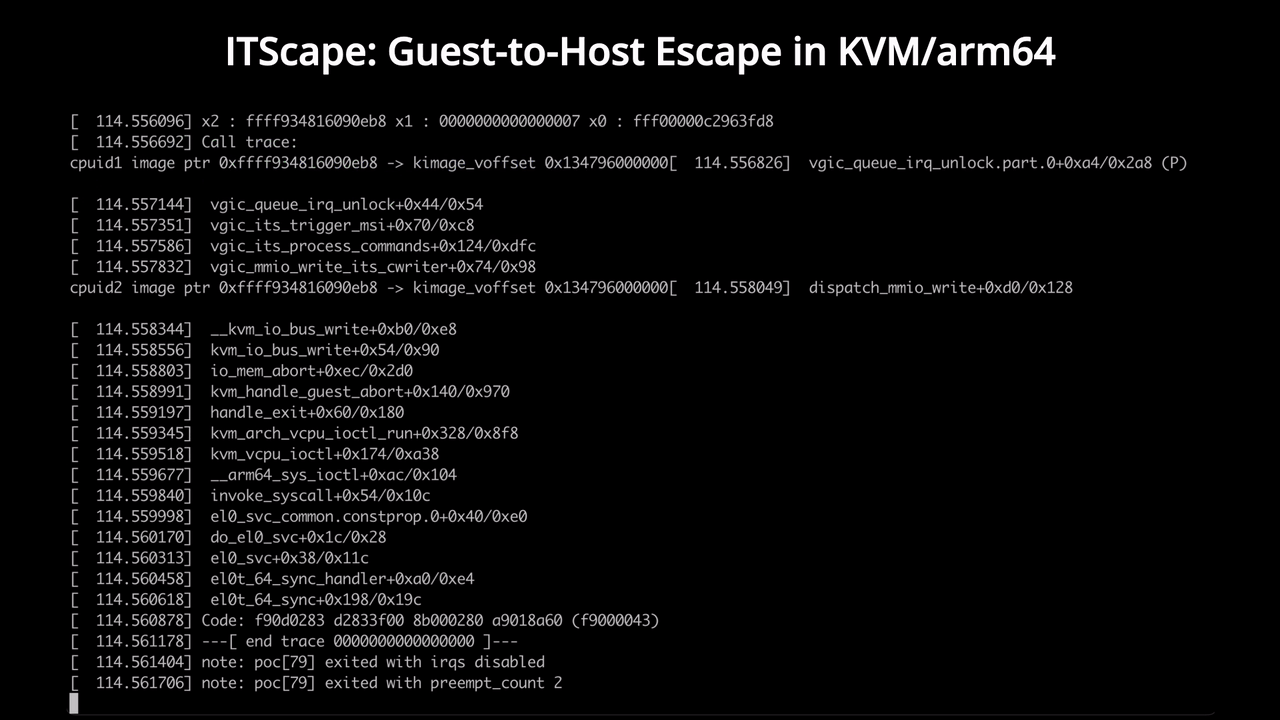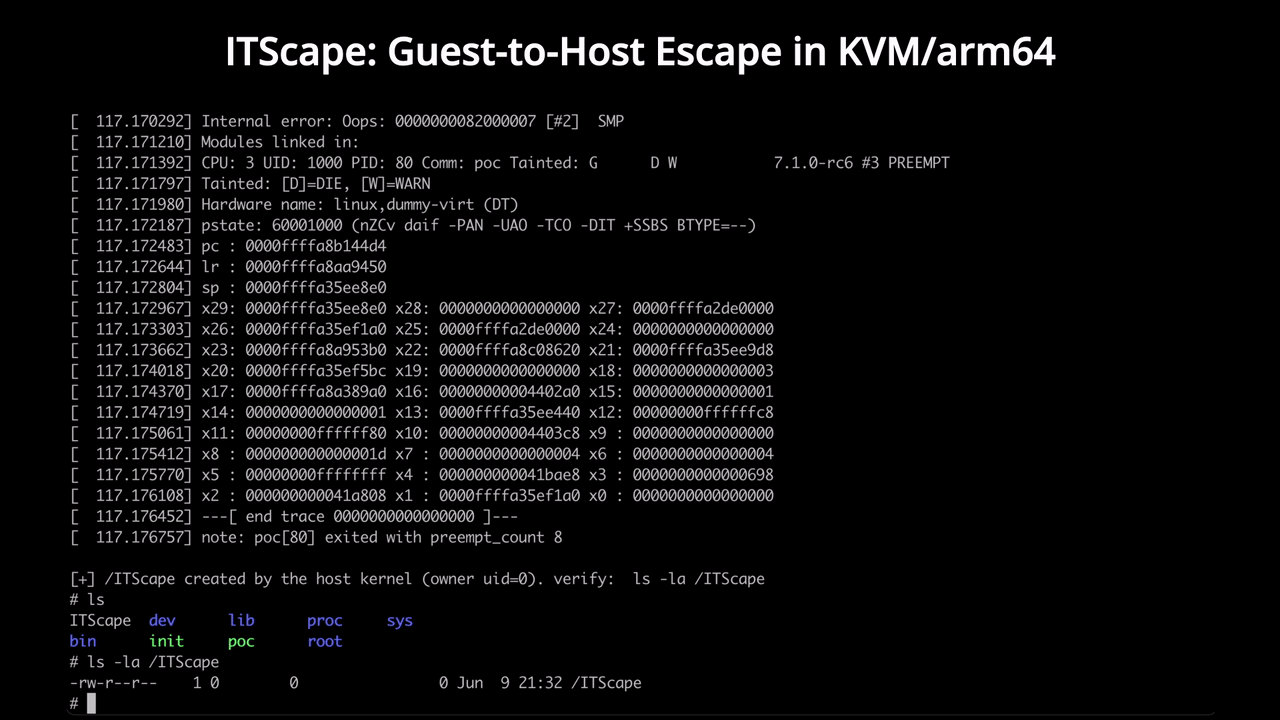 v4bel/itscape
CVE-2026-46316 从客户机到主机的 KVM/arm64 逃逸利用,利用 vGIC-ITS 模拟中的竞争条件,从非特权客户机实现主机内核代码执行。
 logicalhacking/dvhma
有意的脆弱混合型安卓应用,供安全专业人员测试工具与技术,也供开发者学习常见的混合移动应用安全陷阱。
 x-3306/project-onyx
通过AI遥测欺骗和WASM沙箱实现高级EDR规避。Onyx项目是一个PoC红队管道,旨在演示针对现代EDR系统的高级规避技术。它从传统的基于签名的混淆转向行为伪装和严格的环境密钥。
 t0kx/exploit-cve-2015-3306
ProFTPd 1.3.5 - (mod_copy) 远程命令执行漏洞利用程序及易受攻击的容器
 demonslay335/cryptotester
一个用于处理密码学的工具,专注于勒索软件分析。
 jenyraval/phishing-simulation
钓鱼模拟的主要目的是通过提供直观的教程和定制化的评估来提高对钓鱼攻击的认知。
 kn0x0x/cve-2025-32756-poc
针对 CVE-2025-32756 的概念验证 - 一个影响多个 Fortinet 产品的严重基于栈的缓冲区溢出漏洞。

 0xkirisame/spica
基于eBPF的Linux rootkit检测器,使用多通道交叉视图分析(sched_switch、NMI、/proc)来检测DKOM、tracepoint篡改和进程隐藏,并具备硬件级完整性验证。
 g4sp4rcs/cve-2026-42980-poc
针对CVE-2026-42980的公开漏洞利用和研究材料,这是一个Windows内核WMI整数下溢漏洞,可实现本地权限提升至SYSTEM。包含源代码、构建脚本以及用于防御研究的双语分析报告。
 rub-softsec/onelogon
# Onelogon 论文代码与数据:“通过 Netlogon 接管 Active Directory 账户”(WOOT’26)
 dontpanico/jwtxploiter
自动化JWT安全测试工具,利用已知CVE,篡改载荷,执行JKU/X5U注入、密钥混淆攻击,并为渗透测试人员和CTF选手验证令牌。









