
 #1

 kmkz/exploits
原始的CVE、漏洞利用PoC和安全公告,包含详细的漏洞链、权限提升和容器逃逸技术,用于渗透测试和研究。

 payatu/tiredful-api
一个有意设计存在漏洞的基于REST API的Web应用程序。
 0xmr007/lab4purplesec
Lab4PurpleSec 是一个模块化的紫队家庭实验室,结合了一个脆弱的Active Directory环境(GOAD)、基于Docker的Web DMZ、pfSense + Suricata以及Wazuh SIEM。它提供了一个真实、开源式的训练环境,用于Web漏洞利用、横向移动、Active…
 x86rc/unthemidator
一个自动化的 Themida / Code Virtualizer / WinLicense (v3.0-v4) 脱壳与转储修复工具

 maldev-academy/dumpbrowsersecrets
从现代Chromium和Gecko内核浏览器(Chrome、Microsoft Edge、Firefox、Opera、Opera GX和Vivaldi)中提取浏览器存储的数据,如刷新令牌、Cookie、已保存的凭证、信用卡信息、自动填充条目、浏览历史记录和书签。
 baochip/baochip-1x
开源硅RTL和仿真工具,用于Baochip 1x SoC,包含VexRiscv CPU、基于Verilator的验证以及硬件开发和调试文档。
 rootsecdev/cve_2026_31431
针对 CVE_2026_31431 的 Exploit POC
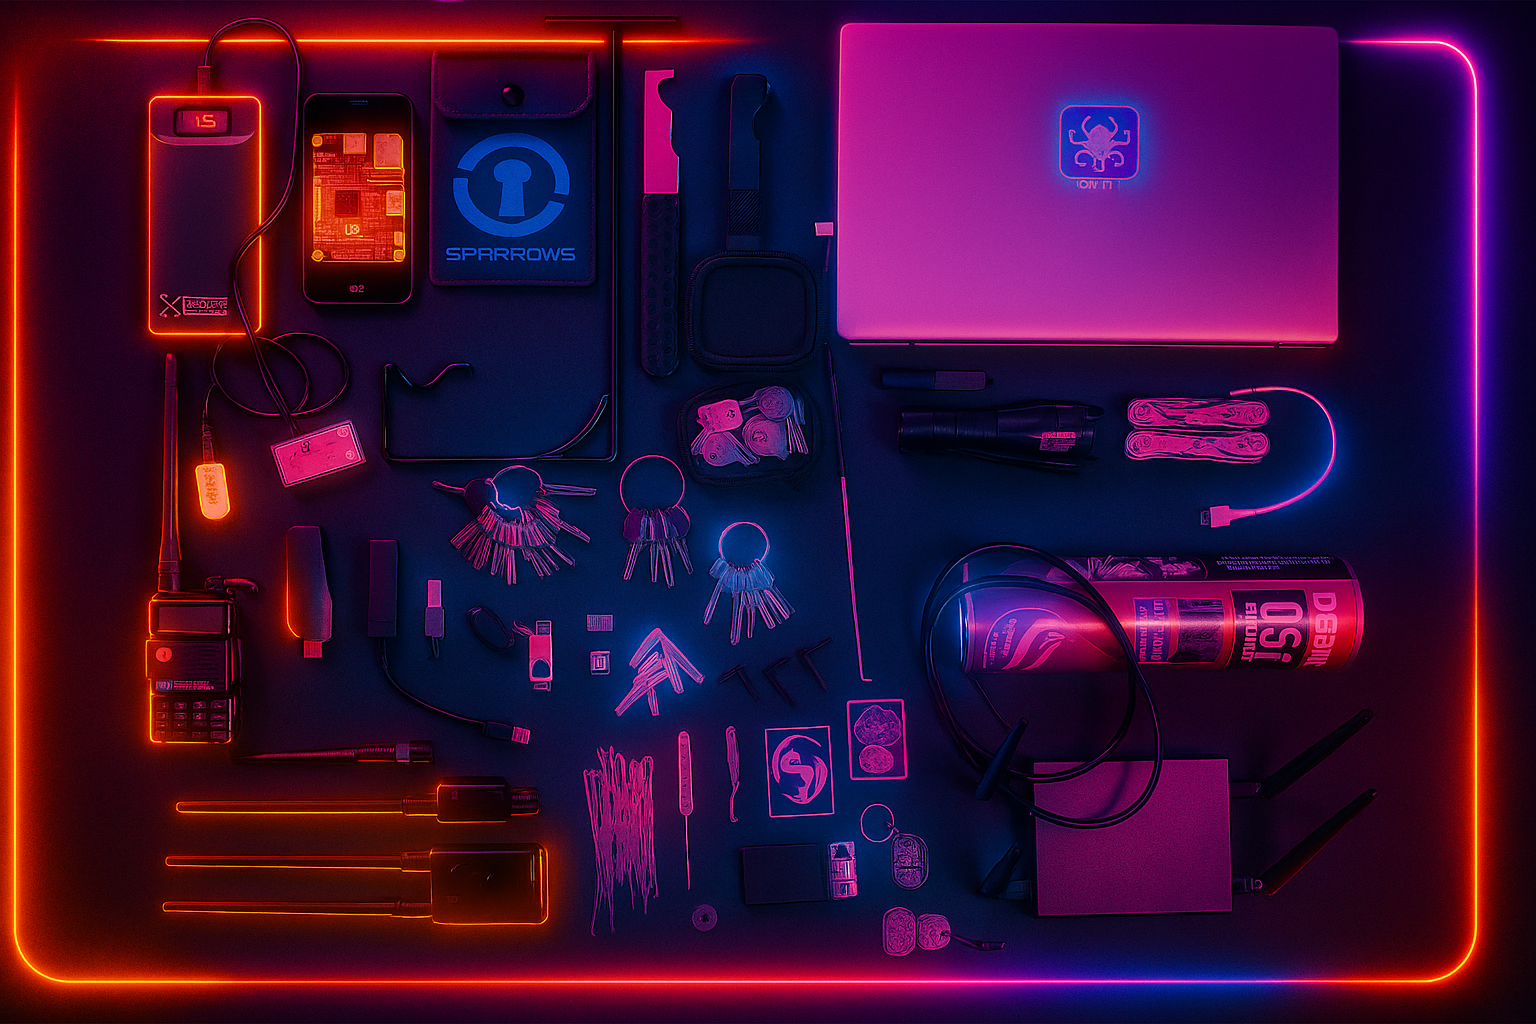 davidprobinsky/redteam-physical-tools
Red Team Toolkit - A curated list of tools that are commonly used in the field for Physical Security, Red Teaming, and Tactical Covert Entry.
 byt3bl33d3r/offensivedlr
包含研究笔记及武器化 .NET 的 DLR 的 PoC 代码的工具箱

 dougburks/so-crates
SO-CRATES: Security Onion 容器化快速分析,用于处理威胁、恶意与可疑行为!
 cy-clon3/awesome-ios-security
精选的 iOS 应用安全资源列表
 owasp/iotgoat
基于 OpenWrt 的刻意不安全的固件,用于动手实践的物联网安全培训。提供映射到 OWASP IoT Top 10 的漏洞挑战,适用于静态和动态分析。
 secdevops-cuse/cyberrange
开源AWS网络靶场
 devcop95/bugbounty-lab101
面向HackerOne研究人员的完整漏洞赏金工作区。包含范围强制执行、自动化侦察/漏洞流水线(400+工具)、报告模板、CVE/CWE监视列表,以及本地VM练习实验室。专为有纪律、合乎道德的狩猎而构建。









