
 #1

 pushsecurity/browser-identity-attacks-matrix
攻击性安全驱动防御性安全。我们分享一系列SaaS攻击技术,帮助防御者了解他们面临的威胁。#nolockdown
 ossf/criticality_score
根据仓库、贡献者和依赖项指标计算开源项目的关键性评分,以确定安全改进的优先级。
 7etsuo/windows-api-function-cheatsheets
Windows API 函数调用的参考,涵盖文件操作、进程管理、内存管理、线程管理、动态链接库(DLL)管理、同步、进程间通信、Unicode 字符串处理、错误处理、Winsock 网络操作以及注册表操作等函数。

 igorbrigadir/twitter-advanced-search
关于 Twitter 高级搜索操作符的综合参考指南,用于精确的社交媒体数据收集,包括内容、用户、地理、时间、互动和媒体的过滤器。
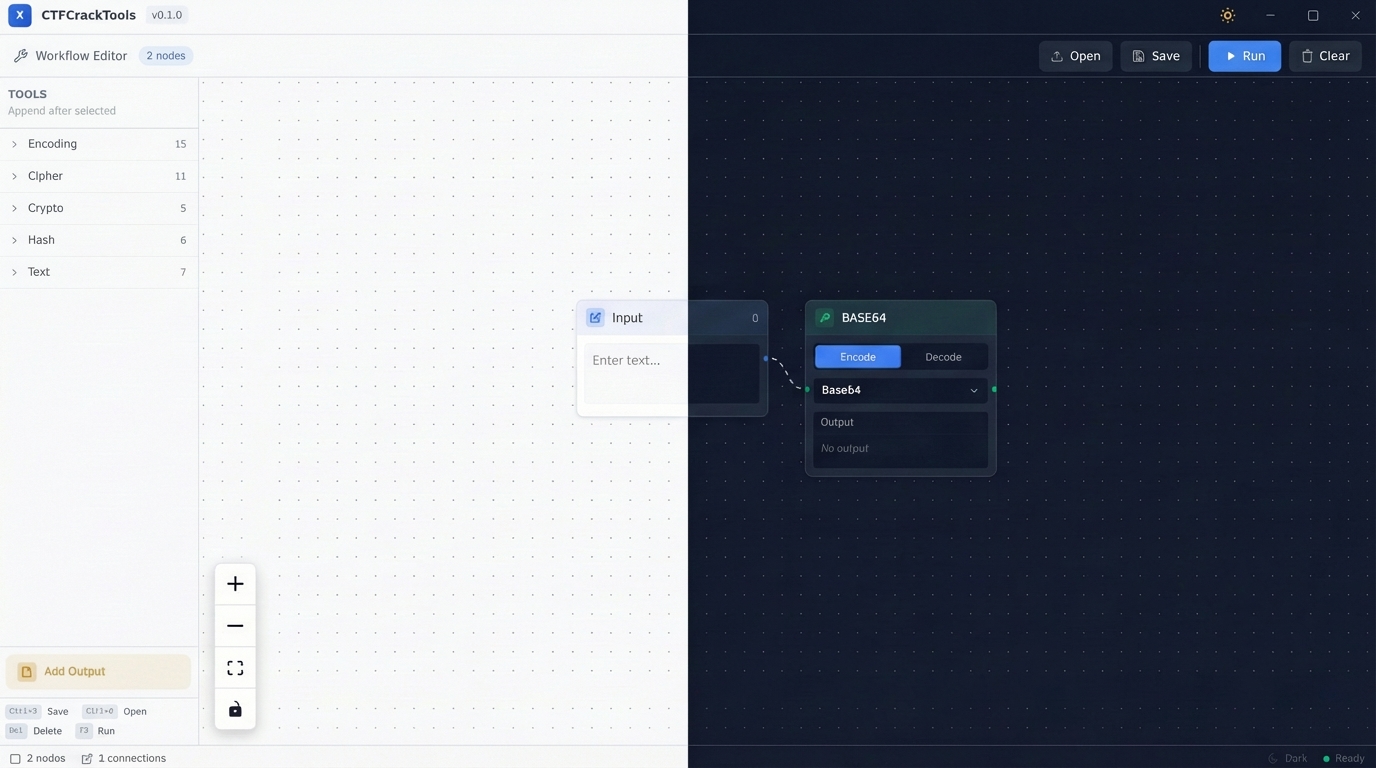 0chencc/ctfcracktools
下一代CTF瑞士军刀,由Rust和Tauri驱动。具有可视化节点工作流和本地AI智能,实现极致性能和自动化。中国首个CTFTools框架。
 forbiddenprogrammer/conti-pentester-guide-leak
泄露给Conti勒索软件团伙的渗透测试手册
 s3cur3th1ssh1t/offensivevba
该仓库涵盖了Office文档中宏的代码执行和AV绕过方法。
 hacktricks-wiki/hacktricks-cloud
社区驱动的渗透测试知识库,专注于云环境和 CI/CD 管道:涵盖攻击技术、枚举、权限提升和检测。
 jvdsn/crypto-attacks
密码学攻击与实用工具的 Python 实现。
 pypa/advisory-database
社区拥有的 Python 包(PyPI)安全公告数据库,以 OSV 格式提供结构化漏洞数据,便于与 pip-audit 和 OSV 等工具集成。
 tencent/codeanalysis
企业级静态代码分析平台,支持多语言、安全漏洞检测、代码质量度量以及DevOps集成,实现持续监控。
 gmh5225/awesome-llvm-security
精选的 LLVM 安全资源集合,涵盖二进制提升、代码混淆、静态分析、符号执行、消毒器(sanitizers)以及编译器级逆向工程。
 yeswehack/vulnerable-code-snippets
Twitter 易受攻击的代码片段
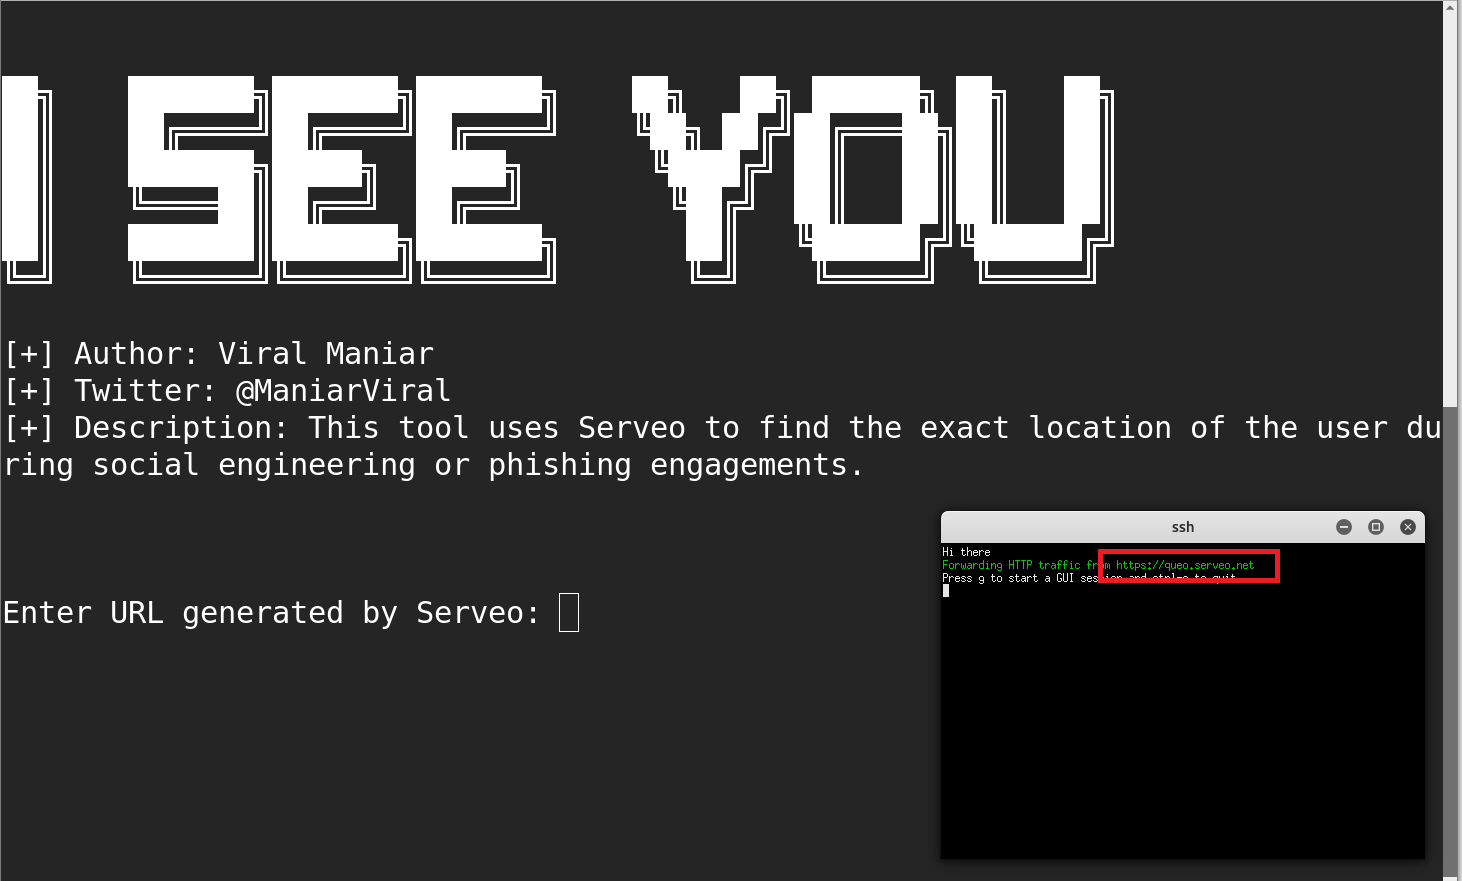 viralmaniar/i-see-you
ISeeYou 是一款基于 Bash 和 Javascript 的工具,用于在社会工程或网络钓鱼活动中查找用户的精确位置。利用精确的位置坐标,攻击者可以执行初步侦察,从而帮助其进行进一步的定向攻击。










