#2


 noobpk/frida-ios-hook
一个帮助你在iOS平台上轻松追踪类、函数以及修改方法返回值的工具。
 capacitorset/box-js
用于研究 JavaScript 恶意软件的工具。
 openrce/paimei
一个用 Python 编写的逆向工程框架。
 felixweyne/imaginaryc2
Imaginary C2 是一个 Python 工具,旨在帮助进行恶意软件的行为(网络)分析。Imaginary C2 托管一个 HTTP 服务器,捕获针对选择性选择的域名/IP 的 HTTP 请求。此外,该工具旨在简化重放捕获的命令与控制响应/提供的恶意载荷的过程。
 pjlantz/droidbox
面向Android应用的动态分析沙箱,用于监控运行时期间的网络流量、文件操作、加密API调用、权限绕过以及信息泄露行为。
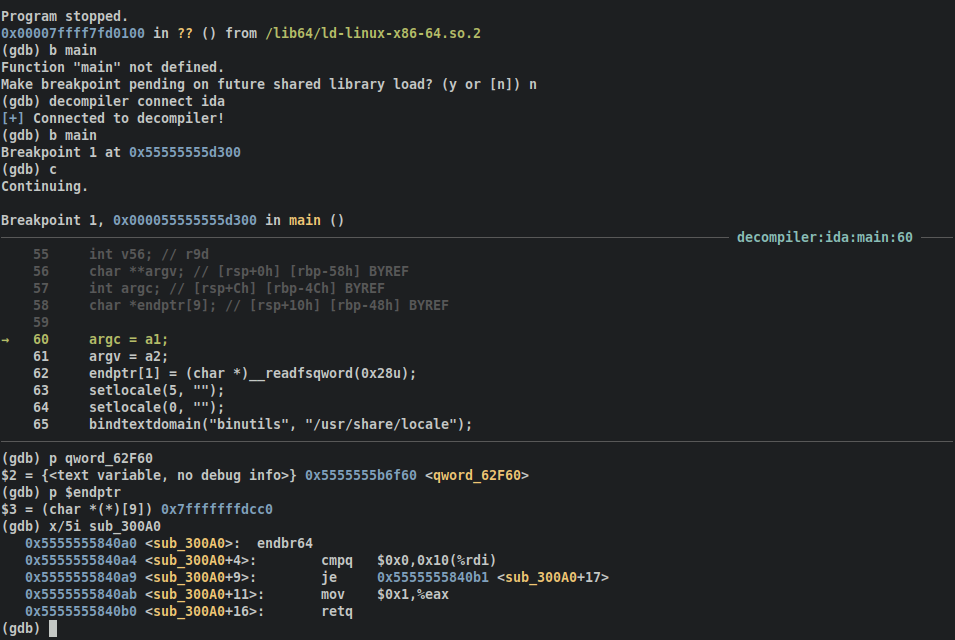 mahaloz/decomp2dbg
一款将交互式符号从反编译器引入调试器的插件
 cert-polska/karton
基于 Python、Redis 和 S3 的分布式恶意软件处理框架。
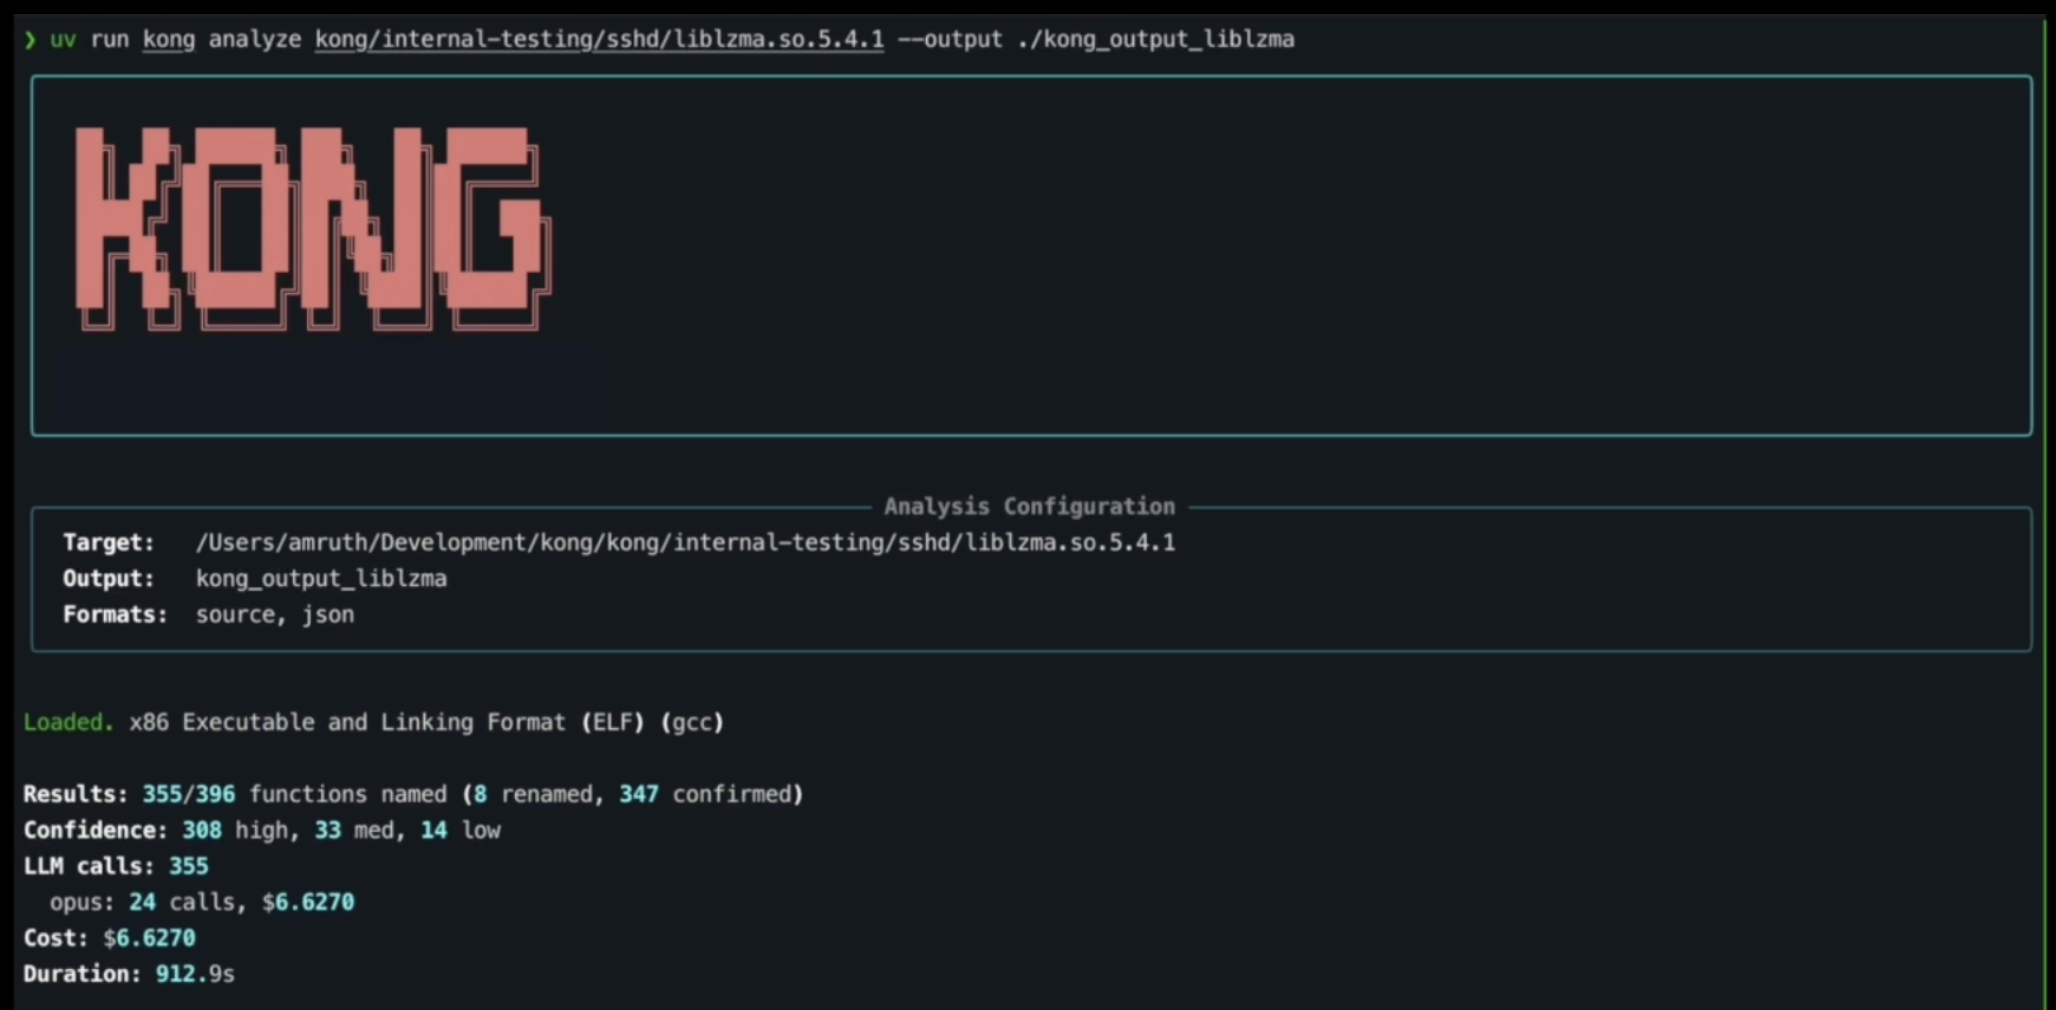
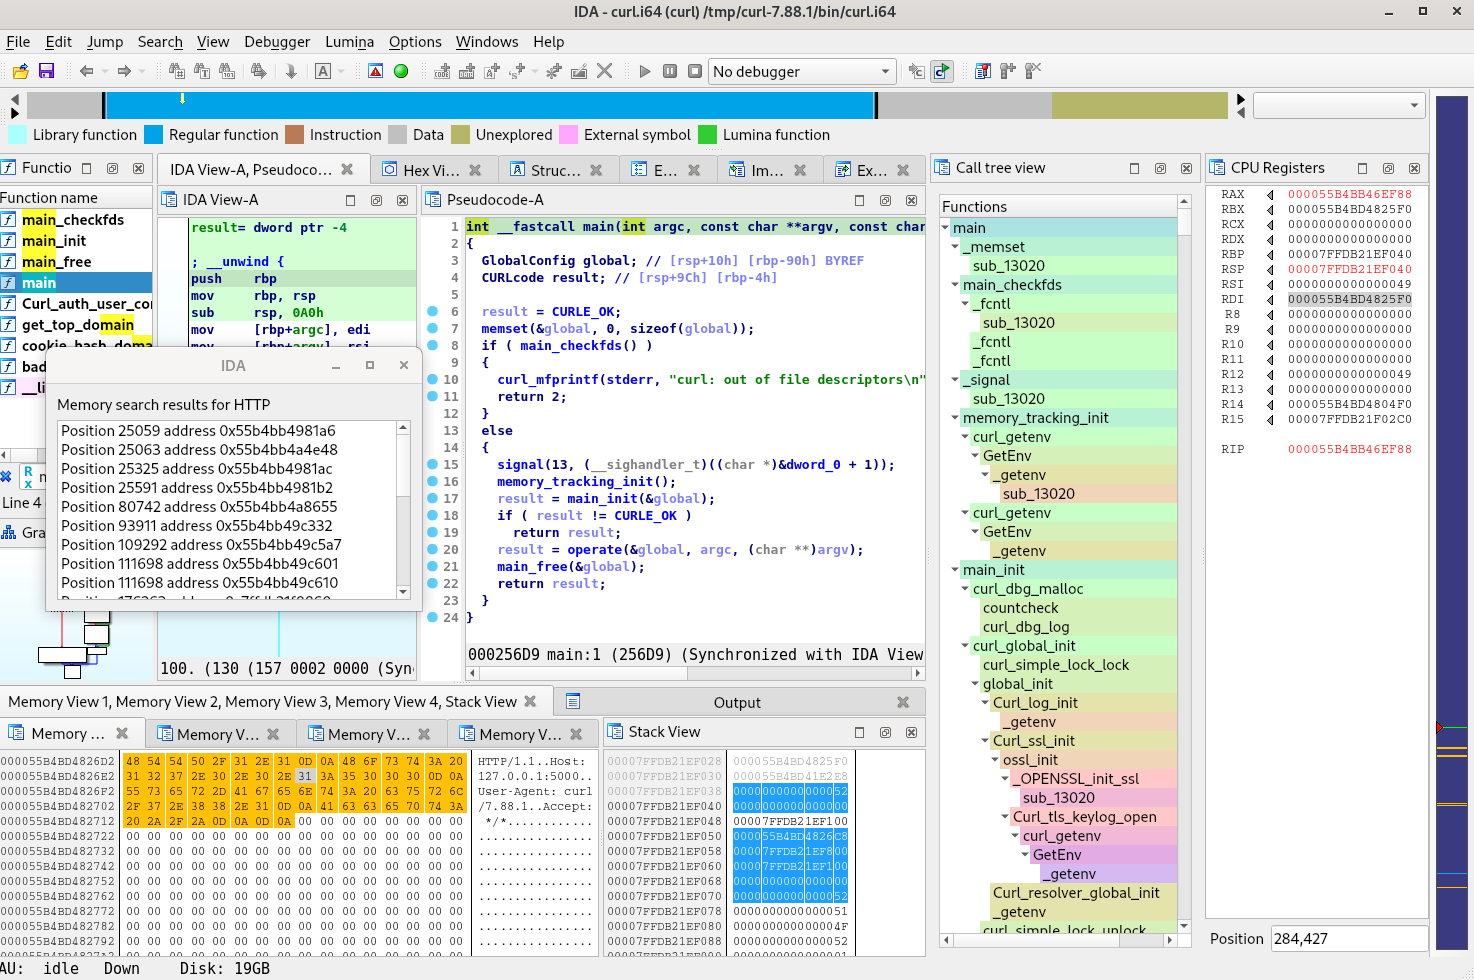 synacktiv/frinet
基于Frida的跟踪器,可更轻松地在Android、iOS、Linux、Windows及大多数相关架构上进行逆向工程。
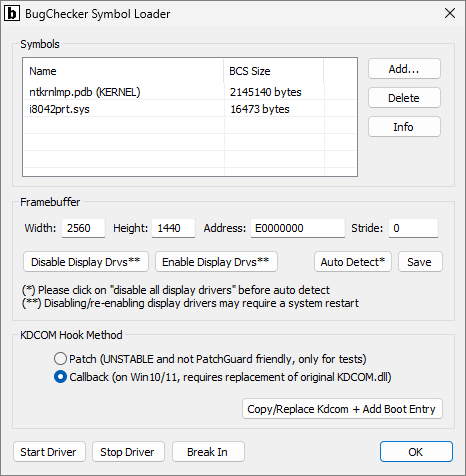 vitoplantamura/bugchecker
类似 SoftICE 的 Windows 11 内核调试器
 nac-l/mergen
通过使用LLVM IR和解析汇编进行优化实现的反混淆。
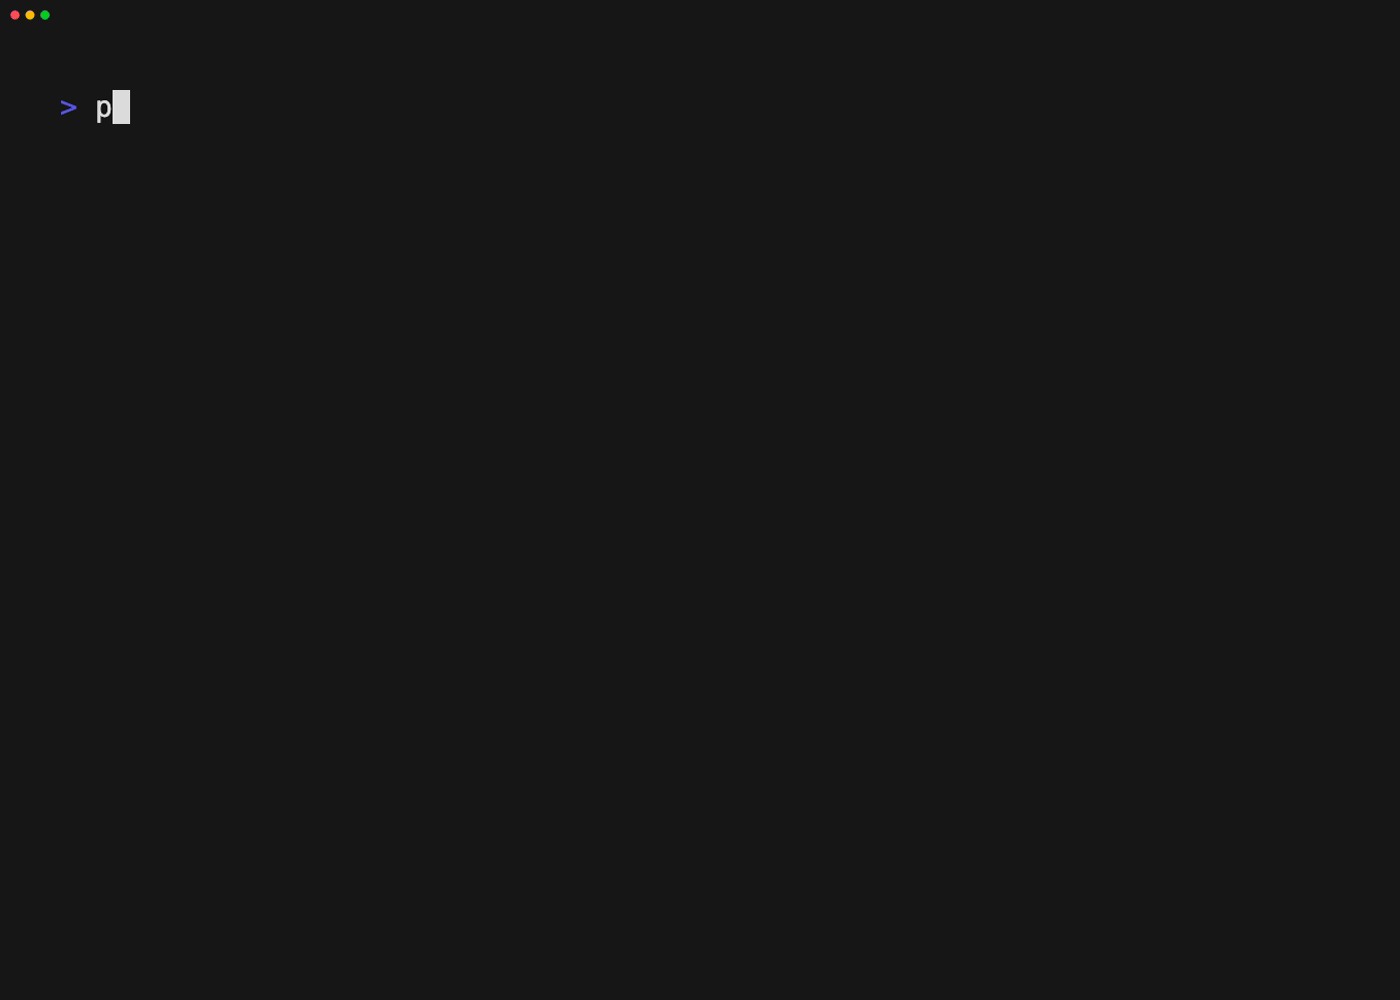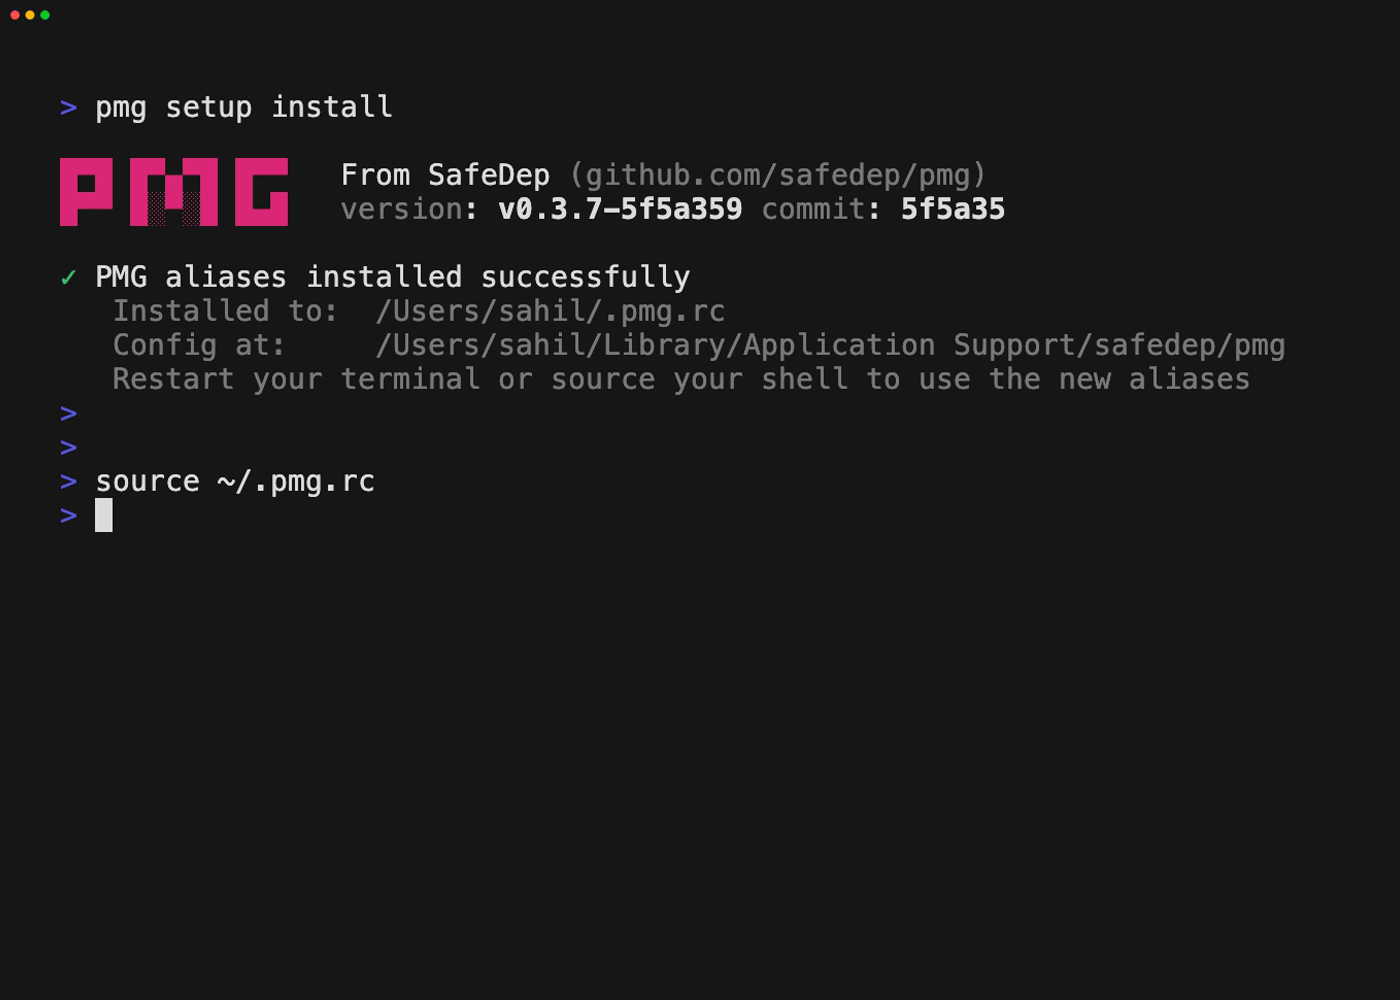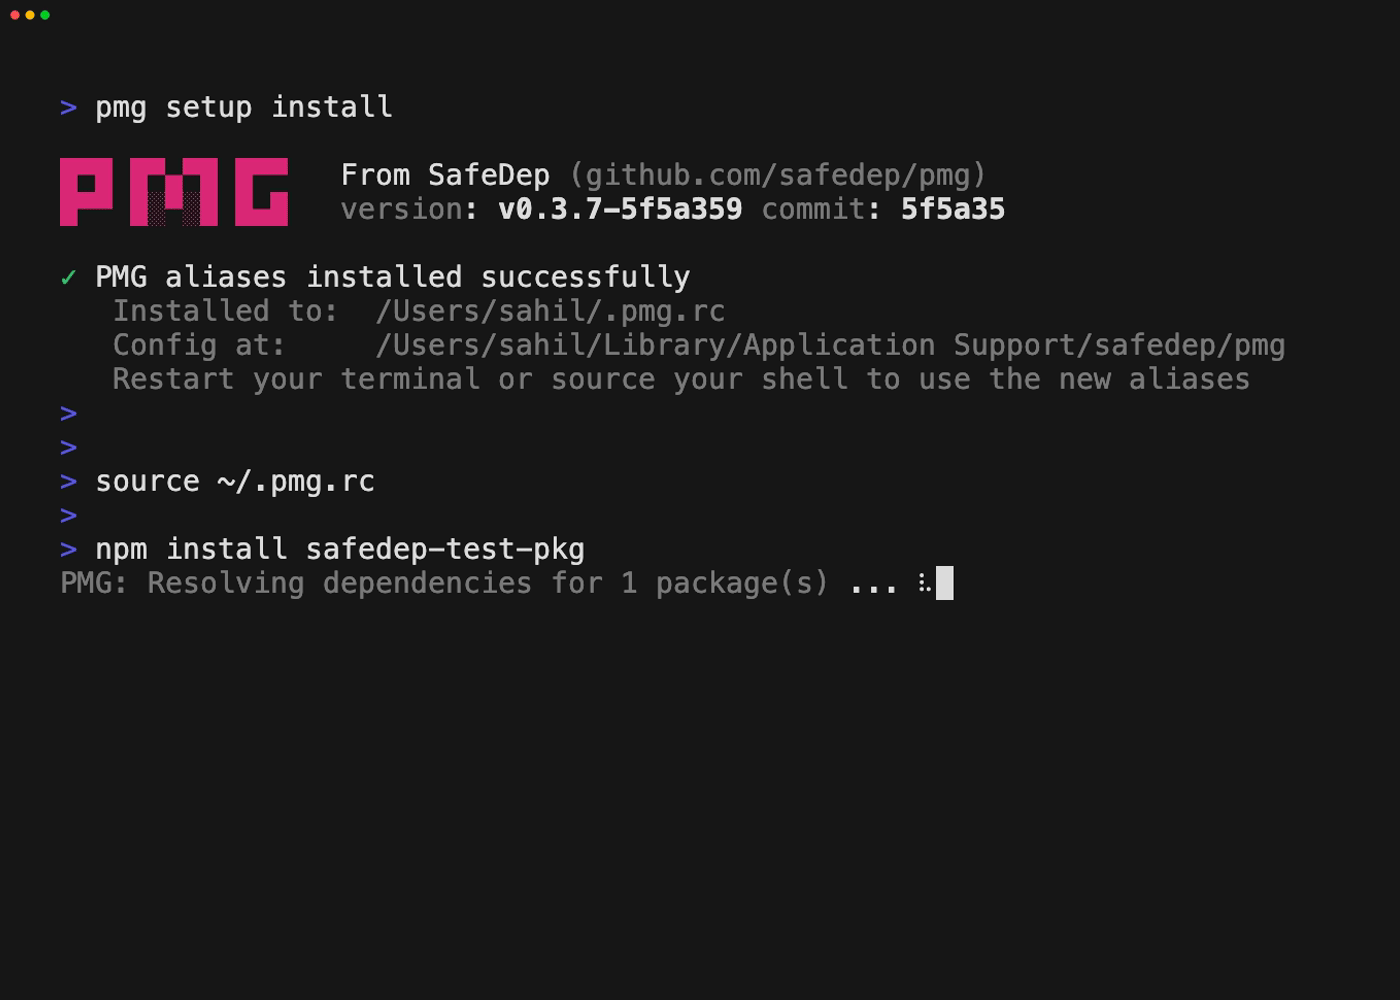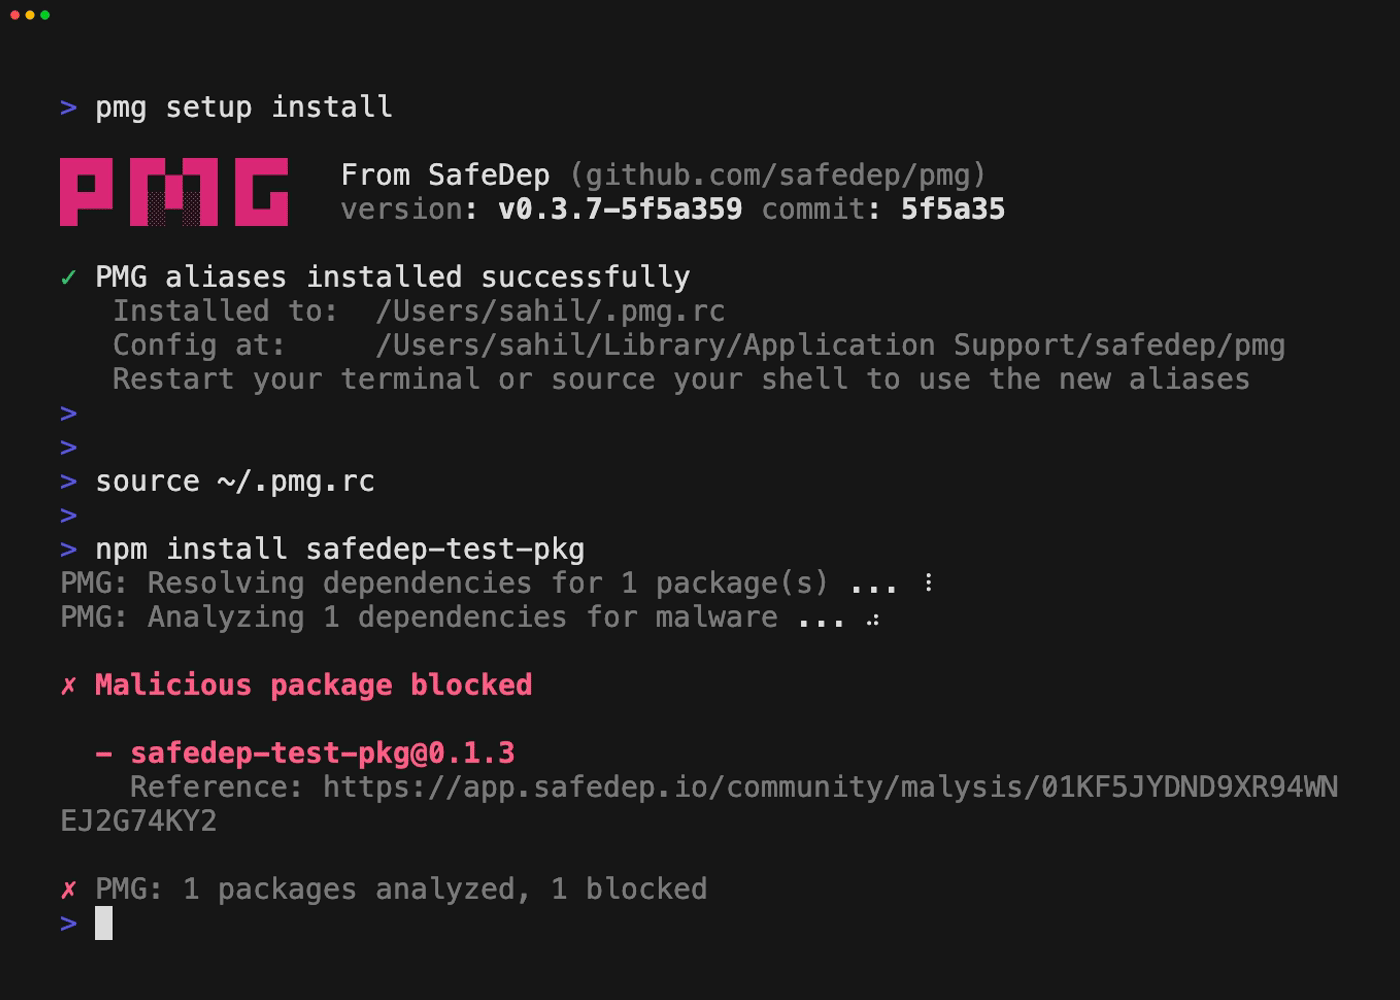 safedep/pmg
PMG protects developers, AI agents from malicious open source packages using proxy, sandbox and SafeDep's threat intelligence feed.
 mseclab/pyjfuzz
PyJFuzz - Python JSON 模糊测试器
 saffron-health/libretto
用于构建可靠浏览器自动化的人工智能工具包
 zaproxy/zap-hud
ZAP 抬头显示 (HUD)
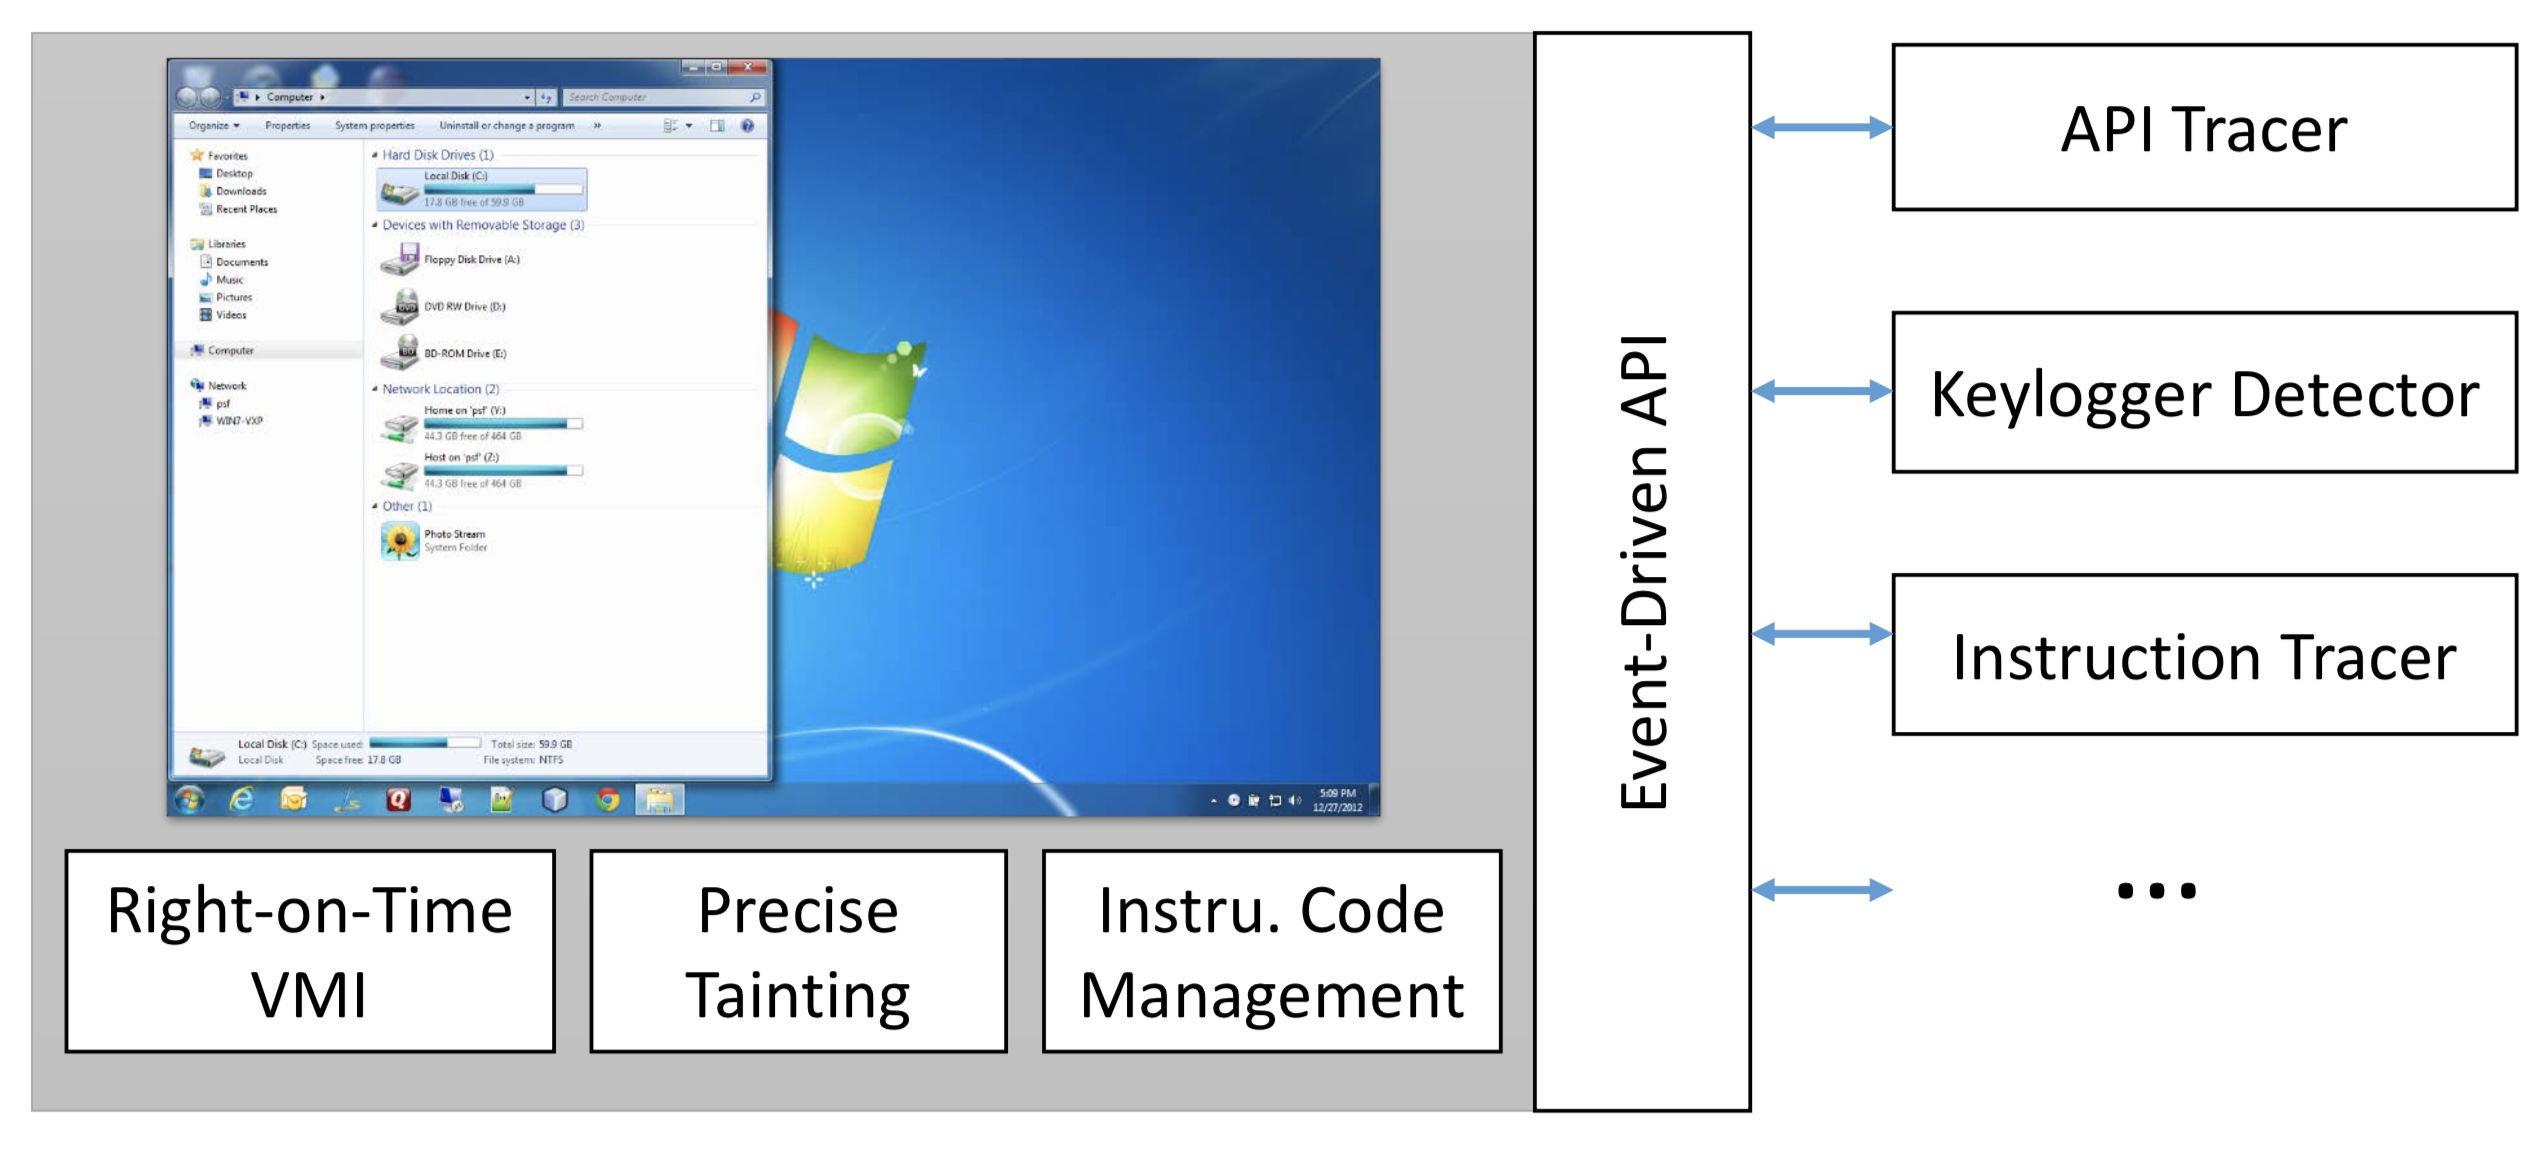 decaf-project/decaf
DECAF(全称 Dynamic Executable Code Analysis Framework)是一个基于 QEMU 的二进制分析平台。这里同时也是 DroidScope 动态 Android 恶意软件分析平台的大本营。DroidScope 现在是 DECAF 的一个扩展。