#2
 federicodotta/ghidra2frida
通过 Frida 连接静态与动态分析的 Ghidra 扩展,支持可脚本化的运行时插桩,用于在 Windows、macOS、Linux、iOS、Android 和 QNX 上逆向二进制文件。
 momenbasel/malware-check
用于检测恶意代码、可疑二进制文件和隐私违规的静态和动态分析工具
 trailofbits/ruzzy
一个针对纯Ruby代码和Ruby C扩展的覆盖率引导模糊测试器
 yeet-src/usbsnoop
基于eBPF的实时、全系统USB传输嗅探器——通过两个通用的URB钩子内联解码USB流量(控制SETUP、SCSI、HID)。无需usbmon,无需硬件嗅探器。CO-RE可移植。
 michaels1011/ephemora-cell
Capability-based WASM runtime for executing untrusted AI-generated code with enforced CPU, memory, time, I/O, and filesystem limits. Provides…
 nccgroup/assethook
针对 Android AssetManager 的 LD_PRELOAD 魔法
 use-tusk/tusk-cli
自动化测试套件,支持实时流量记录与重放
 gengstah/windbg-mcp
一个 MCP(模型上下文协议)服务器,可将所有 pybag Windows 调试器功能转换为原生 MCP 工具。它允许兼容 MCP 的客户端(Claude Desktop、Claude Code、Cowork、OpenAI Codex CLI、Cursor 以及自定义代理)通过结构化 JSON…
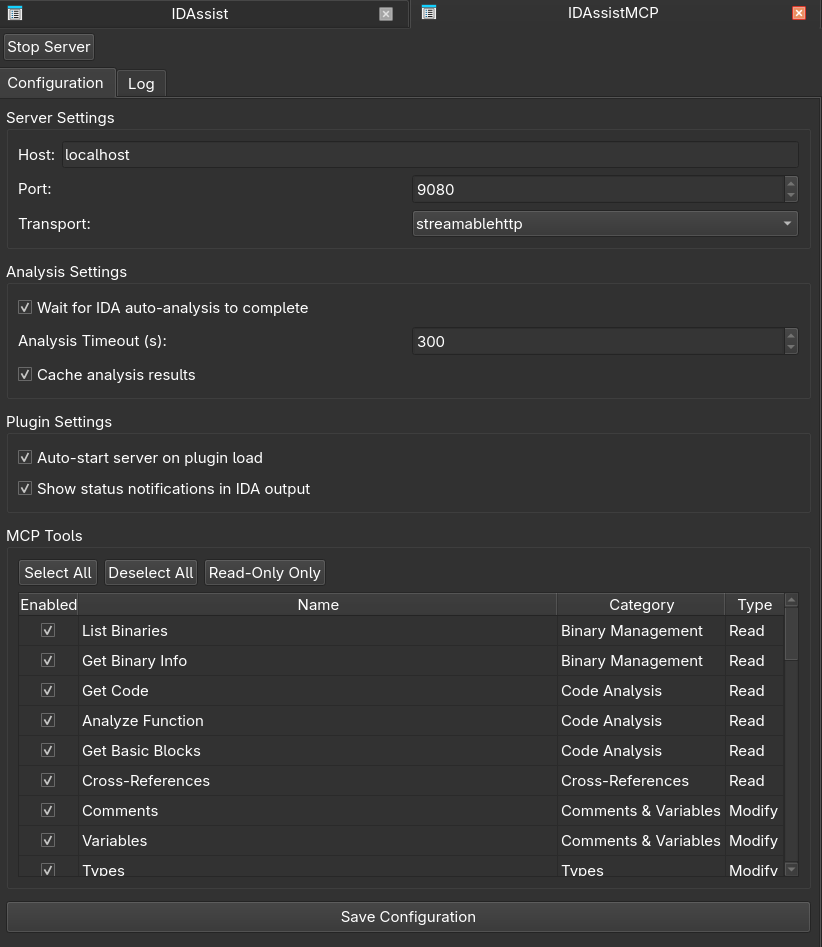 symgraph/idassistmcp
IDA Pro 的独立 MCP 服务器插件。
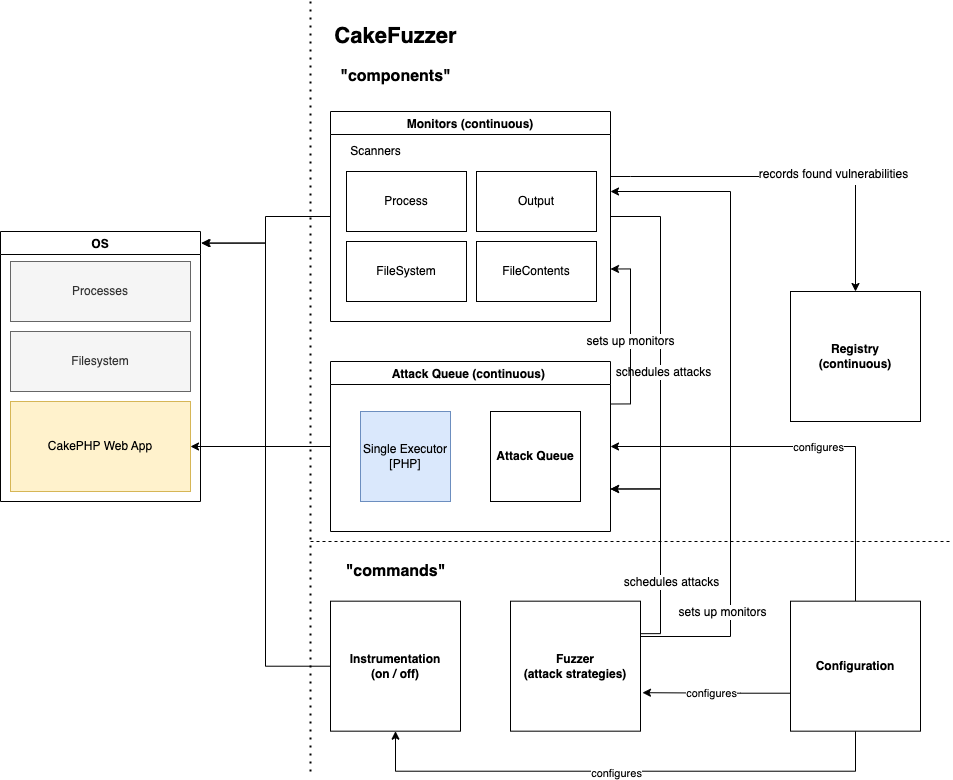 zigrin-security/cakefuzzer
Cake Fuzzer 是一个项目,旨在帮助自动且持续地发现基于特定框架创建的 Web 应用程序中的漏洞,并且误报率非常有限。
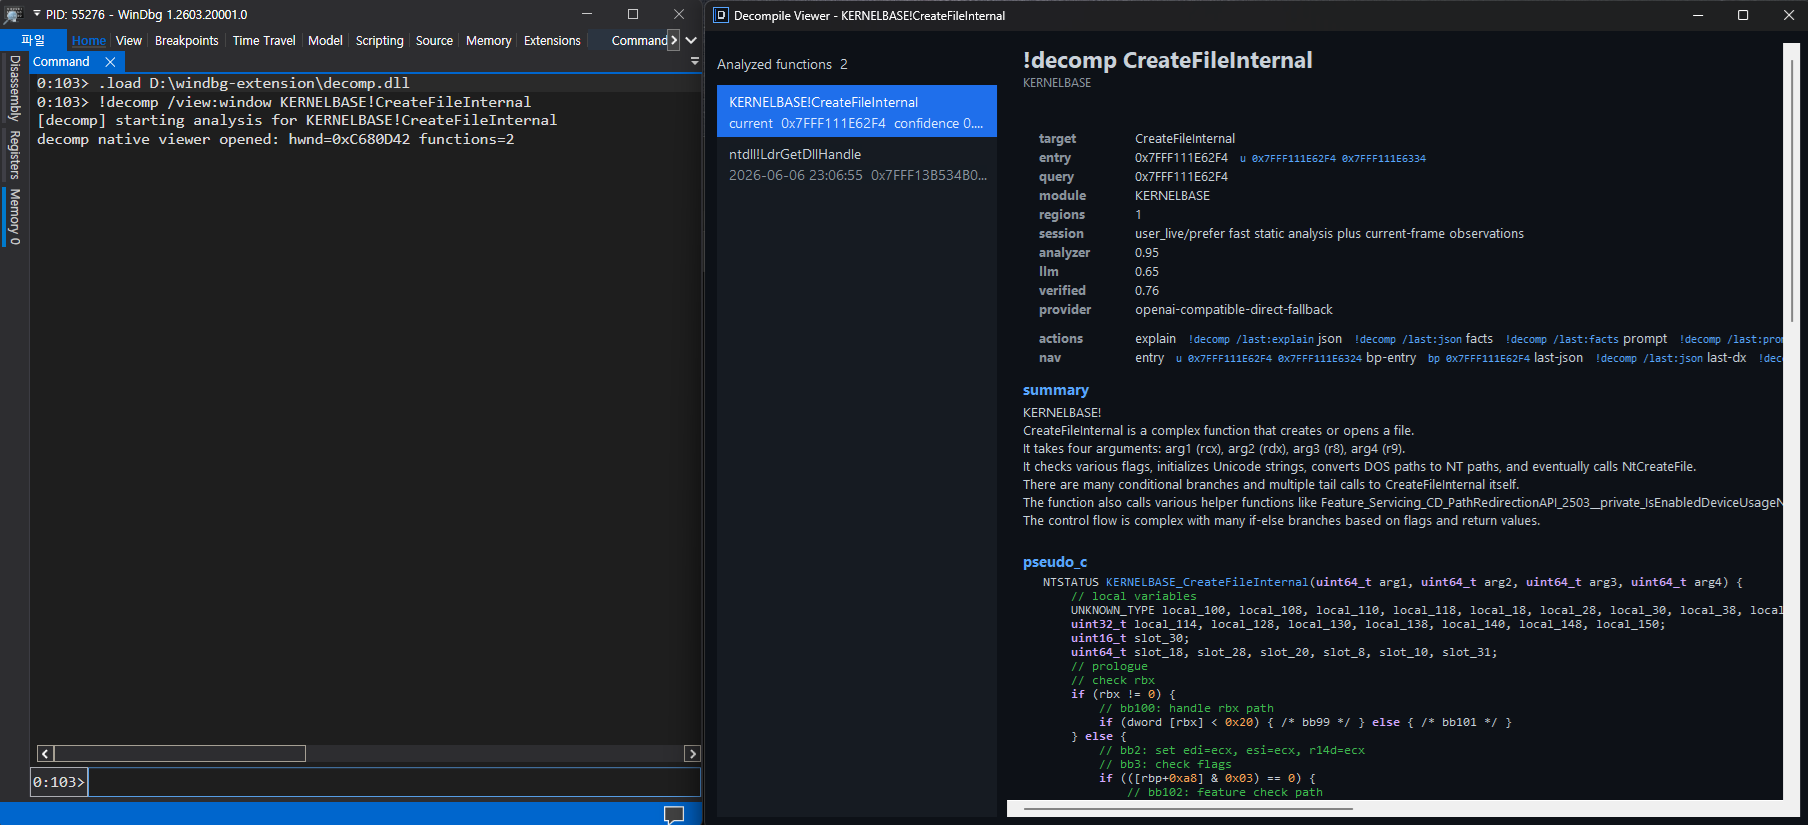 kernullist/windbg-decompile-ext
WinDbg x64扩展,用于反汇编活动函数,并使用LLM生成经过验证的伪代码。
 0xdad0/papimonitor
基于Frida的Android应用运行时API监控器,可记录调用的API、参数、返回值以及调用来源,支持预定义或自定义类别。
 argos83/ritm
Ruby In The Middle (HTTP/HTTPS 拦截代理)
 lfi-project/lfi
LFI 顶级仓库:实用、高效且安全的基于软件的沙箱
 pigyon/mcpwner
用于自主漏洞发现的模型上下文协议服务器
 ggfuchsi-oss/spectrida-reverse_engineering_stack
Parallel IDA Pro 二进制分析结合 AI 驱动的函数命名、Neo4j 知识图谱以及 phantomrt 仿真/挂钩/模糊测试引擎,用于跨 PE、ELF 和 NSO 格式的自动化逆向工程。