#2

 subgraph/vega
Subgraph Vega
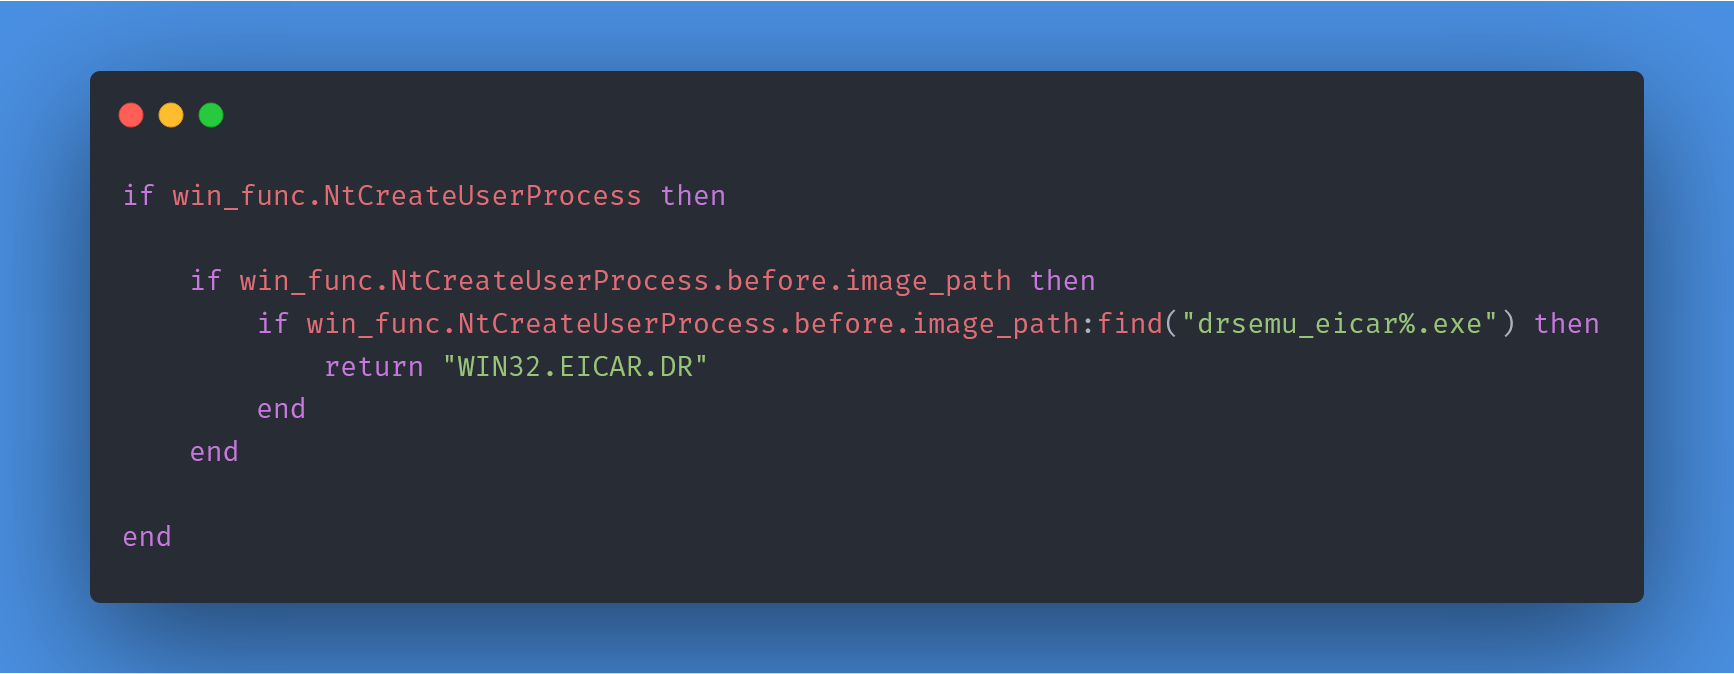 secrary/drsemu
DrSemu - 基于动态行为的沙盒恶意软件检测与分类工具
 t0thkr1s/allsafe-android
故意存在漏洞的Android应用程序。
 notrequiem/antidbg
一个隐蔽的、完全通过系统调用的 C/C++ 用户态反调试库,适用于 Windows,旨在保护软件免受逆向工程
 ttdennis/fpicker
基于 Frida 的进程内模糊测试套件,具备 AFL++ 代理、独立主动/被动模式以及共享内存通信,用于跨平台的高性能覆盖引导漏洞发现。
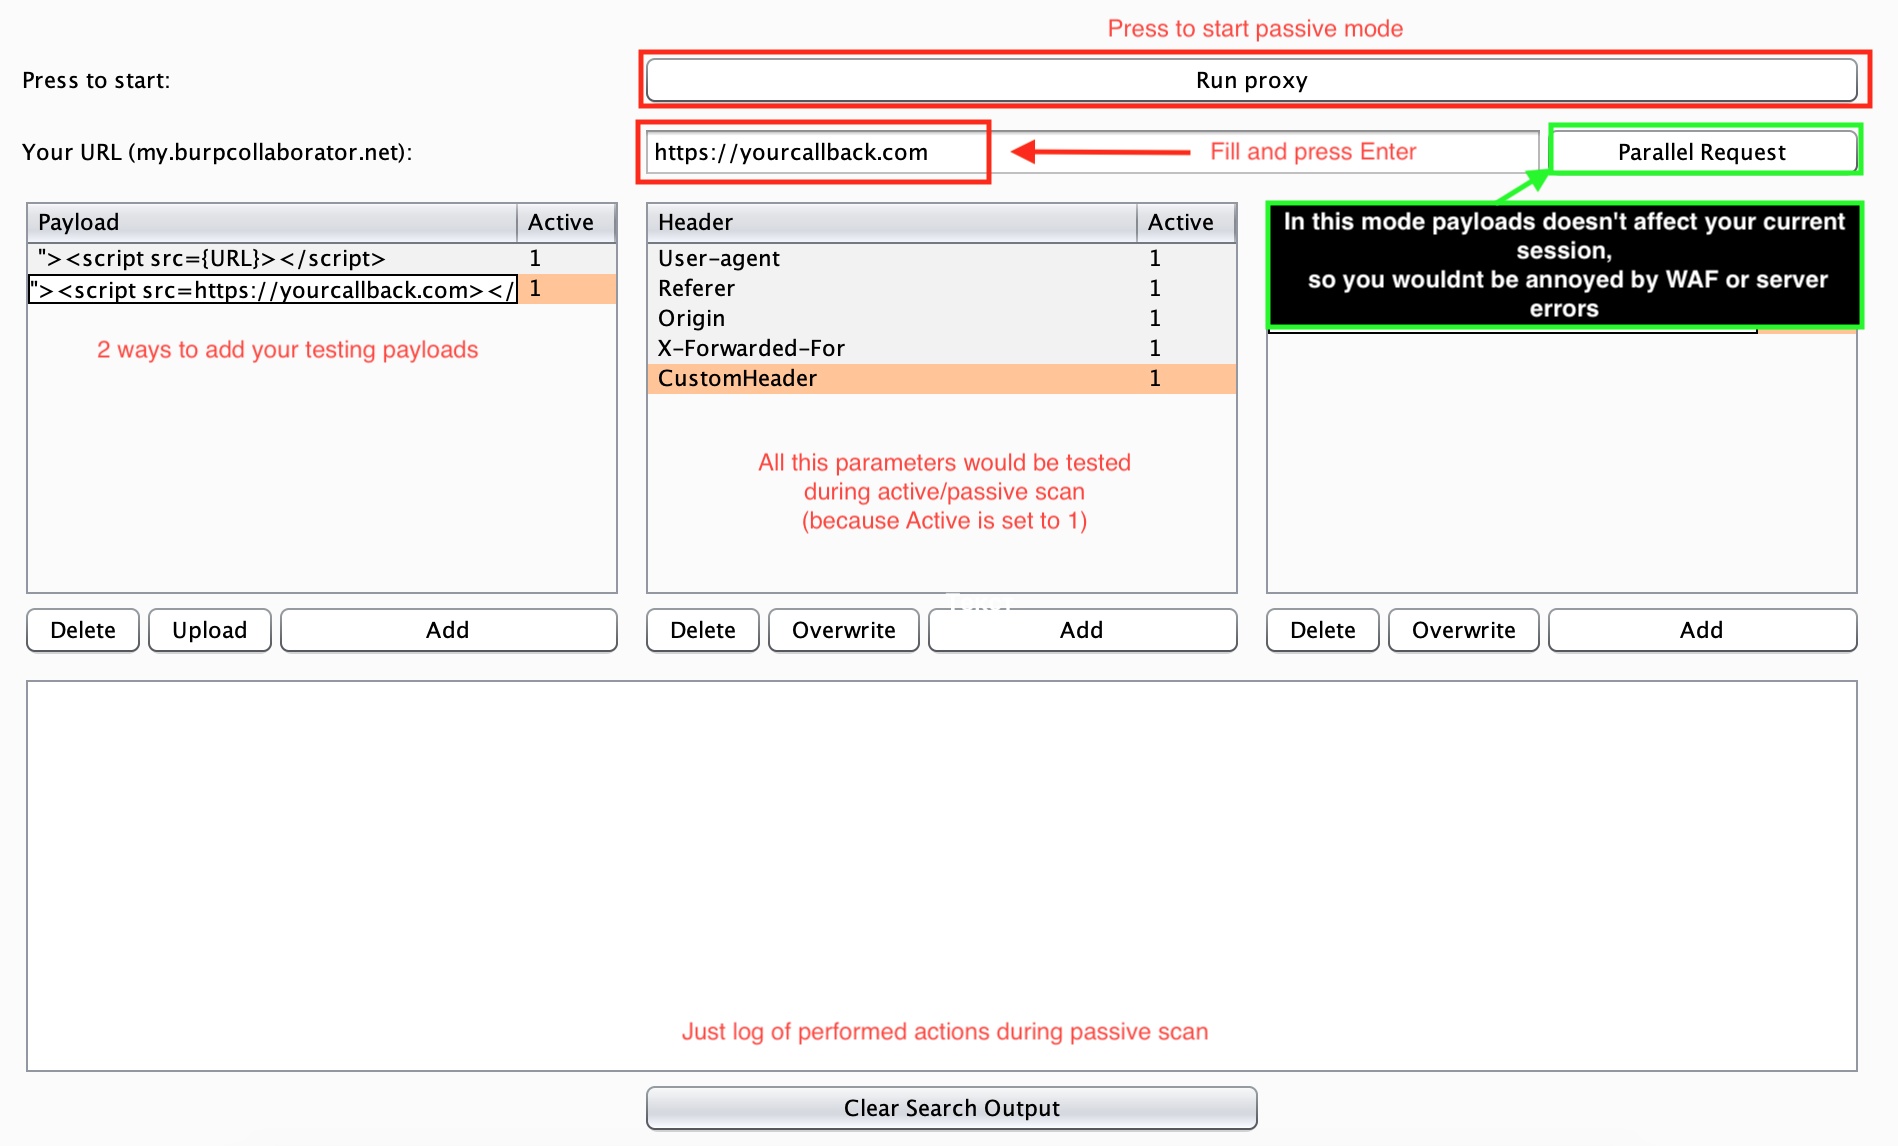 wish-i-was/femida
用于Burp Suite的自动化blind-xss搜索
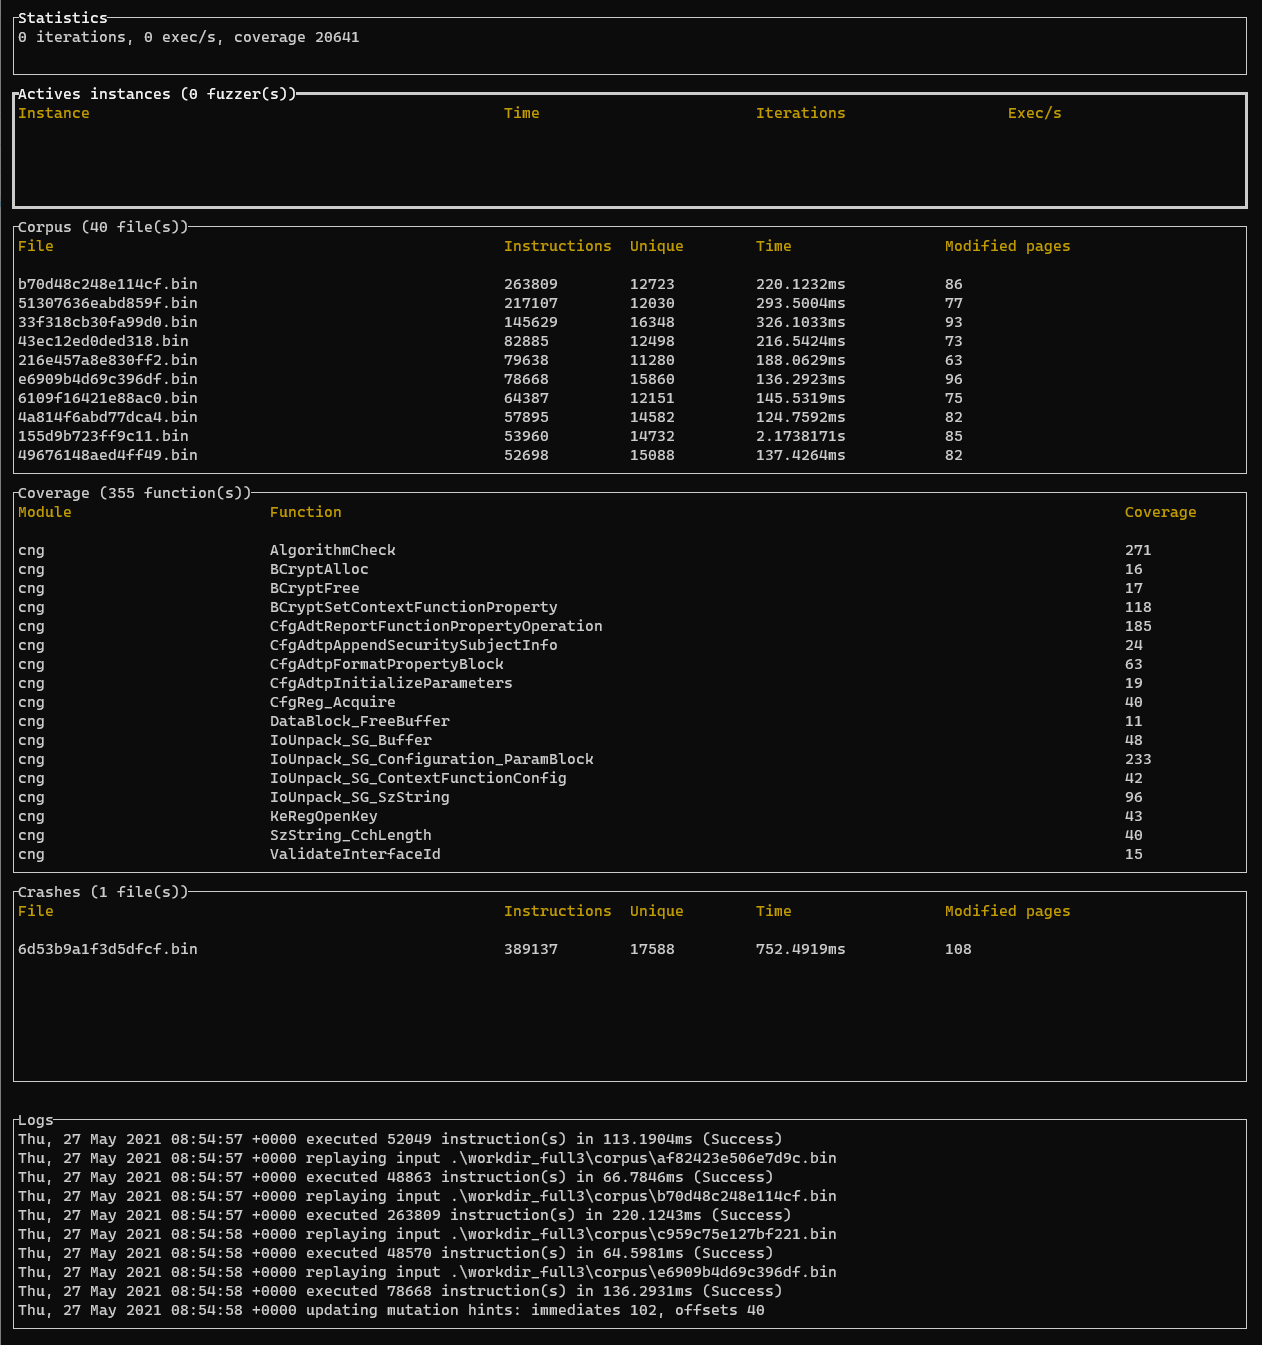 quarkslab/rewind
基于快照的覆盖率引导的Windows内核模糊测试器
 k2/ehtrace
ATrace 是一个用于在 Windows 上追踪二进制文件执行的工具。
 gojue/ehids-agent
一个基于eBPF的Linux主机入侵检测系统。
 owenpawl/cerberus-re-skill
cerberus-re 是一个面向 Apple 平台的本地逆向工程工作台,用于构建围绕 Ghidra、LLDB 和 Frida 的可重复的三头静态/动态/插桩循环。
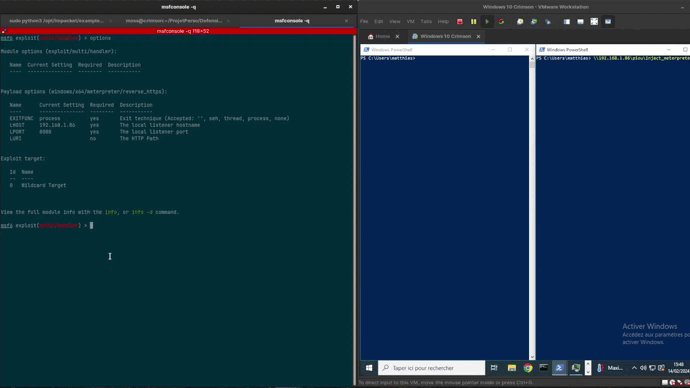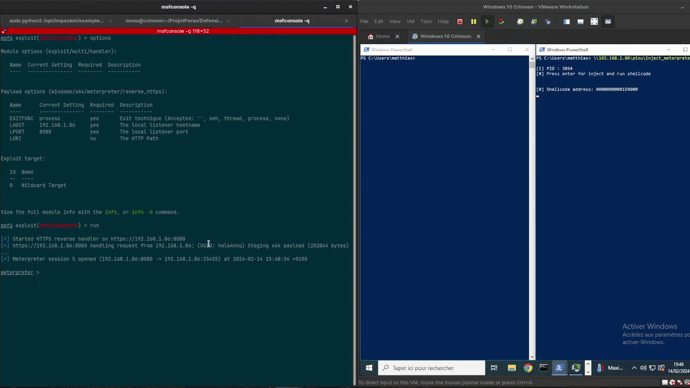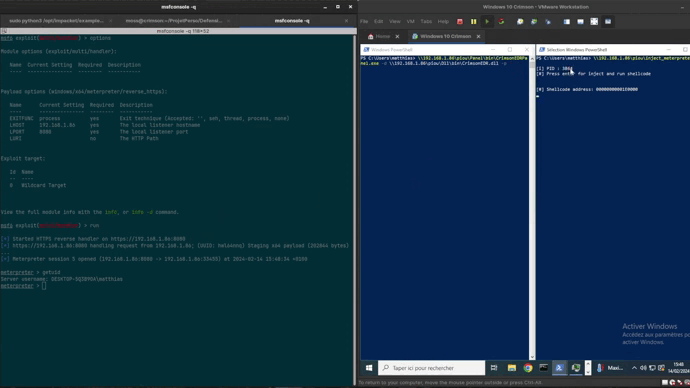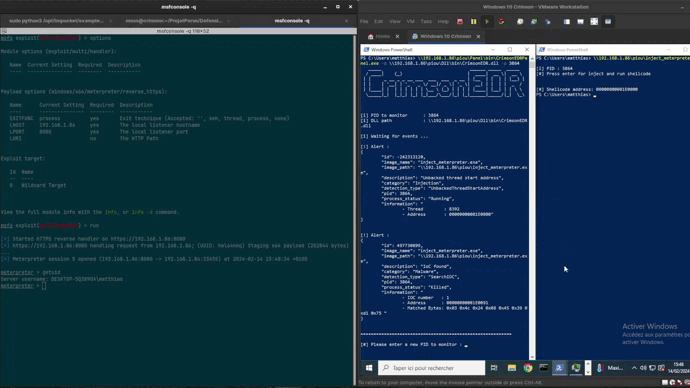 helixo32/crimsonedr
模拟AV/EDR的行为,用于恶意软件开发培训。
 rubo77/log4j_checker_beta
快速检查您的服务器是否易受 CVE-2021-44228 影响
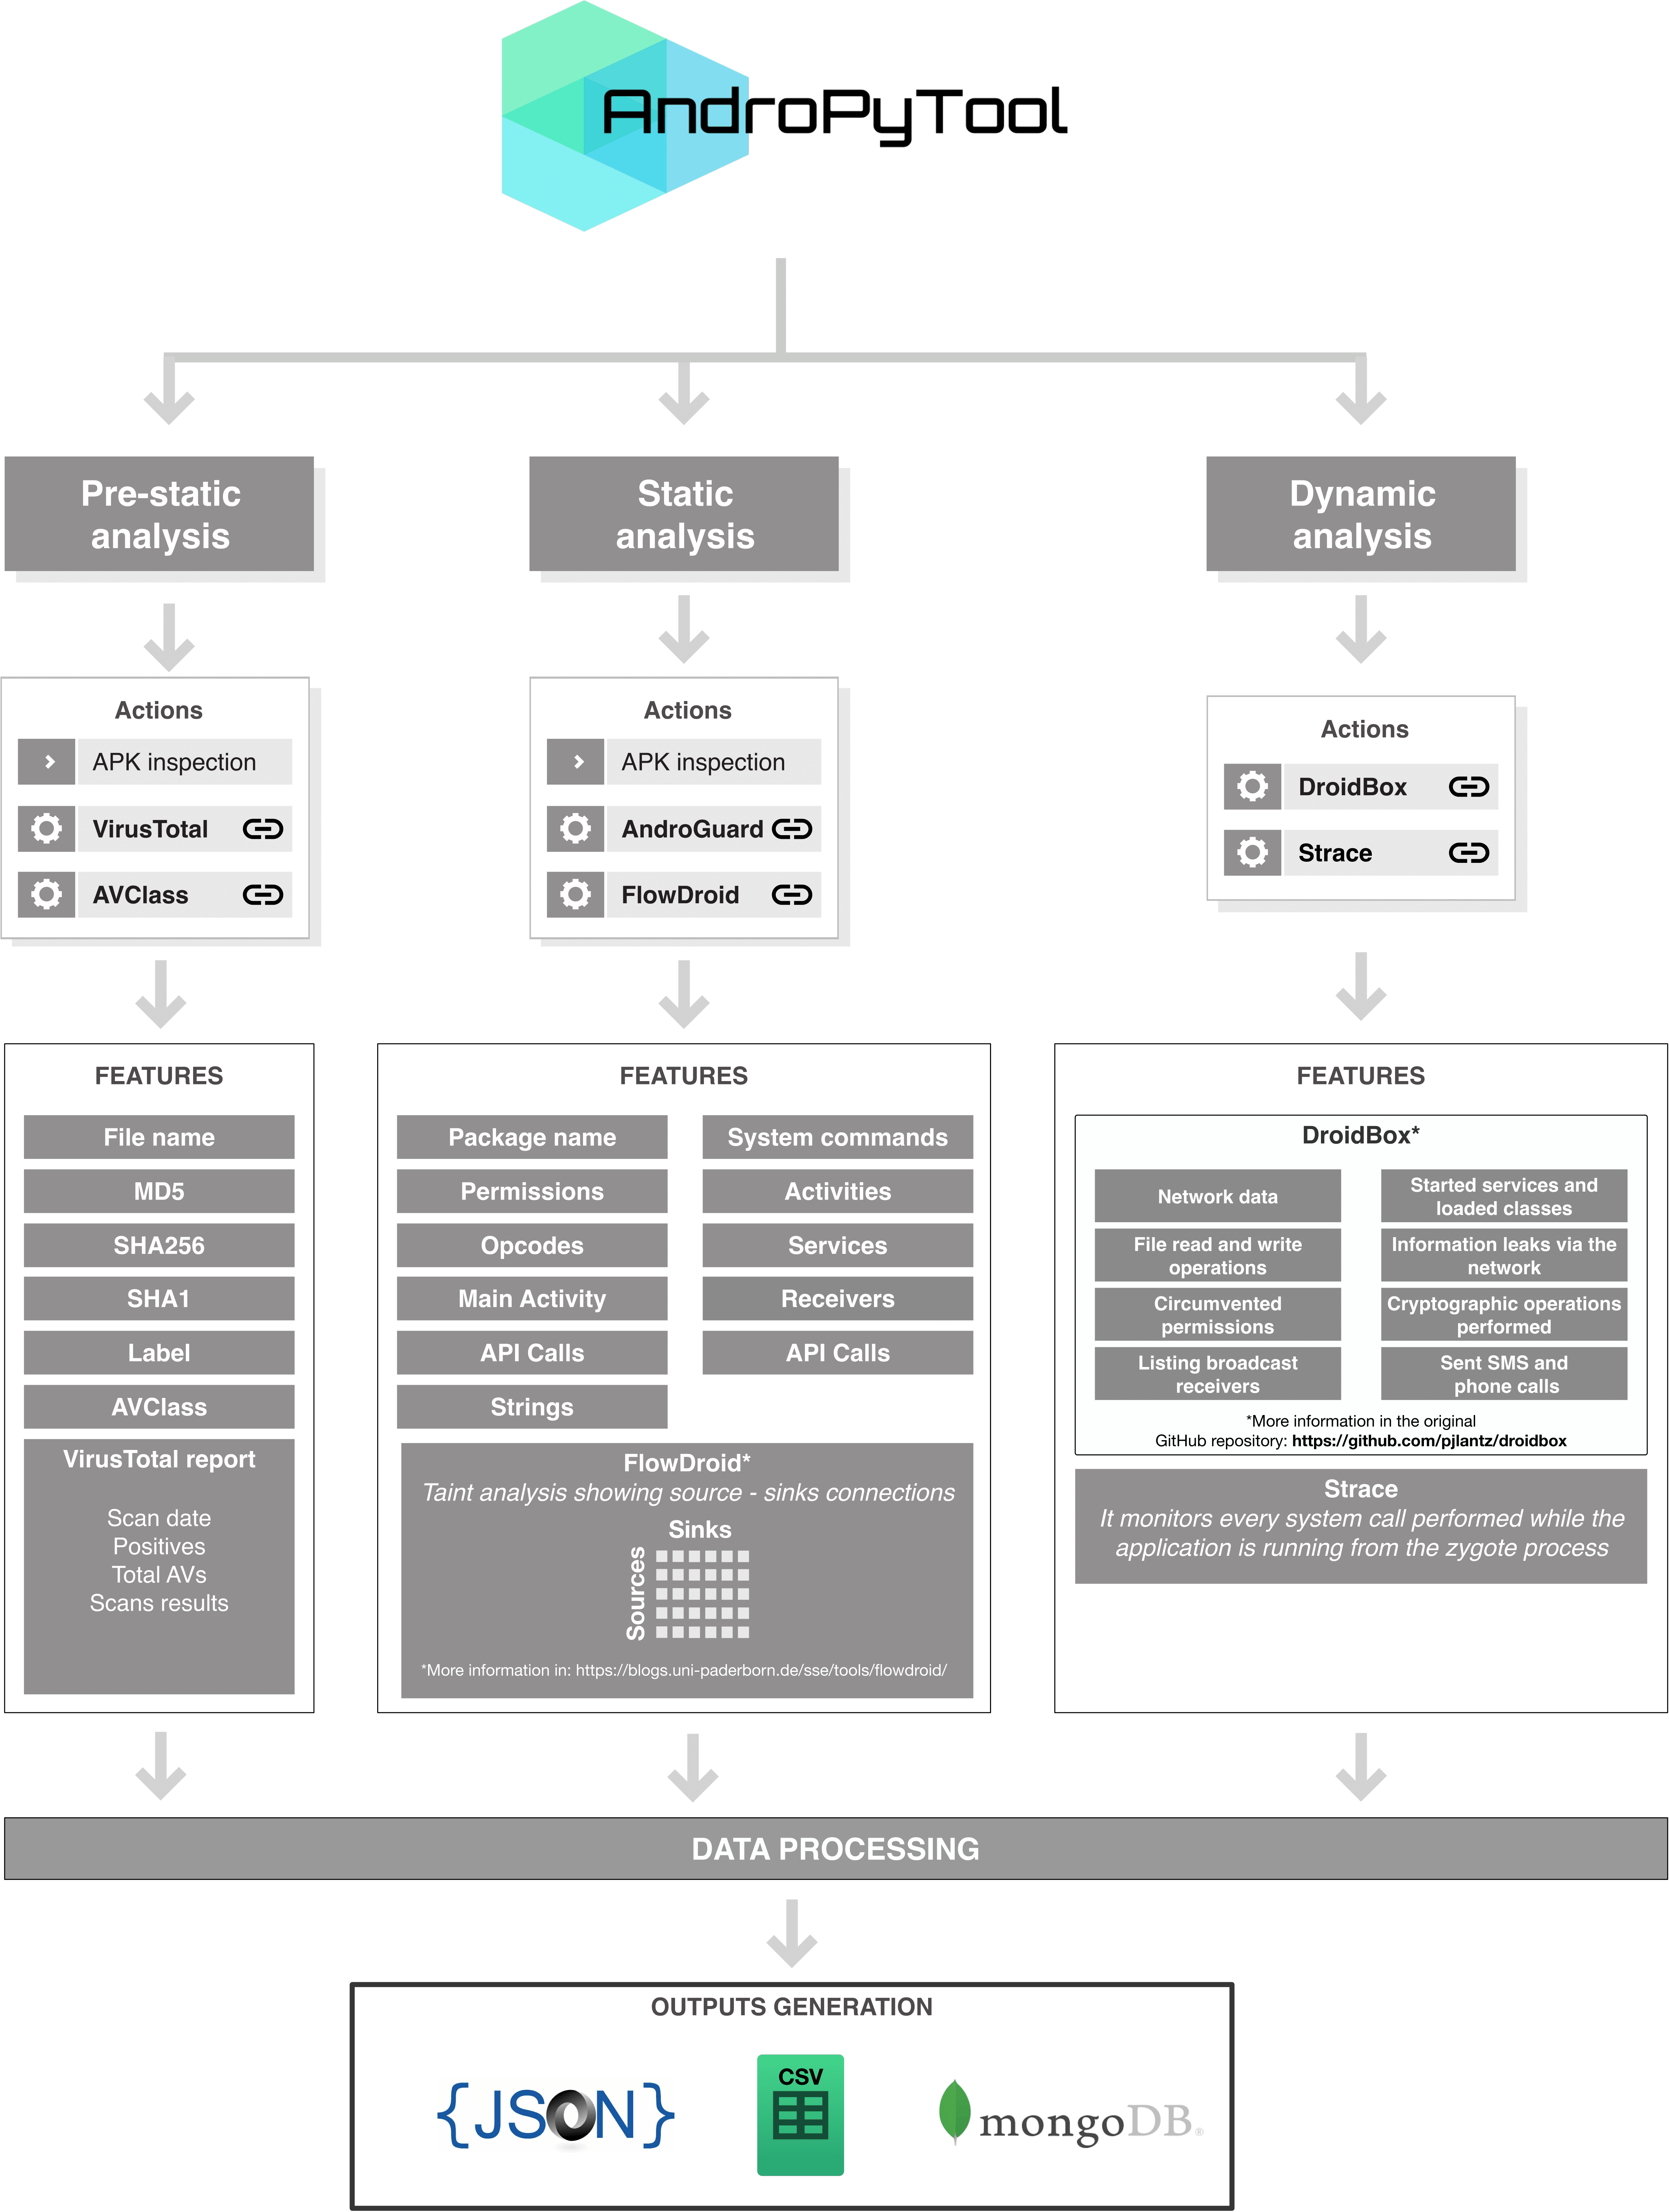 alexmyg/andropytool
一个用于自动提取Android应用程序静态和动态特征的框架。
 ernw/androtickler
用于 Android 应用程序的渗透测试和审计工具包。
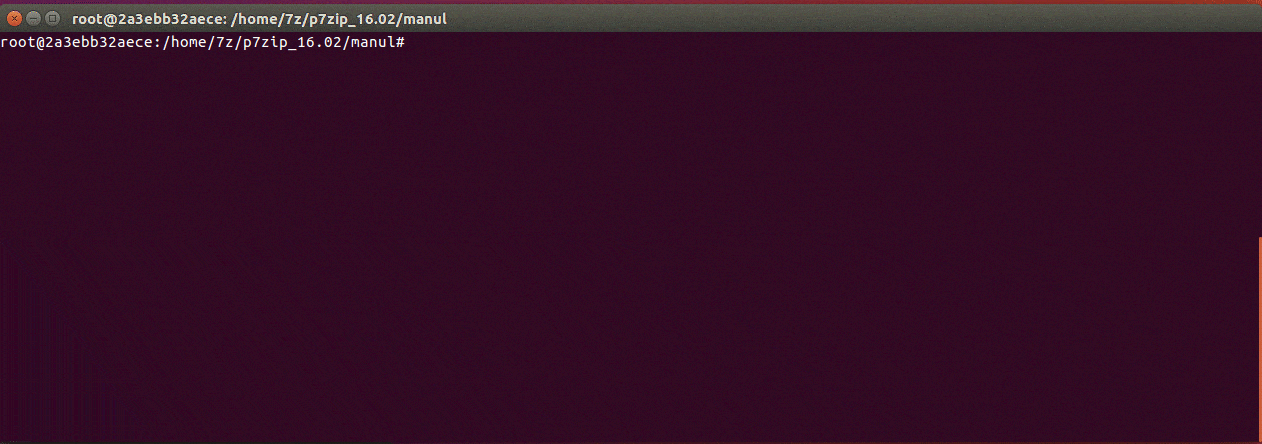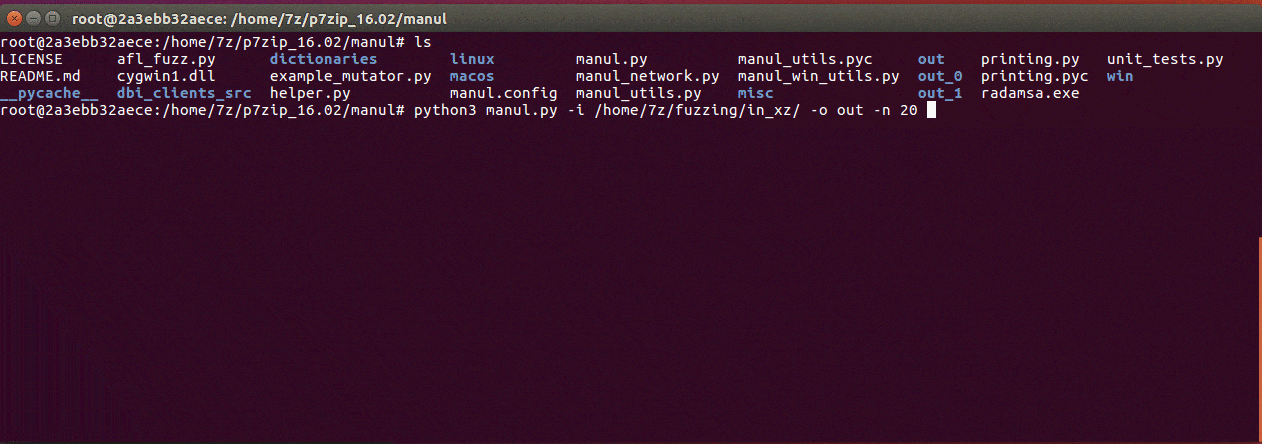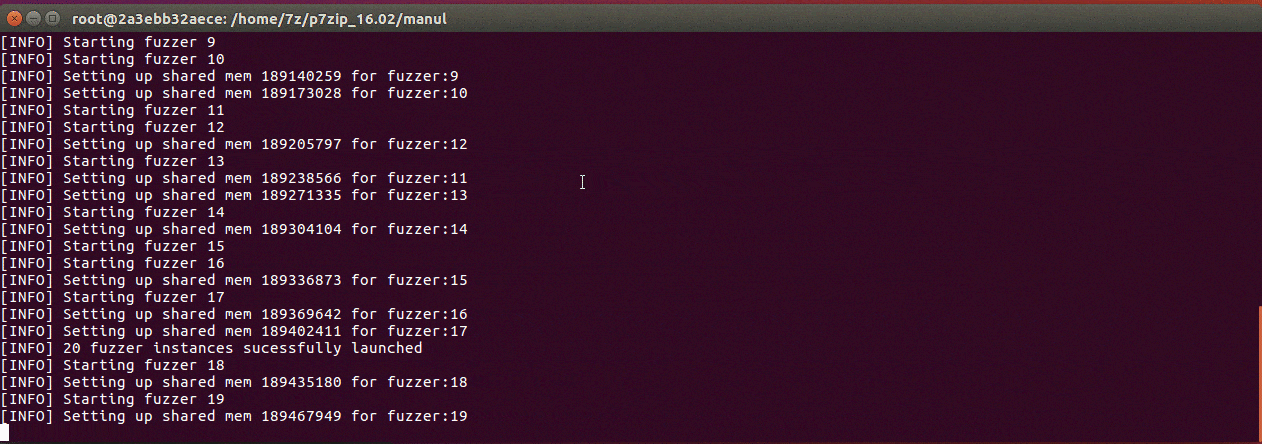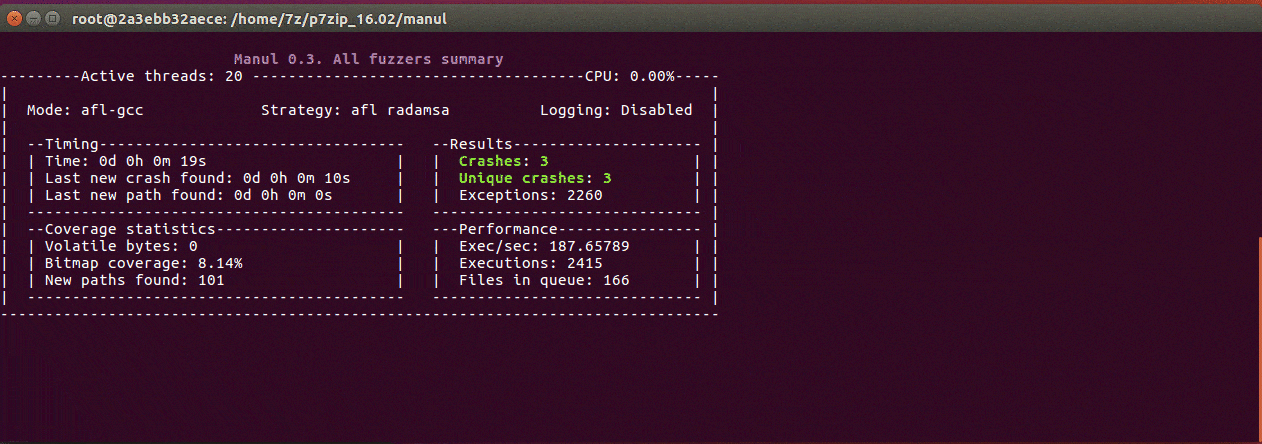 mxmssh/manul
Manul 是一款覆盖率引导的并行模糊测试器,适用于 Windows、Linux 和 MacOS,用于测试开源及黑盒二进制文件。
 secure-system/insular
隔离你的大兄弟应用 https://secure-system.gitlab.io/Insular/
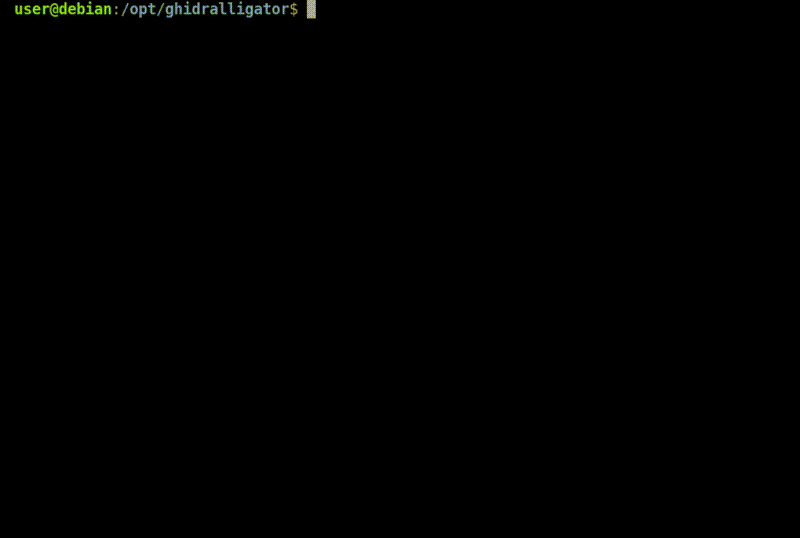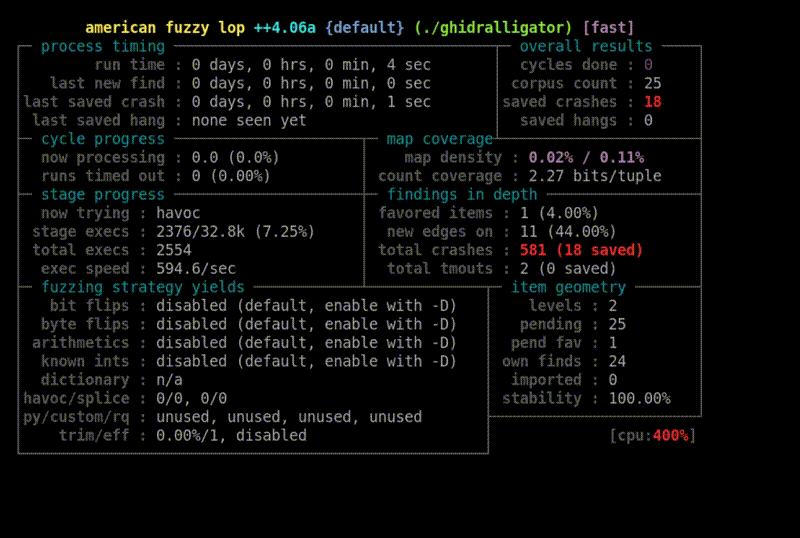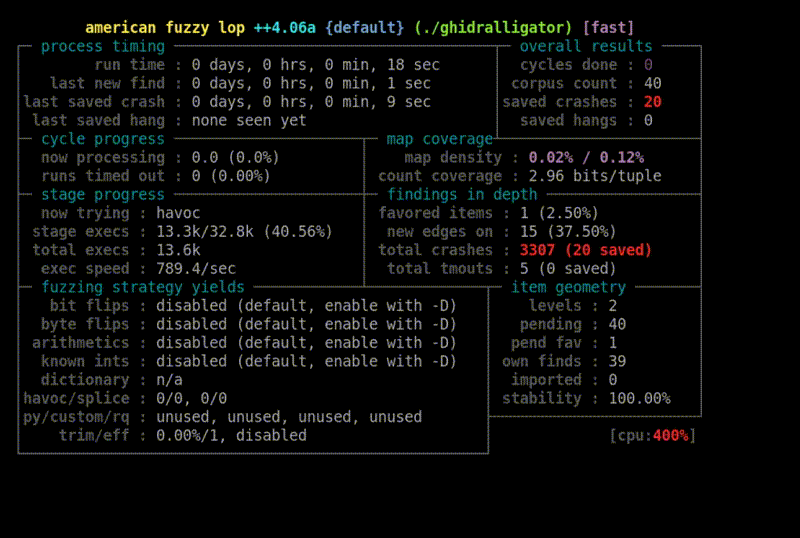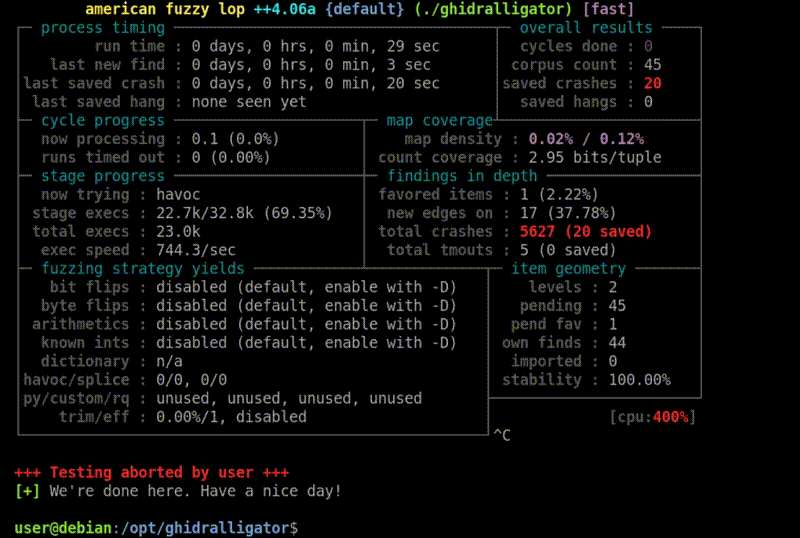 airbus-cyber/ghidralligator
使用 Ghidra/Sleigh 的多架构 pcode 模拟器,用于对二进制文件、固件和嵌入式目标进行 AFL++ 模糊测试;通过 ASAN 检测内存损坏漏洞。