#1
 aarocy/recon-scan
Recon-Scan:开源被动侦察,具备AI驱动的安全分析。零接触、开发者优先、注重隐私。
 hilmiazizi/oorecon
用于攻击面发现的终端 UI:DNS 侦察、子域枚举、端口扫描、反向 IP、泄露的登录 URL 以及 JavaScript 密钥挖掘。
 nccgroup/hostresolver
一个用于辅助外部基础设施扫描的 Windows 应用程序。
 nu11secur1ty/complete-google-dorks
精心整理的Google dork查询集合,用于高级搜索引擎侦察,发现Web应用中暴露的数据库、配置文件、管理面板和安全漏洞。
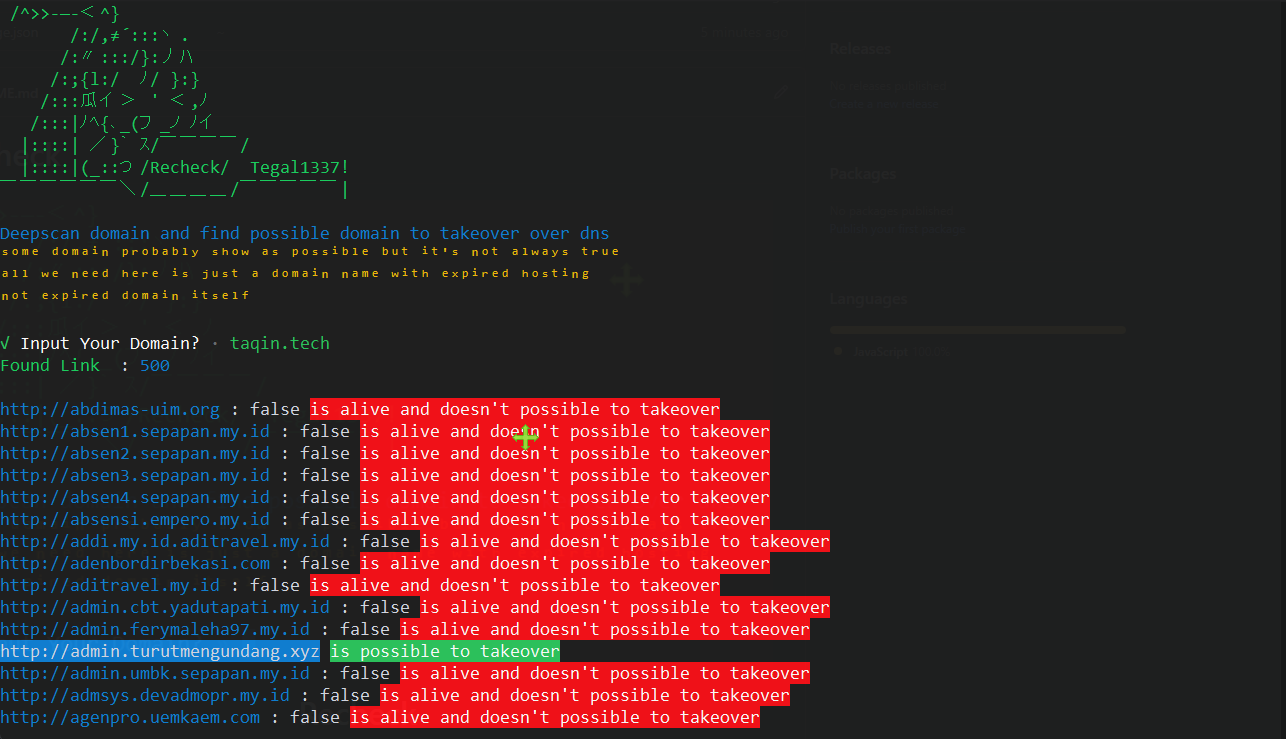 tegal1337/recheck
深度扫描域名并找出所有可能被接管的域名
 xpl0ited1/submonitor
子域名监控,支持报告到 Slack、Discord 和 Telegram
 abaykan/getsubdomain
获取子域名列表并根据每个响应码检查其是否活跃。使用 c99.nl 提供的 API。
 a3h1nt/sububy
模块化子域名枚举套件,支持证书透明度、DNS暴力破解和基于API的发现。包含枚举后模块,用于排序、存活主机检测、屏幕截图捕获和HTTP信息检索。

 vqkro/higernes
一个用 Python 和 C++ 编写的被动式 OSINT 工具包,支持用户名、邮箱、域名、IP、电话号码、哈希值。无需密钥,无需登录。
 voidsecsoftwares/voidsec-proxy
用于SOCKS5代理链、端口扫描、DNS枚举、哈希破解、反向shell生成、隐写术和匿名化的多模块攻击性安全工具包。
 joda32/yowie
Finds the SaaS services an organisation subscribes to, using only externally observable data. Built for shadow IT discovery.
 clickswave/limeyard
一个故意存在漏洞的 Docker 实验环境,具有可路由的 DNS 资产和每个目标对应的机器可读答案密钥,可在本地对扫描器的精确率、召回率和范围进行评分。
 darkrx1/rxscan
Rust CLI for bounded network reconnaissance: TCP/UDP port discovery, service identification, DNS/TLS/HTTP evidence collection, and public-source…
 wattocyber/vegadns
基于 Rust 的 DNS 枚举与子域名发现工具,适用于侦察和渗透测试安全评估。
 azmisyahrul/prismsec
安全、模块化的 MCP 服务器,封装了 nmap、nuclei、gobuster、subfinder、httpx、nikto、sqlmap,用于 AI 驱动的渗透测试。