 #1

 r3curs1v3-pr0xy/sub404
一个用于检测子域名劫持漏洞的Python工具

 projectdiscovery/dnsprobe
DNSProb 是一个基于 retryabledns 构建的工具,允许你使用用户提供的解析器列表执行多个你选择的 DNS 查询。
 zephrfish/cve-2020-1350_honeypoc
HoneyPoC: 利用SIGRed (CVE-2020-1350) 的概念验证 (PoC) 脚本。可在运行 Windows Server 2000 至 Windows Server 2019 的域控制器上获取域管理员权限。
 ivanvza/arpy
Mac OSX ARP欺骗(MiTM)工具,也可接入Gource
 simonclausen/dnscrypt-autoinstall
DNSCrypt 的自动安装和配置(适用于 Debian 和 Redhat 类系统)。该脚本将安装 DNSCrypt,配置为开机启动,并使用可选的 dnscrypt 服务。
 byt3bl33d3r/dnschef-ng
DNSChef (NG) - 面向渗透测试人员与恶意软件分析师的DNS代理
 mitrecnd/whodat
可枢轴的反向WhoIs / PDNS融合,具有注册人跟踪与告警功能,并提供用于自动化查询的API(JSON/CSV/TXT)
 pikpikcu/nodesub
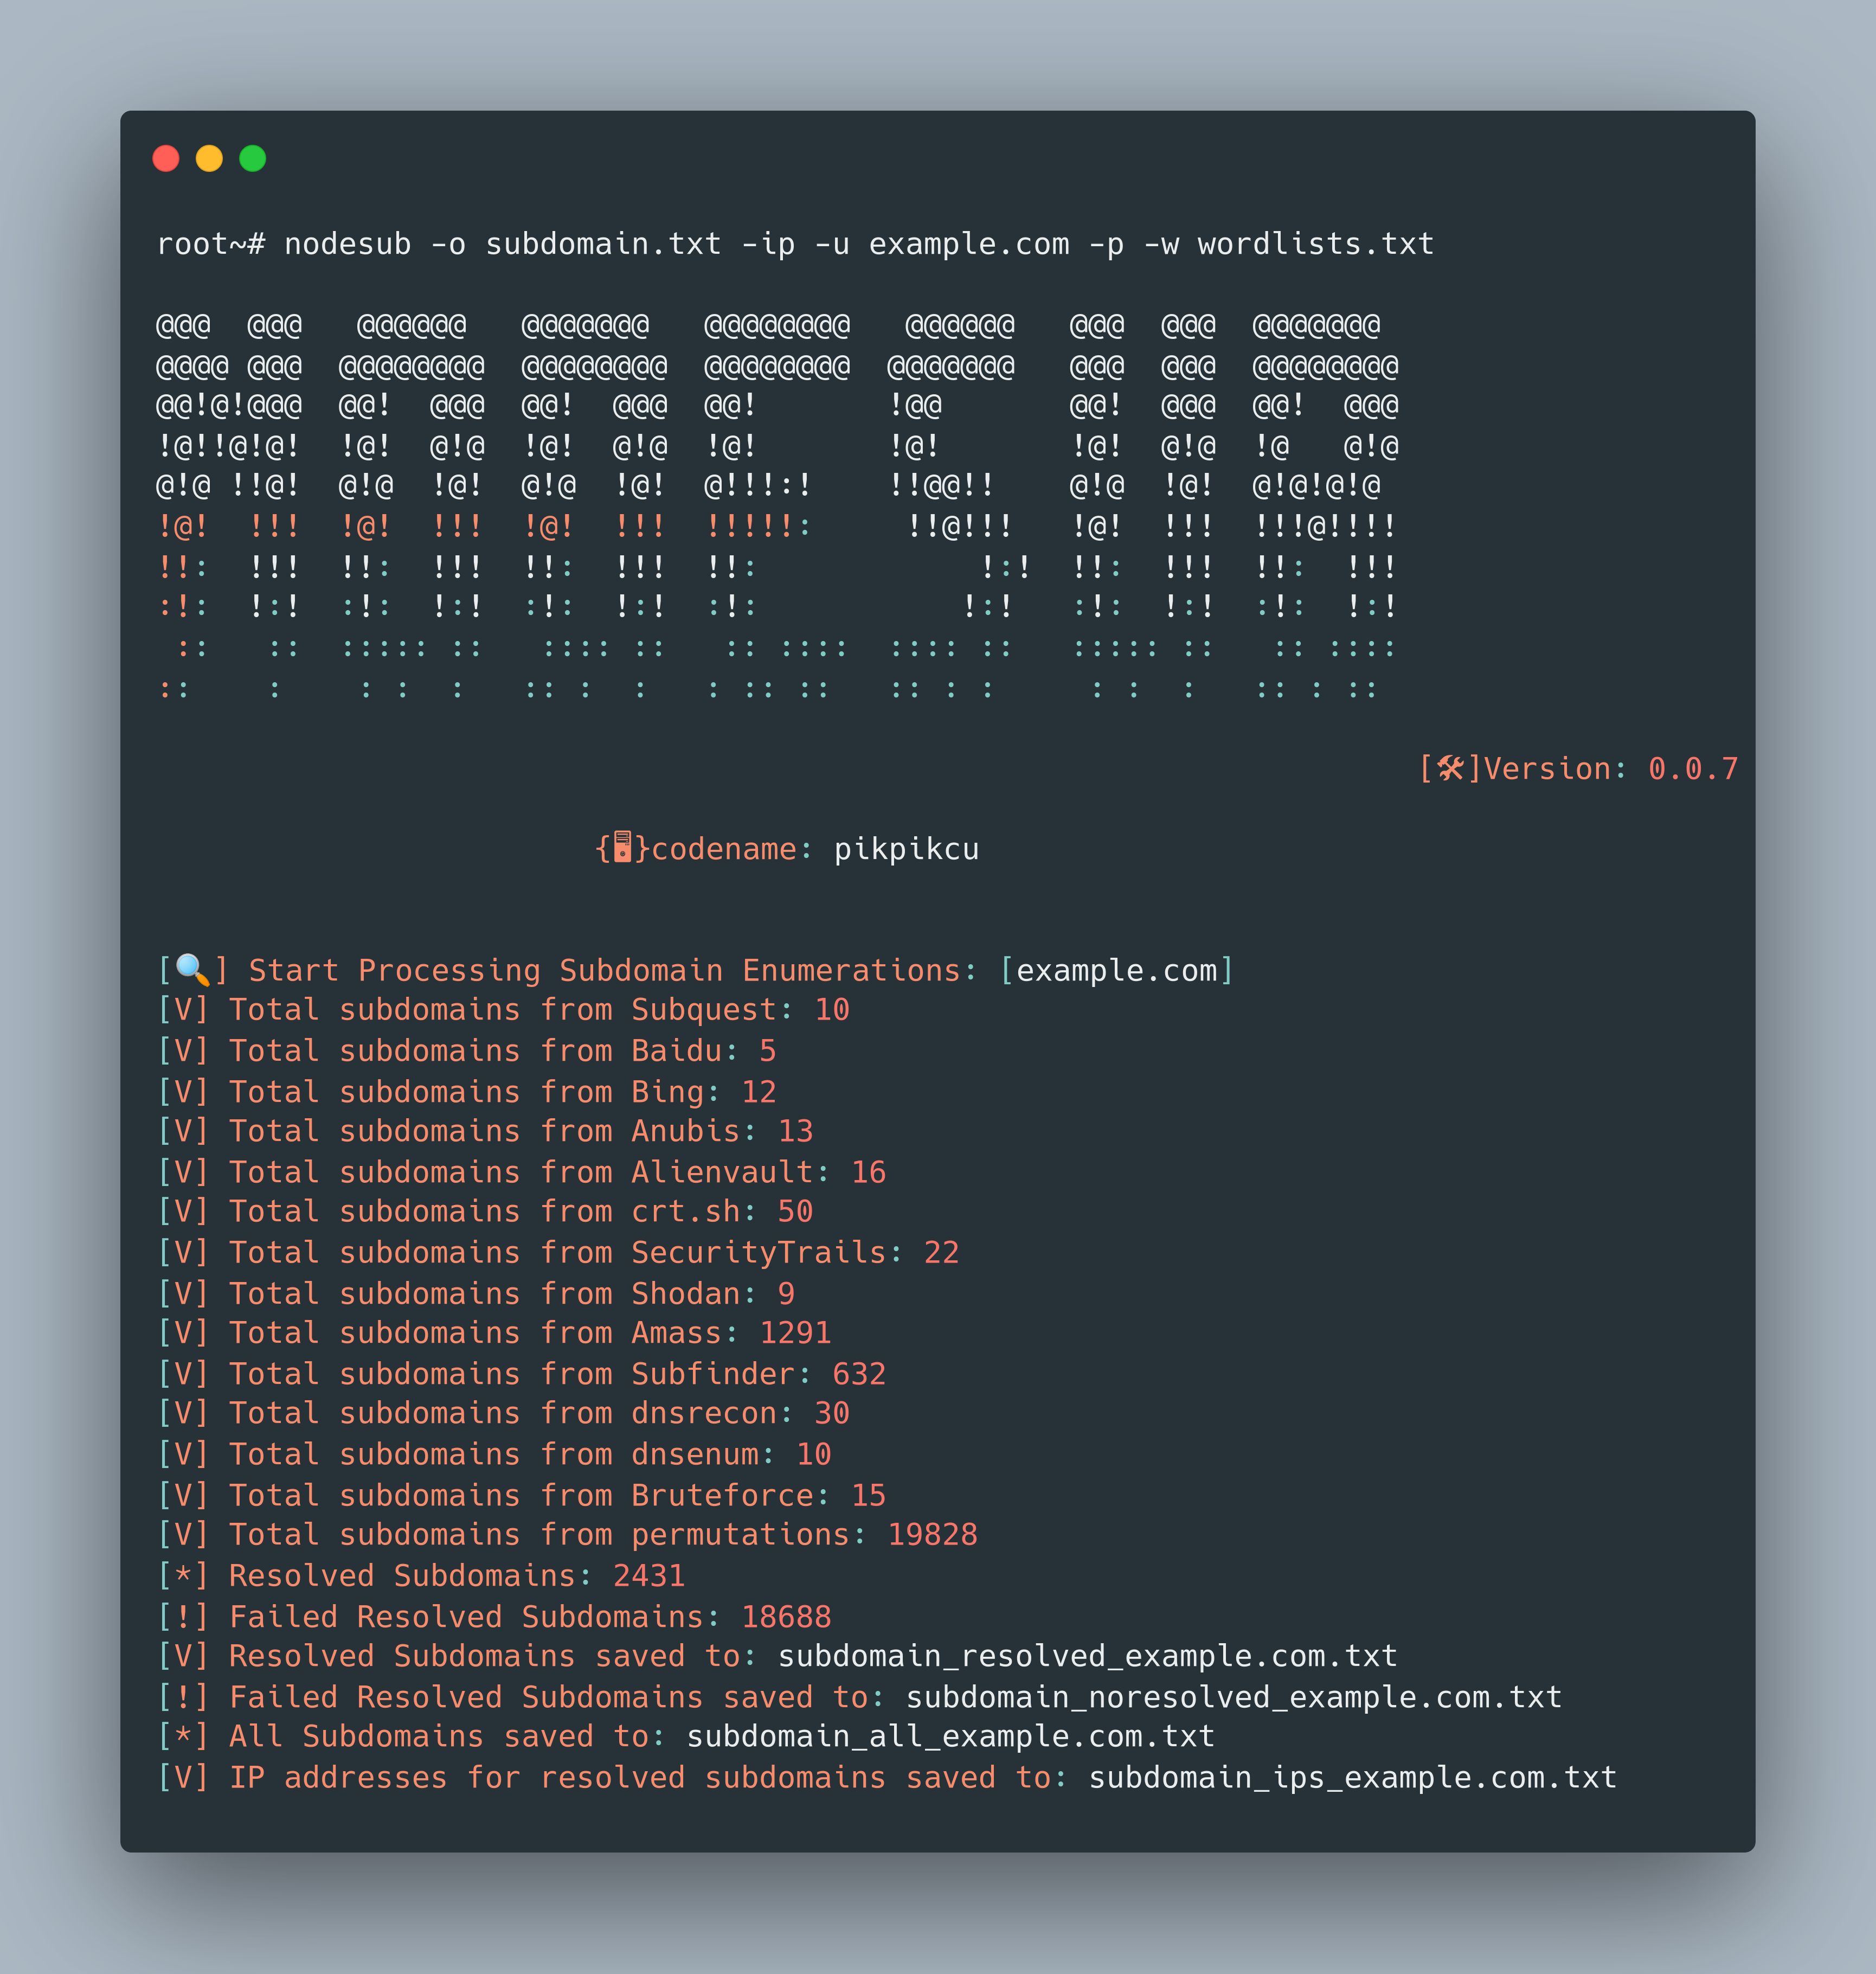
Nodesub 是一个命令行工具,用于在漏洞赏金计划中寻找子域。
 sagehack/cloud-buster
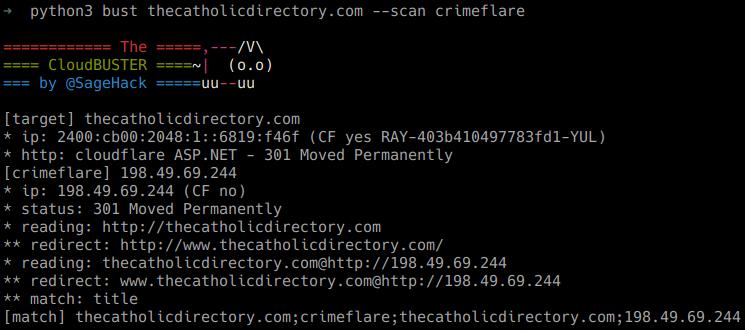
一个可用的 Cloudflare 解析器
 sandialabs/dr_robot
该工具可通过汇总多个OSINT(开源情报)工具的结果,来枚举与某公司相关的子域名。
 4n4nk3/tinkerershell
一个简单的 Python 反向 shell,纯属娱乐而编写。
 giovanifss/dumb
Dumain Bruteforcer - 一个快速灵活的域名暴力破解器
 shiva108/pentestproxy
脚本:如何几乎免费构建隐蔽的渗透测试基础设施
 t13nn3s/cve-2020-1350
此 PowerShell 脚本用于检查您的服务器是否存在 CVE-2020-1350 中 Windows DNS 服务远程代码执行漏洞的风险。