#1
 jpr5/ngrep
ngrep就像应用于网络层的GNU grep。它是一个基于PCAP的工具,允许您指定扩展正则表达式或十六进制表达式来匹配数据包的数据负载。它理解多种协议,包括IPv4/6、TCP、UDP、ICMPv4/6、IGMP和Raw,跨越多种接口类型,并像更常见的数据包嗅探工具(如tcpdump和snoop)…
 milesrichardson/docker-onion-nmap
在最小化的alpine Docker容器中,使用Tor、proxychains和dnsmasq通过nmap扫描.onion隐藏服务。
 sensepost/godoh
🕳 godoh - 基于DNS-over-HTTPS的C2
 brannondorsey/dns-rebind-toolkit
用于创建DNS重绑定攻击的前端JavaScript工具包。
 fwaeytens/dnsenum
dnsenum 是一个用于枚举 DNS 信息的 perl 脚本
 ronin-rb/ronin
Ronin 是一个用于安全研究与开发的免费开源 Ruby 工具包。Ronin 还允许通过第三方 Git 仓库快速开发和分发代码、漏洞利用、有效载荷等。
 firefart/hijagger
检查所有 NPM 和 Pypi 包的所有维护者,以通过域名重新注册发现可劫持的包
 activecm/rita
Real Intelligence Threat Analytics (RITA) 是一个通过分析网络流量来检测命令与控制通信的框架。
 baderj/domain_generation_algorithms
我的 DGA 逆向工作的一些结果
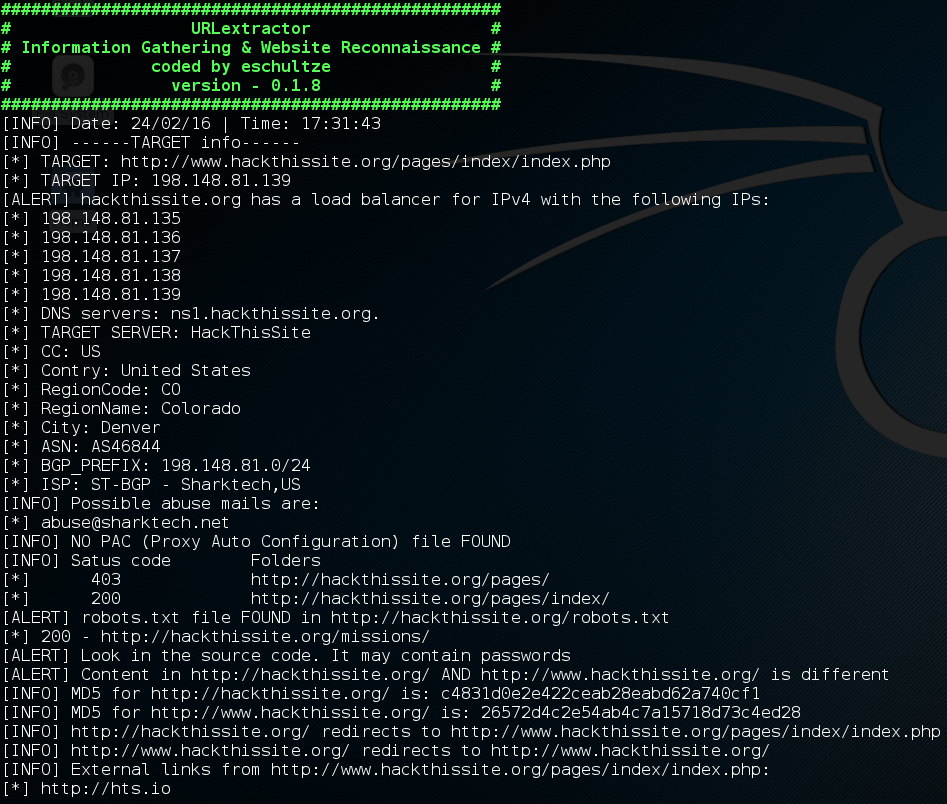 eschultze/urlextractor
信息收集与网站侦察 | https://phishstats.info/
 x1mdev/reconpi
ReconPi - 一款轻量级侦察工具,利用最新工具进行广泛扫描。
 f0ng/log4j2burpscanner
CVE-2021-44228 Log4j2 BurpSuite 扫描器,可自定义 ceye.io API 或其他 API,包括内部网络。