#1
 encrypter15/cve-2025-29824
CVE-2025-29824的概念验证漏洞利用程序,针对Windows CLFS内核驱动程序中的释放后使用漏洞,通过竞争条件、堆喷射和Shellcode执行演示了权限提升至SYSTEM,用于学术研究。
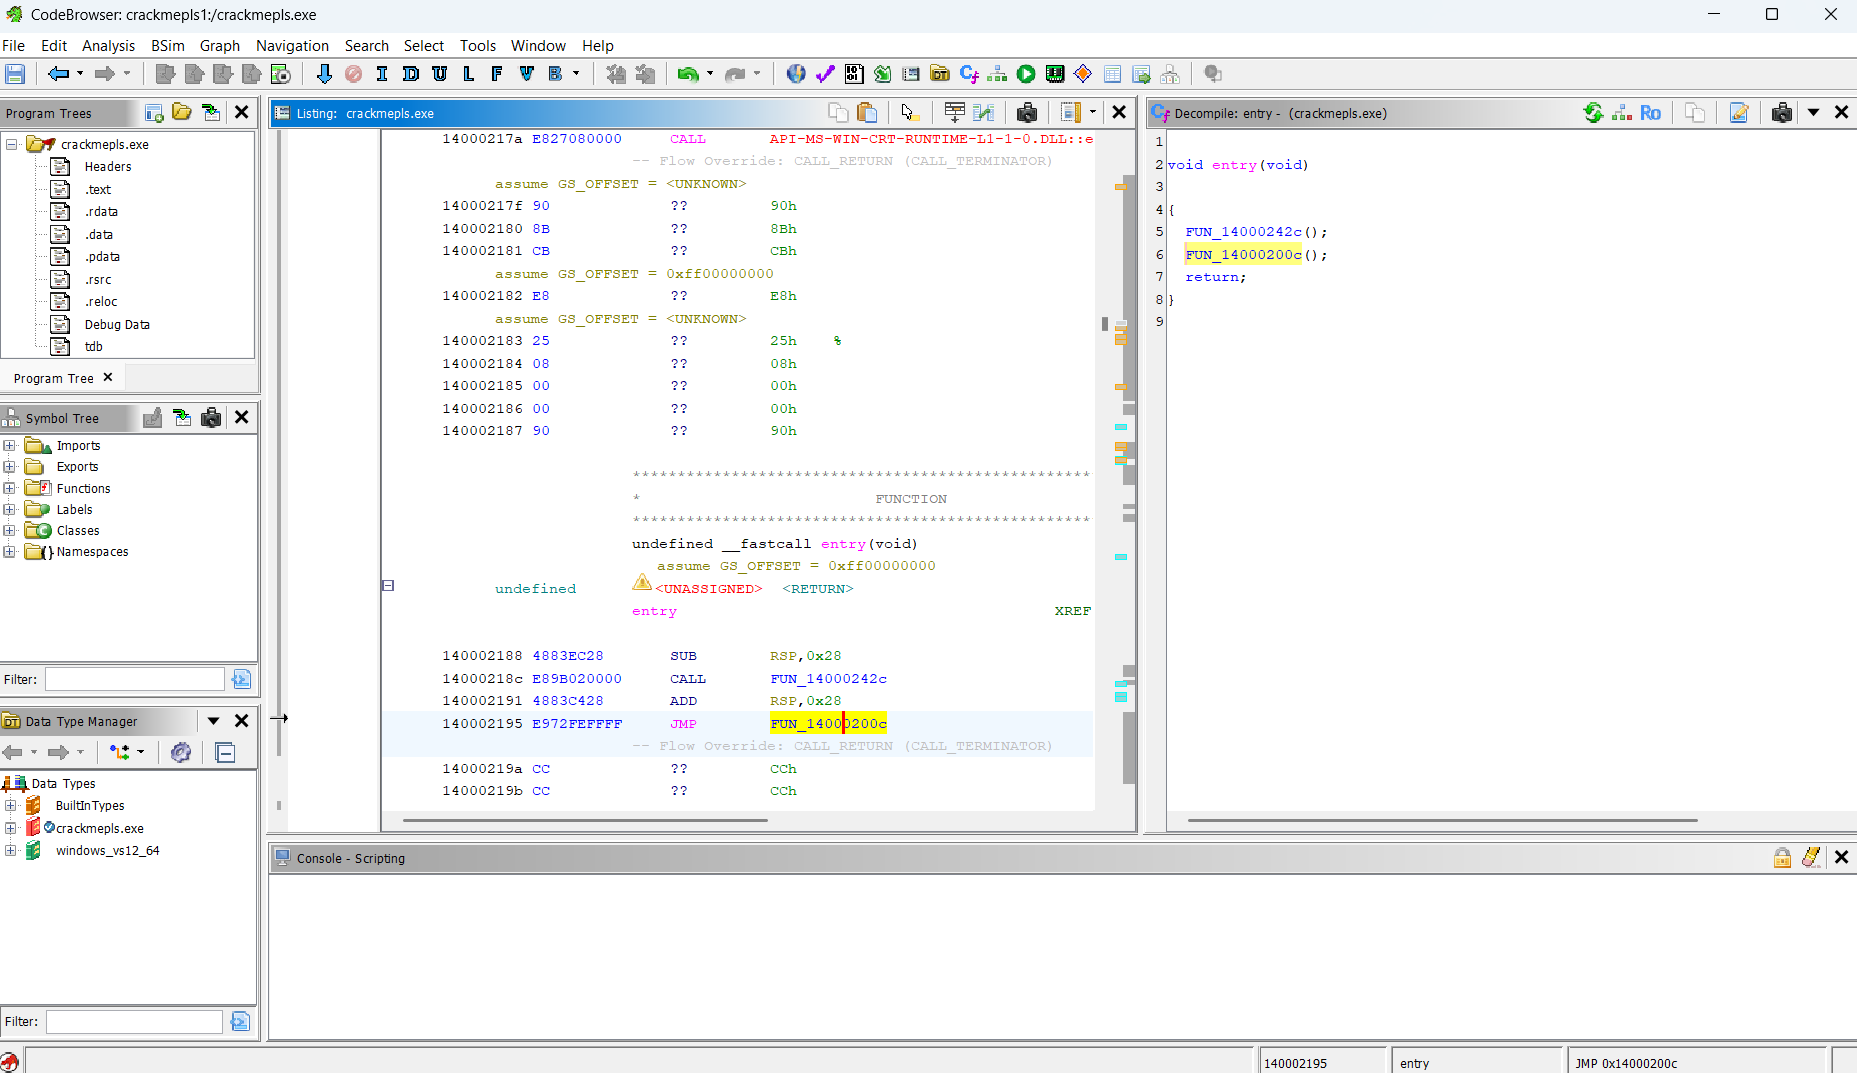 markoglasgow/gemma_crackme_tutorial
使用Google Gemma 4 E4B本地AI模型对Windows crackme进行逆向工程的逐步教程,包括本地推理设置和自动函数/变量重命名。
 nccgroup/libdlmalloc
dlmalloc 的堆分析工具
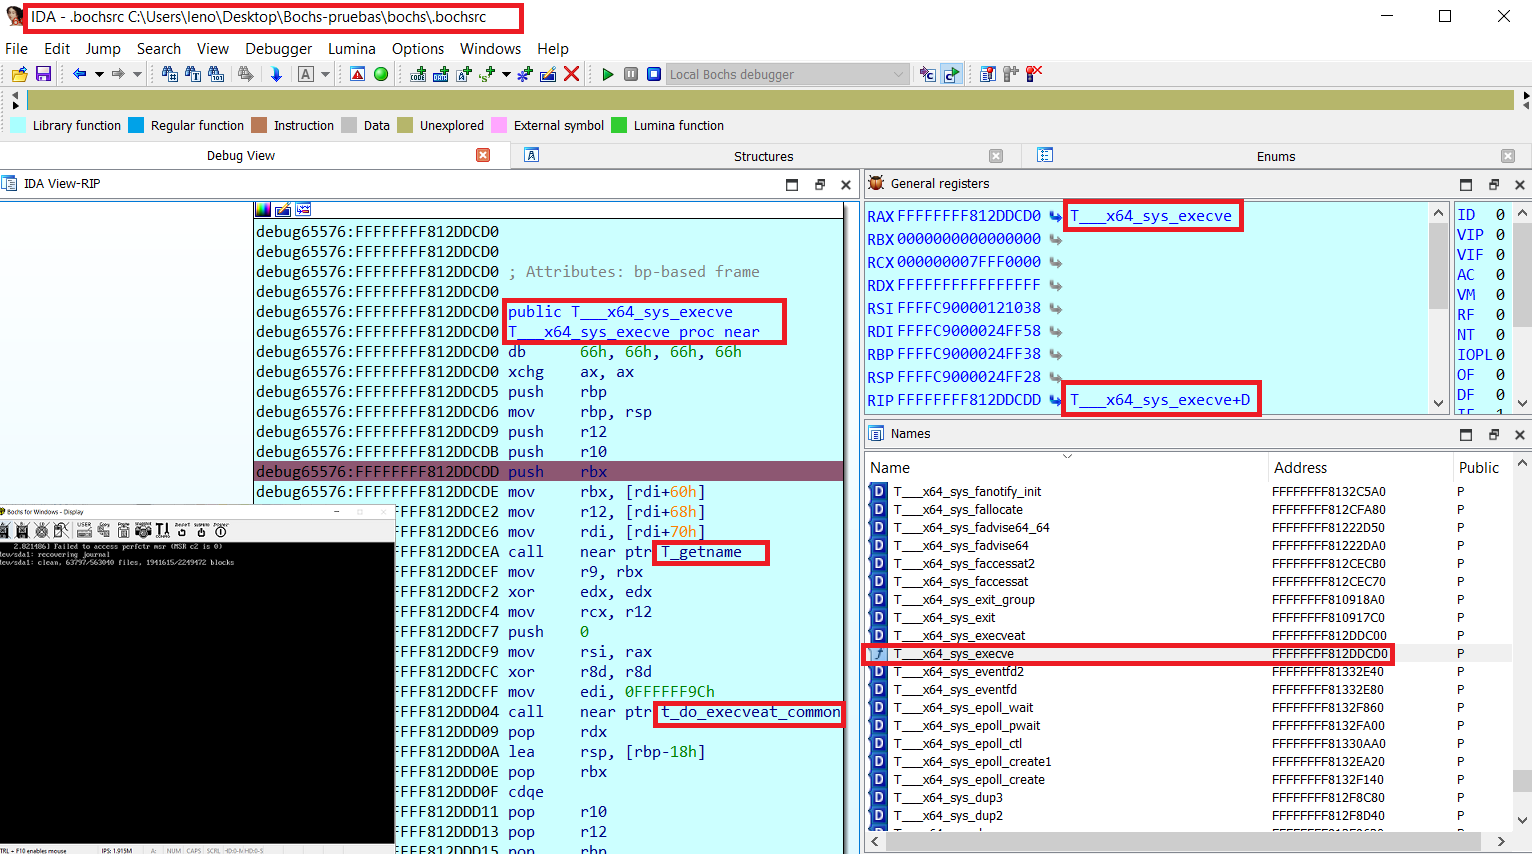 therealdreg/bochs_linux_kernel_debugging
用于在 Bochs 上调试 Linux 内核的工具(包含符号、原生 Bochs 调试器与 IDA PRO)
 c0mposer/c-game-modding-utility
一款游戏模组工具,让注入C/C++代码更简单。
 atlas0fd00m/vivisection
Vivisect 的分析插件与工具

 bicurico/vaxd
适用于原生 EXE/DLL 文件的轻量级 Windows 反汇编器、PE 检查与补丁辅助工具。
 ignacioj/whacamole
实时内存分析,检测进程、模块、句柄、令牌、线程、.NET程序集、内存地址空间和环境变量中的恶意软件IOCs。转储、检测并反汇编挂钩、Shellcode、内存区域、模块和进程。
 bitstream93/shellcode-test-harness
一个轻量级测试框架,旨在通过提供带有集成崩溃诊断和调试输出重定向的执行环境来加速 Shellcode 开发。

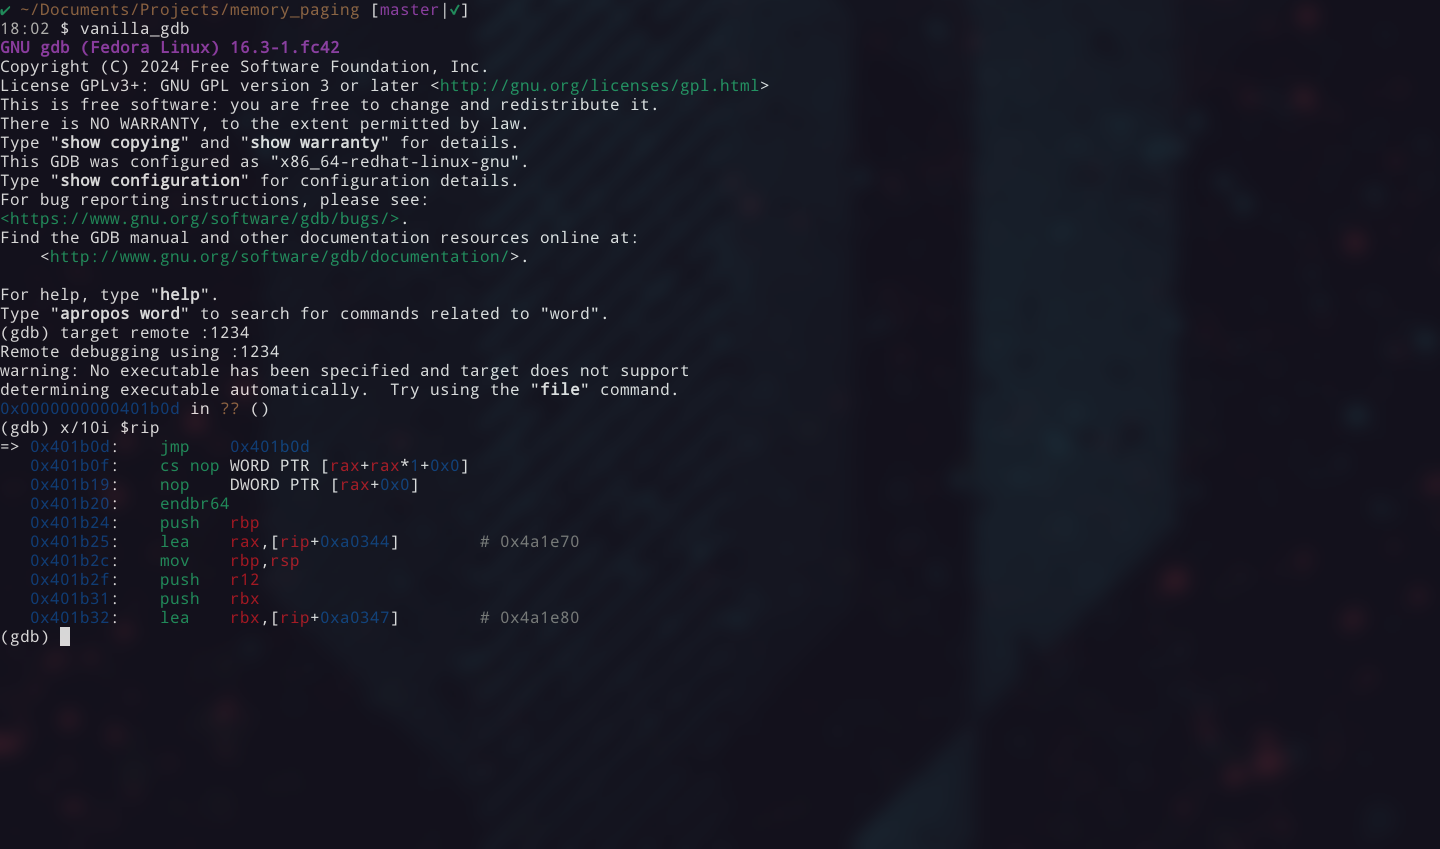 jazho76/page_table_walk
手动在 qemu 和 gdb 中遍历 x86-64 页表。分解虚拟地址,跟随 cr3 遍历物理内存的所有层级,并从原始字节中提取 flag。
 grecandrei/ida-pro-mcp
面向 IDA Pro/Home 的本地优先、确定性 MCP 服务器:109 项严格模式逆向工程操作、有证据支持的发现结果,以及受策略门控的 IDB 编辑。
 deepquantum/dconstruct
一个用于 TLOU2 DC 脚本的反汇编器与实验性反编译器。
 malwaretech/msdia-x64
在 Ghidra 中启用 Microsoft PDB 支持,而无需安装 Visual Studio