
 #1

 xv4l3x/hermit
检查、反编译并结构化修补来自 React Native 应用的 Hermes 字节码(HBC),具备 GDB 风格的 REPL、CFG、反编译器和可重新序列化的修补器。
 aethervm/aethervm
LLVM 原生二进制分析与仿真平台,可将 AArch64 和 x86_64 机器码提升为 LLVM IR,用于插桩、去混淆和运行时恢复。
 gallopsled/pwntools
CTF框架与漏洞利用开发库
 grammatech/ddisasm
基于Datalog的反汇编器,可从ELF/PE二进制文件生成可重新组装的汇编代码,并利用GTIRB中间表示支持跨x86、ARM和MIPS架构的二进制分析与重写。
 geo-tp/esp32-bit-pirate
一款通晓所有协议、带 Web 版 CLI 的硬件黑客工具
 nazeeh111/capsulith
Run preserved ARM64 code in Node or a browser and inspect its image output and memory.
 riscv-software-src/riscv-isa-sim
功能性RISC-V ISA模拟器,支持多种扩展(RV32/64、V、密码学),具有交互式调试模式、GDB集成和指令级建模,用于硬件-软件协同开发与架构探索。
 vmoranv/jshookmcp
面向 AI 代理的搜索优先、配置文件感知逆向工程工作区——一个 MCP 服务器中涵盖 36 个领域的 735 款工具。
 jeanextreme002/pymemoryeditor
一个纯 Python 库、应用和 MCP,让你用几行 Python 代码 :snake: 就能检查、修改和搜索任何正在运行的进程的内存。
 aleph-void/ghidra-rare
A repository of SLEIGH support for rare processor ISAs
 go-delve/delve
Go 源码级调试器,支持 CLI、API 和无头模式;具备断点、变量检查与执行跟踪功能,以实现高效调试。
 sunghoojung/reverse-engineering-browser
基于自定义 Brave 构建的本地优先 macOS 研究浏览器,可捕获网络流量、指纹、脚本和运行时证据,用于对 Web 应用进行逆向工程。
 hugsy/gef
GEF (GDB Enhanced Features) - 为 GDB 带来现代化体验,具备面向 Linux 上漏洞利用开发者与逆向工程师的高级调试功能
 mytechnotalent/reverse-engineering
A FREE comprehensive reverse engineering tutorial covering x86, x64, 32-bit/64-bit ARM, 8-bit AVR and 32-bit RISC-V architectures.
 proxymanapp/atlantis-android
捕获 Android 应用中的 HTTP/HTTPS 流量并发送至 Proxyman 进行调试。
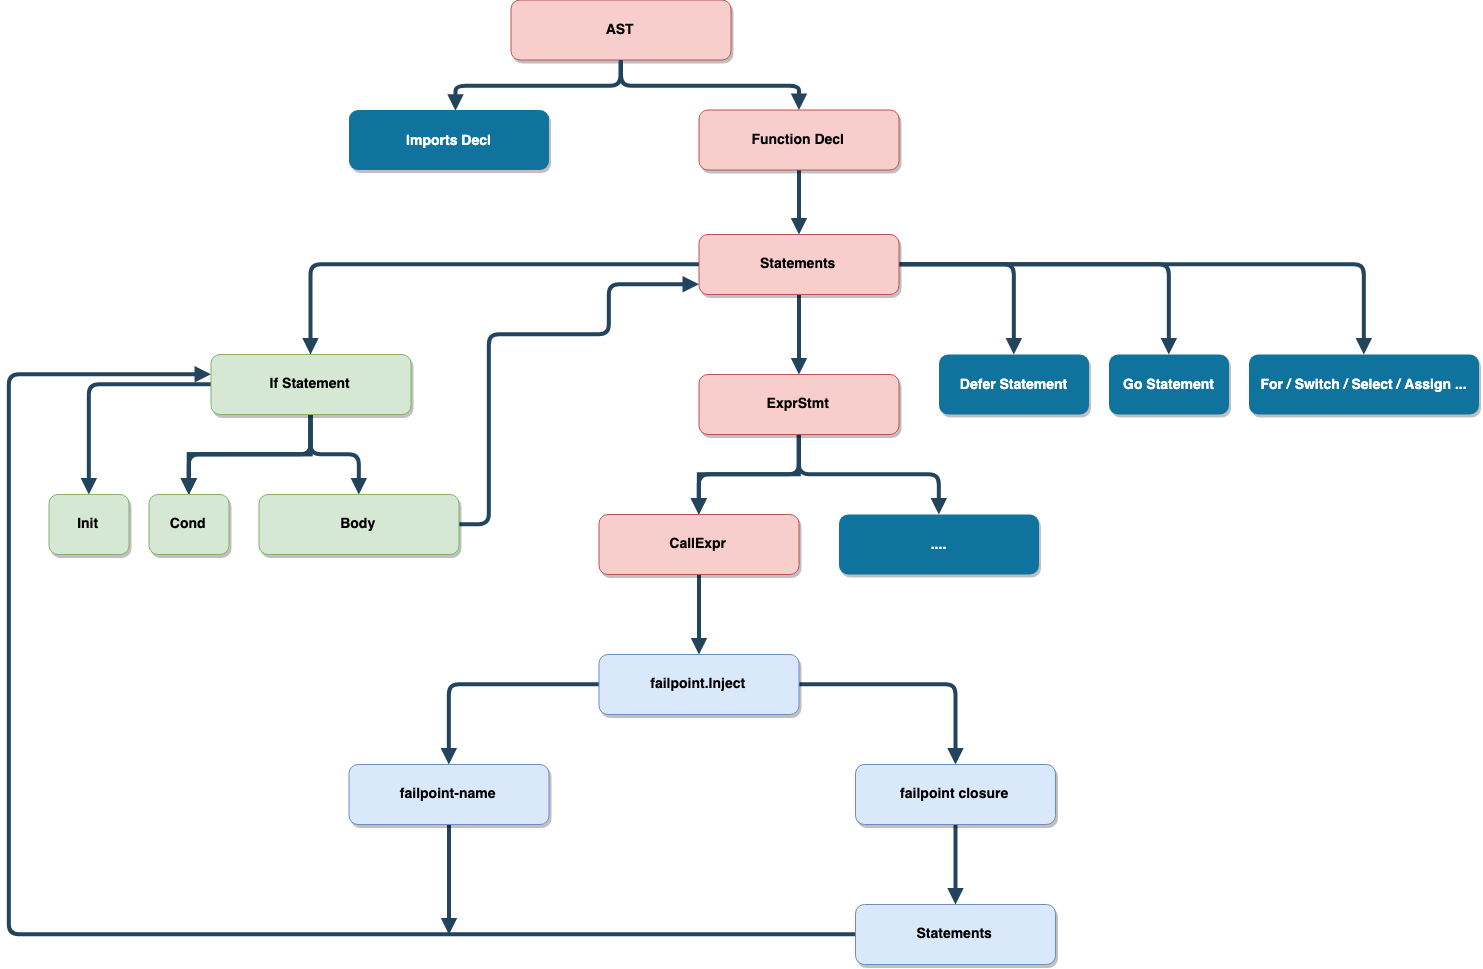 pingcap/failpoint
用于 Go 的故障注入库,通过环境变量添加运行时可控的故障点,以触发 panic、休眠、返回以及条件错误路径。
 strace/strace
Linux系统调用跟踪器,使用ptrace来监控、调试和分析系统调用、信号传递以及进程状态变化,用于诊断和教学。






