
 #1

 smarttfoxx/cve-2025-60791
Easywork Enterprise 2.1.3.354 存在内存中明文存储敏感信息的漏洞。该应用程序在激活尝试失败后,会将有效的设备绑定许可证密钥留在进程内存中。
 theldus/bread
可注入的实模式 x86 调试器,用于 BIOS 逆向工程和通过串行线调试任意实模式代码,支持 GDB 集成和硬件断点/观察点。

 apple-oss-distributions/xnu
混合内核,结合了Mach、FreeBSD和IOKit,用于macOS和iOS。提供核心操作系统服务、驱动程序框架以及x86_64和ARM64上的安全策略执行。
 poppopjmp/vmdragonslayer
多引擎框架,用于解包和分析 VM 保护的二进制文件,采用动态污点跟踪、符号执行、模式分类和机器学习驱动的优先级排序,自动化逆向工程商业及自定义保护器。
 tnot123/cve-2017-9822
针对 CVE-2017-9822 的深入技术分析与概念验证,该漏洞是 DotNetNuke 中的不安全反序列化漏洞,可通过特制 Cookie 导致远程代码执行。
 yasharote/dll-injector
一款桌面工具,允许注入DLL、挂钩WinAPI函数(如CreateFileW)并在运行时修改进程行为——专为开发者、测试人员和逆向工程师设计。
 ioncodes/idacode
一款用于IDA和VS Code的集成工具,连接两者以轻松执行和调试IDAPython脚本。
 gmh5225/fracture-
🐈⬛ 用于逆向工程 JVM 应用程序的 WIP 套件

 cs01/gdbgui
基于浏览器的gdb(GNU调试器)前端。支持添加断点、查看堆栈、可视化数据结构等,适用于C、C++、Go、Rust和Fortran。从终端运行gdbgui,浏览器中将打开一个新标签页。

 skylined/bugid
检测、分析并唯一标识 Windows 应用程序中的崩溃
 encrypter15/cve-2025-29824
CVE-2025-29824的概念验证漏洞利用程序,针对Windows CLFS内核驱动程序中的释放后使用漏洞,通过竞争条件、堆喷射和Shellcode执行演示了权限提升至SYSTEM,用于学术研究。
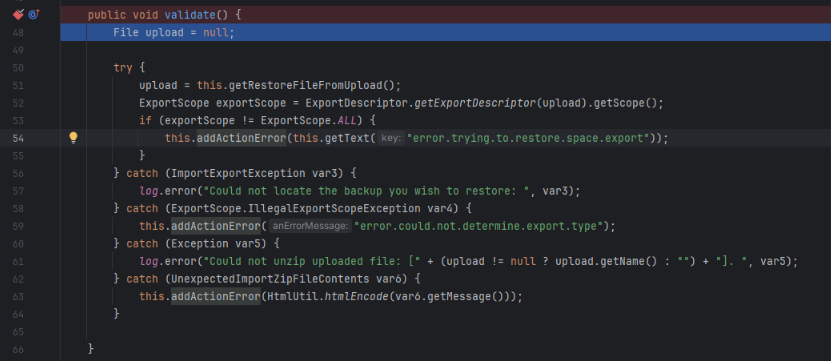 d3ckkno0b/analyze-exploit-cve-2023-22518-confluence
CVE-2023-22518 漏洞分析,针对 Atlassian Confluence Server,涵盖环境搭建、JAR 差异比对、根本原因分析,以及通过未授权恢复重新获得管理员访问权限。
 0xbinder/android-kernel-exploitation-lab
本实验将指导您搭建环境,以探索 CVE-2019-2215——一个存在于 binder 子系统中的严重 Android 内核漏洞。
 cheat-engine/cheat-engine
Cheat Engine. 一个专注于修改的开发环境。










