
 #1

 canomer/cve-2026-36981-kernel-eop-poc
项目日期:2026年2月 / MiniTool 内核驱动程序中的内存损坏漏洞。演示了一种借助调试器实现的任意内核写入原语,可用于权限提升。
 ypl6/heaplens
# CMPT733 网络安全实验室 II 项目:受 CVE-2021-3156 启发的堆利用 GDB 插件

 thisistfs/rogue-framework
用于 AFL++ 模糊测试、跨架构 QEMU 模拟、harness 开发、Ghidra 无头分析、自定义变异器以及针对漏洞利用开发的补丁对比的桌面工作台。
 elderlypirate/bus_pirate
用于硬件黑客工具的多协议固件,支持 SPI、I2C、JTAG、UART、1-Wire、总线嗅探、逻辑分析以及微控制器编程。
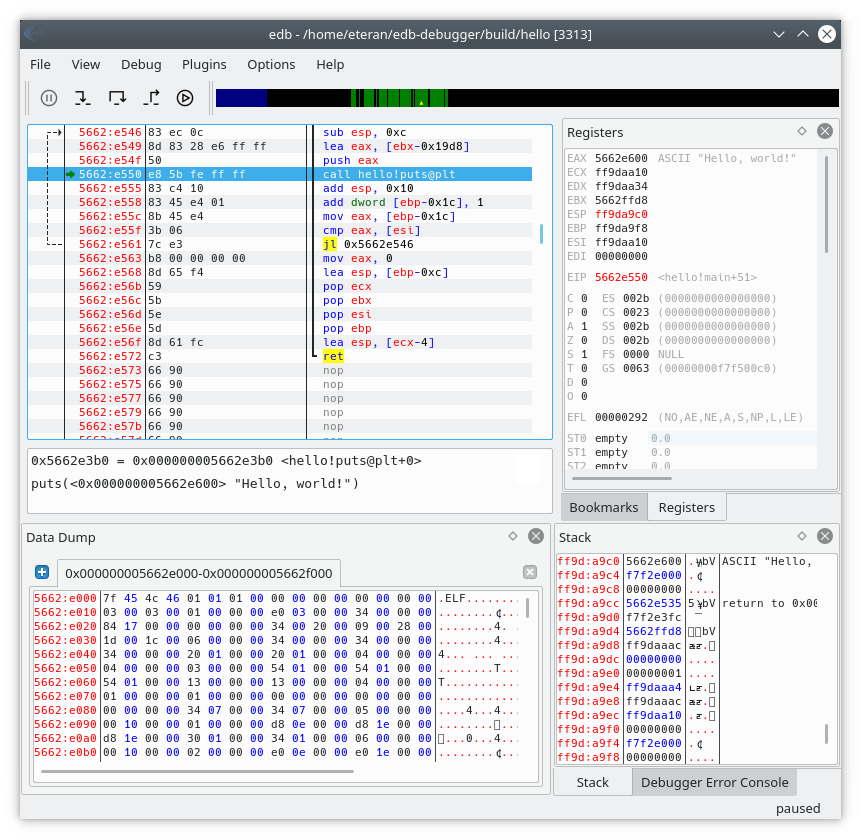 eteran/edb-debugger
edb 是一个跨平台的 AArch32/x86/x86-64 调试器。
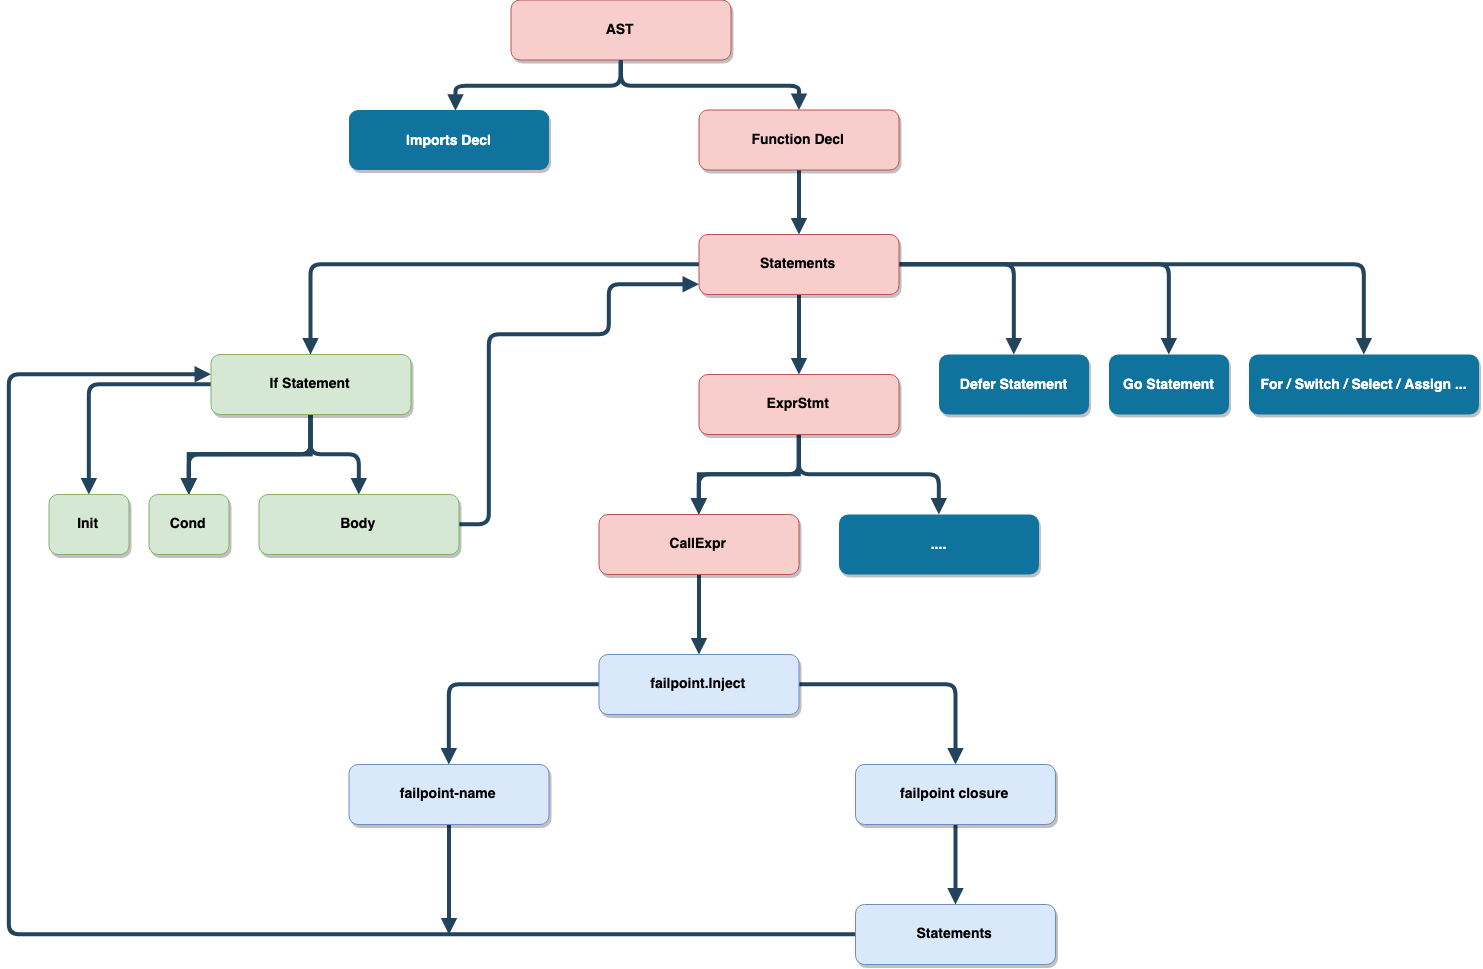 pingcap/failpoint
用于 Go 的故障注入库,通过环境变量添加运行时可控的故障点,以触发 panic、休眠、返回以及条件错误路径。


 modelcontextprotocol/inspector
从 Web UI、CLI 或 TUI 检查、调试并可视化测试 Model Context Protocol (MCP) 服务器,支持工具/资源探索、请求日志记录和 OAuth 认证。
 rr-debugger/rr
用于多线程应用确定性调试的录制与回放框架,支持反向执行、硬件观察点及高效的时间旅行调试。
 go-delve/delve
Go 源码级调试器,支持 CLI、API 和无头模式;具备断点、变量检查与执行跟踪功能,以实现高效调试。
 dynamorio/dynamorio
用于构建动态分析工具的运行时插桩框架:支持 Windows、Linux、Android 和 ARM 平台上的跟踪、性能剖析、代码覆盖率、内存调试、模糊测试和反汇编。
 microsoft/detours
运行时 Windows API 拦截库,用于挂钩、监控和插桩函数调用。支持二进制重写与 DLL 注入,为调试、跟踪和分析工具提供支持。
 intelxed/xed
用于编码和解码 IA32/Intel64 x86 指令的低级库,提供指令长度、操作数、类别和控制流元数据的 API。
 whatswrongandwhy/ptrace
基于ptrace的Linux进程跟踪和调试工具,用于检查系统调用、内存和程序执行流。
 dovughs/mora-hwbp
基于硬件断点(DR0-DR7)的无补丁用户模式挂钩与遥测插桩引擎(AMSI、WLDP 和 ETW PoC)。






