
 #1
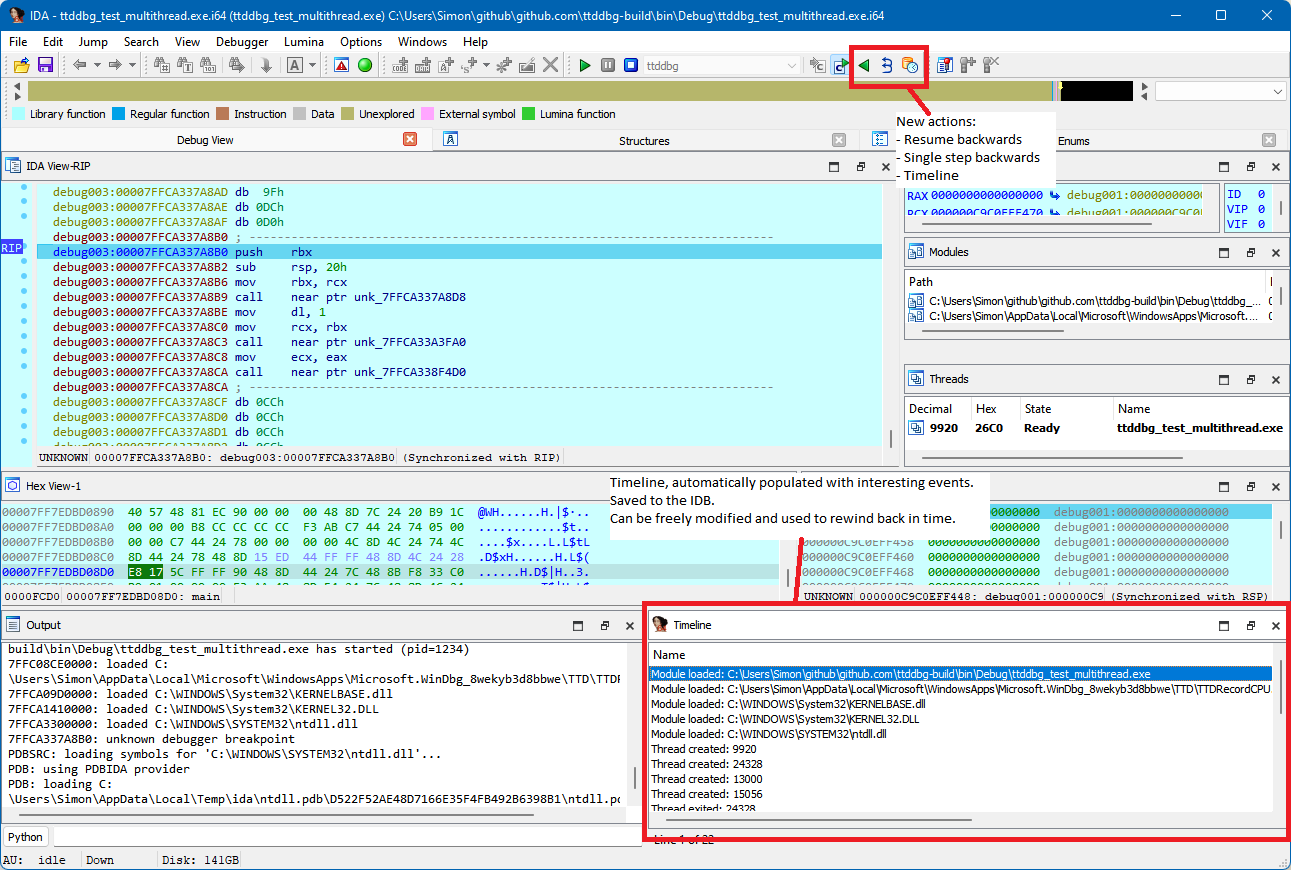
 microsoft/detours
运行时 Windows API 拦截库,用于挂钩、监控和插桩函数调用。支持二进制重写与 DLL 注入,为调试、跟踪和分析工具提供支持。
 intelxed/xed
用于编码和解码 IA32/Intel64 x86 指令的低级库,提供指令长度、操作数、类别和控制流元数据的 API。
 whatswrongandwhy/ptrace
基于ptrace的Linux进程跟踪和调试工具,用于检查系统调用、内存和程序执行流。
 dovughs/mora-hwbp
Hardware Breakpoint (DR0-DR7) based patch-less user-mode hooking & telemetry instrumentation engine (AMSI, WLDP & ETW PoC).
 gmh5225/asm-obfuscator
通过指令注入、垃圾代码、常量混淆和运行时解密来混淆 x86-64 汇编,以阻碍逆向工程和反分析。
 gmh5225/antidbg-unabomber
VMP 改进思路(旧版 AmogusPlugin)
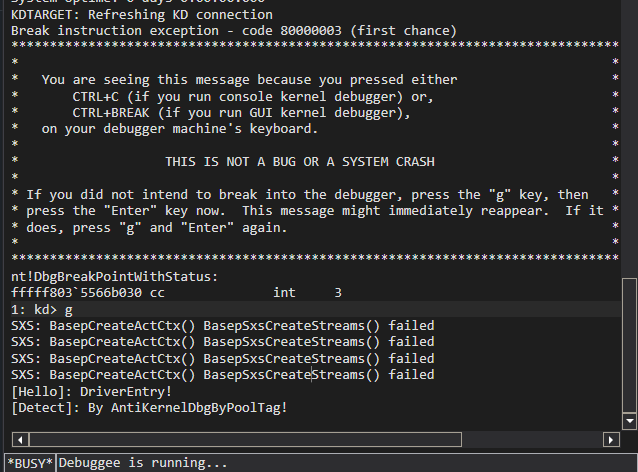 gmh5225/antikerneldebug-poc
关于如何通过 Pool Tag 检测 Windows 内核调试的 POC。
 ddudle/ctxdebug
MCP-powered reverse engineering platform connecting WinDbg, IDA Pro & x64dbg with 160+ AI-accessible debugging and analysis tools.
 davidcarliez/cve-2026-62737-lab
通过 gdb 辅助的 ROP 令牌交换链,将低权限的 Windows 进程提升至 SYSTEM 权限,在仅限实验室的 QEMU 环境中演示 CVE-2026-62737。
 xalicex/kernel-debug-lab-for-virtual-box
如何使用 windbg 搭建 2 个 VirtualBox 虚拟机来调试内核驱动程序
 therealdreg/ida_bochs_windows
用于在原生 Bochs 调试器上配合 IDA Pro 进行 Windows 内核调试的辅助脚本(包括 PDB 符号)
 pietroborrello/customprocessingunit
CPU微码的首个分析框架
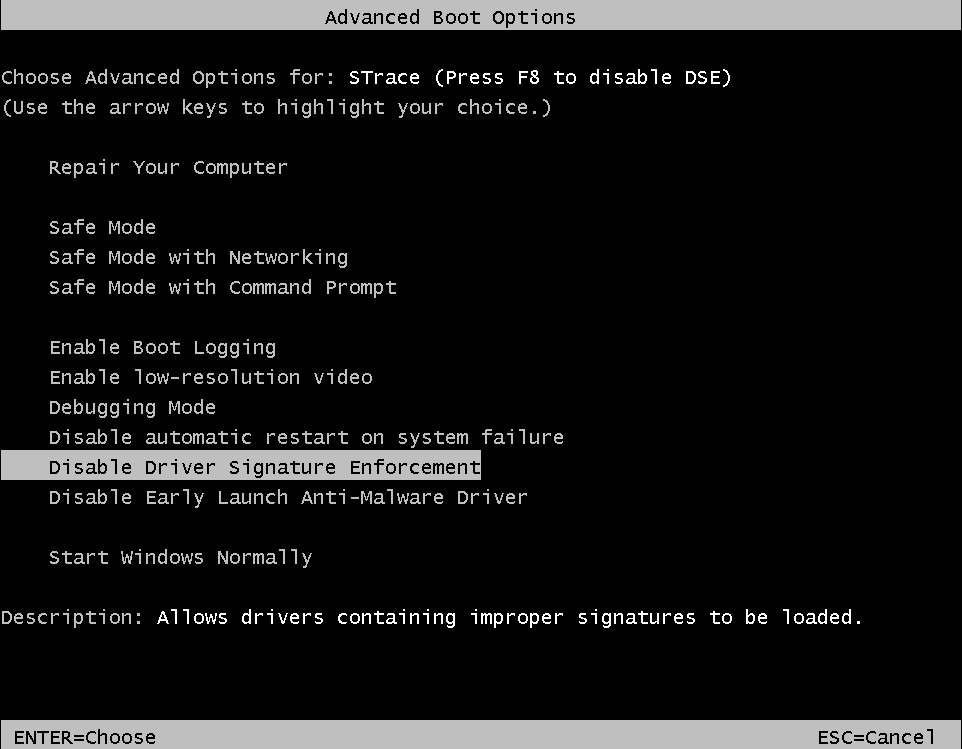 mandiant/strace
A DTrace on Windows Reimplementation
 daem0nc0re/tangledwinexec
用于研究 Windows 进程执行技术的 PoC 和工具
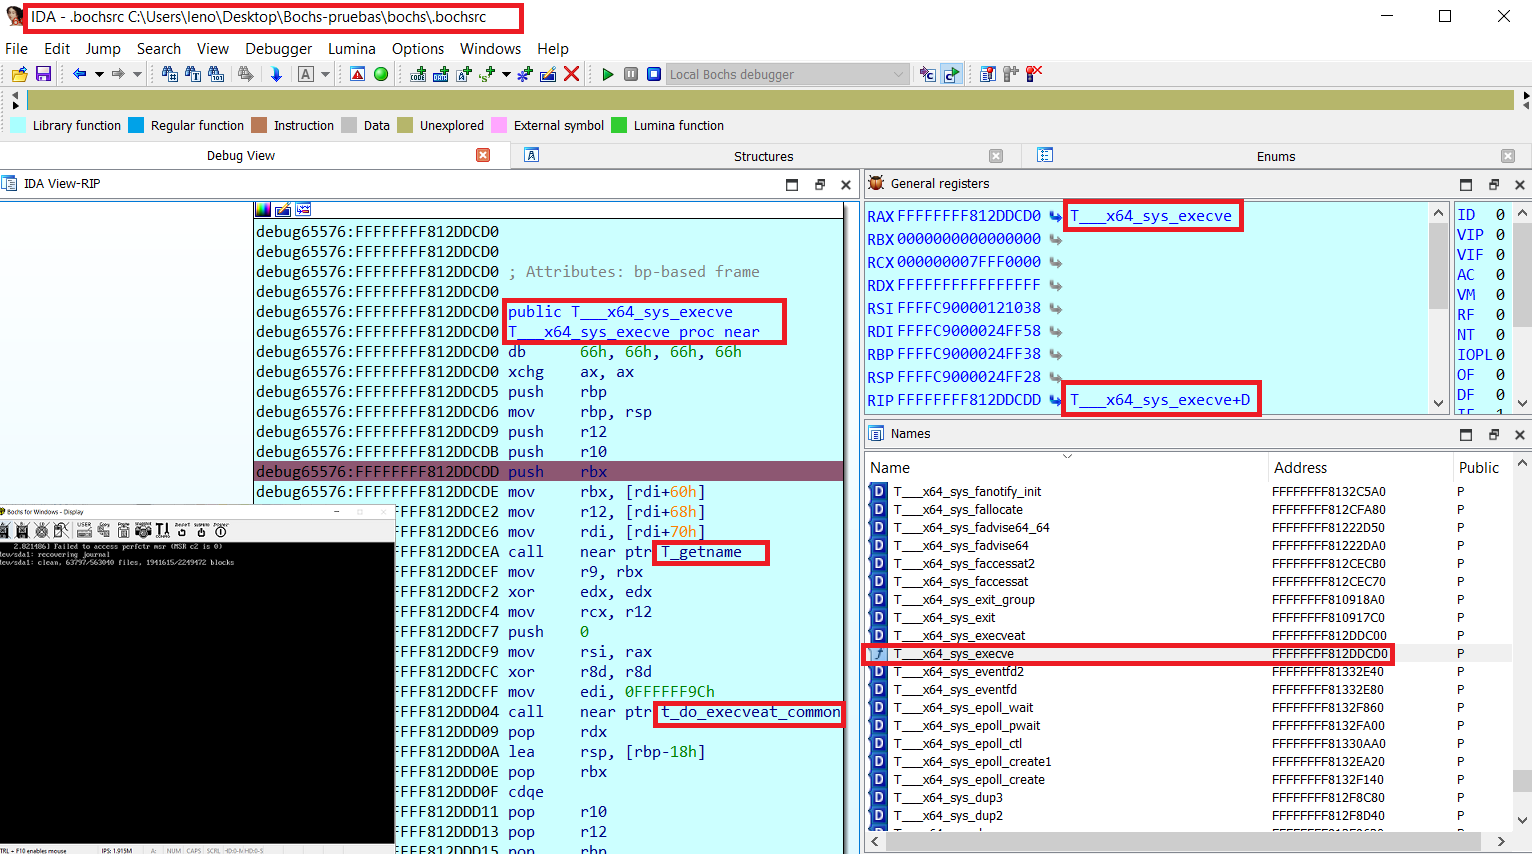 therealdreg/bochs_linux_kernel_debugging
用于在 Bochs 上调试 Linux 内核的工具(包含符号、原生 Bochs 调试器与 IDA PRO)








