#1

 kangtastic/cve-2019-2215
通过 CVE-2019-2215 对 Pixel 2 和 Pixel 2 XL 进行临时root
 c0ntextomy/c0ntextomy
CVE-2020-9992 - MobileDevice.framework/Xcode和iOS/iPadOS/tvOS开发工具中的设计缺陷允许同一网络中的攻击者在目标设备上远程执行代码。
 iss4cf0ng/elfina
多架构ELF加载器与分析工具集,具备探测、反汇编、十六进制转储、熵计算以及对x86和x86-64二进制文件的mmap/memfd执行功能。

 umbertodellamonica/linksys-wrt54gl-exploitation
从焊接到Shell:Linksys WRT54GL路由器的完整硬件利用(CVE-2022-43973)
 gmh5225/driver-kaldereta
未签名的内核模式驱动程序,用于内存修改
 cs01/gdbgui
基于浏览器的gdb(GNU调试器)前端。支持添加断点、查看堆栈、可视化数据结构等,适用于C、C++、Go、Rust和Fortran。从终端运行gdbgui,浏览器中将打开一个新标签页。
 vitoplantamura/bugchecker
类似 SoftICE 的 Windows 11 内核调试器
 danigargu/heap-viewer
一个用于检查glibc堆的IDA Pro插件,专注于漏洞利用开发
 awslabs/snapchange
使用KVM对内存快照进行轻量级模糊测试
 pietroborrello/customprocessingunit
CPU微码的首个分析框架
 allthingsida/idasql
用 IDA Pro 进行 Vibe 逆向工程:通过实时虚拟表在 SQL 中操作 IDA 的接口。别被表象迷惑!:)

 m4rc0s-s3c/cve-2025-5548-freefloat-ftp-lab
FreeFloat FTP Server 1.0 中 CVE-2025-5548 分析与利用的学术实验室。
 yardenbenita/cve-2023-52356-libtiff-analysis
对 libtiff 中 CVE-2023-52356 的根因分析及补丁验证,使用 AddressSanitizer 和 GDB。
 kdzwinel/betwixt
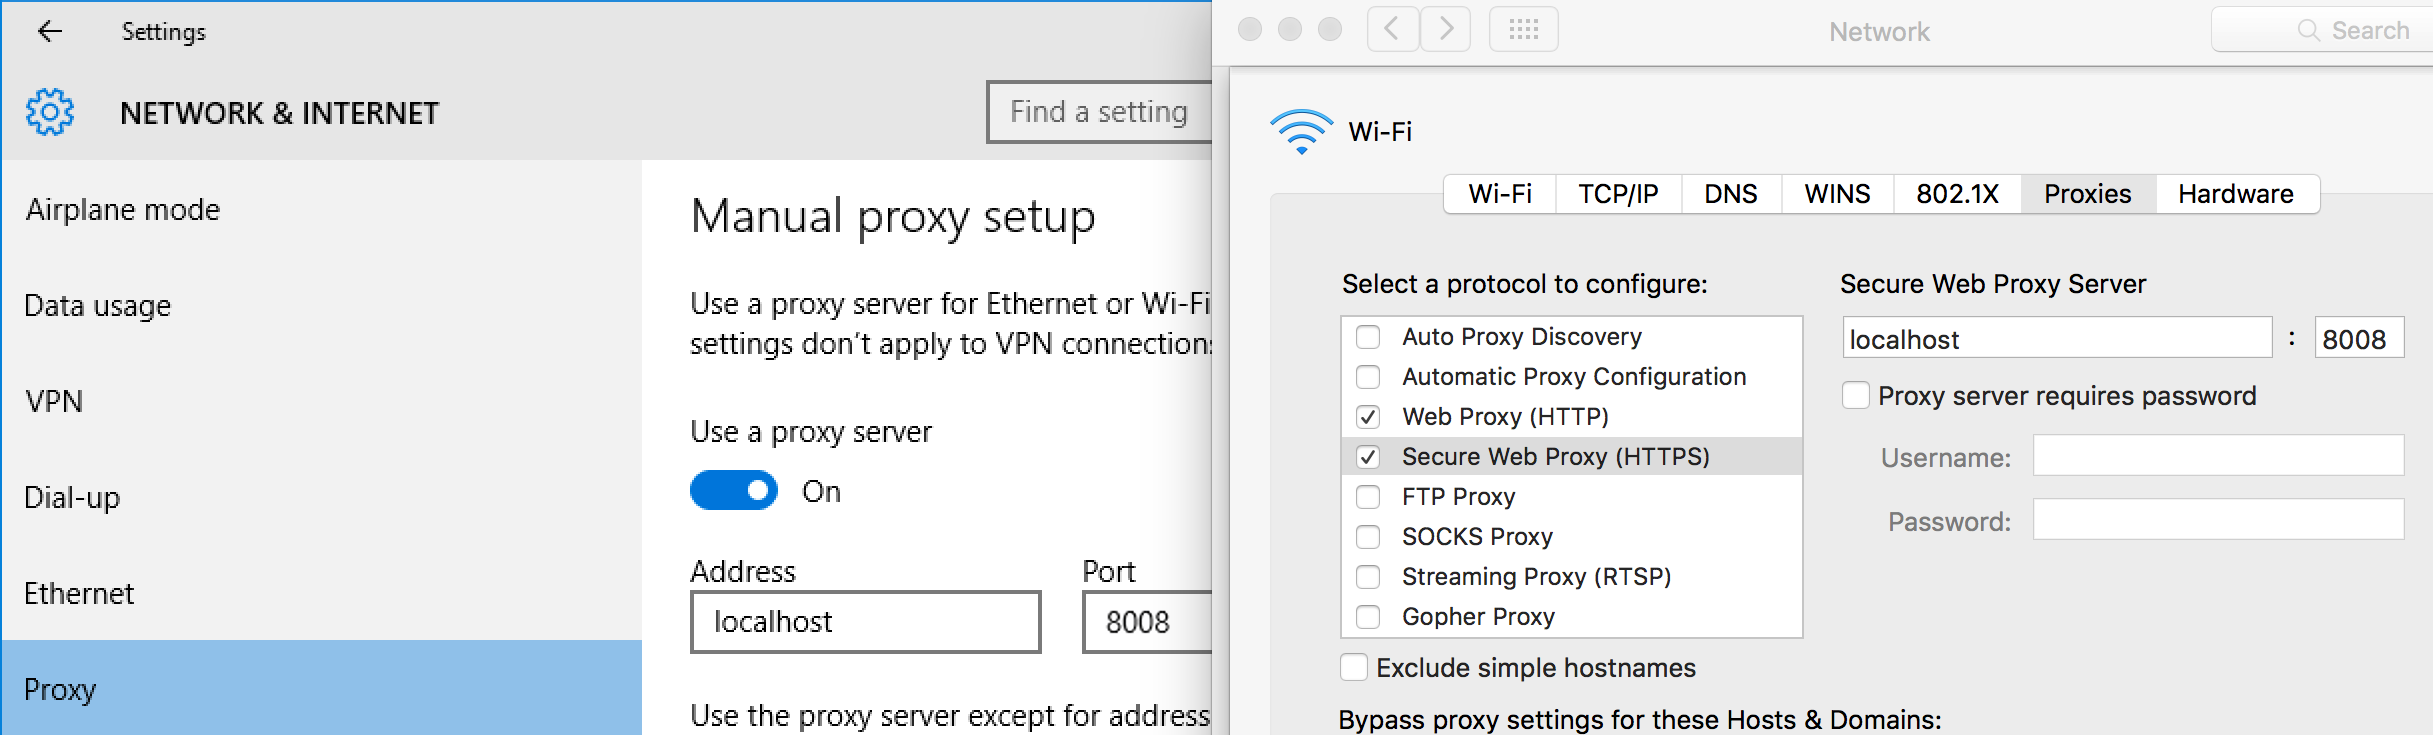
:zap: 基于Chrome DevTools网络面板的Web调试代理。