Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
分类

调试器

专门用于分析恶意软件执行流程和识别漏洞的调试工具。

Kitploit 推荐

精选工具

10 已选择
x64dbg preview#1

x64dbg

GitHubx64dbg/x64dbg
49.1k1天前
pwndbg preview#2

pwndbg

GitHubpwndbg/pwndbg
10.8k1天前
gef preview#3

gef

GitHubhugsy/gef
8.3k3天前
delve preview#4

delve

GitHubgo-delve/delve
25.0k3天前
rr preview#5

rr

GitHubrr-debugger/rr
10.8k14天前
cutter preview#6

cutter

GitHubrizinorg/cutter
19.4k6天前
radare2 preview#7

radare2

GitHubradareorg/radare2
24.5k18小时52分前
ghidra preview#8

ghidra

GitHubnationalsecurityagency/ghidra
71.1k22小时42分前
dnSpy preview#9

dnSpy

GitHubdnspyex/dnspy
10.9k1天前
dynamorio preview#10

dynamorio

GitHubdynamorio/dynamorio
3.2k7小时19分前
最新相关性最受欢迎最近更新
574 结果
Brovan preview

Brovan

GitHubadvdebug/brovan

用户模式的 x86_64 二进制模拟器,用于恶意软件分析和逆向工程。支持 PE、ELF、内存转储和原始二进制文件,具备系统调用追踪、网络转储以及沙箱环境中的交互式调试功能。

dynamic-analysis-sandboxingdynamic-code-analysisreverse-engineering+3
15520小时55分前
lst2x64dbg preview

lst2x64dbg

GitHubutkonos/lst2x64dbg

从 IDA、Ghidra、Binary Ninja 和 Relyze 文件中提取标签,并导出 x64dbg 数据库。包含 radare2 的主地址。

reverse-engineeringdebuggersutilities-frameworks+1
1143年前
pocket_disasm preview

pocket_disasm

GitHubwhoisqwerz/pocket_disasm

多会话 IDALib MCP 路由器,适用于编码代理。使用与 IDA 兼容的逆向工程工具并行分析多个二进制文件。

static-analysisdynamic-analysis-sandboxingreverse-engineering+5
364个月前
apiscope preview

apiscope

GitHubkaisonox/apiscope

一个用于拦截和监控Windows应用程序的API钩子框架

dynamic-analysis-sandboxingdynamic-code-analysisreverse-engineering+4
205个月前
CVE-2023-27216 preview

CVE-2023-27216

GitHubhoangrealer/cve-2023-27216

新手固件黑客方法

embedded-systems-securityiot-securityvulnerability-analysis+6
32年前
CVE-2017-14980 preview

CVE-2017-14980

GitHubthemalwareguardian/cve-2017-14980

Sync Breeze Enterprise 10.0.28 中通过 `/login` 处理器可触发的基于栈的缓冲区溢出,演示了未检查的输入长度如何破坏栈内存。

vulnerability-analysisexploitationreverse-engineering+7
18个月前
CVE-2025-5548 preview

CVE-2025-5548

GitHubdiego57709/cve-2025-5548

结构化实验室,用于受控利用 CVE-2025-5548(FreeFloat FTP 服务器)。包括环境设置、模糊测试、EIP 控制、坏字符检测、JMP ESP 重定向以及通过 Python 脚本的最终 shellcode 交付。

vulnerability-analysisexploitationreverse-engineering+8
8个月前
xed preview

xed

GitHubintelxed/xed

用于编码和解码 IA32/Intel64 x86 指令的低级库,提供指令长度、操作数、类别和控制流元数据的 API。

static-analysiscode-analysisreverse-engineering+3
1.6k2个月前
cheat-engine preview

cheat-engine

GitHubcheat-engine/cheat-engine

Cheat Engine. 一个专注于修改的开发环境。
general-purpose-utilitiesmemory-forensicsexploitation+3
18.9k1年前
gdb-dashboard preview

gdb-dashboard

GitHubcyrus-and/gdb-dashboard

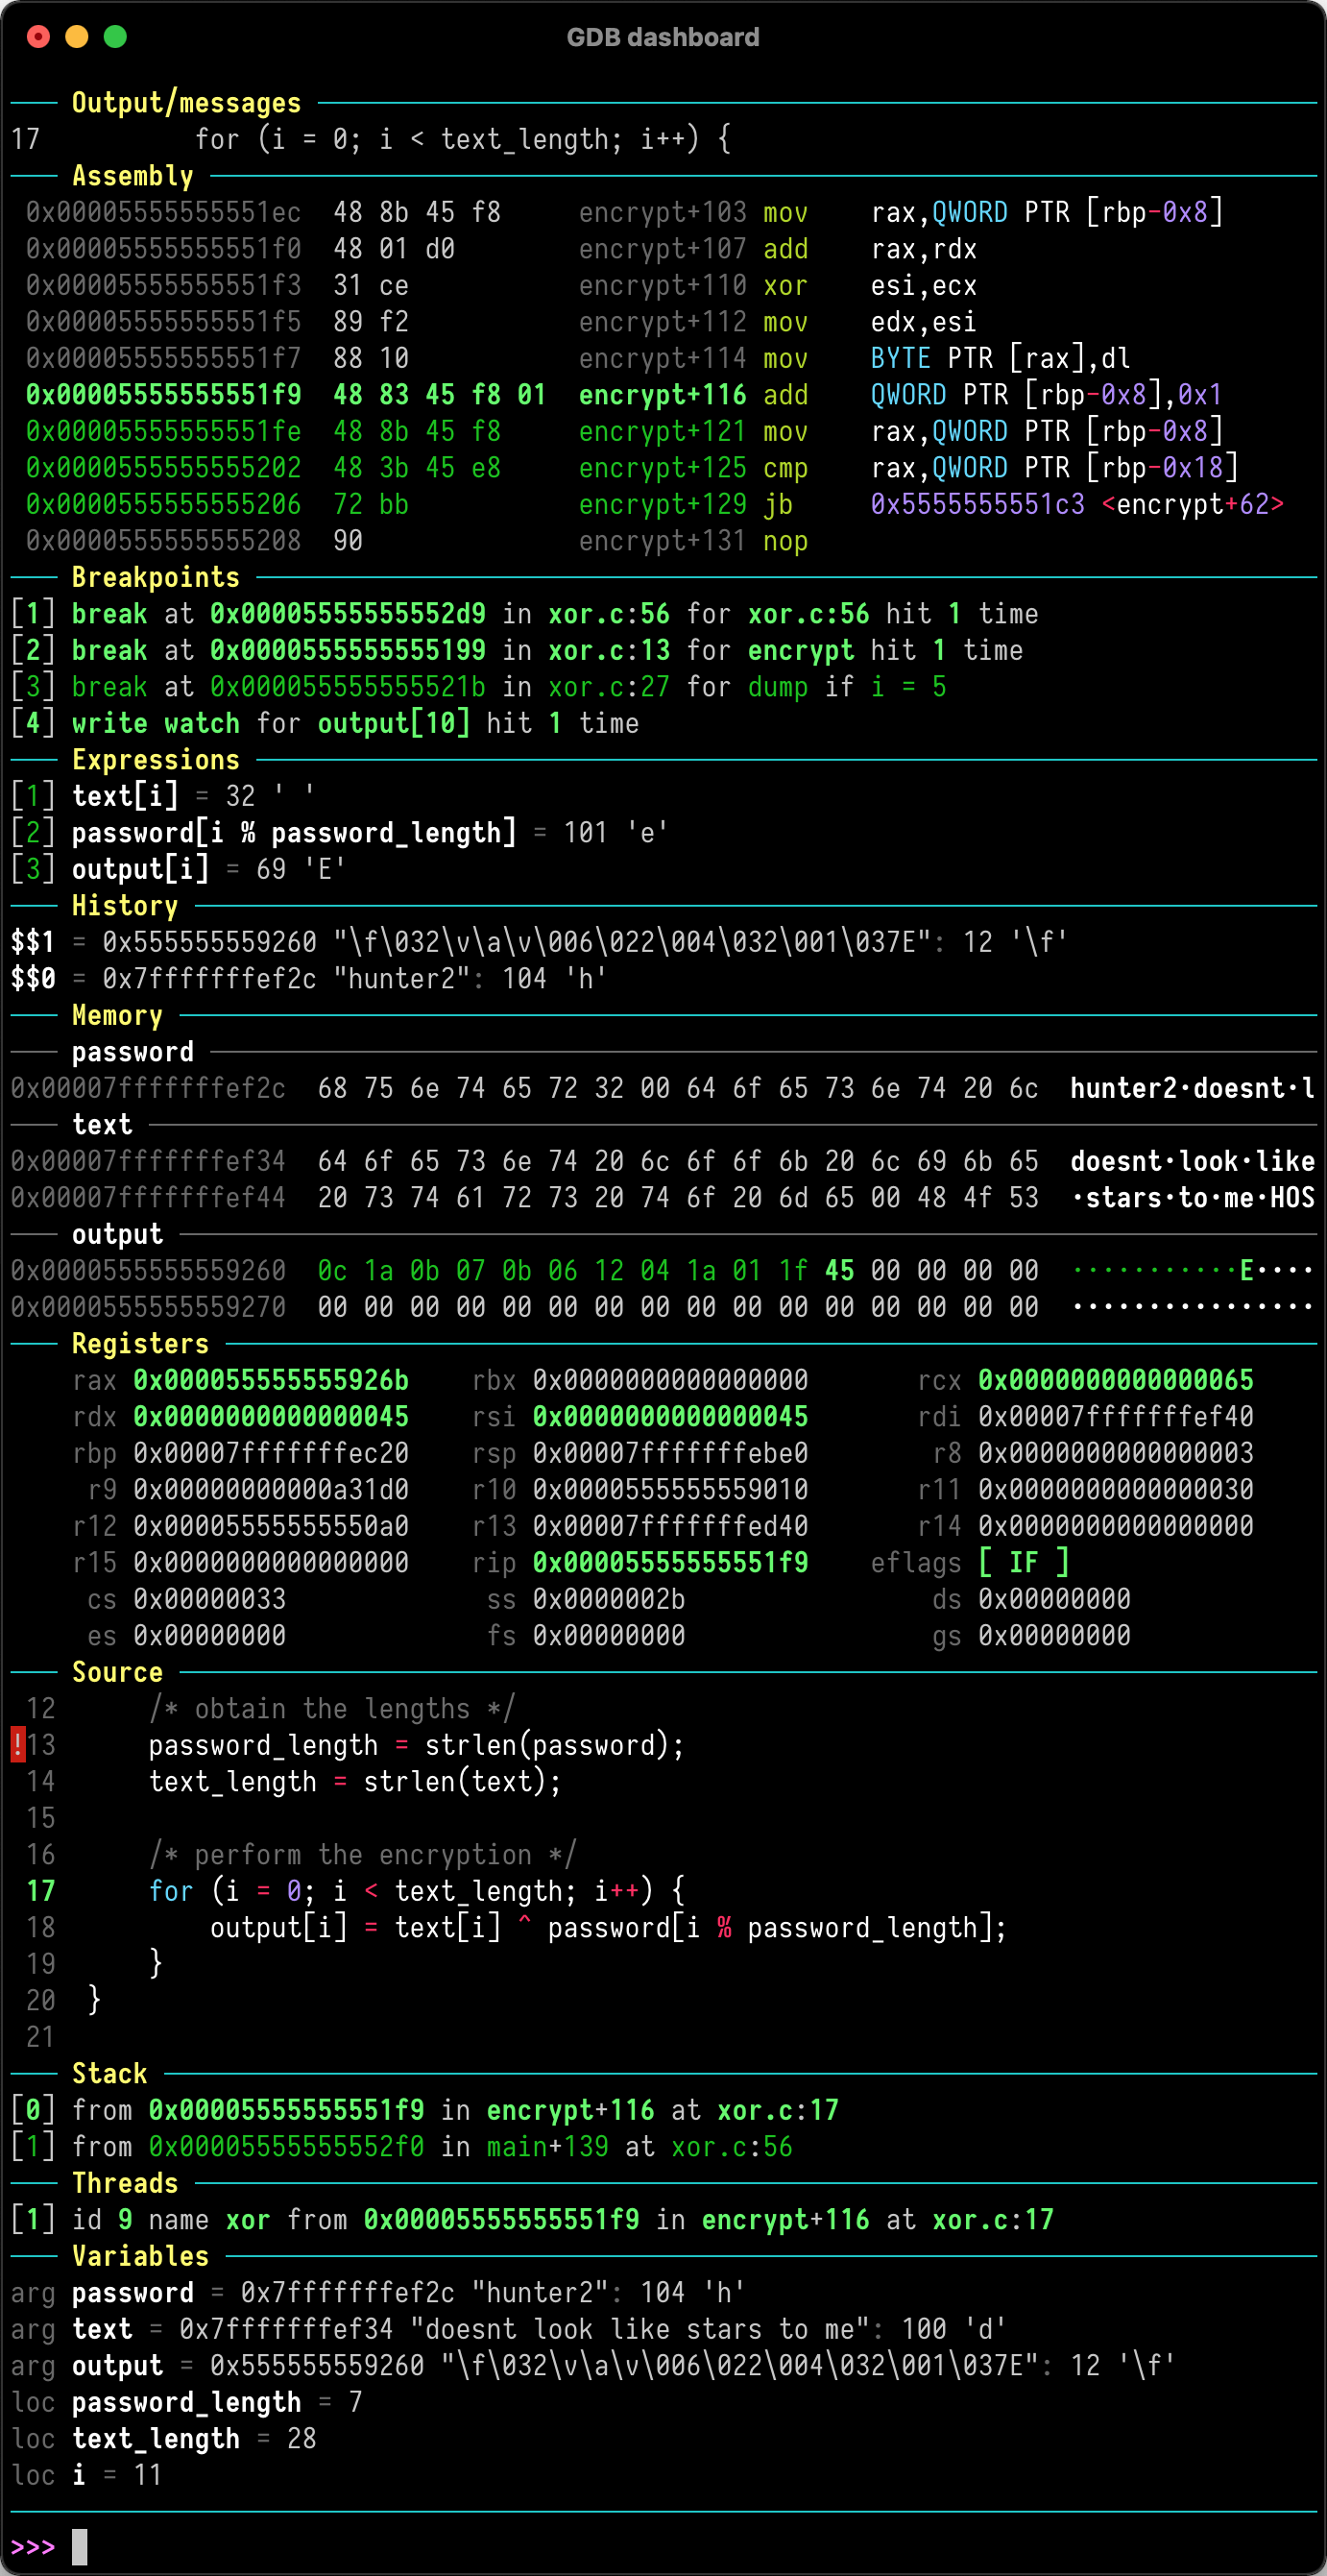
模块化GDB界面,提供可视化仪表盘,带有可定制面板,用于在调试会话期间检查寄存器、源代码、汇编和程序状态。

reverse-engineeringdebuggersutilities-frameworks+1
12.2k4个月前
httplab preview

httplab

GitHubqustavo/httplab

交互式Web服务器,用于检查HTTP请求和伪造响应,带有终端UI,适用于实时调试和API测试。

general-purpose-utilitiesweb-proxies-interceptionapi-security-testing+1
4.2k2年前
Virtuailor preview

Virtuailor

GitHub0xgalz/virtuailor

用于在IDA Pro中自动创建C++虚表的IDAPython工具

static-analysisdynamic-analysis-sandboxingreverse-engineering+2
1.4k6年前
makin preview

makin

GitHubsecrary/makin

makin - 揭示反调试和反虚拟机技巧 [此项目不再维护]

dynamic-analysis-sandboxingreverse-engineeringdebuggers+2
7447年前
IntelTXE-PoC preview
Archived

IntelTXE-PoC

GitHubptresearch/inteltxe-poc

Intel 管理引擎 JTAG 概念验证

embedded-systems-securitypayload-generationvulnerability-analysis+6
5496年前
zelos preview

zelos

GitHubzeropointdynamics/zelos

一个全面的二进制模拟和插桩平台。

dynamic-analysis-sandboxingvulnerability-analysisreverse-engineering+3
4204年前
FindFunc preview

FindFunc

GitHubfelixber/findfunc

IDA Pro 插件,用于根据汇编模式、字节序列、字符串/名称引用和大小约束过滤函数,支持基于规则的搜索和高级二进制复制。

static-analysiscode-analysisreverse-engineering+2
3621年前
frida-ui preview

frida-ui

GitHubadityatelange/frida-ui

直接从您的浏览器与 Frida 设备、进程和脚本进行交互。

android-securitydynamic-analysis-sandboxingweb-proxies-interception+5
2388个月前
Squalr preview

Squalr

GitHubsqualr/squalr

一个从头开始用 Rust 编写的通用游戏/软件破解工具。

dynamic-analysis-sandboxingmemory-forensicsexploitation+5
1512天前
上一页1…151617…32下一页