
 #1

 proxymanapp/atlantis-android
捕获 Android 应用中的 HTTP/HTTPS 流量并发送至 Proxyman 进行调试。
 voidsec/driverbuddyreloaded
Driver Buddy Reloaded 是一个 IDA Pro Python 插件,可帮助自动化一些繁琐的 Windows 内核驱动程序逆向工程任务。
 macmade/unicorn-bios
基于Unicorn Engine的基础BIOS模拟器。

 sharif-bot-cmd/quantum-silicon-core-loader
在硅片边界执行
 themalwareguardian/cve-2002-1120
在 Savant Web Server 3.1 中经典的基于堆栈的缓冲区溢出,演示了通过精心构造的 HTTP 请求在 2000 年代初期实现的远程内存破坏。
 gmh5225/frida-medit
基于 Frida 构建的跨平台 CUI 进程内存扫描器,用于在逆向工程和分析过程中查找、过滤、修补和转储实时进程内存。
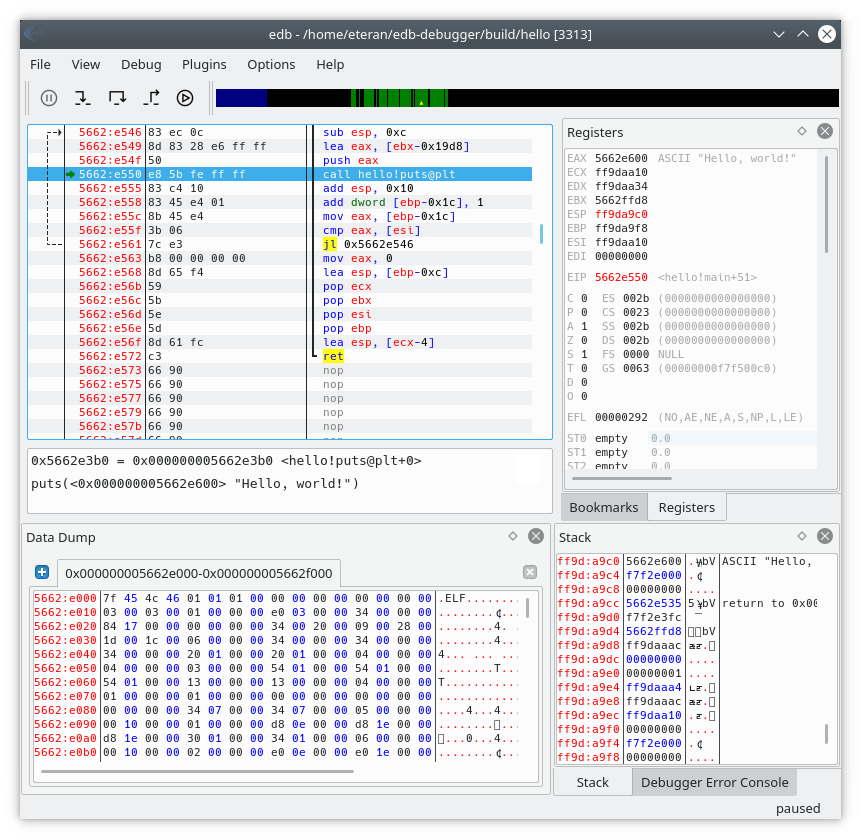 eteran/edb-debugger
edb 是一个跨平台的 AArch32/x86/x86-64 调试器。
 ioncodes/idacode
一款用于IDA和VS Code的集成工具,连接两者以轻松执行和调试IDAPython脚本。
 fuzzysecurity/fermion
Fermion,一个用于 Frida 与 Monaco 的 Electron 封装器。
 rogerorr/nttrace
一个类似于strace的程序,用于Windows的“原生”API。
 0xm3r/cgpwn
一个轻量级虚拟机,适用于硬件破解、逆向工程(模糊测试、符号执行、漏洞利用等)以及战争游戏任务。
 netspooky/scare
适用于命令行的多架构汇编 REPL 与模拟器。
 coldzer0/cmulator
Cmulator 是一个(x86 - x64)可脚本化的逆向工程沙箱模拟器,用于 shellcode 和 PE 二进制文件。基于 Unicorn 与 Zydis 引擎及 javascript
 googleprojectzero/tinyinst
一个轻量级的动态插桩库
 alexhude/uemu
基于unicorn的IDA小型可爱模拟器插件。
 mattifestation/powershellarsenal
一个专注于逆向工程的 PowerShell 模块









