#1
 geraldoalcantara/cve-2023-49970
客户支持系统 1.0 - 在"save_ticket"操作中"subject"参数的SQL注入漏洞
 geraldoalcantara/cve-2023-49988
酒店预订管理系统 v1.0 - "npss" 参数在 rooms.php 中的 SQL 注入漏洞
 randomrobbiebf/cve-2024-55978
Code Generator Pro <= 1.2 - 未认证SQL注入
 sahici/cve-2025-2812
CVE-2025-2812 SQL注入
 akhlak2511/cve-2024-50971
针对Itsourcecode施工管理系统1.0中CVE-2024-50971 SQL注入漏洞的概念验证,包含利用步骤和SQLMap命令。
 security-n/cve-2021-39377
CVE-2021-39377 的概念验证,这是 openSIS 8.0 中通过 username 参数存在的 SQL 注入漏洞,可利用基于错误和基于时间的盲注攻击实现数据库接管。
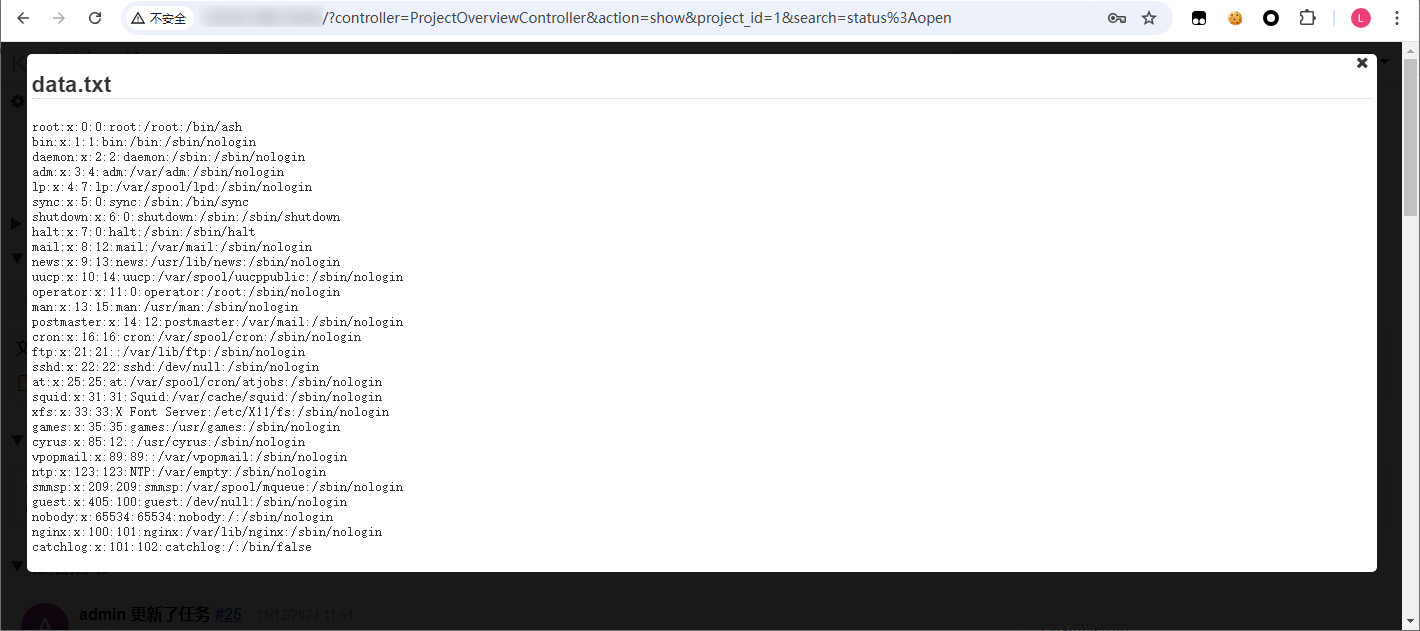 l20170217b/cve-2024-51747
针对 CVE-2024-51747 的概念验证利用,通过操作 Web 应用程序管理面板中的 SQLite 数据库实现身份验证下的文件读取与删除。
 erengozaydin/college-management-system-course_code-sql-injection-authenticated
概念验证,演示了College Management System 1.0中通过'course_code'参数进行的认证SQL注入,包含基于布尔的盲注载荷和SQLmap集成,用于数据库提取。
 againstthelight/cve-2022-37204
JFinal CMS 5.1.0 中已认证 SQL 注入漏洞的概念验证利用,演示受影响端点中的信息泄露及潜在代码执行。
 moisei-dev/go-dbmigrate
Go 库和 CLI,用于管理数据库 schema 迁移,支持 PostgreSQL、MySQL、SQLite 和 Cassandra,包括 up/down 迁移工作流。
 lisa-2905/cve-2024-56429
CVE-2024-56429 的漏洞利用程序,演示如何从 iLabClient 源代码中提取 Apache Derby 数据库启动密码,从而允许本地数据库连接并通过用户操纵实现权限提升。
 emad-almousa/cve-2021-35576
CVE-2021-35576的概念验证利用,演示通过数据库审计中的安全漏洞绕过Oracle统一审计策略。
 yoshik0xf6/cve-2025-29529
SQLi ITC Multiplan v3.7.4.1002 (CVE-2025-29529)
 savagesanta11/reproduce-cve-2024-21513
演示 langchain-experimental 中的 CVE-2024-21513,展示通过 VectorSQLDatabaseChain 的 eval() 对检索值执行任意代码。包含设置、用法及漏洞利用演示,用于教育性安全研究。
 randomrobbiebf/cve-2023-41652
RSVPMarker <= 10.6.6 - 未认证的 SQL 注入
 security-n/cve-2021-39378
CVE-2021-39378的概念验证:openSIS 8.0中NamesList.php的str参数存在SQL注入,允许数据库提取和盲注攻击。
 emad-almousa/cve-2023-22074
针对CVE-2023-22074的概念验证利用,这是Oracle数据库分片组件中的一个漏洞,在19c、21c和23c版本中导致密码哈希暴露。